10.6K ·GitHub
这是什么东西?
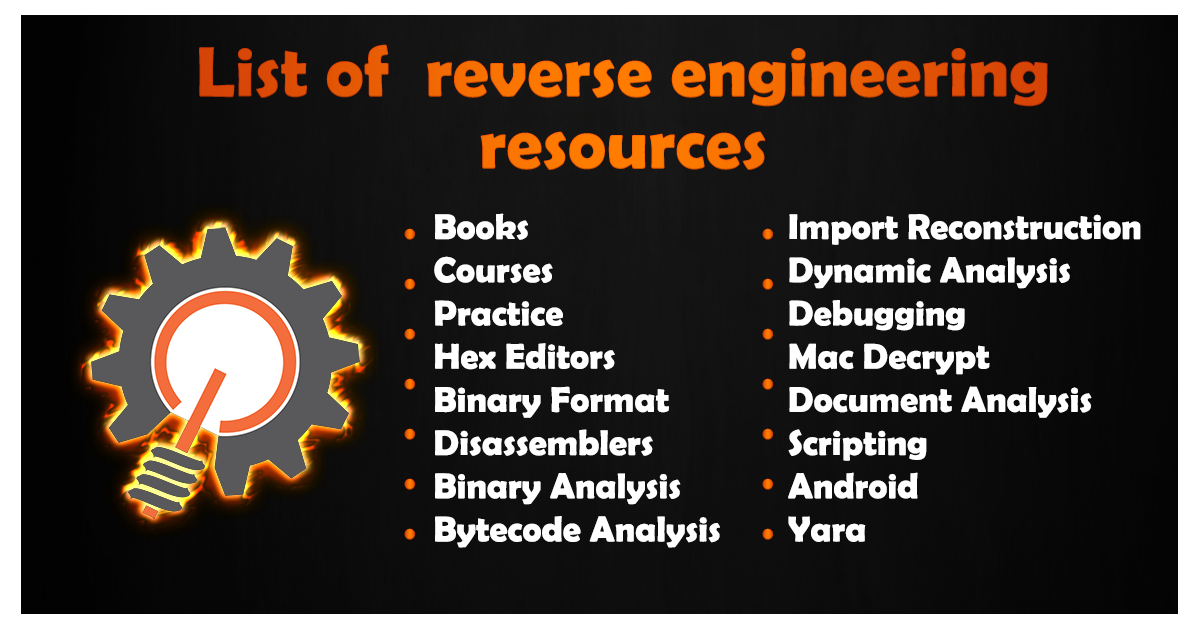
 一份精心整理的逆向工程资源清单:涵盖书籍、课程、练习靶场,还有一个很大的工具箱板块,收录十六进制编辑器、反汇编器、调试器和动态分析工具。
它是需要安装的软件,还是只是一个阅读清单?它不是软件,只是 GitHub 上一个按类别分组的 Markdown 链接目录。你浏览它,点进链接去看每本书、每门课程或每个工具,不用安装任何东西。
它不是软件,只是 GitHub 上一个按类别分组的 Markdown 链接目录。你浏览它,点进链接去看每本书、每门课程或每个工具,不用安装任何东西。初学者应该从哪里入手?没有什么需要搭建的——从 Courses(课程)部分开始:开头就是 Len 的 Reversing for Newbies 和 Open Security Training;Books(书籍)部分则有《Reverse Engineering for Beginners》和《Practical Malware Analysis》。
没有什么需要搭建的——从 Courses(课程)部分开始:开头就是 Len 的 Reversing for Newbies 和 Open Security Training;Books(书籍)部分则有《Reverse Engineering for Beginners》和《Practical Malware Analysis》。清单里的东西有实际尝试起来有风险的吗?有——Practice(实践)部分链接了 Virusshare、Contagio 和 malwr.com 这类真实的恶意软件样本来源,README 本身也提醒要小心对待恶意软件,所以这类材料值得放在隔离环境里处理。
有——Practice(实践)部分链接了 Virusshare、Contagio 和 malwr.com 这类真实的恶意软件样本来源,README 本身也提醒要小心对待恶意软件,所以这类材料值得放在隔离环境里处理。它是不是只面向 Windows,还是也覆盖 macOS 和移动端?Windows 占主导——比如 PE 格式相关工具、WinDbg、x64dbg、Process Monitor——但也有专门的 Mac Decrypt 和 Android 板块,还有一些跨平台选择,比如 gdb、lldb、Ghidra 和 radare。
Windows 占主导——比如 PE 格式相关工具、WinDbg、x64dbg、Process Monitor——但也有专门的 Mac Decrypt 和 Android 板块,还有一些跨平台选择,比如 gdb、lldb、Ghidra 和 radare。我想实时观察一个可疑程序在运行时做了什么,该怎么看?Dynamic Analysis(动态分析)部分就是干这个的:用 Process Monitor、API Monitor、Wireshark 和 Fakenet 跟踪行为和网络流量,用 Volatility 和 LiME 做内存取证,还有 Cuckoo 沙箱可以自动分析。
Dynamic Analysis(动态分析)部分就是干这个的:用 Process Monitor、API Monitor、Wireshark 和 Fakenet 跟踪行为和网络流量,用 Volatility 和 LiME 做内存取证,还有 Cuckoo 沙箱可以自动分析。里面有没有关于给 IDA Pro 写脚本的内容?有——Scripting(脚本)部分收集了 IDAPython 教程,比如《The Beginner's Guide to IDA Python》、IDC 函数文档、一个 IDA 插件列表,以及 pefile 这个 Python 库。
有——Scripting(脚本)部分收集了 IDAPython 教程,比如《The Beginner's Guide to IDA Python》、IDC 函数文档、一个 IDA 插件列表,以及 pefile 这个 Python 库。Yara 那个部分是讲什么的?它汇集了 Yara 相关资源——官方文档、一份速查表和 yarGen。Yara 是一个基于规则的模式匹配工具,恶意软件分析师用它来描述和检测恶意软件家族,所以和这里的逆向内容很搭配。
它汇集了 Yara 相关资源——官方文档、一份速查表和 yarGen。Yara 是一个基于规则的模式匹配工具,恶意软件分析师用它来描述和检测恶意软件家族,所以和这里的逆向内容很搭配。What are similar projects?awesome-reverse-engineering, hacker-roadmap, x64dbg, Awesome-Hacking-Resources, ablation, ghidra, Claude-Red, pwndbg
awesome-reverse-engineering, hacker-roadmap, x64dbg, Awesome-Hacking-Resources, ablation, ghidra, Claude-Red, pwndbgWhich topics is it in?disassembler, malware, forensics, decompiler, malware-analysis, ctf, binary-analysis, infosec, exploit, low-level, debugging, static-analysis
disassembler, malware, forensics, decompiler, malware-analysis, ctf, binary-analysis, infosec, exploit, low-level, debugging, static-analysis