10.6K ·GitHub
Что это такое?
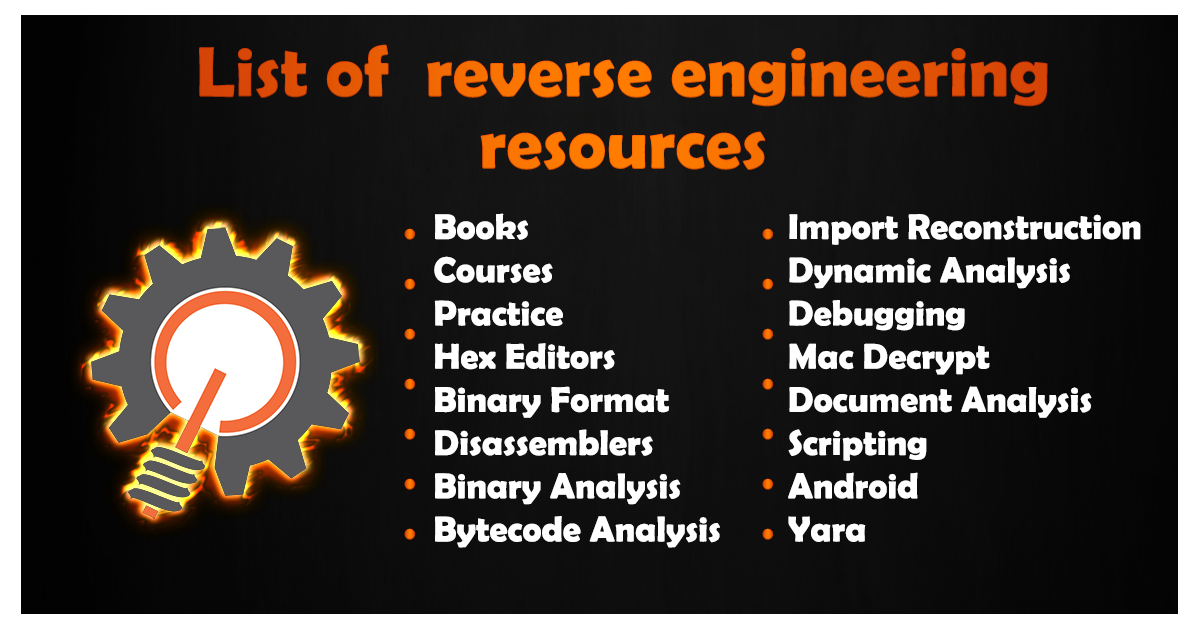
 Это отобранный список ресурсов по реверс-инжинирингу: книги, курсы, площадки для практики и большой раздел с инструментами — hex-редакторы, дизассемблеры, отладчики и средства динамического анализа.
Это программа, которую нужно устанавливать, или просто список для чтения?Это не программа — просто каталог ссылок в формате Markdown на GitHub, сгруппированный по темам. Вы его просматриваете и переходите по ссылкам на каждую книгу, курс или инструмент; ничего устанавливать не нужно.
Это не программа — просто каталог ссылок в формате Markdown на GitHub, сгруппированный по темам. Вы его просматриваете и переходите по ссылкам на каждую книгу, курс или инструмент; ничего устанавливать не нужно.С чего новичку лучше начать?Настраивать ничего не нужно — начните с раздела Courses: он открывается курсами Lenas Reversing for Newbies и Open Security Training, а в разделе Books есть 'Reverse Engineering for Beginners' и 'Practical Malware Analysis'.
Настраивать ничего не нужно — начните с раздела Courses: он открывается курсами Lenas Reversing for Newbies и Open Security Training, а в разделе Books есть 'Reverse Engineering for Beginners' и 'Practical Malware Analysis'.Есть ли в списке что-то рискованное для реальных экспериментов?Да — в разделе Practice есть ссылки на живые образцы вредоносного кода, например Virusshare, Contagio и malwr.com, и сам README предупреждает, что с малварью нужно быть осторожным, поэтому такой материал стоит изучать в изолированной среде.
Да — в разделе Practice есть ссылки на живые образцы вредоносного кода, например Virusshare, Contagio и malwr.com, и сам README предупреждает, что с малварью нужно быть осторожным, поэтому такой материал стоит изучать в изолированной среде.Это всё заточено под Windows, или macOS и мобильные тоже охвачены?Преобладает Windows — инструменты для формата PE, WinDbg, x64dbg, Process Monitor — но есть отдельные разделы Mac Decrypt и Android, а также кроссплатформенные инструменты вроде gdb, lldb, Ghidra и radare.
Преобладает Windows — инструменты для формата PE, WinDbg, x64dbg, Process Monitor — но есть отдельные разделы Mac Decrypt и Android, а также кроссплатформенные инструменты вроде gdb, lldb, Ghidra и radare.Как я могу посмотреть, что подозрительная программа делает во время работы?Для этого предназначен раздел Dynamic Analysis: Process Monitor, API Monitor, Wireshark и Fakenet для отслеживания поведения и сетевого трафика, Volatility и LiME для форензики памяти, а также песочница Cuckoo для автоматического анализа.
Для этого предназначен раздел Dynamic Analysis: Process Monitor, API Monitor, Wireshark и Fakenet для отслеживания поведения и сетевого трафика, Volatility и LiME для форензики памяти, а также песочница Cuckoo для автоматического анализа.Там есть что-то про скриптинг IDA Pro?Да — в разделе Scripting собраны руководства по IDAPython, например 'The Beginner's Guide to IDA Python', документация по функциям IDC, список плагинов для IDA и Python-библиотека pefile.
Да — в разделе Scripting собраны руководства по IDAPython, например 'The Beginner's Guide to IDA Python', документация по функциям IDC, список плагинов для IDA и Python-библиотека pefile.О чём раздел Yara?Там собраны ресурсы по Yara — официальная документация, шпаргалка и yarGen. Yara — это инструмент поиска по паттернам на основе правил, которым аналитики малвари пользуются, чтобы описывать и обнаруживать семейства вредоносных программ, поэтому он естественно дополняет материал по реверс-инжинирингу.
Там собраны ресурсы по Yara — официальная документация, шпаргалка и yarGen. Yara — это инструмент поиска по паттернам на основе правил, которым аналитики малвари пользуются, чтобы описывать и обнаруживать семейства вредоносных программ, поэтому он естественно дополняет материал по реверс-инжинирингу.What are similar projects?awesome-reverse-engineering, hacker-roadmap, Awesome-Hacking-Resources, x64dbg, ablation, ghidra, Claude-Red, pwndbg
awesome-reverse-engineering, hacker-roadmap, Awesome-Hacking-Resources, x64dbg, ablation, ghidra, Claude-Red, pwndbgWhich topics is it in?disassembler, forensics, malware, malware-analysis, decompiler, ctf, infosec, binary-analysis, exploit, low-level, debugging, static-analysis
disassembler, forensics, malware, malware-analysis, decompiler, ctf, infosec, binary-analysis, exploit, low-level, debugging, static-analysis