


这是干什么用的?
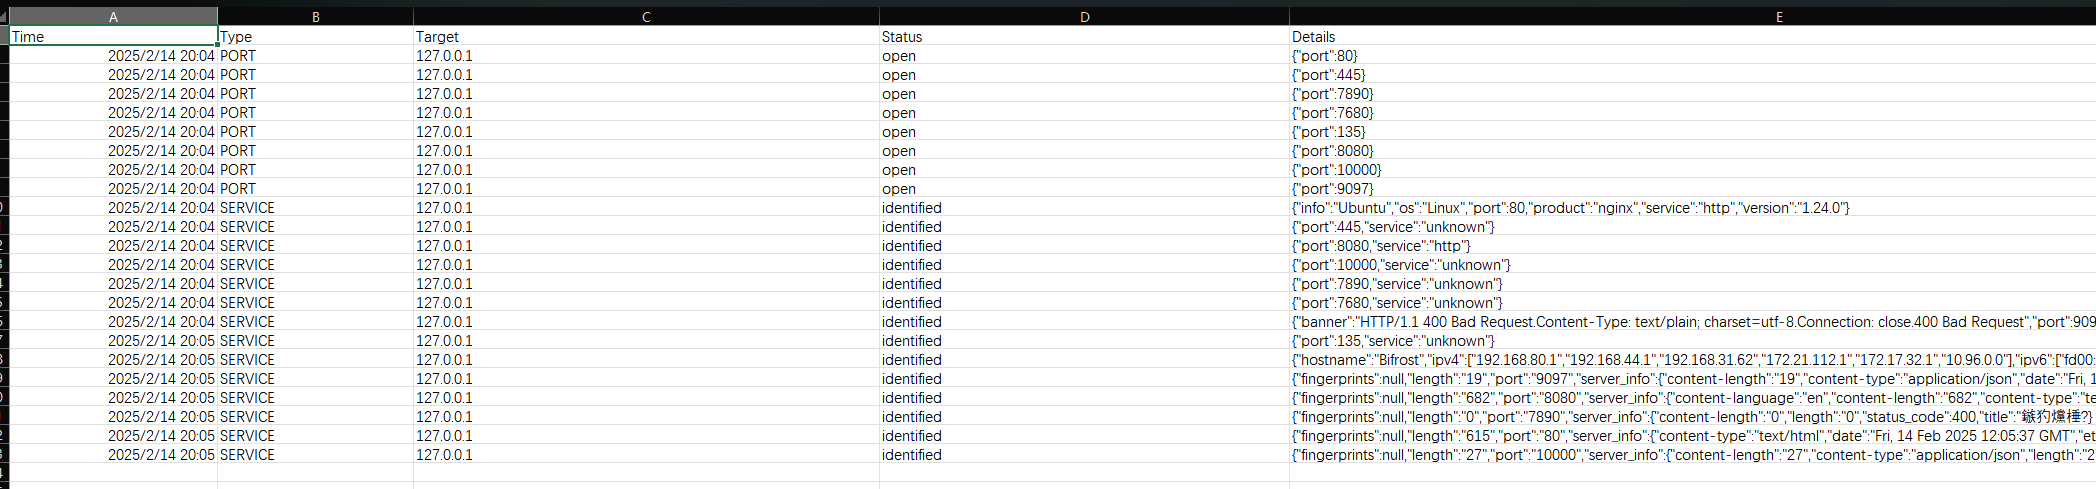
 fscan 是一个用 Go 编写的开源内网扫描器:一条命令就能完成全方位的内网安全检查——主机发现、端口扫描、服务识别、弱口令爆破和漏洞检测。
是在终端里用的,还是有图形界面?它是一个命令行工具——一个通过参数运行的单文件程序。另外也有一个可选的网页界面,用来管理扫描任务,但需要在编译时加上 -tags web 这个构建标签才会包含进去。
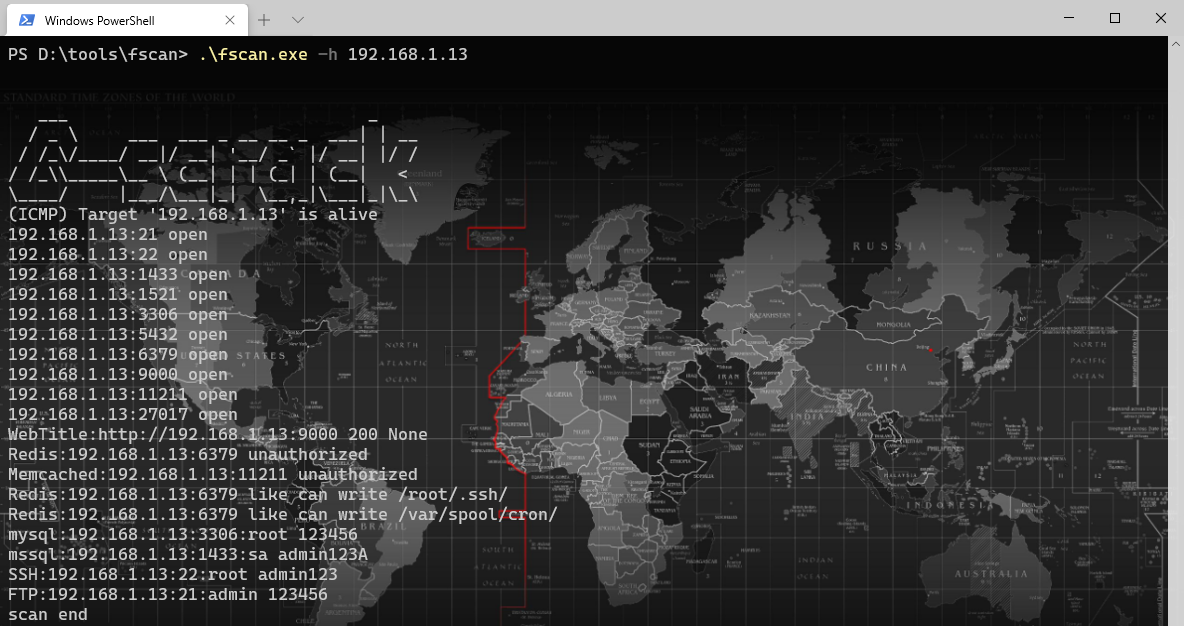
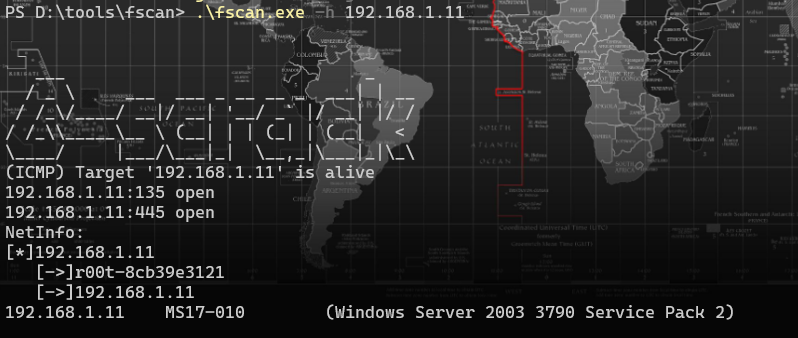
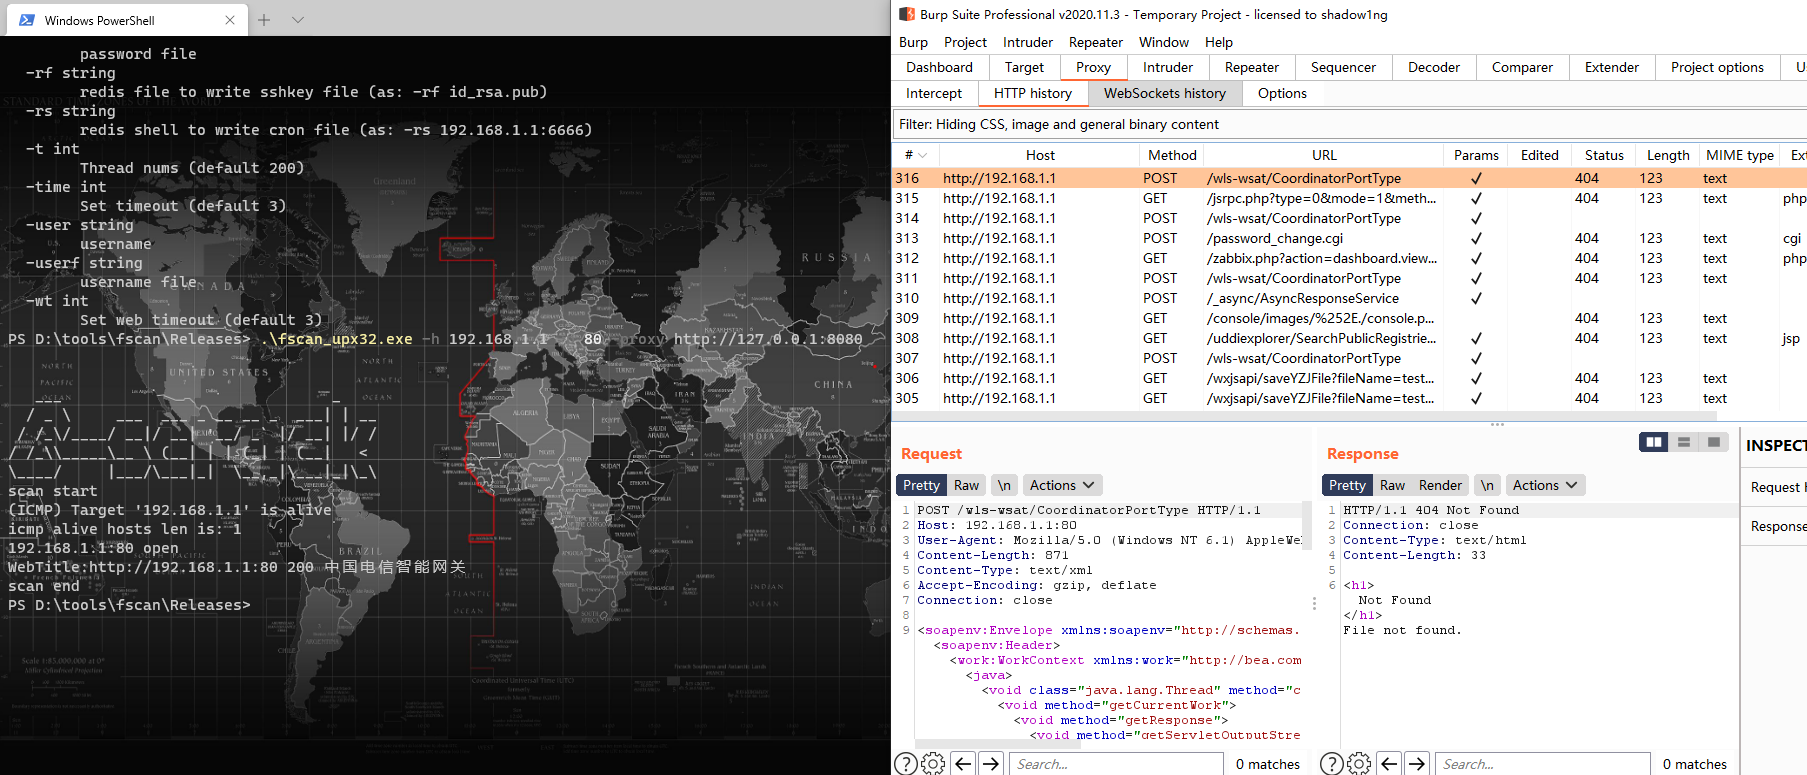
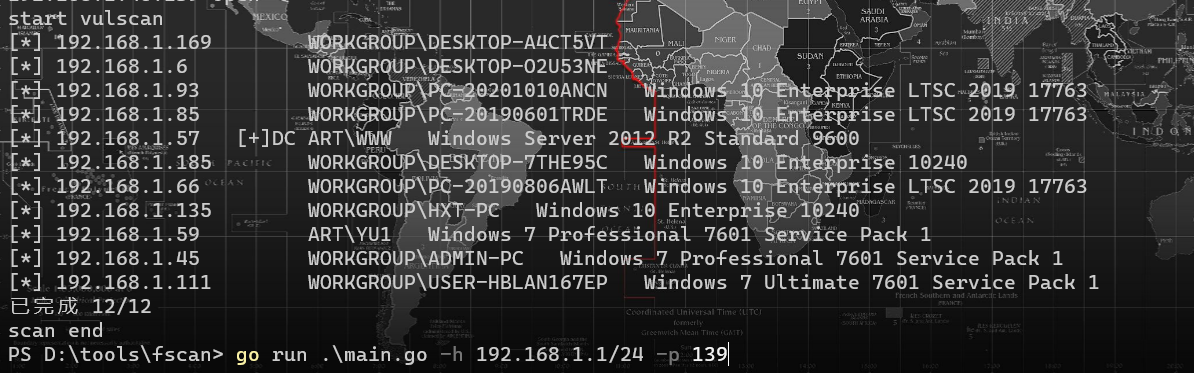
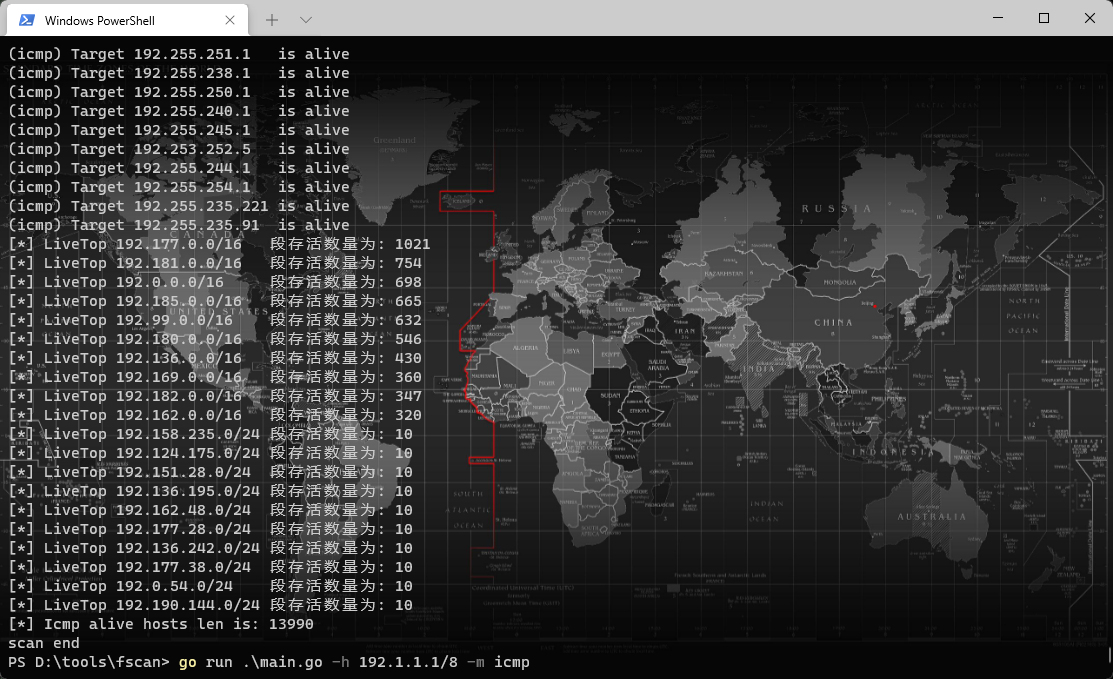
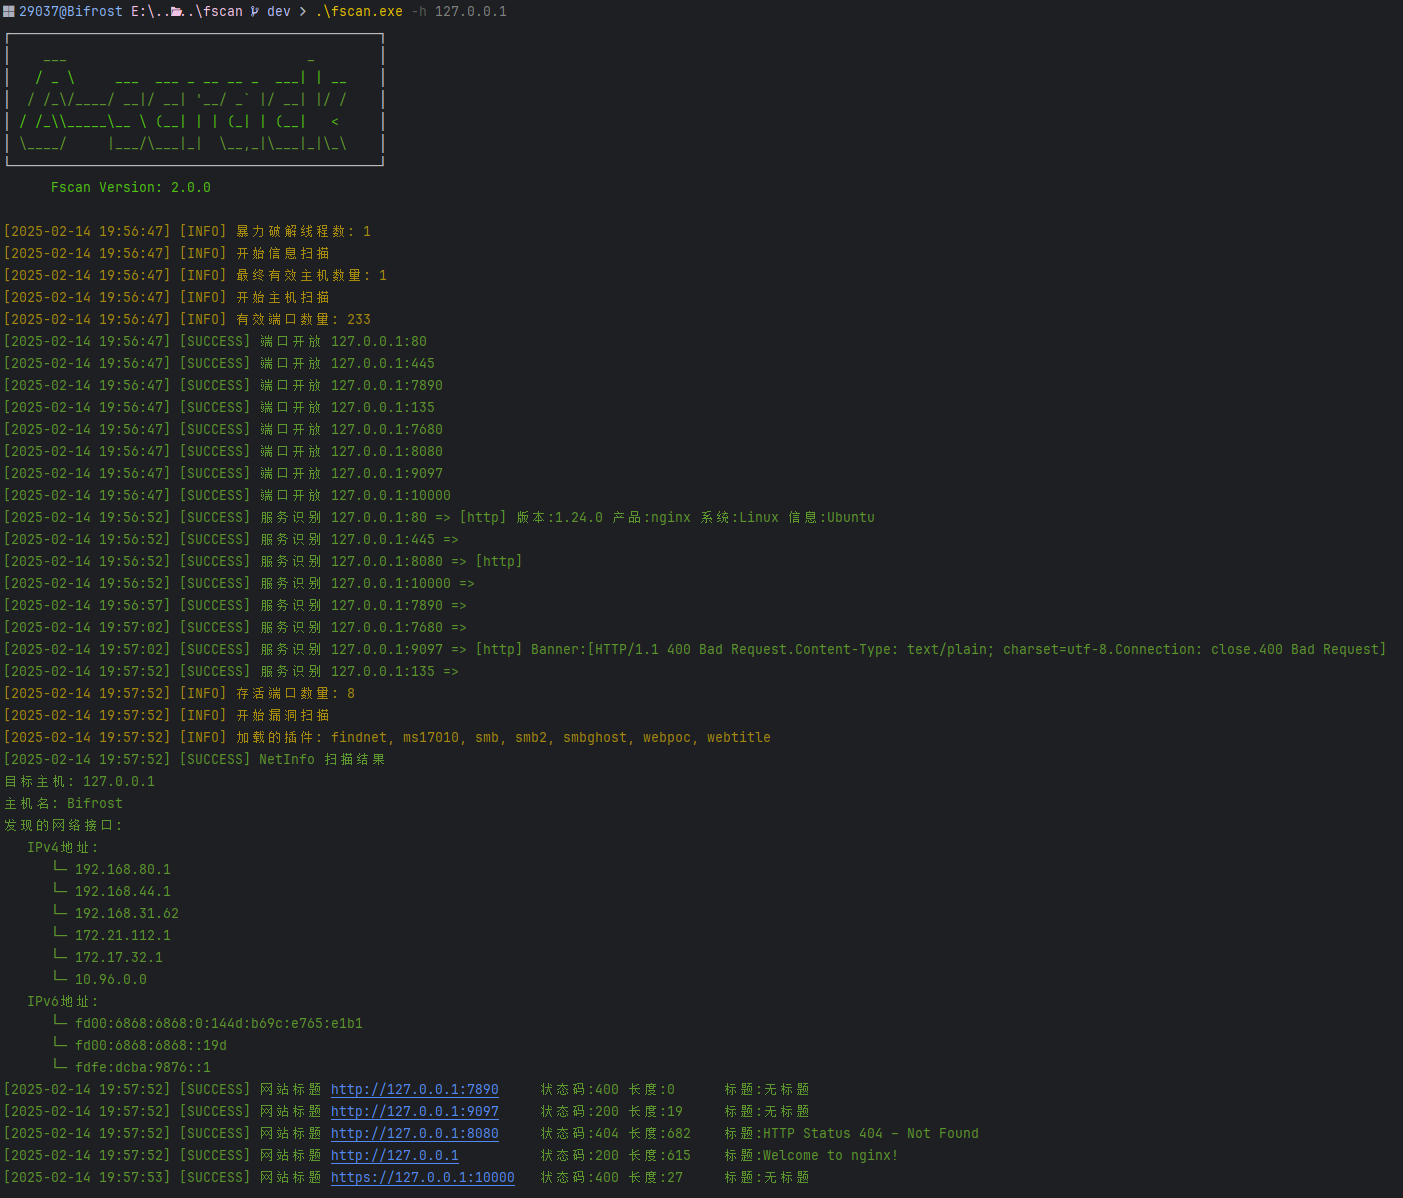
它是一个命令行工具——一个通过参数运行的单文件程序。另外也有一个可选的网页界面,用来管理扫描任务,但需要在编译时加上 -tags web 这个构建标签才会包含进去。第一次扫描该怎么做?先下载或编译出程序,然后用 -h 指定目标运行:fscan.exe -h 192.168.x.x。目标可以是 IP、CIDR 网段、域名、URL,也可以从文件批量导入,并且提供 Windows、Linux 和 macOS 版本。
先下载或编译出程序,然后用 -h 指定目标运行:fscan.exe -h 192.168.x.x。目标可以是 IP、CIDR 网段、域名、URL,也可以从文件批量导入,并且提供 Windows、Linux 和 macOS 版本。我可以随便扫描我连得上的任何网络吗?不可以。README 明确要求仅用于获得合法授权的企业安全测试:必须先取得许可,遵守当地法律,作者对非法使用不承担任何责任。
不可以。README 明确要求仅用于获得合法授权的企业安全测试:必须先取得许可,遵守当地法律,作者对非法使用不承担任何责任。能通过代理扫描,或者从一台连着 VPN 的机器上扫描吗?可以——支持 HTTP 和 SOCKS5 代理(可带账号密码),还可以用 -iface 把扫描绑定到指定的网卡,适合 VPN 场景。另外内置基于 ICMP 令牌桶的限速机制,避免快速扫描把路由器压垮。
可以——支持 HTTP 和 SOCKS5 代理(可带账号密码),还可以用 -iface 把扫描绑定到指定的网卡,适合 VPN 场景。另外内置基于 ICMP 令牌桶的限速机制,避免快速扫描把路由器压垮。fscan-lab 是什么?项目附带的一个练习环境:基于 Docker 的内网渗透测试靶场,覆盖 fscan 支持的所有漏洞场景,用来测试、学习和练手。
项目附带的一个练习环境:基于 Docker 的内网渗透测试靶场,覆盖 fscan 支持的所有漏洞场景,用来测试、学习和练手。我能把 fscan 集成到自己的智能体或安全平台里吗?可以——pkg/fscan 提供了一个 Go SDK,支持任务控制(暂停/恢复)、实时进度回调和 TaskID 追踪,专为集成到智能体和安全平台而设计。
可以——pkg/fscan 提供了一个 Go SDK,支持任务控制(暂停/恢复)、实时进度回调和 TaskID 追踪,专为集成到智能体和安全平台而设计。What are similar projects?bbot, masscan, routersploit, xray, nuclei, thc-hydra, PowerSploit, gobuster
bbot, masscan, routersploit, xray, nuclei, thc-hydra, PowerSploit, gobusterWhich topics is it in?scanning, bruteforce, scanner, pentest, reconnaissance, vulnerability-scanner, network, vulnerability, exploit, network-security, penetration-testing, security-tools
scanning, bruteforce, scanner, pentest, reconnaissance, vulnerability-scanner, network, vulnerability, exploit, network-security, penetration-testing, security-tools