


Что это такое?
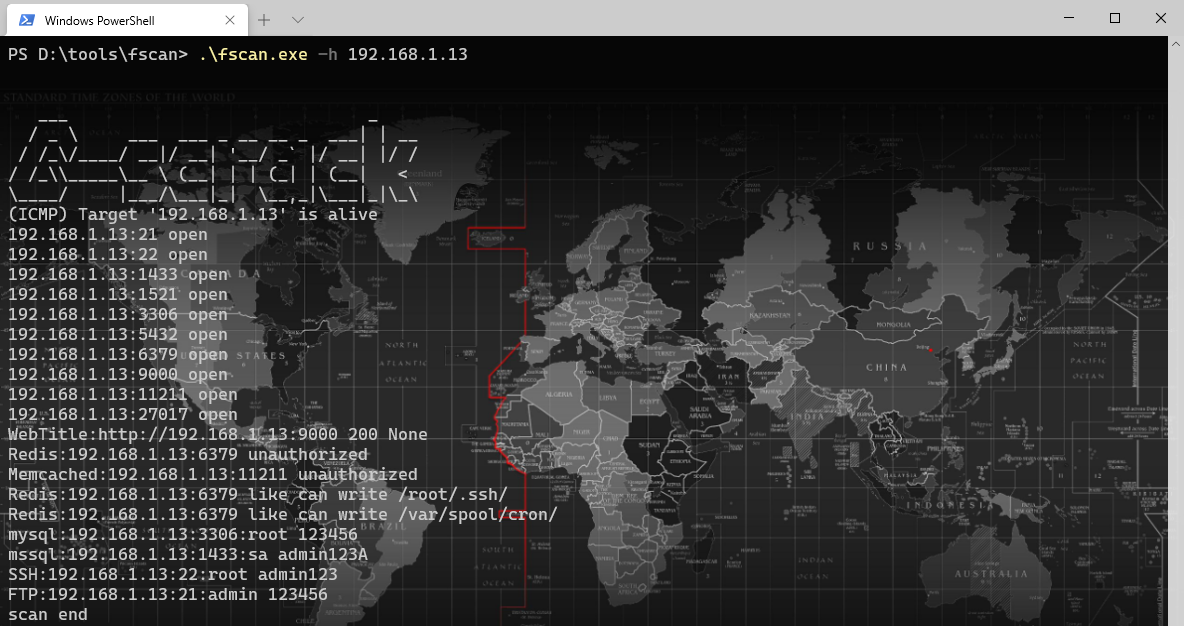
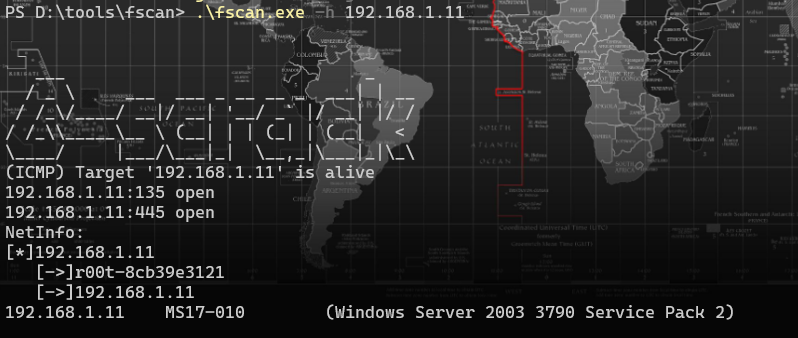
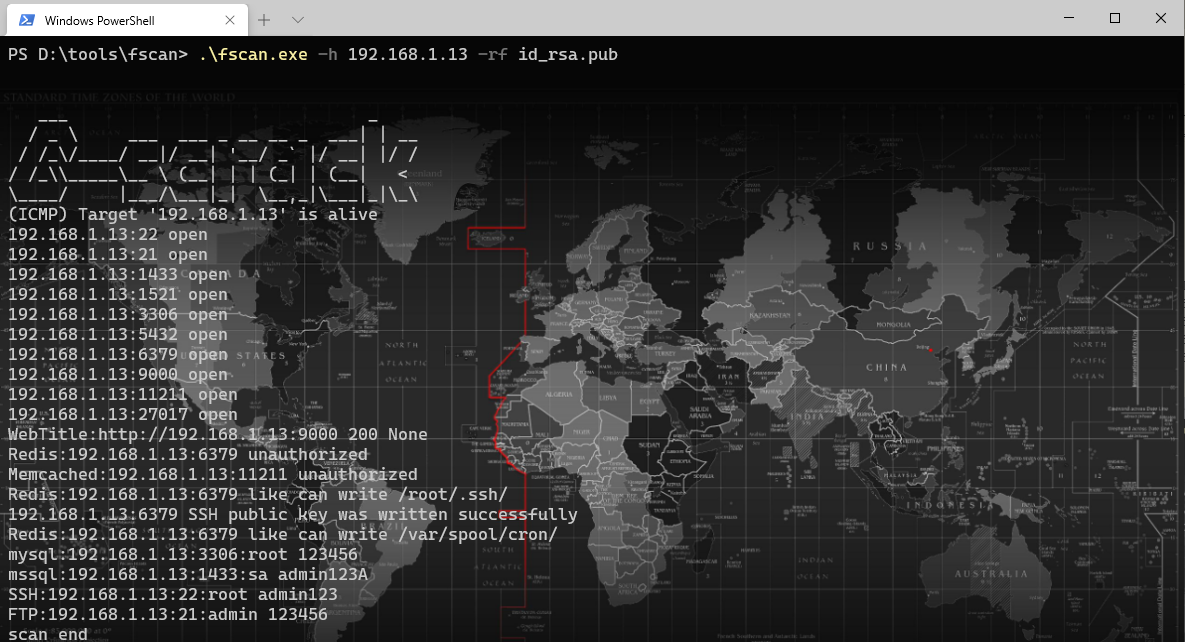
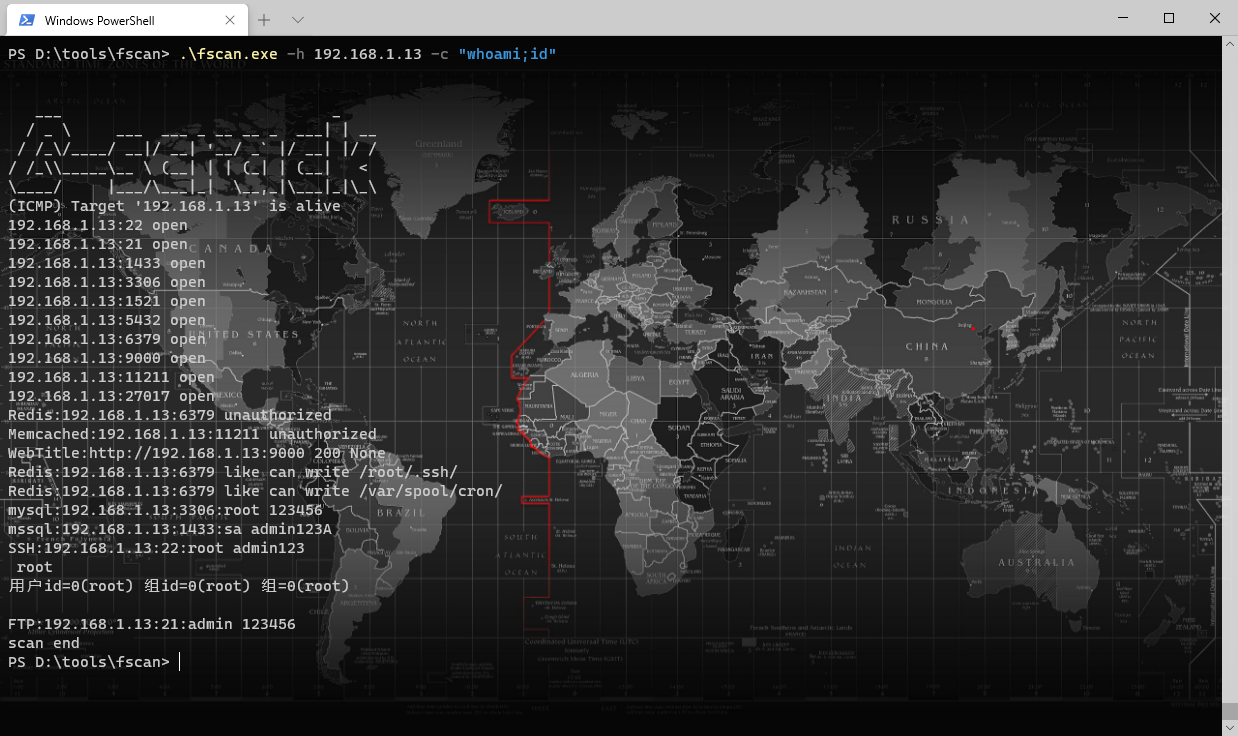
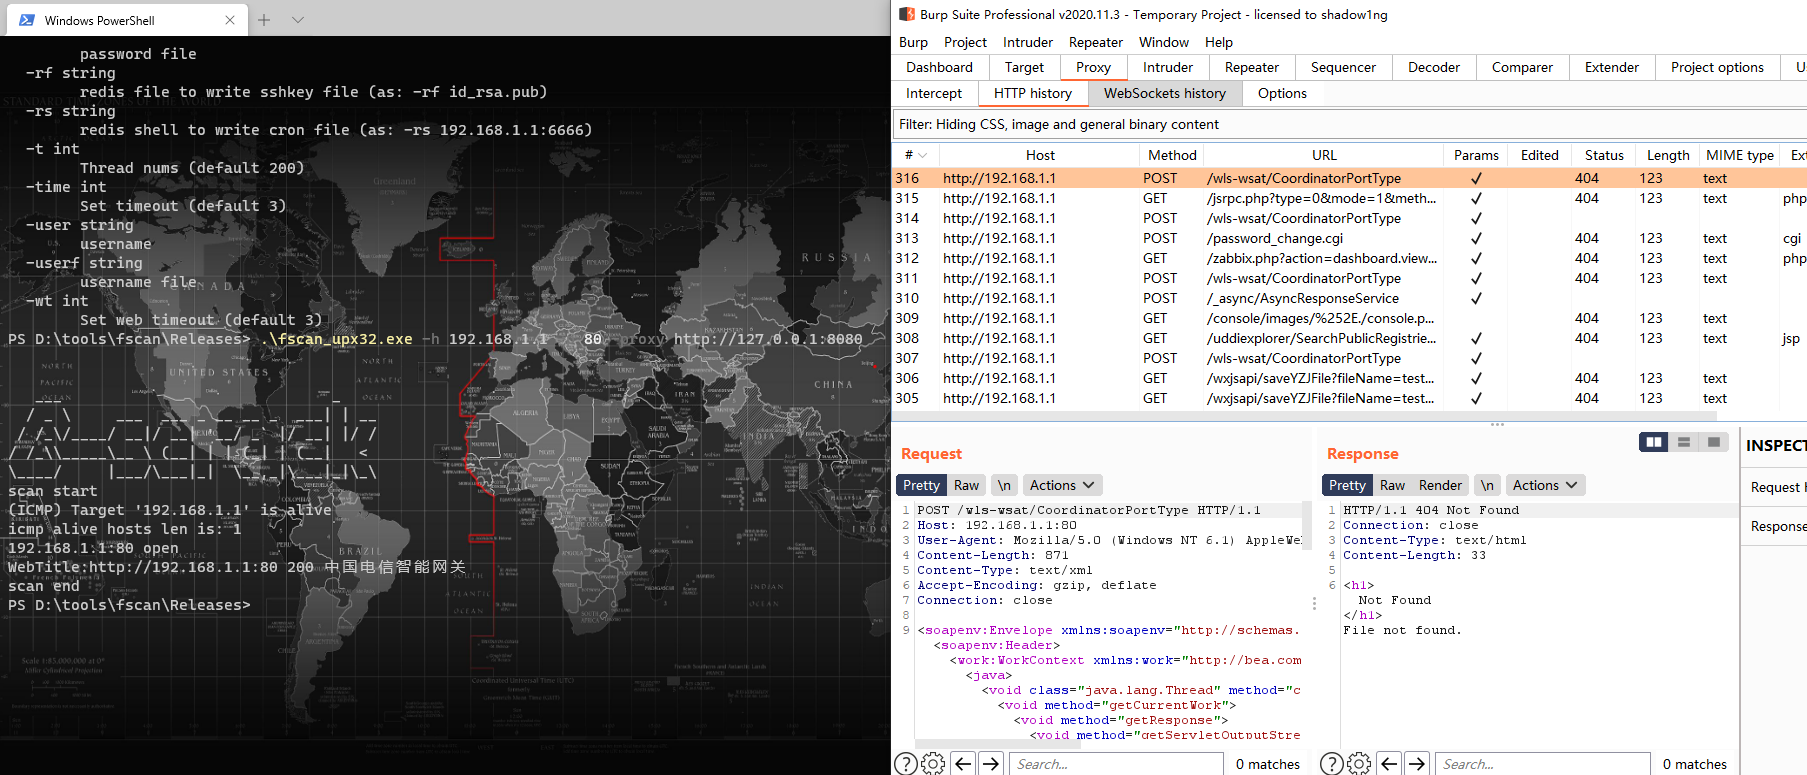
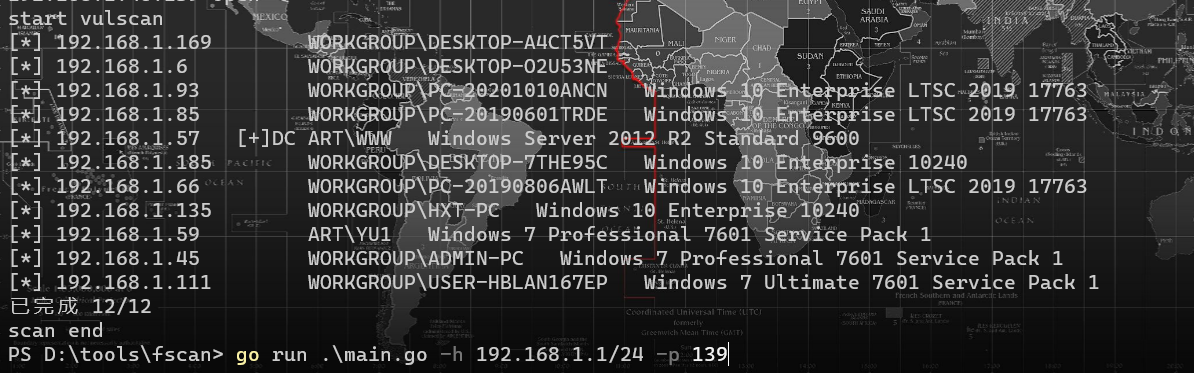
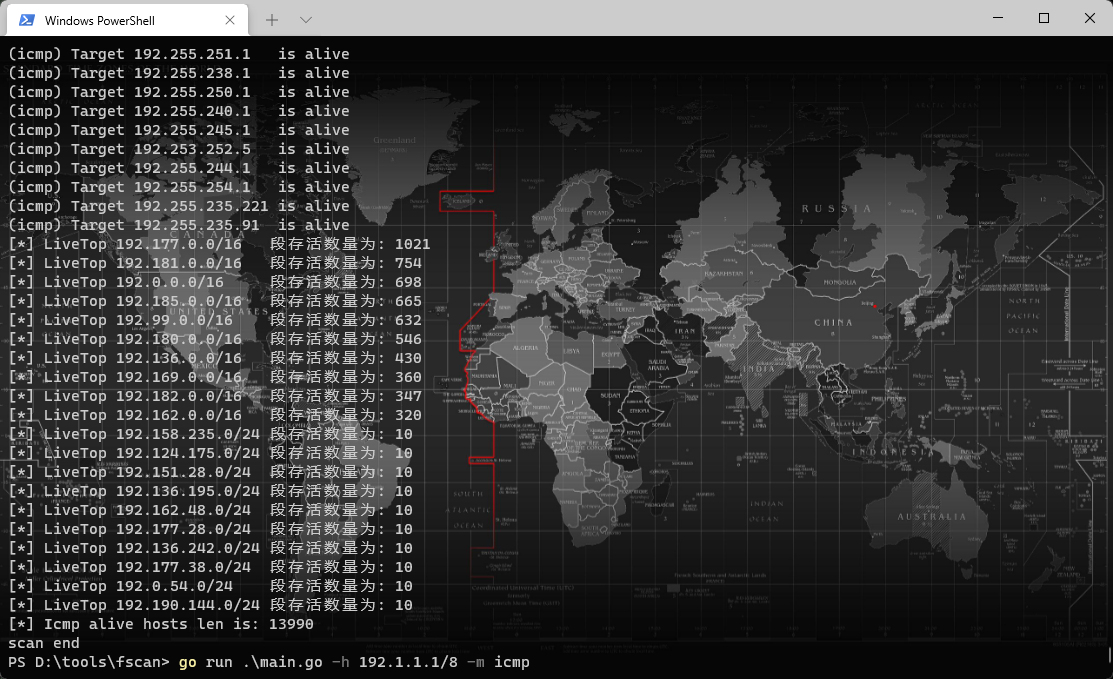
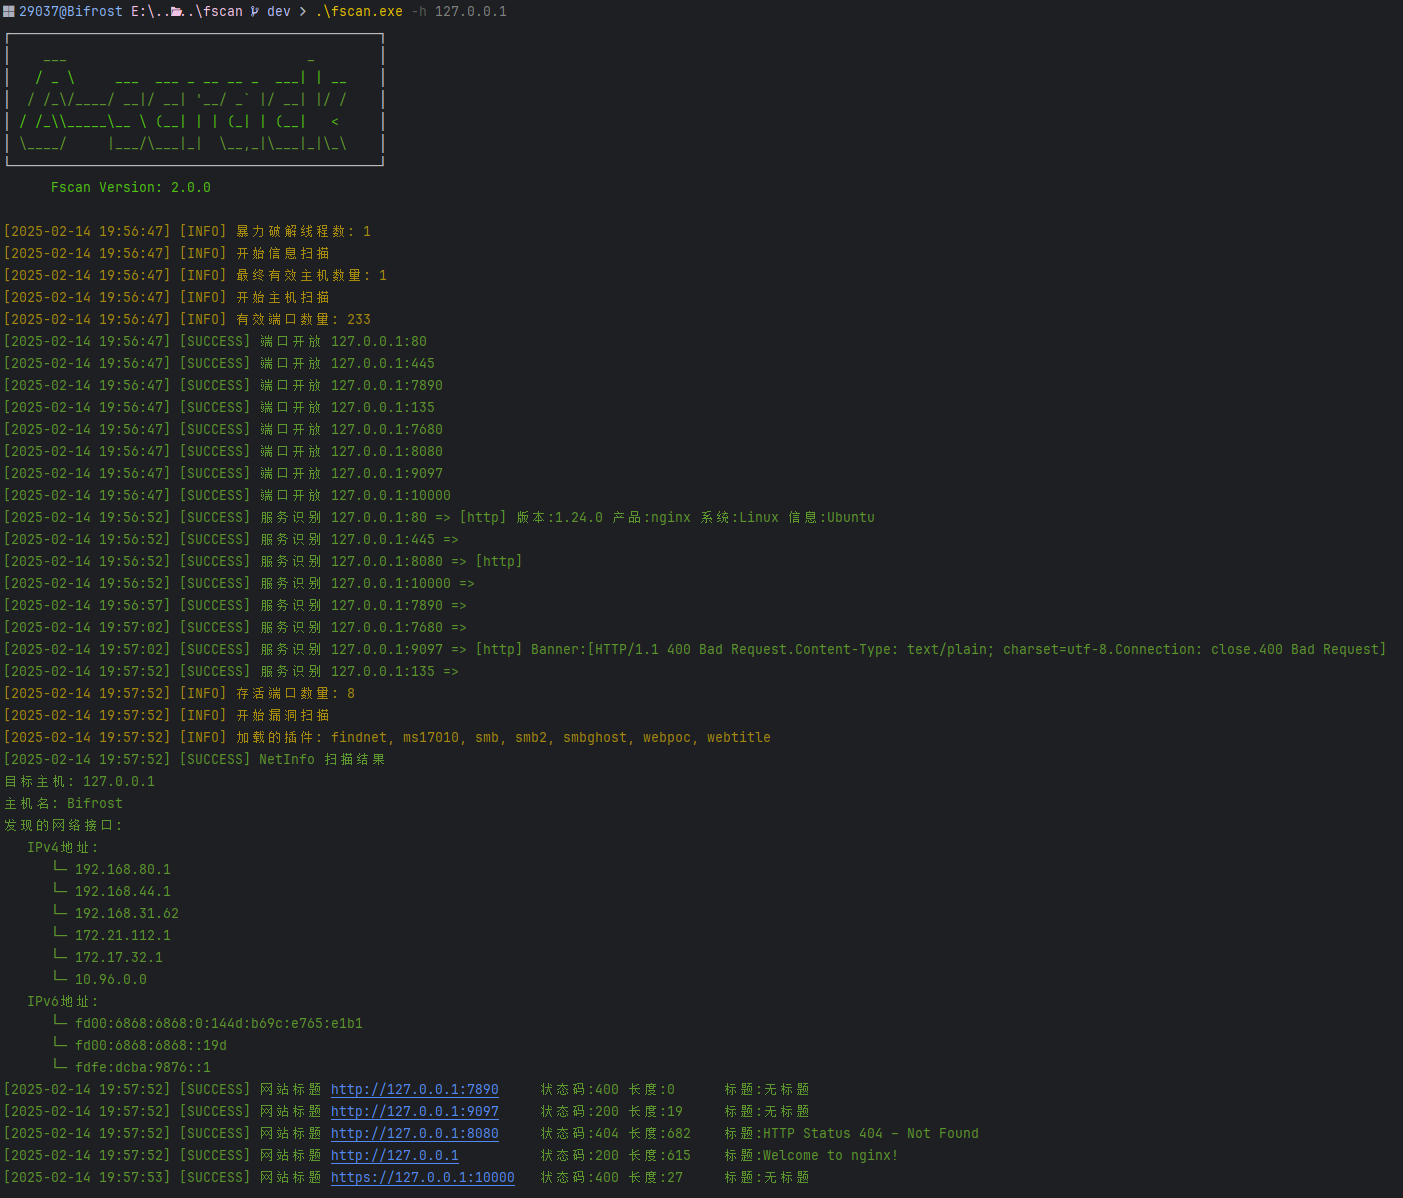
 fscan — это опенсорсный сканер внутренних сетей, написанный на Go: одна команда проводит полноценный аудит внутренней сети — обнаружение хостов, сканирование портов, определение сервисов, брутфорс слабых паролей и поиск уязвимостей.
Я работаю с ним через терминал, или там есть графический интерфейс?Это консольная утилита — один бинарник, который запускается с флагами. Есть ещё необязательный веб-интерфейс для управления задачами сканирования, но его нужно собрать отдельно с тегом сборки -tags web.
Это консольная утилита — один бинарник, который запускается с флагами. Есть ещё необязательный веб-интерфейс для управления задачами сканирования, но его нужно собрать отдельно с тегом сборки -tags web.Как мне запустить первое сканирование?Скачайте или соберите бинарник и укажите цель через -h: fscan.exe -h 192.168.x.x. В качестве целей принимаются IP-адреса, CIDR-диапазоны, домены, URL или массовая загрузка из файла; сборки есть для Windows, Linux и macOS.
Скачайте или соберите бинарник и укажите цель через -h: fscan.exe -h 192.168.x.x. В качестве целей принимаются IP-адреса, CIDR-диапазоны, домены, URL или массовая загрузка из файла; сборки есть для Windows, Linux и macOS.Могу ли я сканировать любую сеть, до которой дотягиваюсь?Нет. В README сказано, что инструмент предназначен только для легально санкционированного тестирования безопасности корпоративных сетей: сначала получите разрешение, соблюдайте местное законодательство, и автор не несёт ответственности за незаконное использование.
Нет. В README сказано, что инструмент предназначен только для легально санкционированного тестирования безопасности корпоративных сетей: сначала получите разрешение, соблюдайте местное законодательство, и автор не несёт ответственности за незаконное использование.Можно ли сканировать через прокси или с машины, подключённой к VPN?Да — поддерживаются прокси HTTP и SOCKS5 (в том числе с авторизацией), а флаг -iface привязывает сканирование к конкретному сетевому адаптеру для сценариев с VPN. Ограничение скорости через token bucket для ICMP не даёт быстрым сканам перегружать роутеры.
Да — поддерживаются прокси HTTP и SOCKS5 (в том числе с авторизацией), а флаг -iface привязывает сканирование к конкретному сетевому адаптеру для сценариев с VPN. Ограничение скорости через token bucket для ICMP не даёт быстрым сканам перегружать роутеры.Что такое fscan-lab?Это учебная среда, которая идёт вместе с проектом: лаборатория для пентеста внутренней сети на базе Docker, покрывающая все сценарии уязвимостей, которые поддерживает fscan. Она предназначена для тестирования, обучения и отработки навыков.
Это учебная среда, которая идёт вместе с проектом: лаборатория для пентеста внутренней сети на базе Docker, покрывающая все сценарии уязвимостей, которые поддерживает fscan. Она предназначена для тестирования, обучения и отработки навыков.Могу ли я встроить fscan в своего агента или платформу безопасности?Да — pkg/fscan предоставляет Go SDK с управлением задачами (пауза/возобновление), колбэками прогресса в реальном времени и трассировкой по TaskID; всё это задумано для встраивания в агентов и платформы безопасности.
Да — pkg/fscan предоставляет Go SDK с управлением задачами (пауза/возобновление), колбэками прогресса в реальном времени и трассировкой по TaskID; всё это задумано для встраивания в агентов и платформы безопасности.What are similar projects?bbot, masscan, routersploit, xray, nuclei, thc-hydra, PowerSploit, gobuster
bbot, masscan, routersploit, xray, nuclei, thc-hydra, PowerSploit, gobusterWhich topics is it in?scanning, bruteforce, scanner, pentest, reconnaissance, vulnerability-scanner, network, exploit, vulnerability, network-security, penetration-testing, security-tools
scanning, bruteforce, scanner, pentest, reconnaissance, vulnerability-scanner, network, exploit, vulnerability, network-security, penetration-testing, security-tools