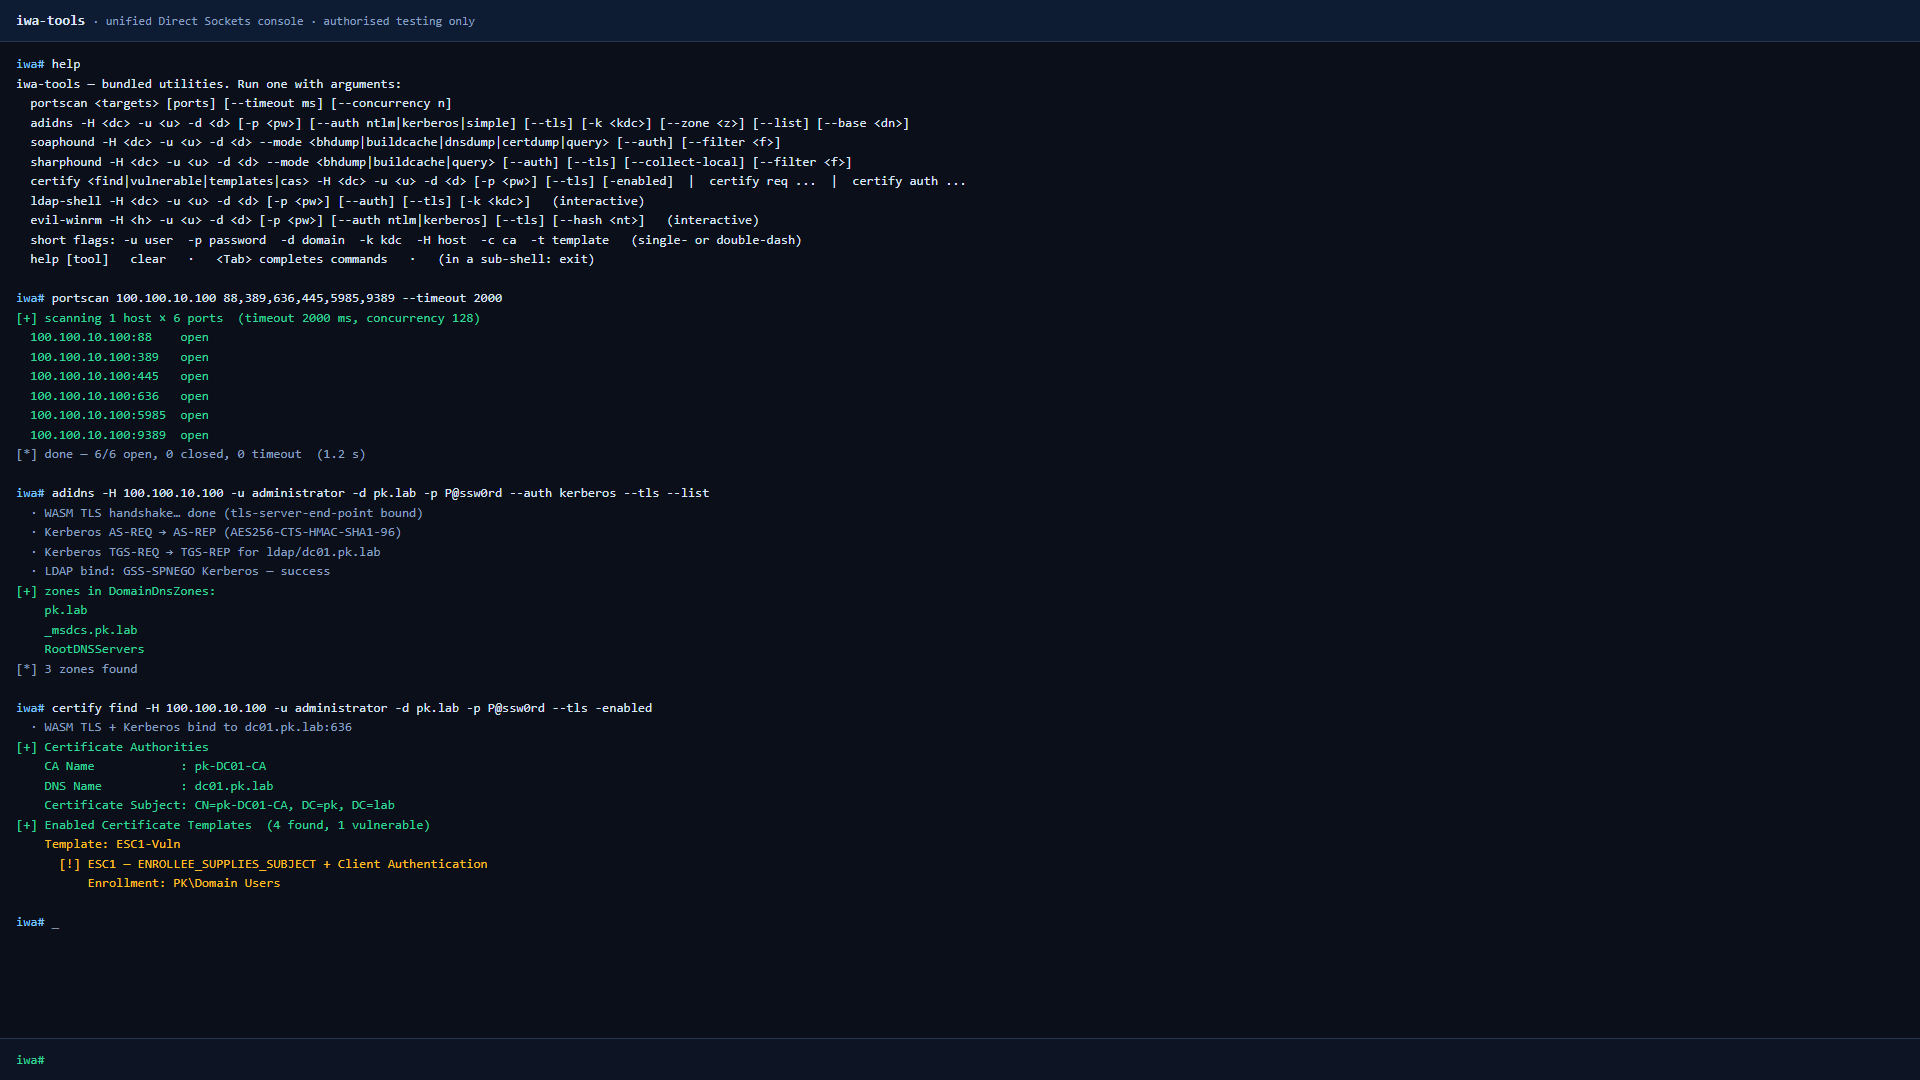
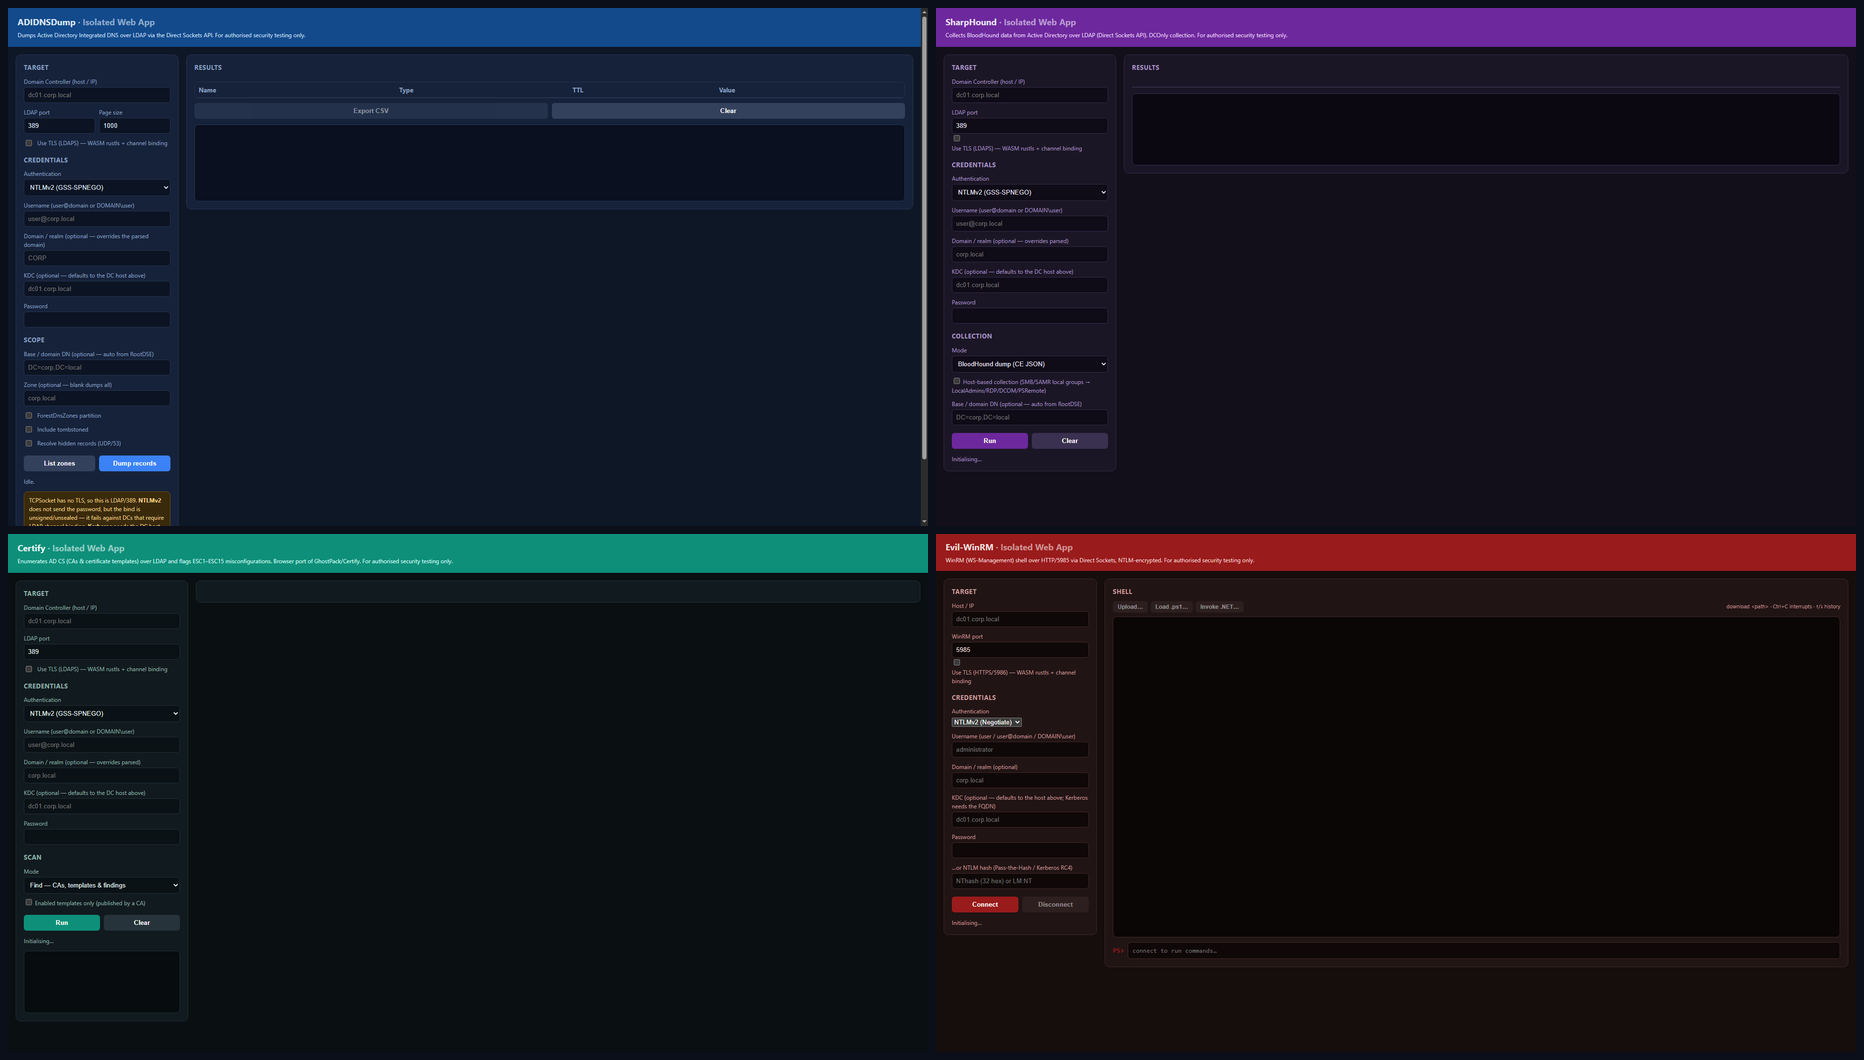
Что это?
 iwa-tools — набор инструментов наступательной безопасности, который работает внутри Chrome как установленное Isolated Web App и позволяет разговаривать по SMB, LDAP, DCE-RPC, WinRM, Kerberos, MSSQL и ADWS прямо из вкладки браузера — для пентеста Active Directory.
Это браузерное расширение?Нет — это Isolated Web App, подписанный бандл .swbn, который Chrome устанавливает как нативное приложение через свой экспериментальный API Direct Sockets для сырых TCP/UDP, а не обычное расширение.
Нет — это Isolated Web App, подписанный бандл .swbn, который Chrome устанавливает как нативное приложение через свой экспериментальный API Direct Sockets для сырых TCP/UDP, а не обычное расширение.Что нужно, чтобы собрать и запустить это?Лишь Node.js для сборки, а для установки и использования — Chrome 128 или новее с тремя включёнными экспериментальными флагами.
Лишь Node.js для сборки, а для установки и использования — Chrome 128 или новее с тремя включёнными экспериментальными флагами.Что пока не работает?nxc smb --wmi не реализовано, потому что не готов маршалинг DCOM NDR (вместо этого используйте nxc winrm --wmi), а полный разбор ntds.dit не поддерживается — инструмент лишь скачивает сырые файлы кустов и отсылает к локальному secretsdump.py.
nxc smb --wmi не реализовано, потому что не готов маршалинг DCOM NDR (вместо этого используйте nxc winrm --wmi), а полный разбор ntds.dit не поддерживается — инструмент лишь скачивает сырые файлы кустов и отсылает к локальному secretsdump.py.Работает ли он на любой ОС, где есть Chrome?Да — поскольку это Isolated Web App, а не нативный код, он работает везде, где запускается Chrome 128 и новее: на Windows, macOS или Linux.
Да — поскольку это Isolated Web App, а не нативный код, он работает везде, где запускается Chrome 128 и новее: на Windows, macOS или Linux.Что внутри набора?Сюда входят мультипротокольный клиент в стиле netexec (SMB/LDAP/WinRM/MSSQL/SSH/FTP/RDP/VNC), сборщики BloodHound adidnsdump, sharphound и soaphound, certipy для атак на AD CS, интерактивный ldap-shell, evil-winrm и простой TCP-сканер портов — и всё это написанные вручную реимплементации на JS.
Сюда входят мультипротокольный клиент в стиле netexec (SMB/LDAP/WinRM/MSSQL/SSH/FTP/RDP/VNC), сборщики BloodHound adidnsdump, sharphound и soaphound, certipy для атак на AD CS, интерактивный ldap-shell, evil-winrm и простой TCP-сканер портов — и всё это написанные вручную реимплементации на JS.Как сетевые протоколы реализованы на JavaScript?Автор вручную написал стеки протоколов на JS, включая подпись и шифрование NTLMv2, Kerberos AES256, pass-the-hash и pass-the-ticket, PKINIT и привязку TLS-канала; сам TLS обрабатывает rustls, скомпилированный в WASM.
Автор вручную написал стеки протоколов на JS, включая подпись и шифрование NTLMv2, Kerberos AES256, pass-the-hash и pass-the-ticket, PKINIT и привязку TLS-канала; сам TLS обрабатывает rustls, скомпилированный в WASM.Зачем это создано?Инструмент написан для доклада OFFZONE 2026 «Living off the Browser»: он показывает, что инструментарий атак на AD может целиком работать из подписанной установленной вкладки браузера вместо нативного импланта.
Инструмент написан для доклада OFFZONE 2026 «Living off the Browser»: он показывает, что инструментарий атак на AD может целиком работать из подписанной установленной вкладки браузера вместо нативного импланта.Что будет, если пересобрать приложение?Каждая сборка генерирует свежий ключ подписи Ed25519 для инструмента; так как публичный ключ становится origin приложения вида isolated-app://, Chrome считает пересобранное приложение совершенно новым, отдельным приложением.
Каждая сборка генерирует свежий ключ подписи Ed25519 для инструмента; так как публичный ключ становится origin приложения вида isolated-app://, Chrome считает пересобранное приложение совершенно новым, отдельным приложением.What are similar projects?Claude-Red, Decepticon, CVE-2026-62911, xray, ARTEX, Sn1per, 404StarLink, Claude-AD
Claude-Red, Decepticon, CVE-2026-62911, xray, ARTEX, Sn1per, 404StarLink, Claude-ADWhich topics is it in?hacking-tools, red-teaming, network-security, chrome, offensive-security, red-team, penetration-testing, wasm, cybersecurity, security-tools, browser, security
hacking-tools, red-teaming, network-security, chrome, offensive-security, red-team, penetration-testing, wasm, cybersecurity, security-tools, browser, security