Что это такое?
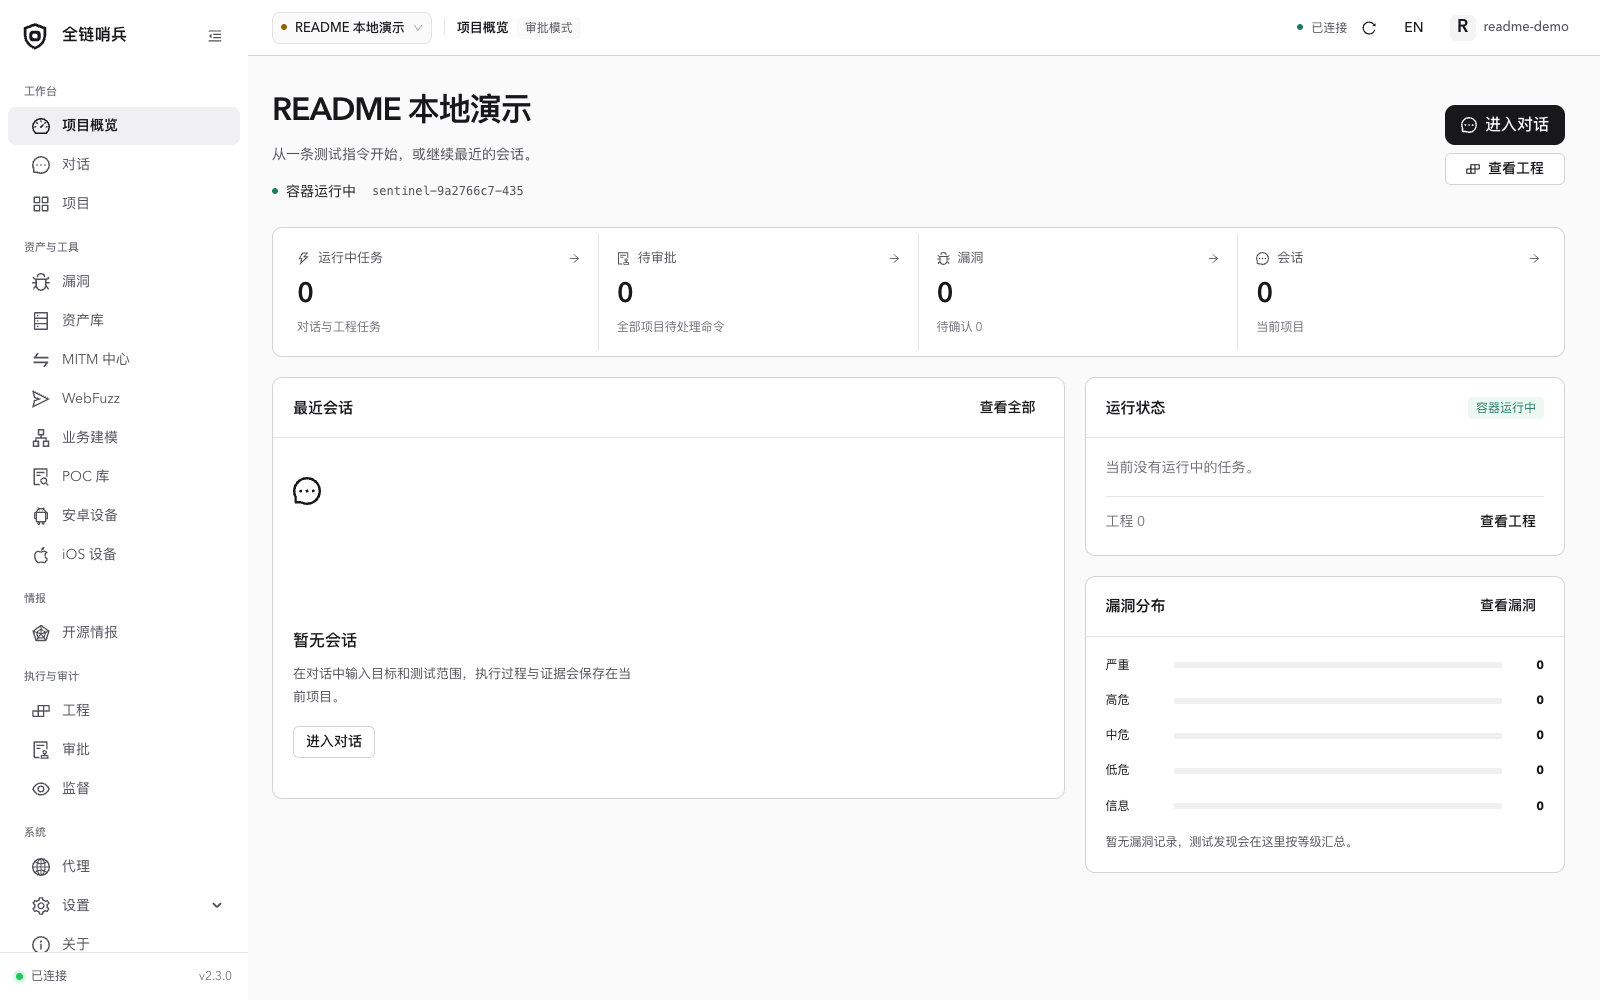
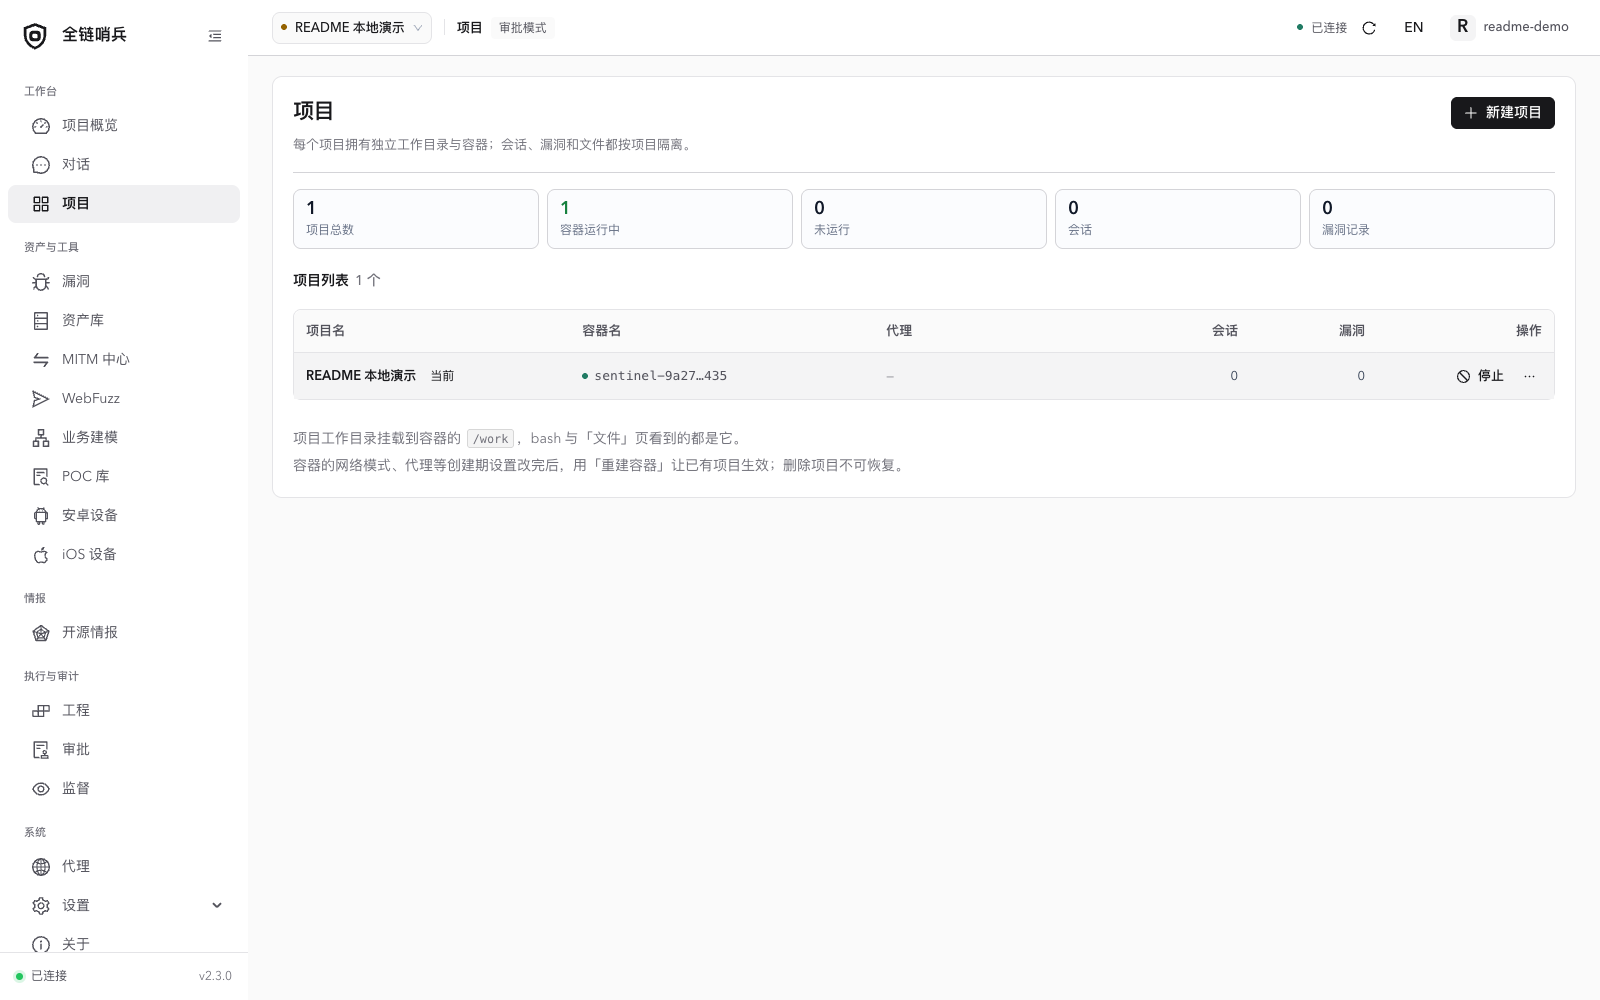
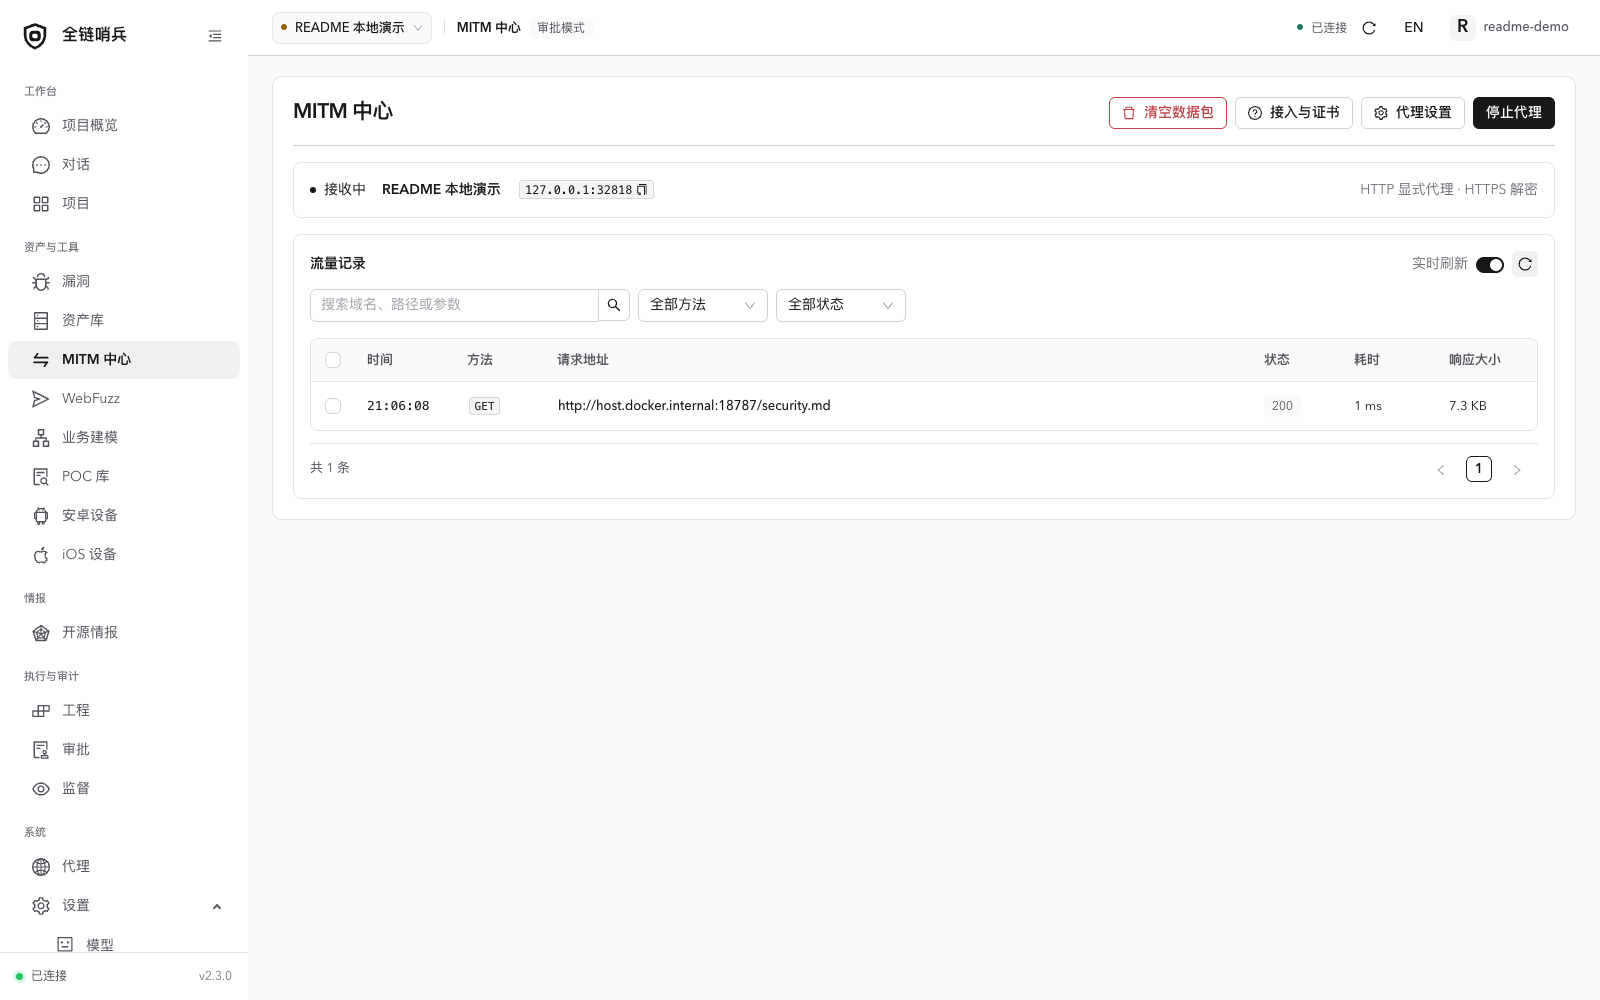
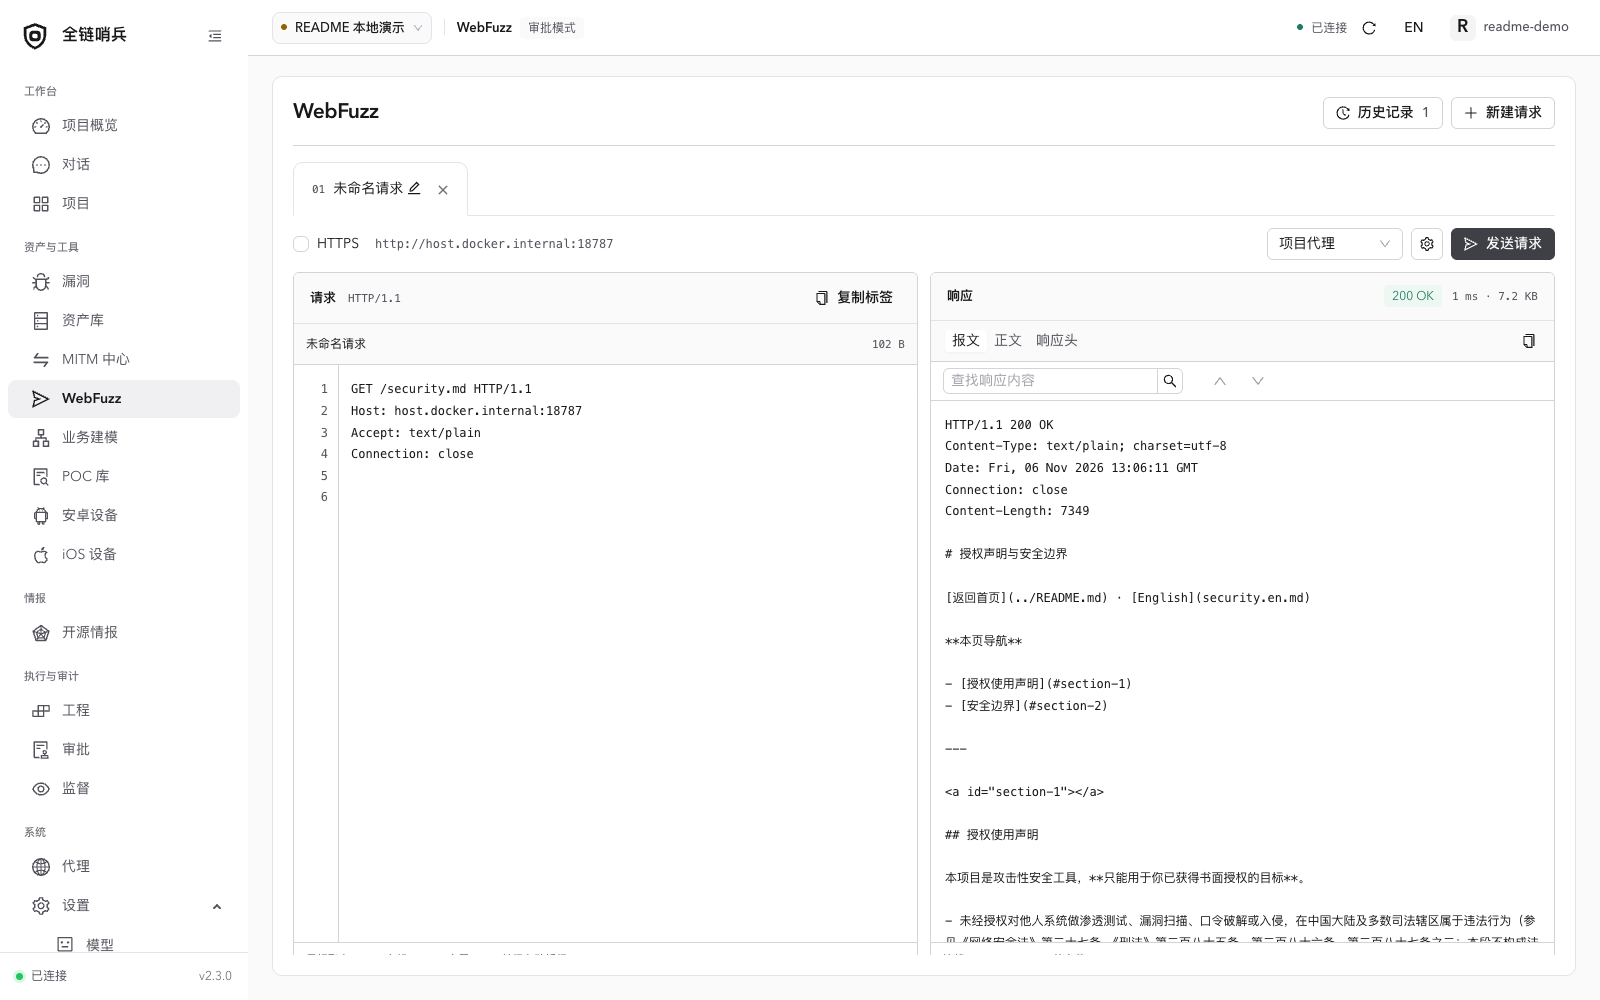
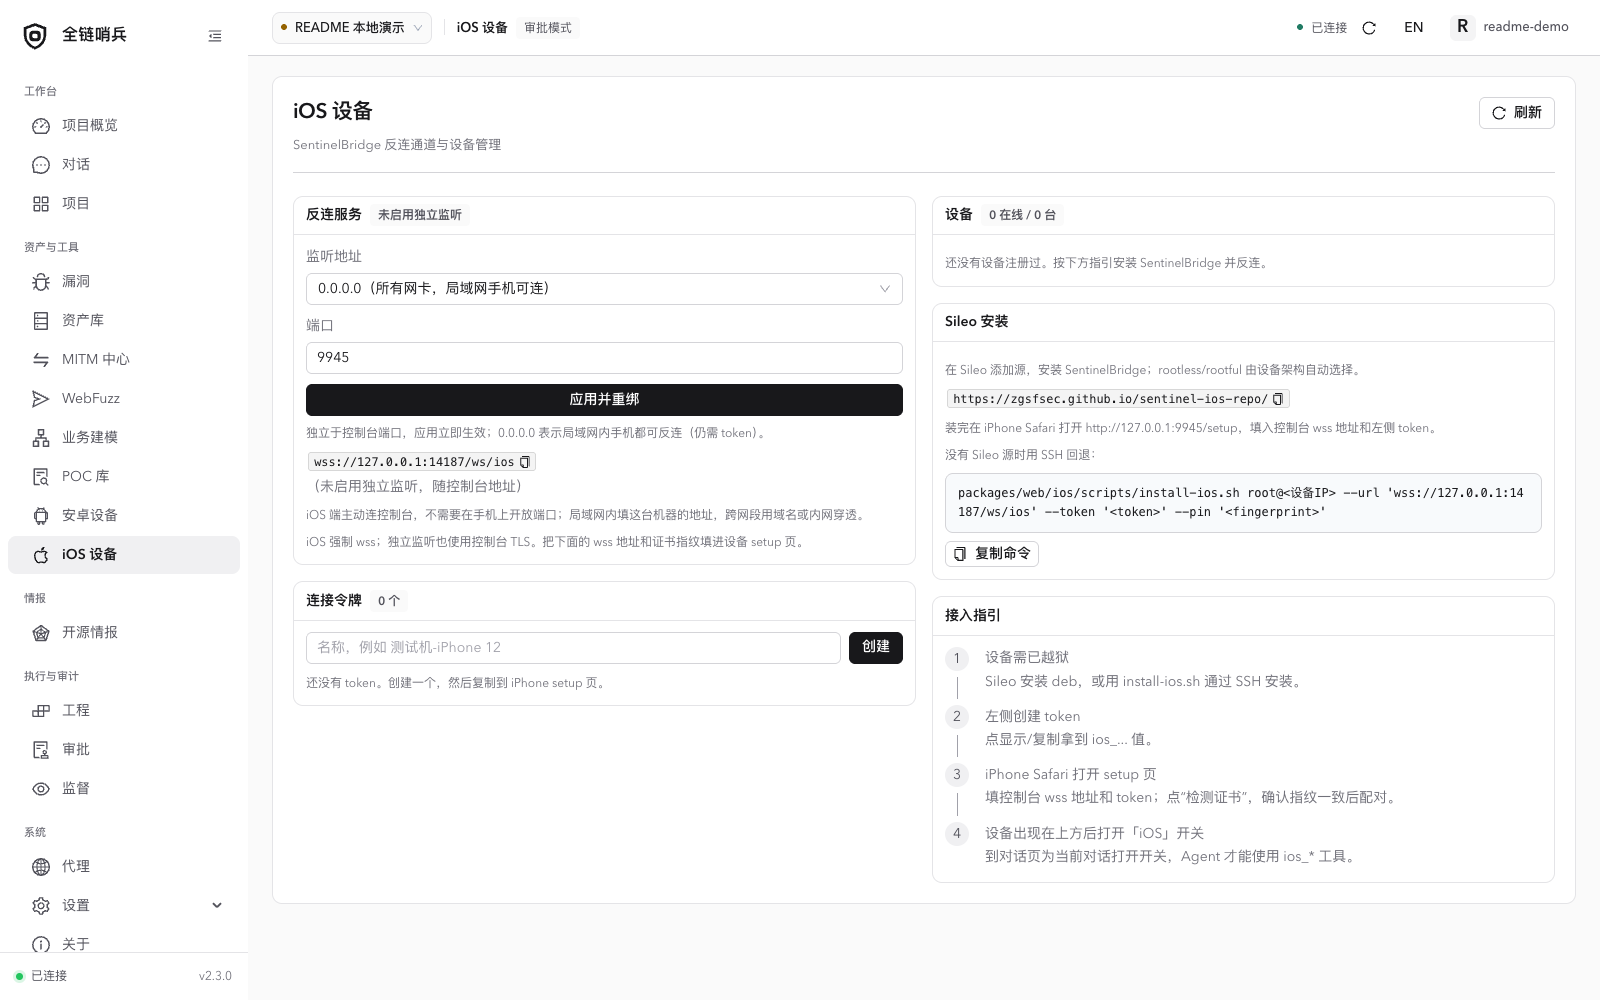
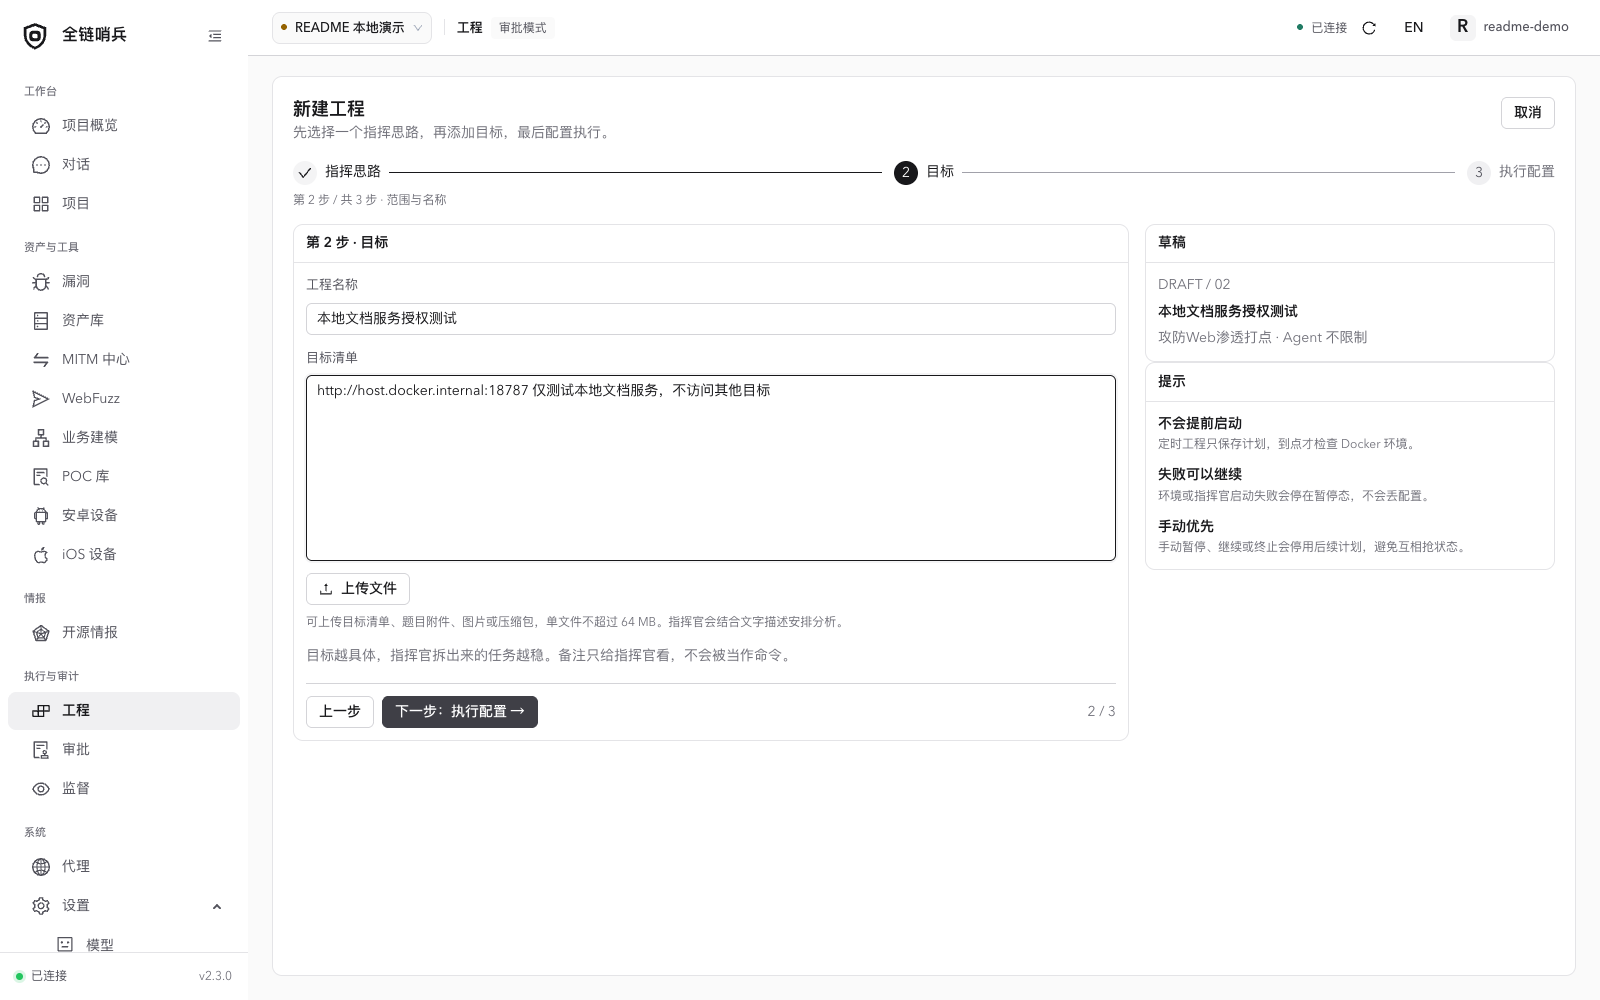
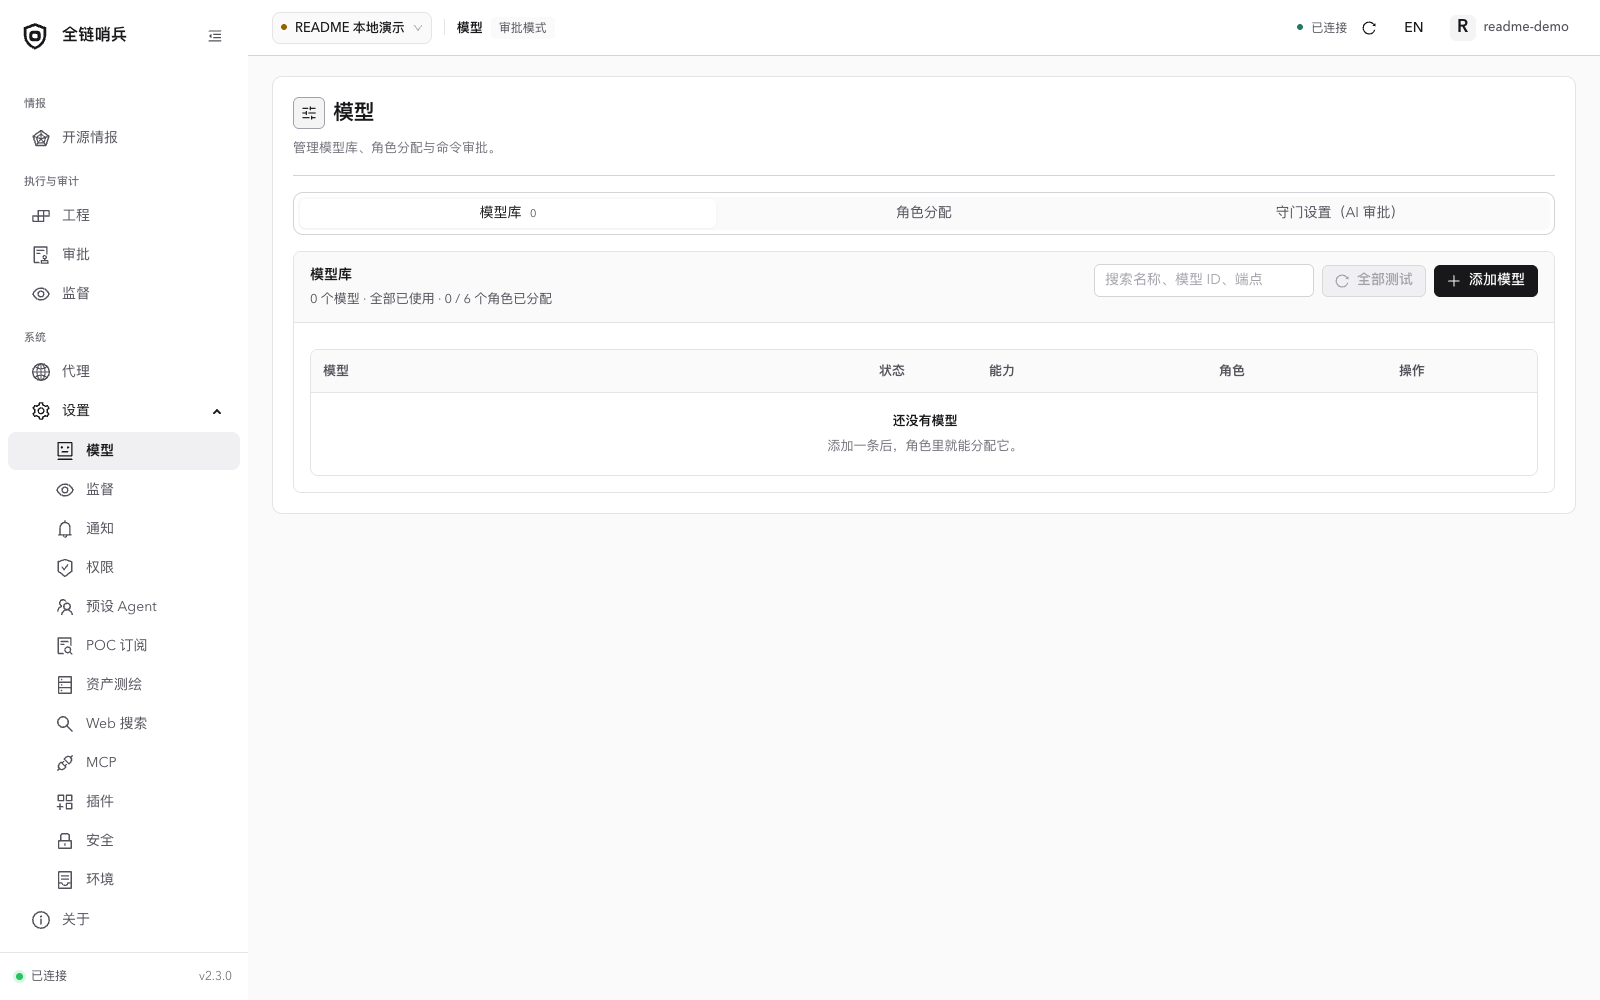
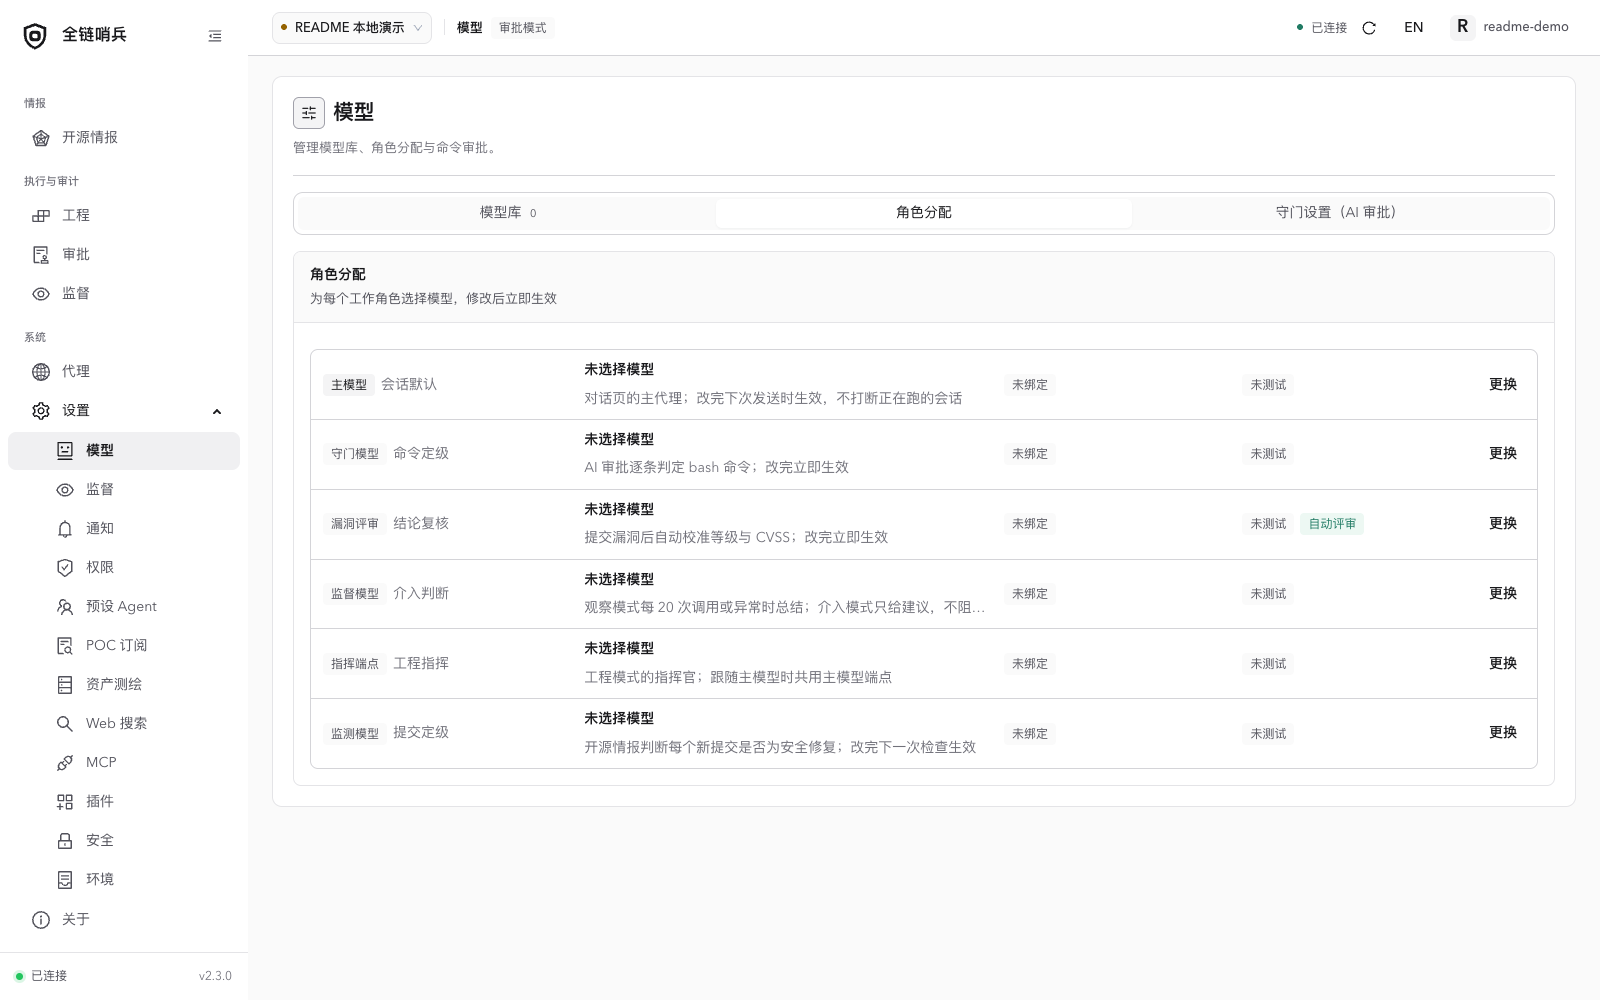
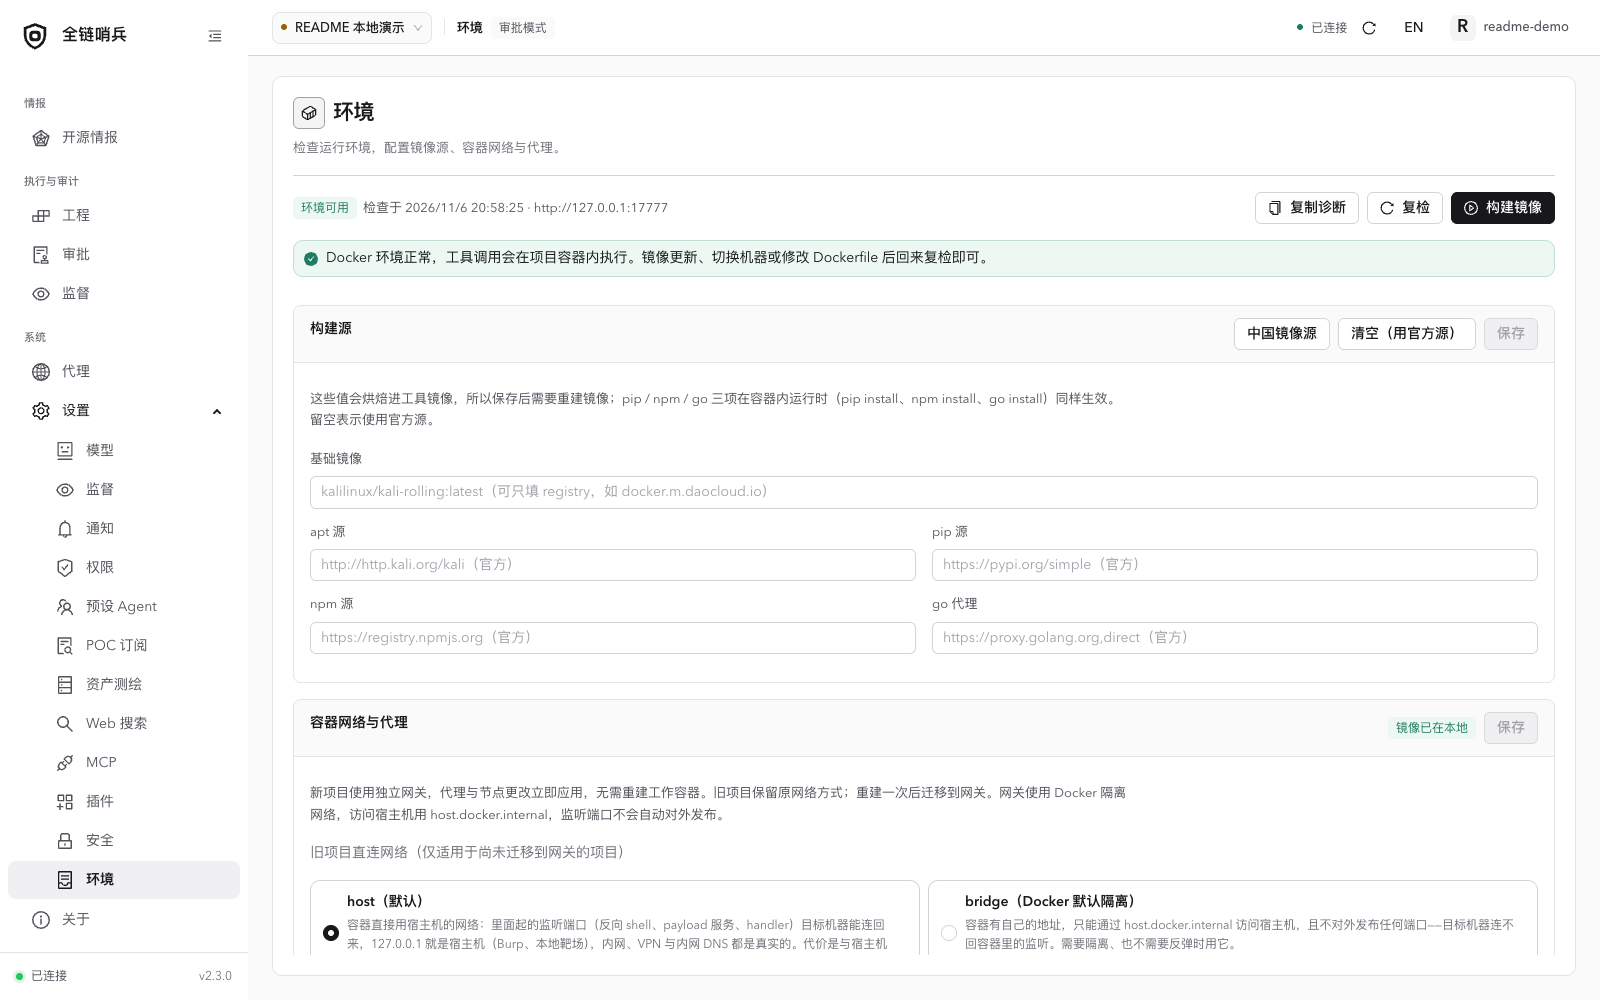
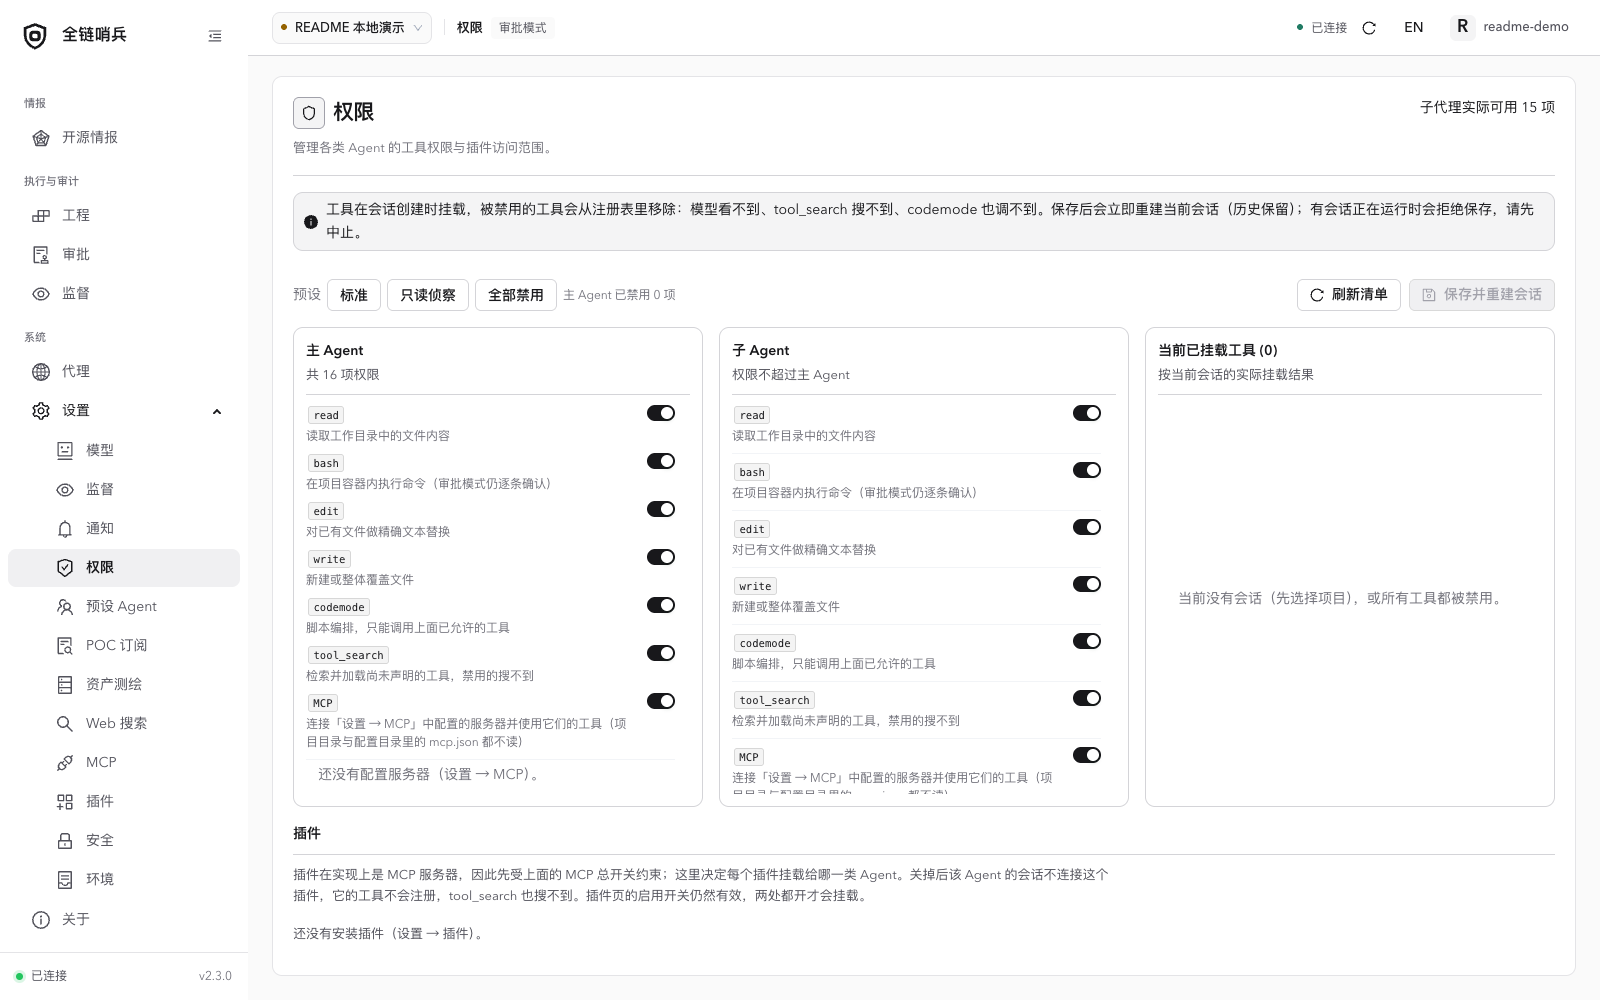
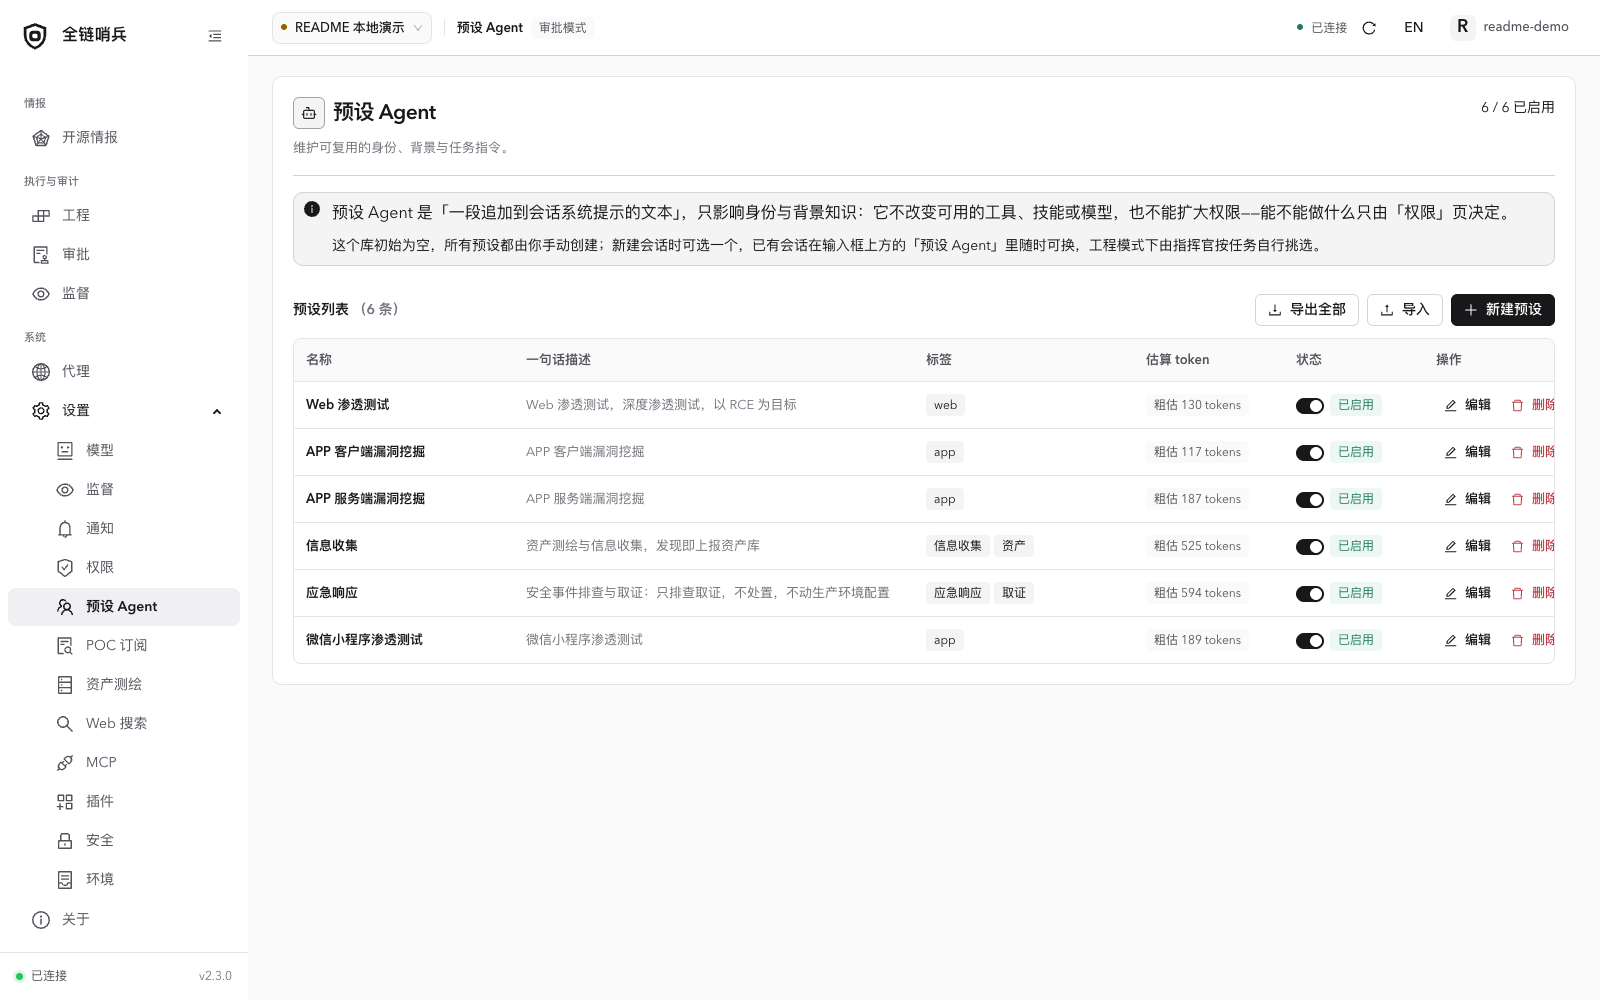
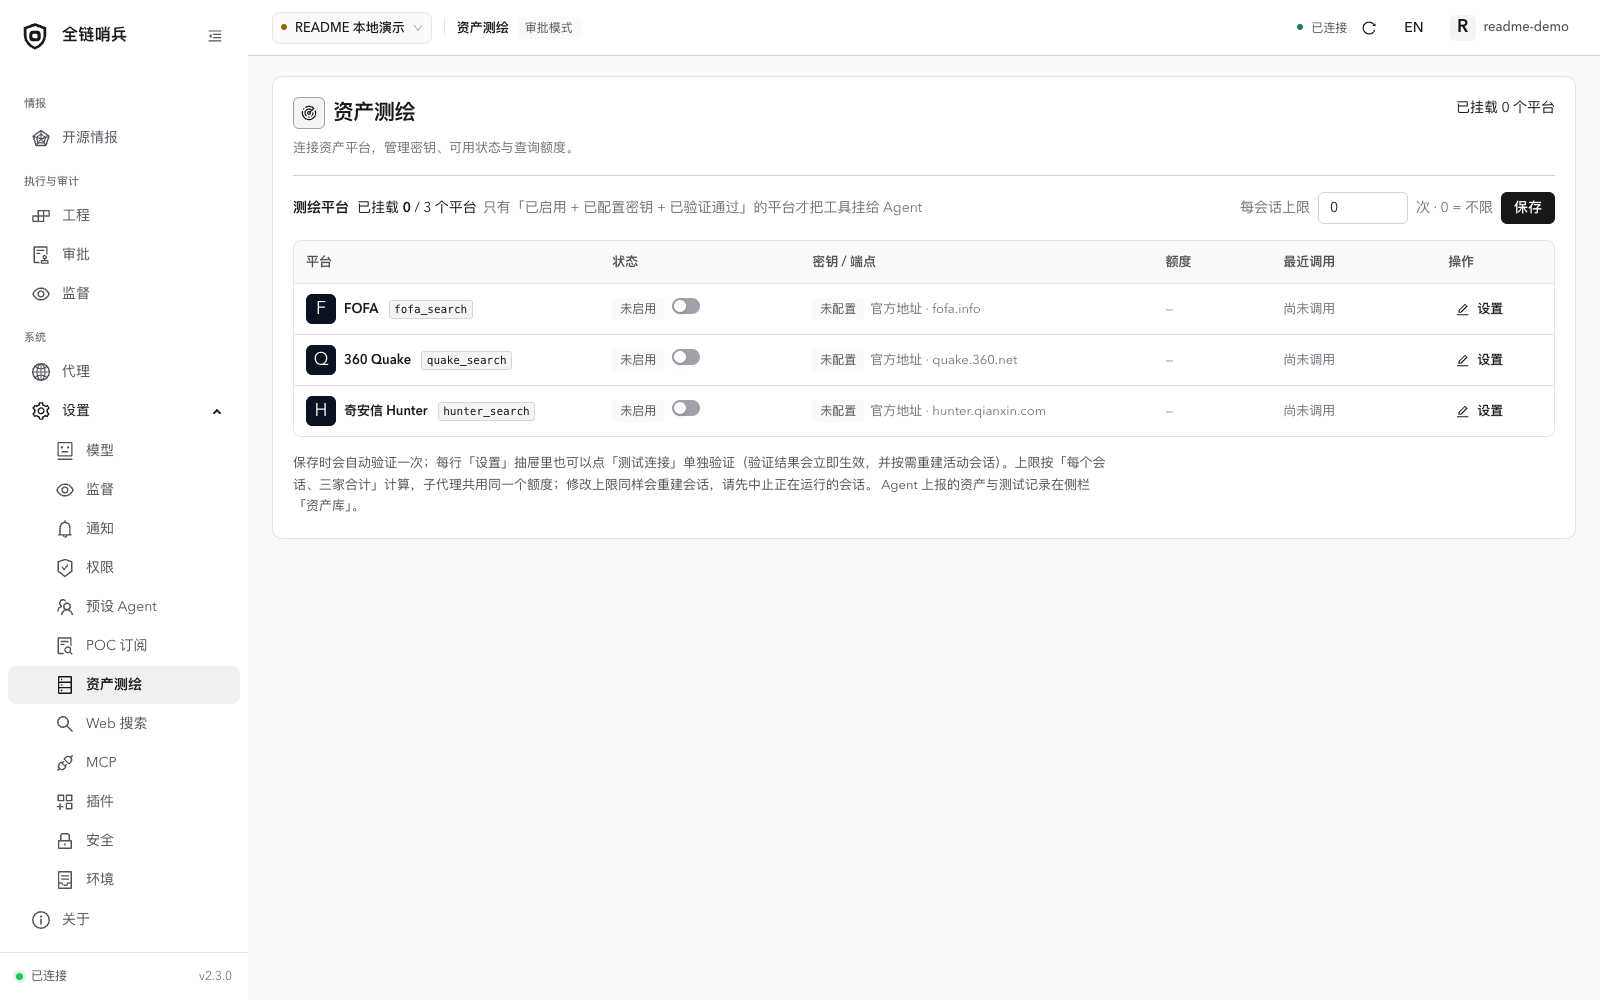
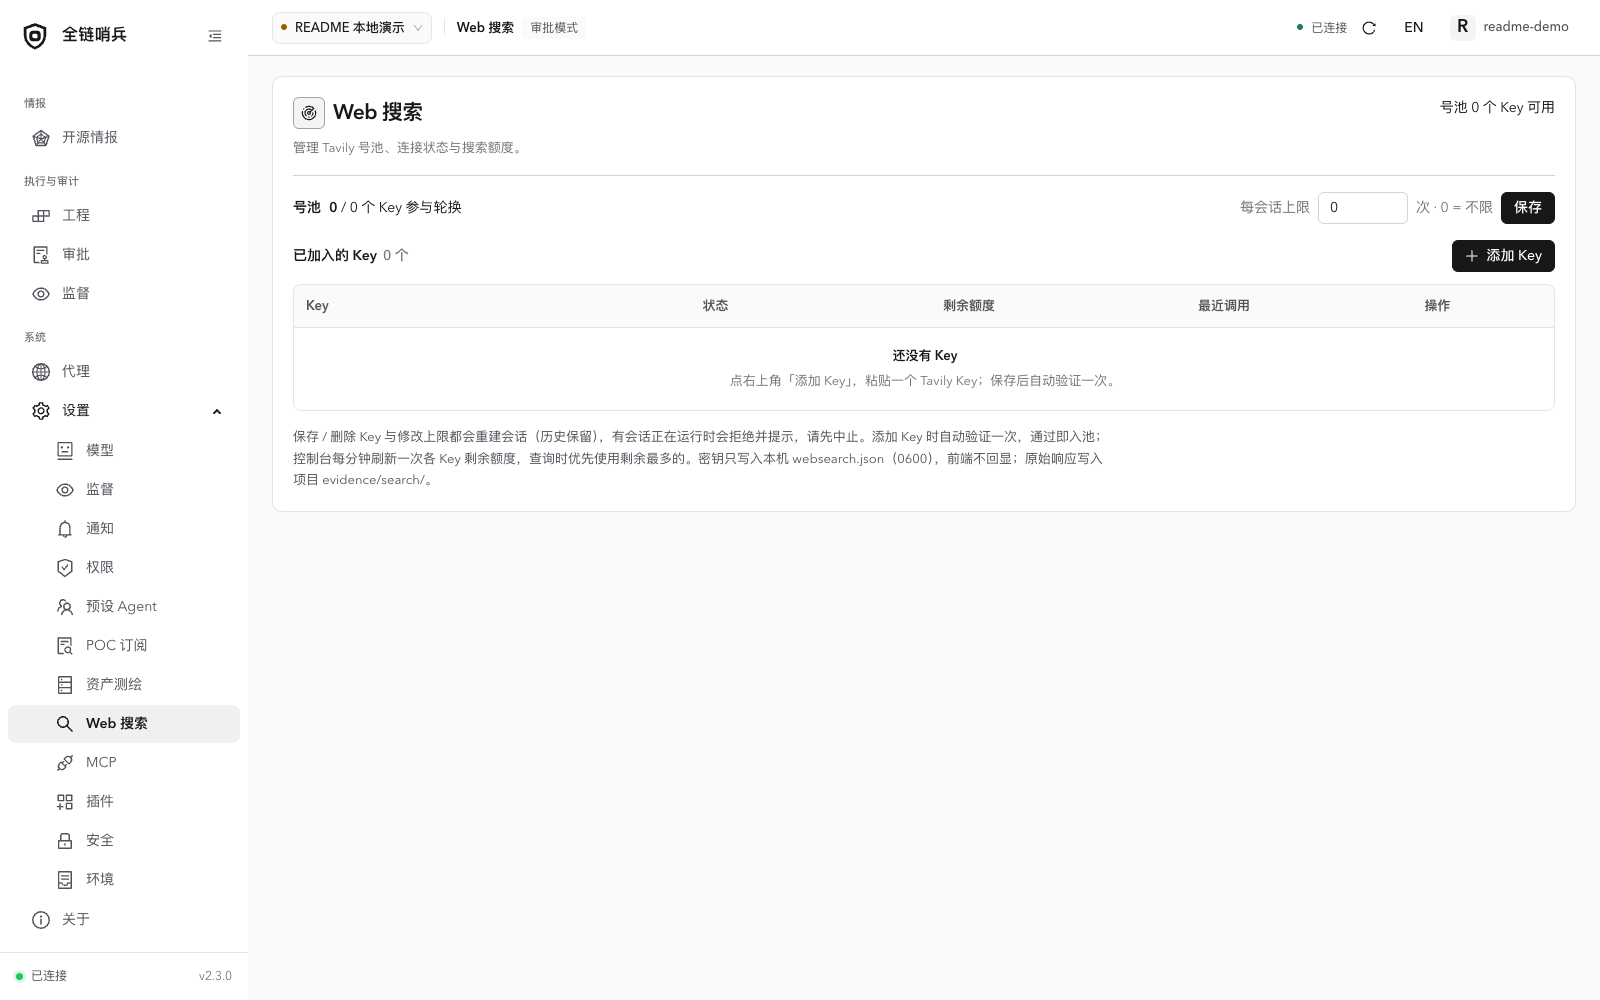
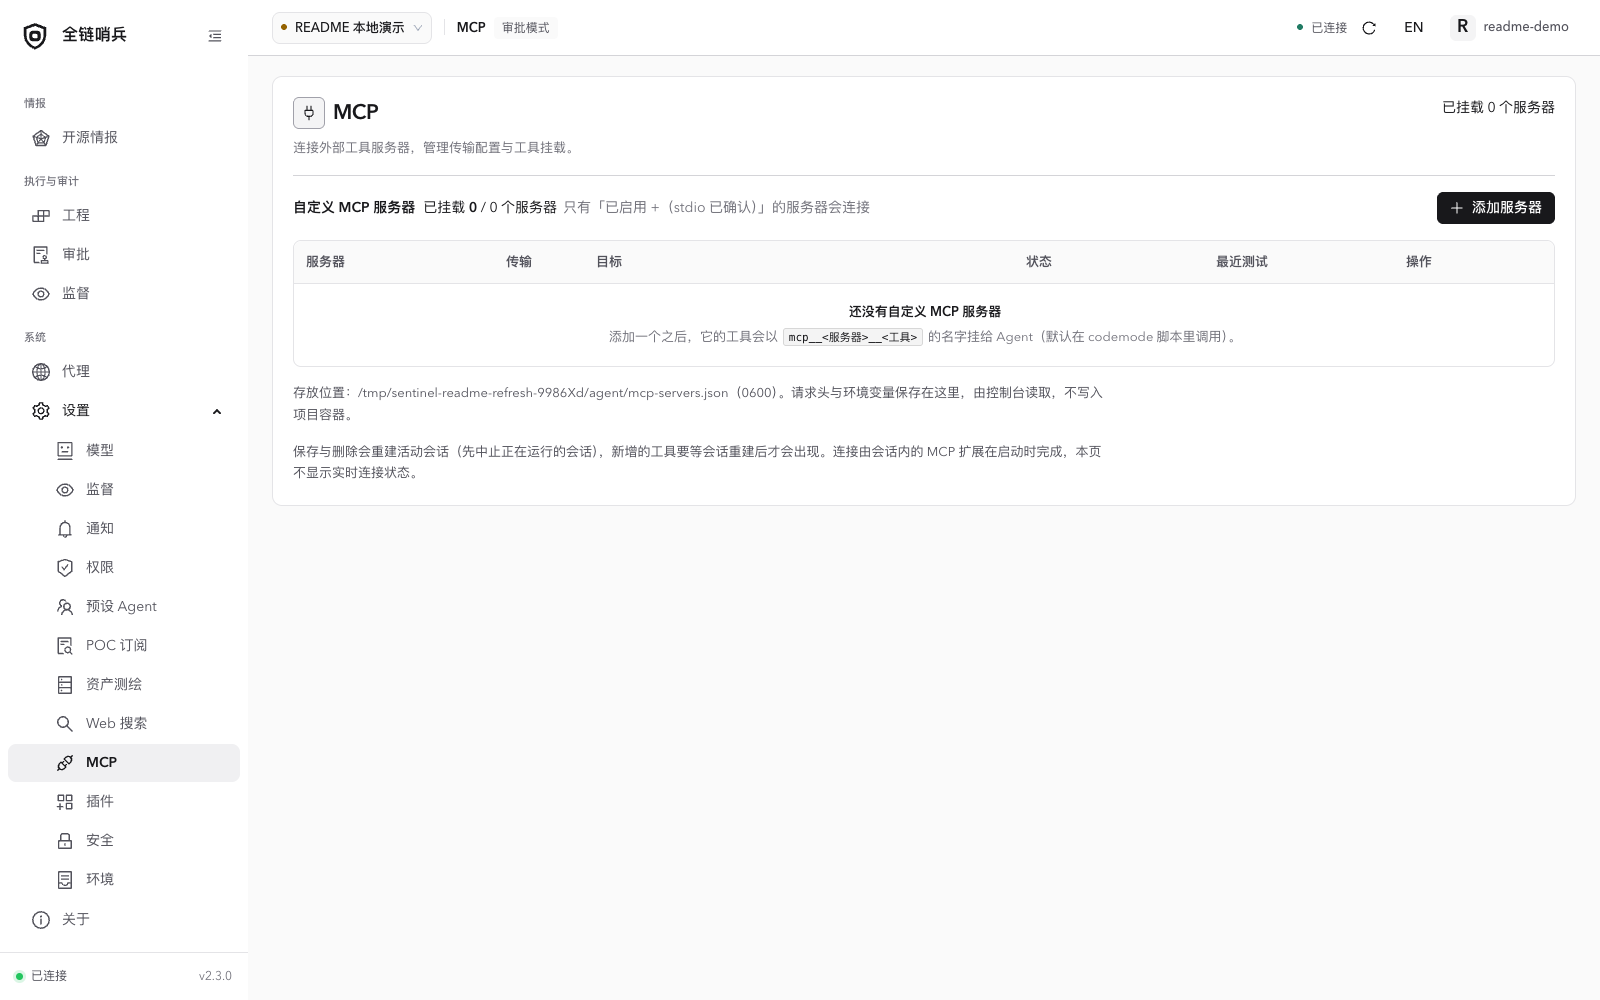
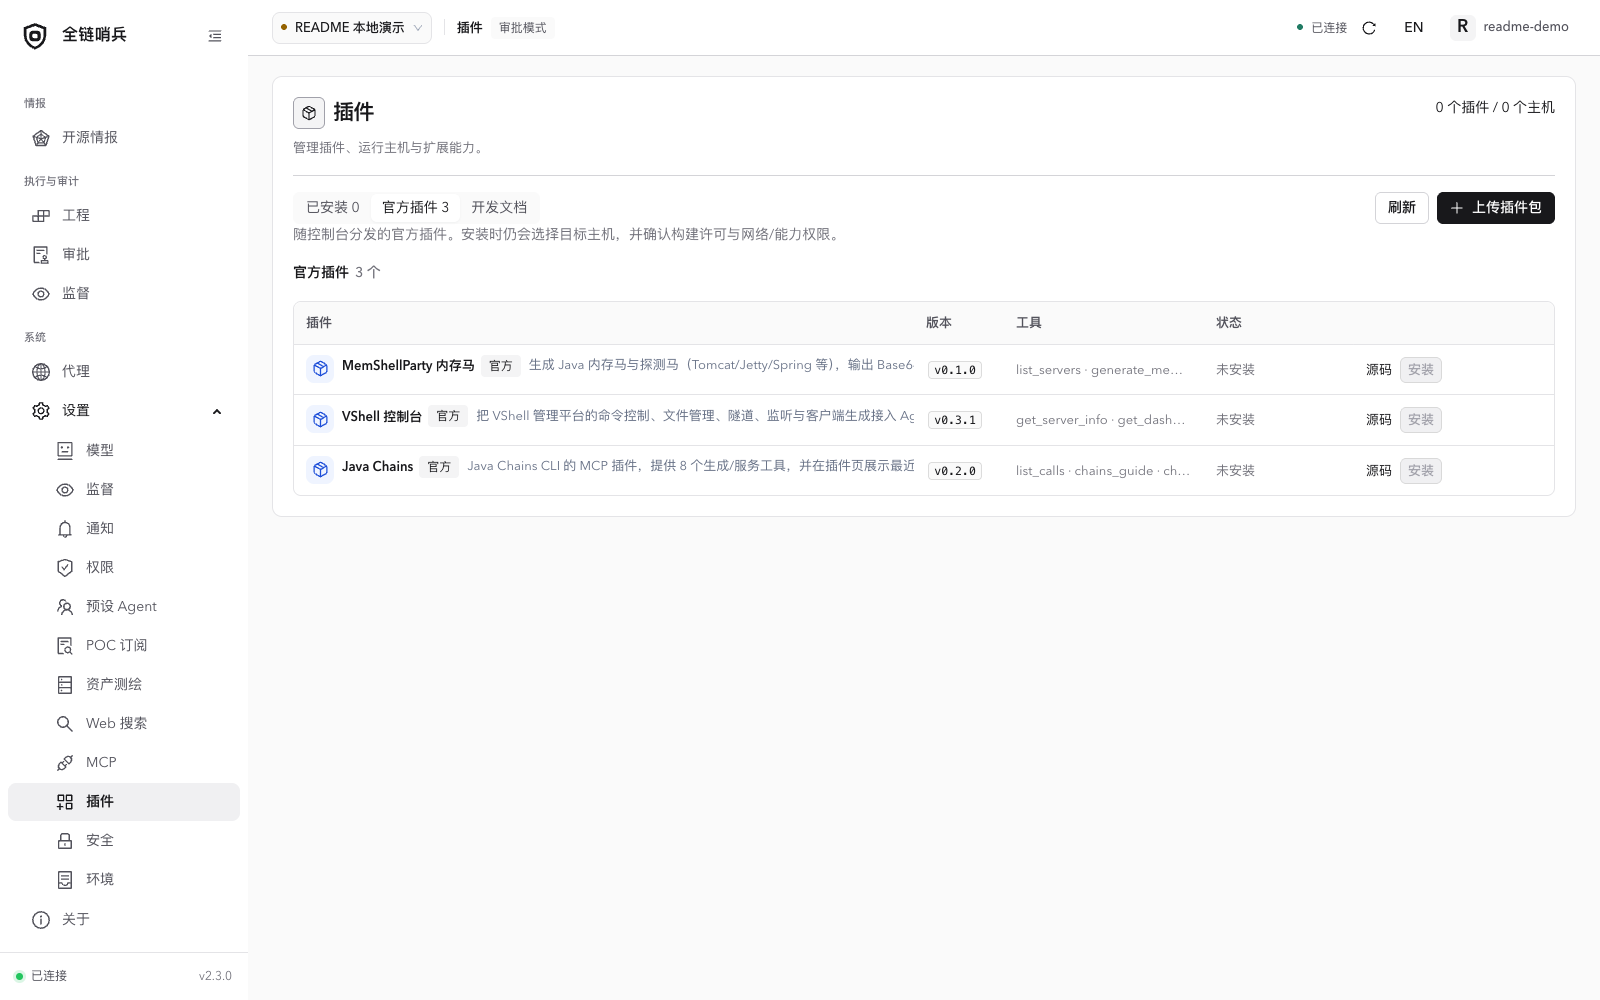
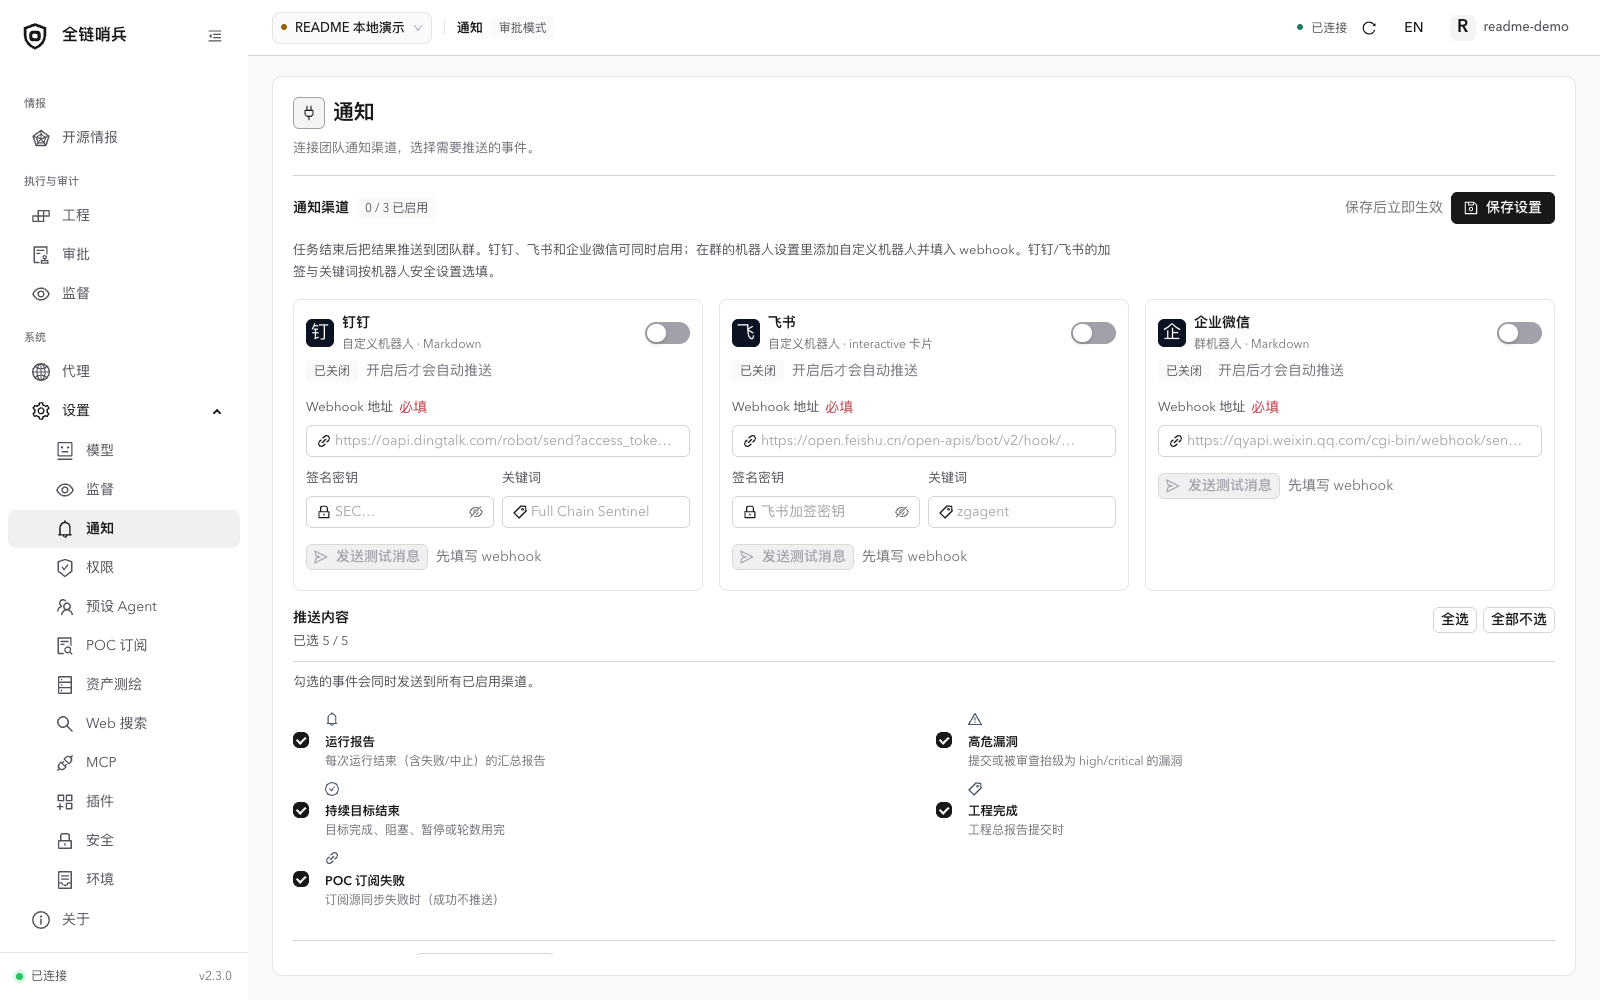
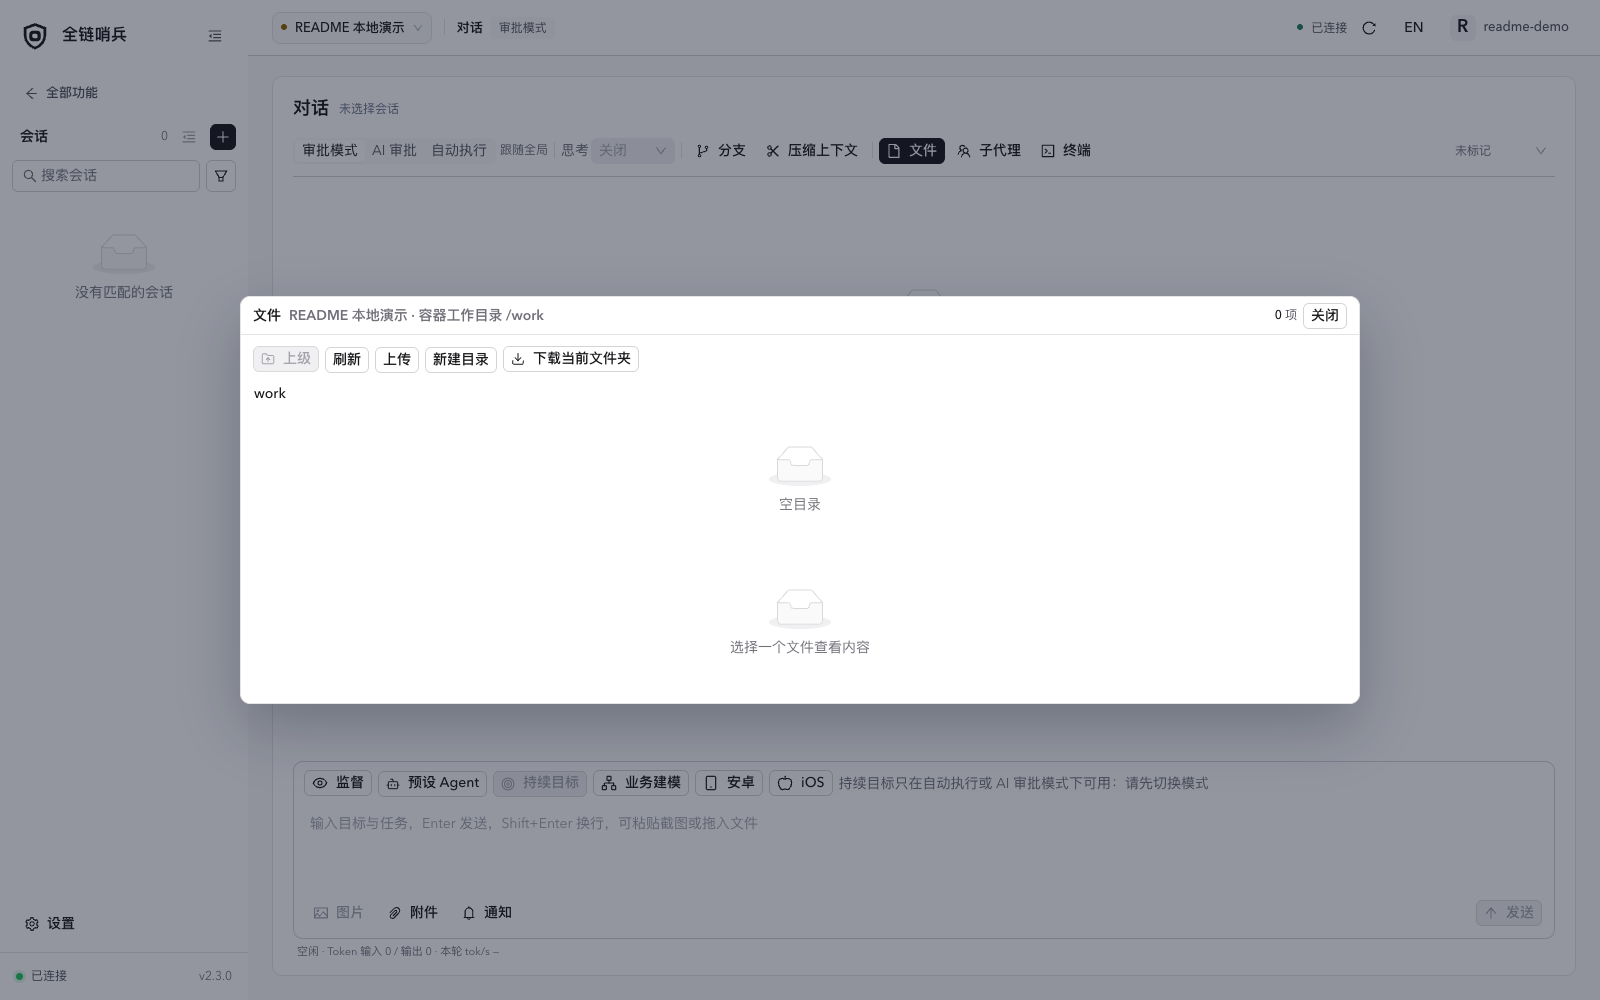
 Full Chain Sentinel — это система-агент для авторизованного тестирования на проникновение, форк агентного фреймворка для программирования 'pi'. Она добавляет веб-консоль на китайском языке и контейнеризированное окружение заданий для каждого проекта, чтобы выполнять полный цикл атаки: от разведки до отчёта.
Это библиотека, которую я подключаю в код, или самостоятельное приложение, которое я запускаю?Это самостоятельное приложение для самостоятельного развёртывания — монорепозиторий на Node.js, форк фреймворка 'pi' со своей веб-консолью и контейнерами Kali для каждого проекта. Подключать его в чужой код как библиотеку не нужно.
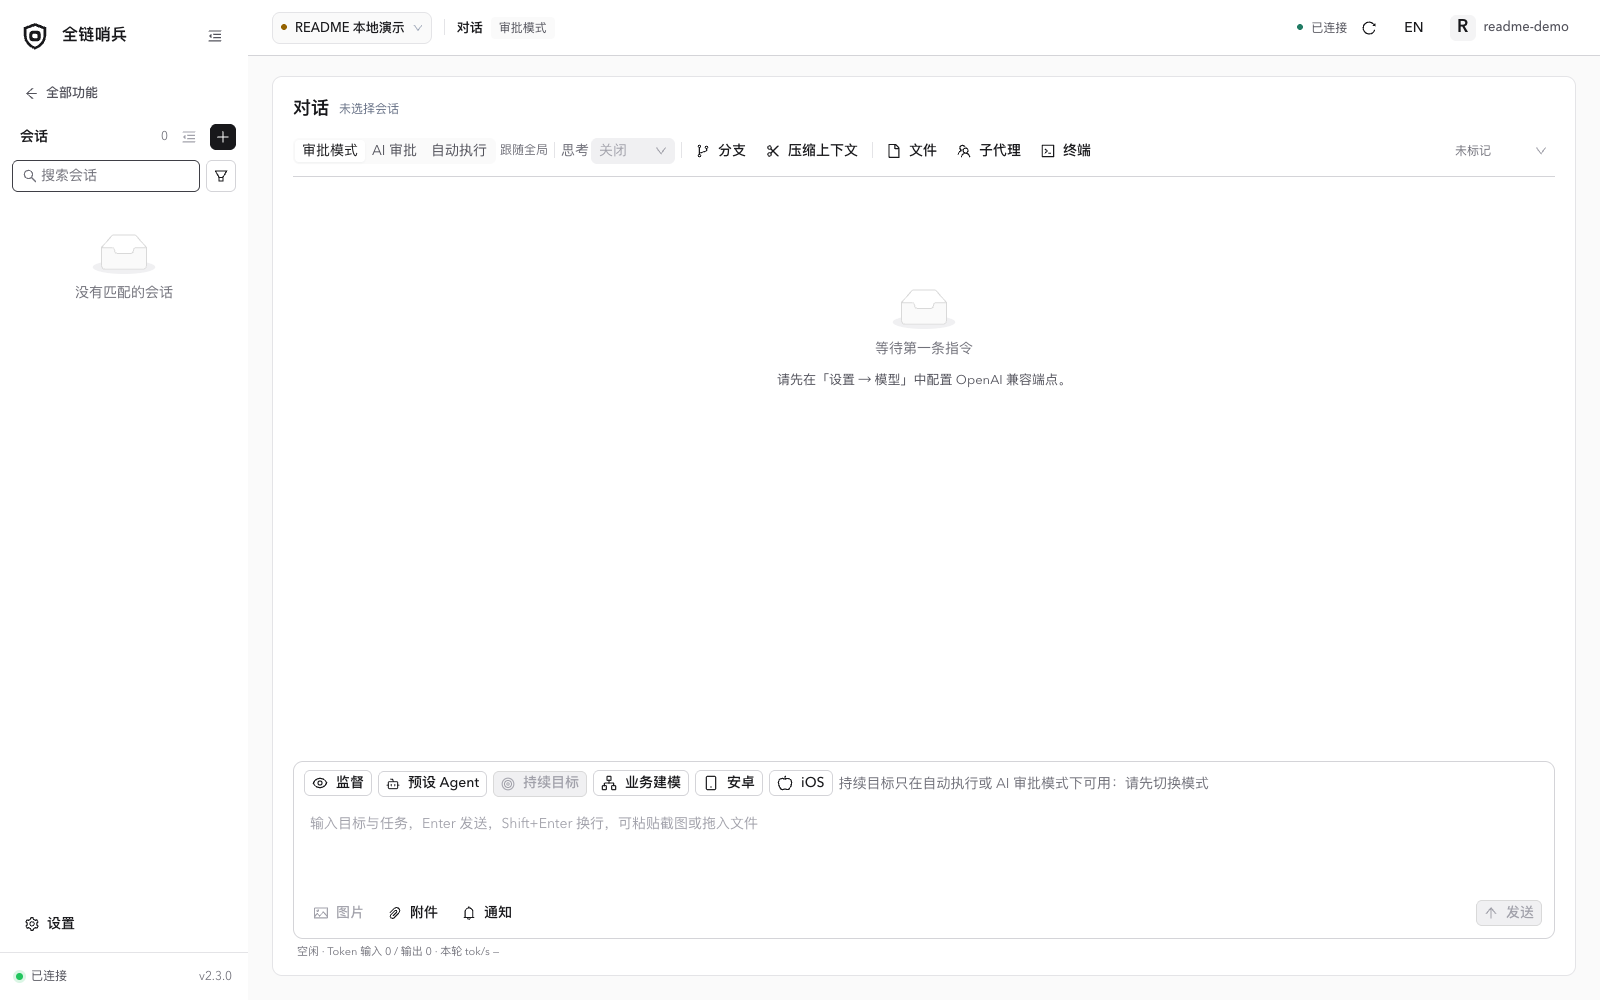
Это самостоятельное приложение для самостоятельного развёртывания — монорепозиторий на Node.js, форк фреймворка 'pi' со своей веб-консолью и контейнерами Kali для каждого проекта. Подключать его в чужой код как библиотеку не нужно.Как его запустить?Установите Node.js >= 22.19.0, выполните 'npm run build' для серверных пакетов и 'npm run build:web' для консоли. При первом входе задайте пароль к консоли, подтвердите согласие на использование только в рамках авторизованных работ, а затем настройте эндпоинт вашей модели.
Установите Node.js >= 22.19.0, выполните 'npm run build' для серверных пакетов и 'npm run build:web' для консоли. При первом входе задайте пароль к консоли, подтвердите согласие на использование только в рамках авторизованных работ, а затем настройте эндпоинт вашей модели.Нужен ли Docker для запуска?Да, Docker обязателен: для каждого проекта создаётся свой контейнер Kali (sentinel:latest), в котором bash-команды агента выполняются через docker exec.
Да, Docker обязателен: для каждого проекта создаётся свой контейнер Kali (sentinel:latest), в котором bash-команды агента выполняются через docker exec.Можно ли просто направить это на любую цель?Нет. Это инструмент для атак, и использовать его можно только на целях, для тестирования которых у вас есть письменное разрешение. Несанкционированное сканирование или эксплуатация незаконны в Китае и большинстве других юрисдикций. В режиме автоматического выполнения модель может запускать любые команды, а режим «守门员» (ИИ-привратник) при сбое суждения или тайм-ауте по умолчанию разрешает команду.
Нет. Это инструмент для атак, и использовать его можно только на целях, для тестирования которых у вас есть письменное разрешение. Несанкционированное сканирование или эксплуатация незаконны в Китае и большинстве других юрисдикций. В режиме автоматического выполнения модель может запускать любые команды, а режим «守门员» (ИИ-привратник) при сбое суждения или тайм-ауте по умолчанию разрешает команду.Docker-контейнер — это полноценная песочница?Нет. Через контейнер проходят только bash-команды и команды android-shell. Чтение, редактирование и запись файлов, инструменты MCP, frida, захват пакетов и анализ APK работают напрямую на хосте. Сам контейнер запускается от root и без ограничений ресурсов и seccomp.
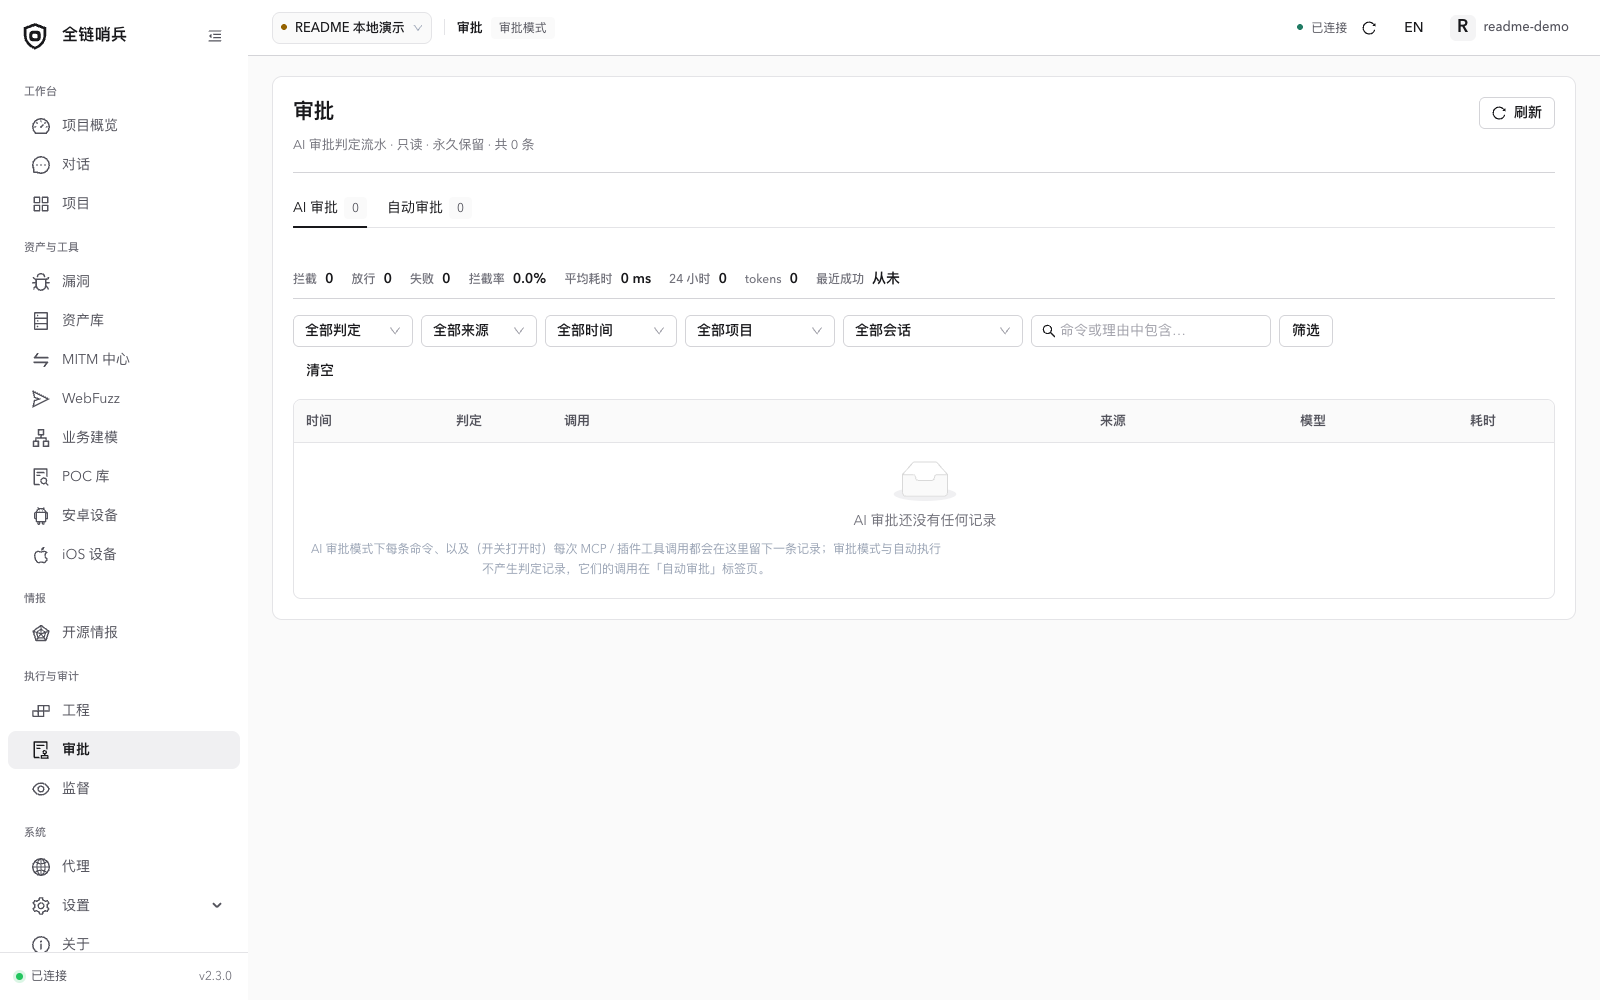
Нет. Через контейнер проходят только bash-команды и команды android-shell. Чтение, редактирование и запись файлов, инструменты MCP, frida, захват пакетов и анализ APK работают напрямую на хосте. Сам контейнер запускается от root и без ограничений ресурсов и seccomp.Что на самом деле проверяет ИИ-привратник (守门员)?Отдельная, более компактная модель (например, Qwen) проверяет каждую bash-команду и решает ALLOW или BLOCK до её запуска. Задача — перехватывать рискованные действия основной модели. Но если она не может разобрать вердикт или не укладывается в тайм-аут, то разрешает команду.
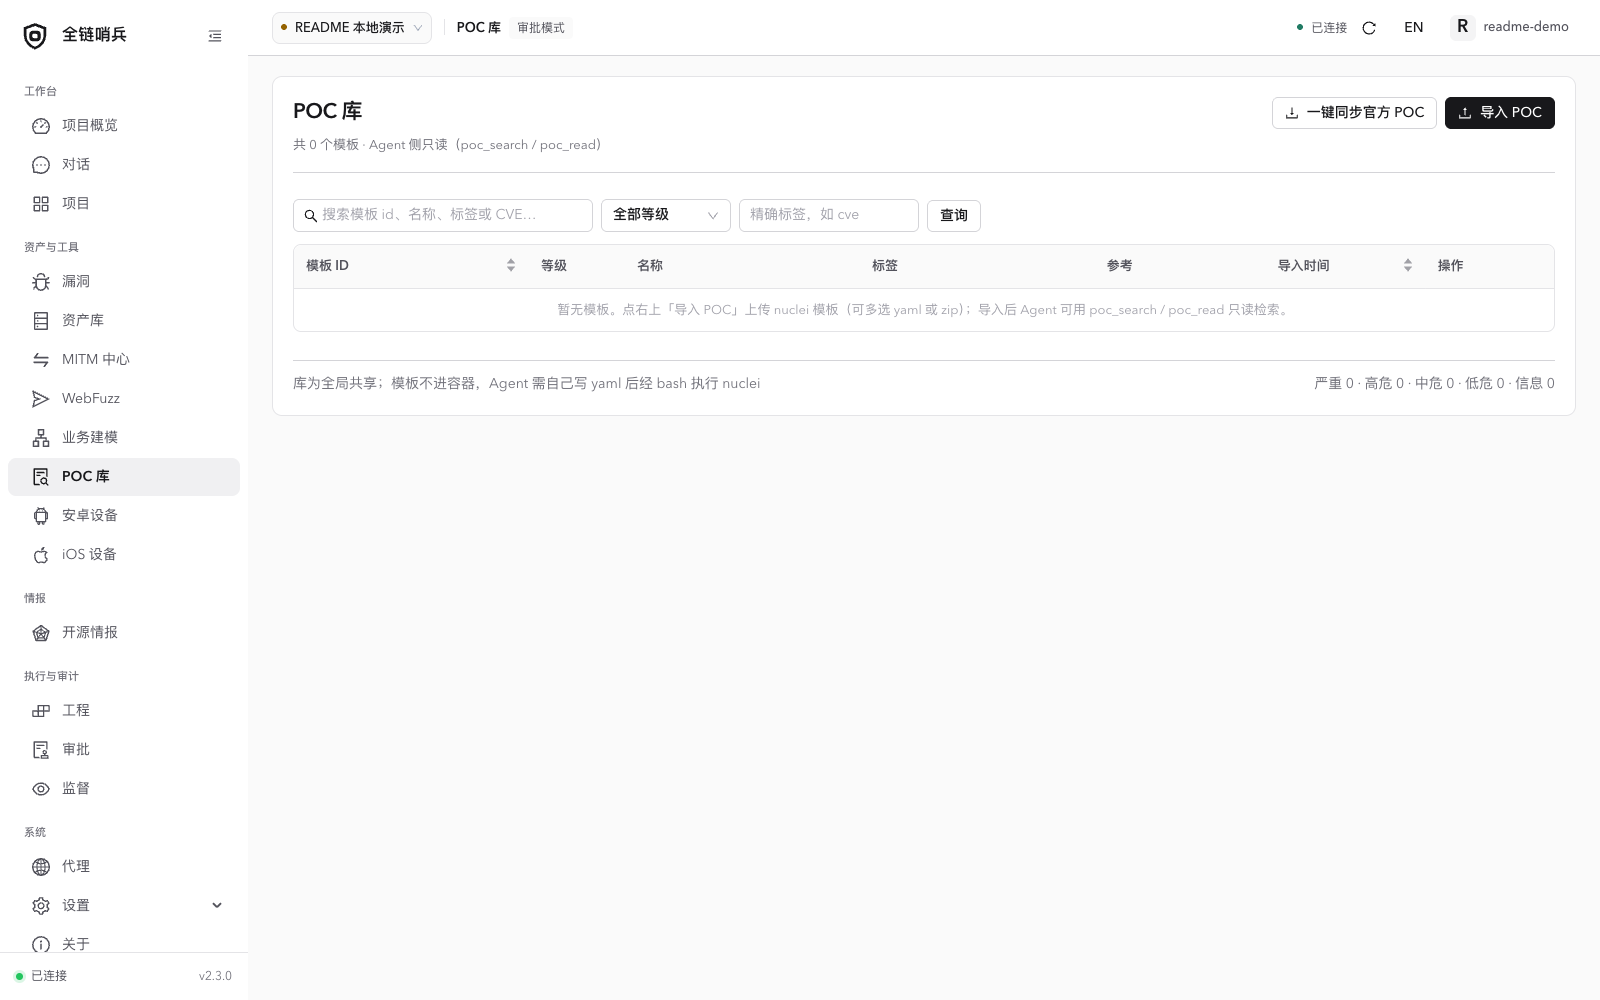
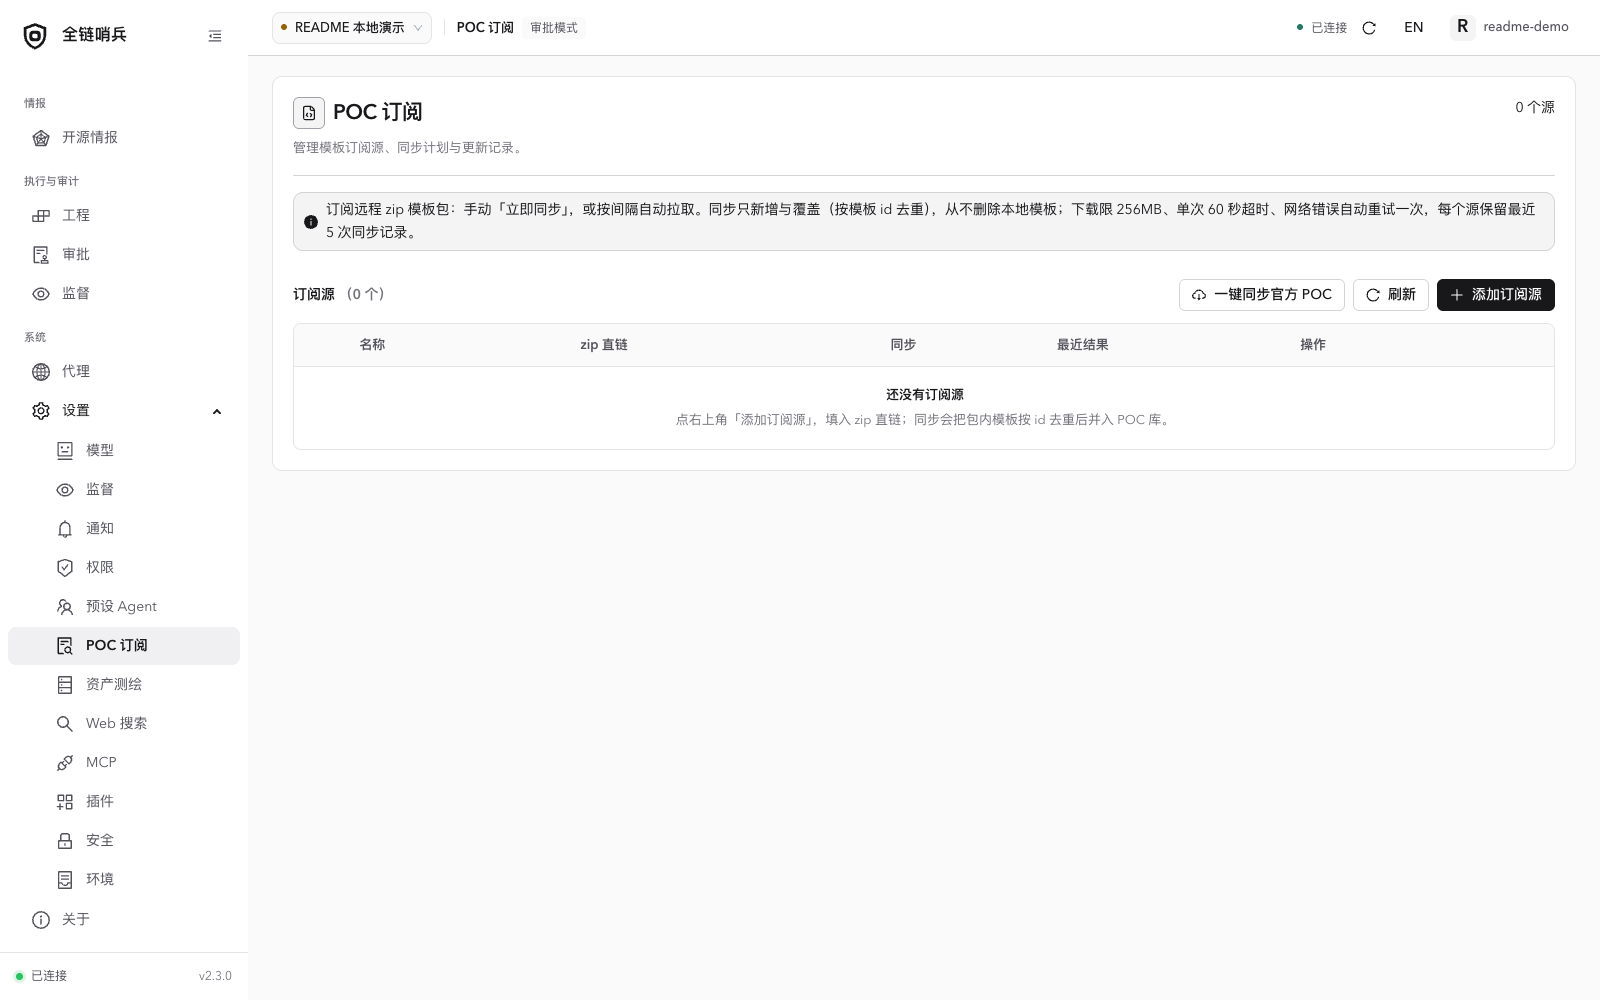
Отдельная, более компактная модель (например, Qwen) проверяет каждую bash-команду и решает ALLOW или BLOCK до её запуска. Задача — перехватывать рискованные действия основной модели. Но если она не может разобрать вердикт или не укладывается в тайм-аут, то разрешает команду.Можно ли подключить свой собственный фид уязвимостей?Да. Функция подписки на POC позволяет указать архив с POC для Nuclei, размещённый на вашем сервере, или синхронизировать официальный фид Nuclei. Это нужно для тестирования известных уязвимостей n-day.
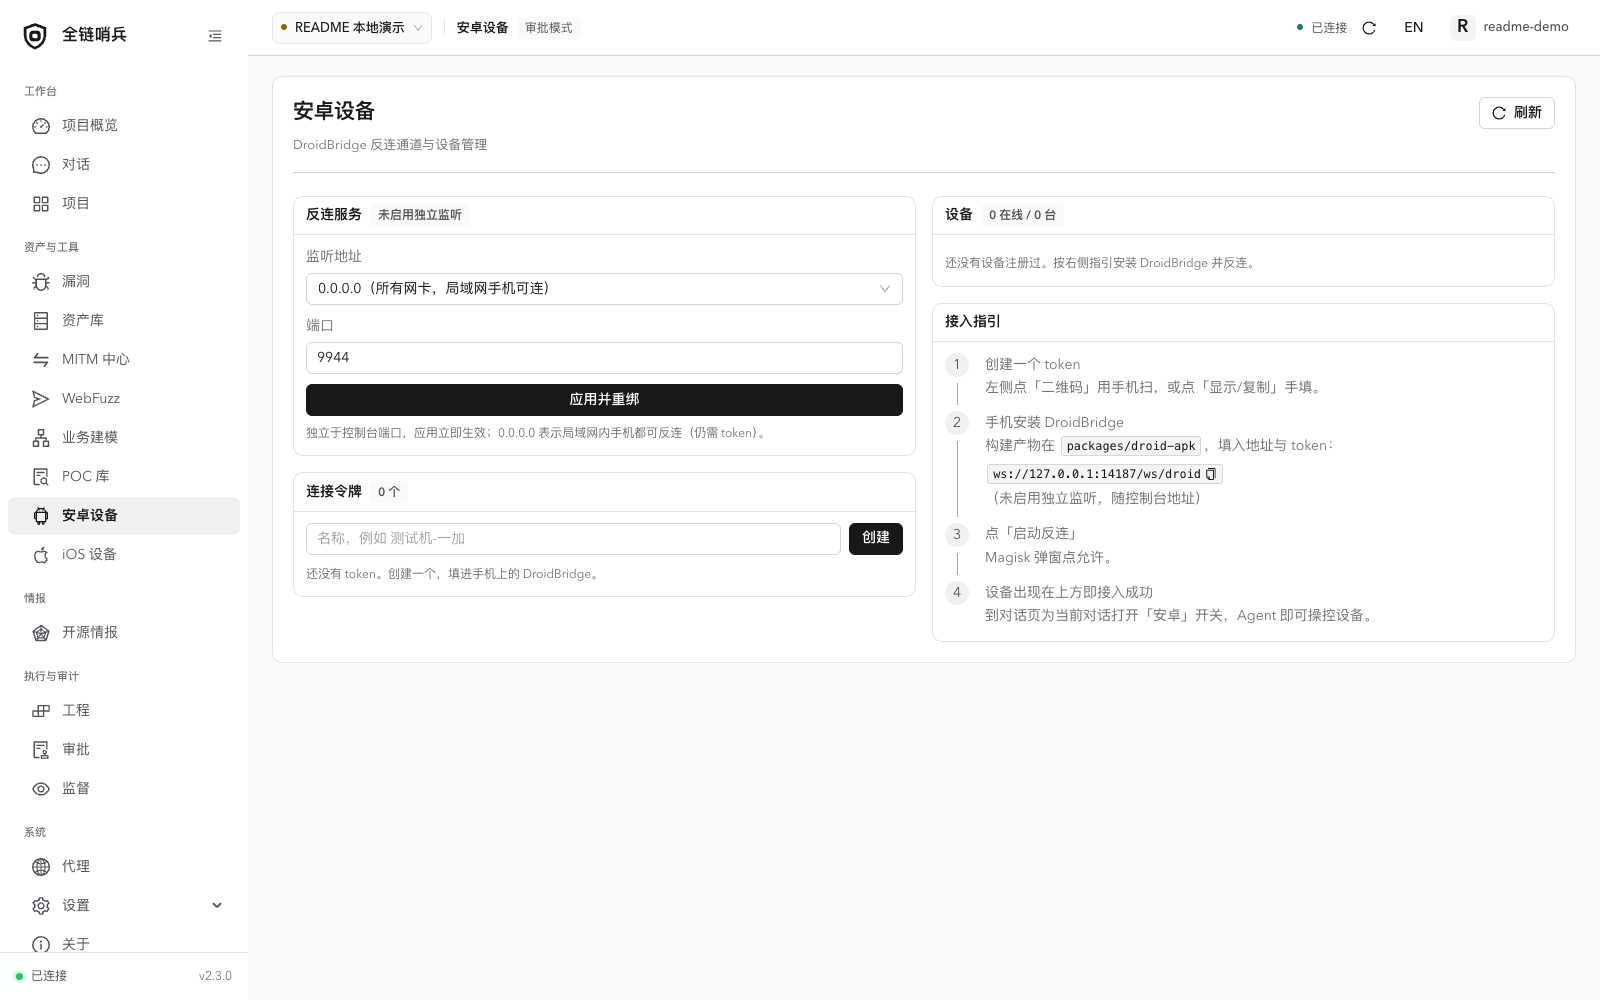
Да. Функция подписки на POC позволяет указать архив с POC для Nuclei, размещённый на вашем сервере, или синхронизировать официальный фид Nuclei. Это нужно для тестирования известных уязвимостей n-day.Что даёт плагин для Android?Он работает в паре с самостоятельно собранным APK DroidBridge, установленным на тестовом устройстве с root-доступом. Из консоли доступны обратный шелл, передача файлов, скриншоты, logcat, захват пакетов tcpdump, динамическая инструментация frida и статический анализ APK.
Он работает в паре с самостоятельно собранным APK DroidBridge, установленным на тестовом устройстве с root-доступом. Из консоли доступны обратный шелл, передача файлов, скриншоты, logcat, захват пакетов tcpdump, динамическая инструментация frida и статический анализ APK.Какие есть похожие проекты?Sn1per, Decepticon, strix, redamon, hexstrike-ai, ARTEX, thc-hydra, Claude-AD
Sn1per, Decepticon, strix, redamon, hexstrike-ai, ARTEX, thc-hydra, Claude-ADВ каких он темах?blue-team, cybersecurity-tools, kali-linux, pentest-tool, pentesting-tools, vulnerability-scanner, offensive-security, red-team, pentesting, penetration-testing, hacking, harness
blue-team, cybersecurity-tools, kali-linux, pentest-tool, pentesting-tools, vulnerability-scanner, offensive-security, red-team, pentesting, penetration-testing, hacking, harness- Автор
- zgsfsec
- Размер
- 77.9 MB
- Звёзды
- 1K
- Обновлён
- КоммитNov 16Релизv2.3.2Nov 16
- Возраст
- 1 мес
- Коммиты · 90 дней