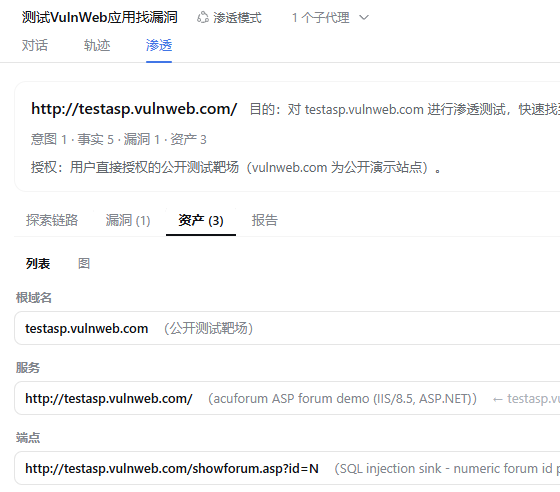
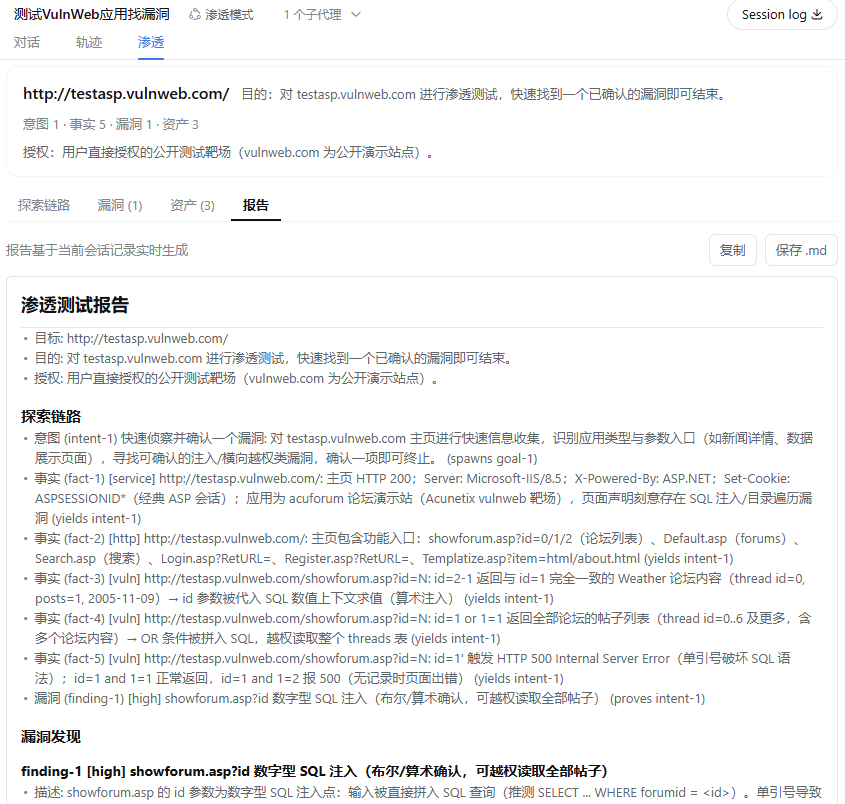
这是什么?
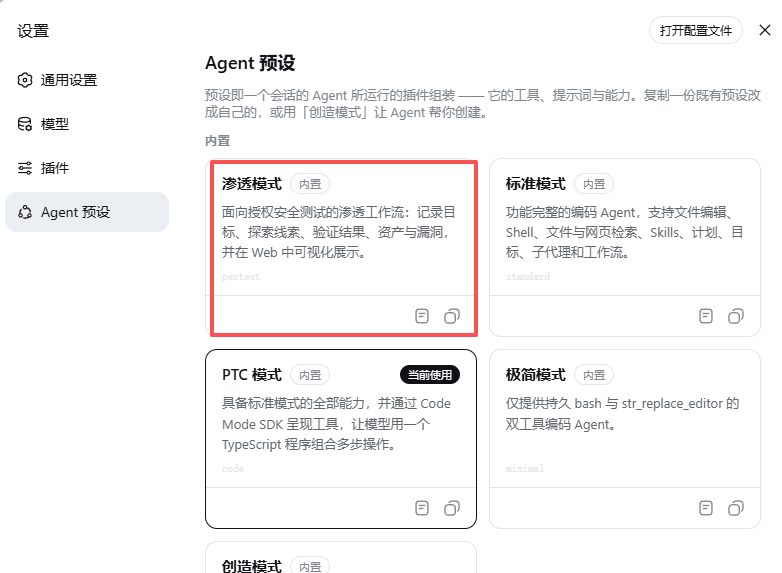
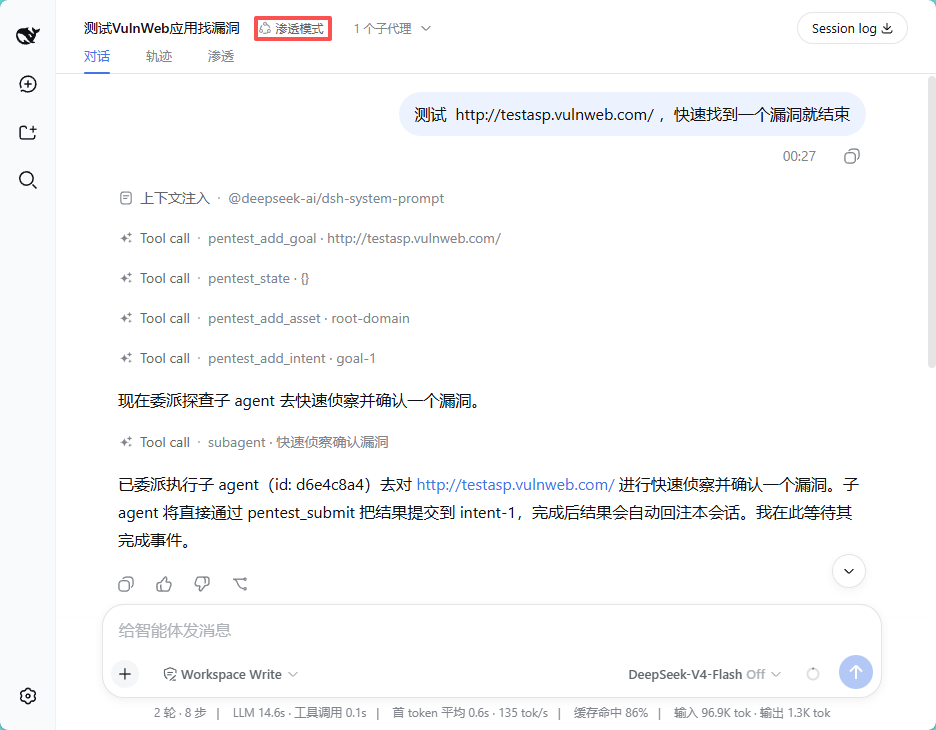
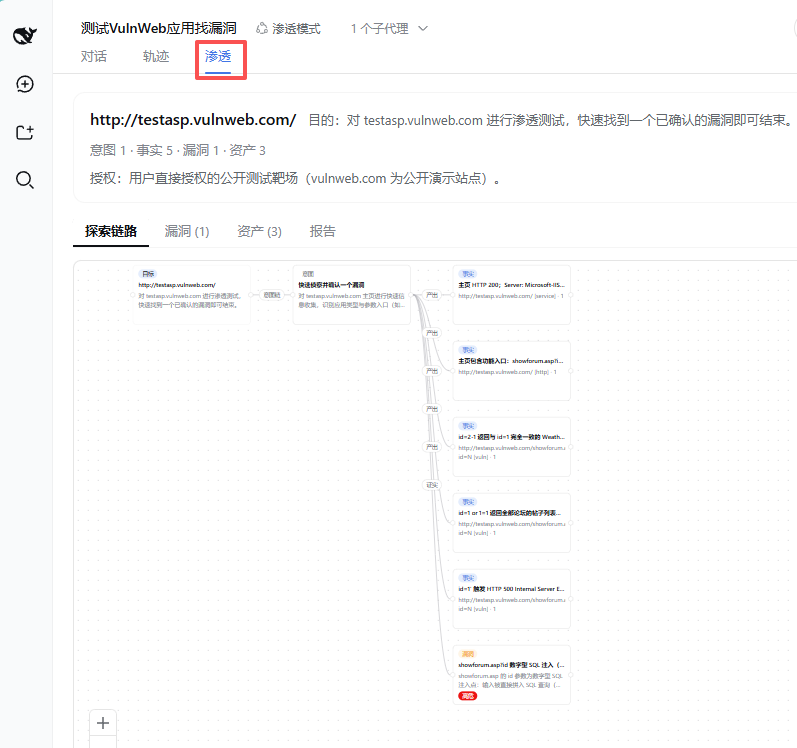
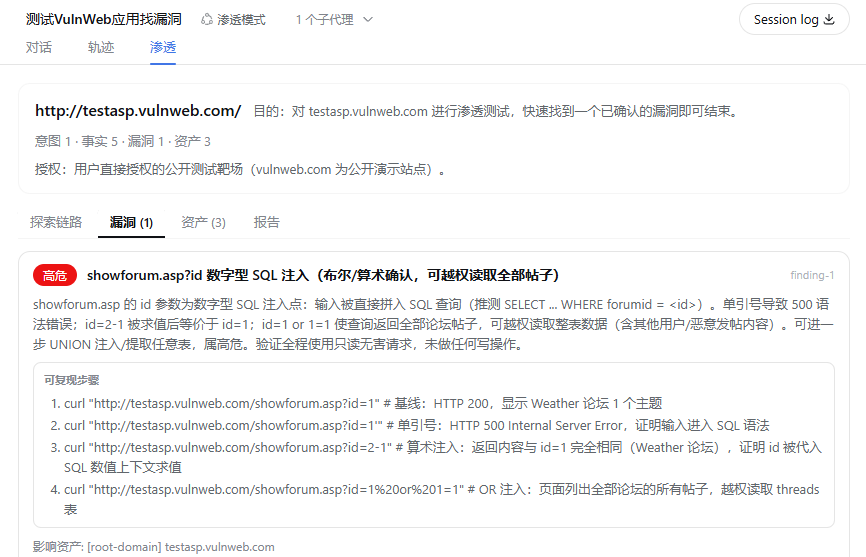
 dsh-pentest 是 DeepSeek Harness(dsh)的渗透测试模式插件,它把一次授权的渗透测试跟踪为一张由目标、线索、事实、发现和资产构成的结构化图,然后在 Web 界面中展示这张图、漏洞列表和报告。
这是一个独立应用还是其他东西的插件?它是一个自包含的包(@howmp/dsh-pentest),通过包的导出同时提供 dsh 宿主插件、Web 界面和 sqlite 后端——它只能在 dsh 安装环境内运行,不能独立运行。
它是一个自包含的包(@howmp/dsh-pentest),通过包的导出同时提供 dsh 宿主插件、Web 界面和 sqlite 后端——它只能在 dsh 安装环境内运行,不能独立运行。怎么把它安装进 dsh?直接从 URL 安装 Release 附件,或者下载后从本地文件安装,两者都用 dsh plugin add。重启 dsh 后,在新会话中选择自动注册的“Pentest mode”。
直接从 URL 安装 Release 附件,或者下载后从本地文件安装,两者都用 dsh plugin add。重启 dsh 后,在新会话中选择自动注册的“Pentest mode”。除了 dsh 本身,运行它还需要什么?sqlite 存储后端依赖 Node.js 内置的 node:sqlite 模块,因此 dsh 宿主运行时需要 Node.js 22.5 或更新版本。
sqlite 存储后端依赖 Node.js 内置的 node:sqlite 模块,因此 dsh 宿主运行时需要 Node.js 22.5 或更新版本。把目标标记为已授权真的会解锁什么吗?不会——你用 pentestaddgoal 记录的授权文本只是写入状态和最终报告的审计记录;它不是门禁,扫描和利用行为仍然由部署沙箱和审批规则控制。
不会——你用 pentestaddgoal 记录的授权文本只是写入状态和最终报告的审计记录;它不是门禁,扫描和利用行为仍然由部署沙箱和审批规则控制。在渗透测试会话中模型可以调用哪些工具?它注册了 pentestaddgoal、pentestaddintent、pentestaddfact、pentestaddfinding、pentestaddasset、pentestsubmit(供子智能体直接写入父意图),以及只读的 penteststate、pentestgraph 和 pentestreport。
它注册了 pentestaddgoal、pentestaddintent、pentestaddfact、pentestaddfinding、pentestaddasset、pentestsubmit(供子智能体直接写入父意图),以及只读的 penteststate、pentestgraph 和 pentestreport。Web 界面实际上向我展示什么?四个标签页:用 @xyflow/react 构建的探索链图(边标注 spawn/yield/derive/prove)、带严重等级和可复现步骤的漏洞视图、资产列表/图视图,以及可复制或保存的 Markdown 报告。
四个标签页:用 @xyflow/react 构建的探索链图(边标注 spawn/yield/derive/prove)、带严重等级和可复现步骤的漏洞视图、资产列表/图视图,以及可复制或保存的 Markdown 报告。我能为自己的使用场景定制渗透测试工作流吗?预设之间不能互相继承,但你可以复制整个 preset/pentest 目录再修改——工具、协议和投影逻辑都会随副本一起生效。
预设之间不能互相继承,但你可以复制整个 preset/pentest 目录再修改——工具、协议和投影逻辑都会随副本一起生效。dsh 如何决定在会话中何时显示渗透测试标签页?它不是只看预设名称:每个会话的 pentestMounted 标志只有在该会话自己的日志证明渗透测试工具确实已接入并被使用后才会打开,所以无关的会话永远不会显示该标签页。
它不是只看预设名称:每个会话的 pentestMounted 标志只有在该会话自己的日志证明渗透测试工具确实已接入并被使用后才会打开,所以无关的会话永远不会显示该标签页。What are similar projects?dsh-redteam-model, xray, bug-bounty-hunting-prompts, redamon, ARTEX, ARTEX, shannon, Decepticon
dsh-redteam-model, xray, bug-bounty-hunting-prompts, redamon, ARTEX, ARTEX, shannon, DecepticonWhich topics is it in?dsh-plugins, pentest, vulnerability-scanner, vulnerability, graph, offensive-security, red-team, pentesting, penetration-testing, harness, plugin-system, dsh-plugin
dsh-plugins, pentest, vulnerability-scanner, vulnerability, graph, offensive-security, red-team, pentesting, penetration-testing, harness, plugin-system, dsh-plugin