





Что это такое?
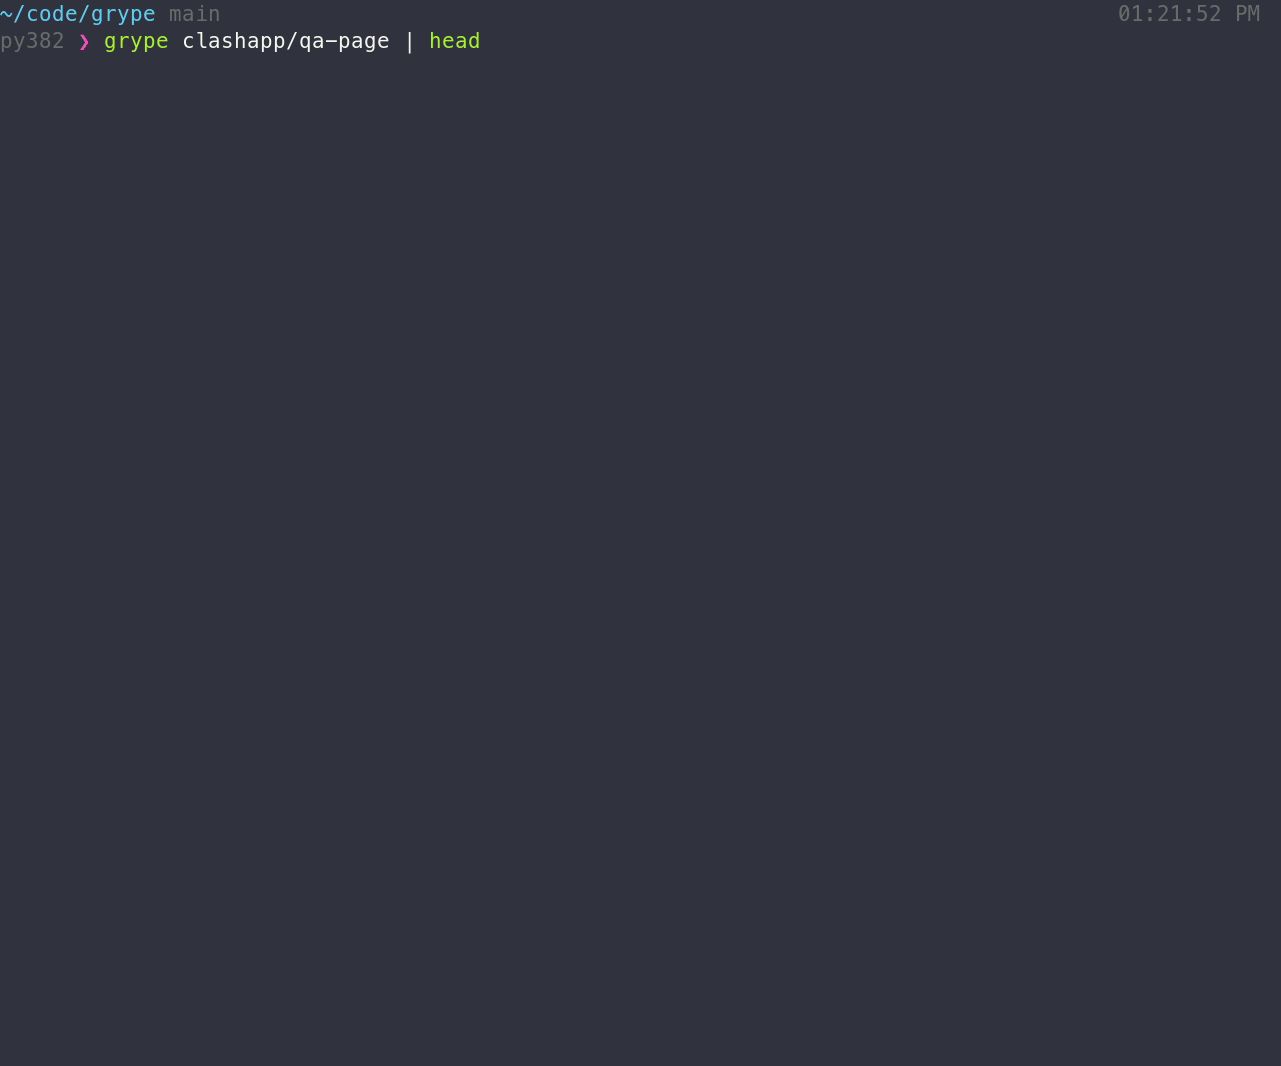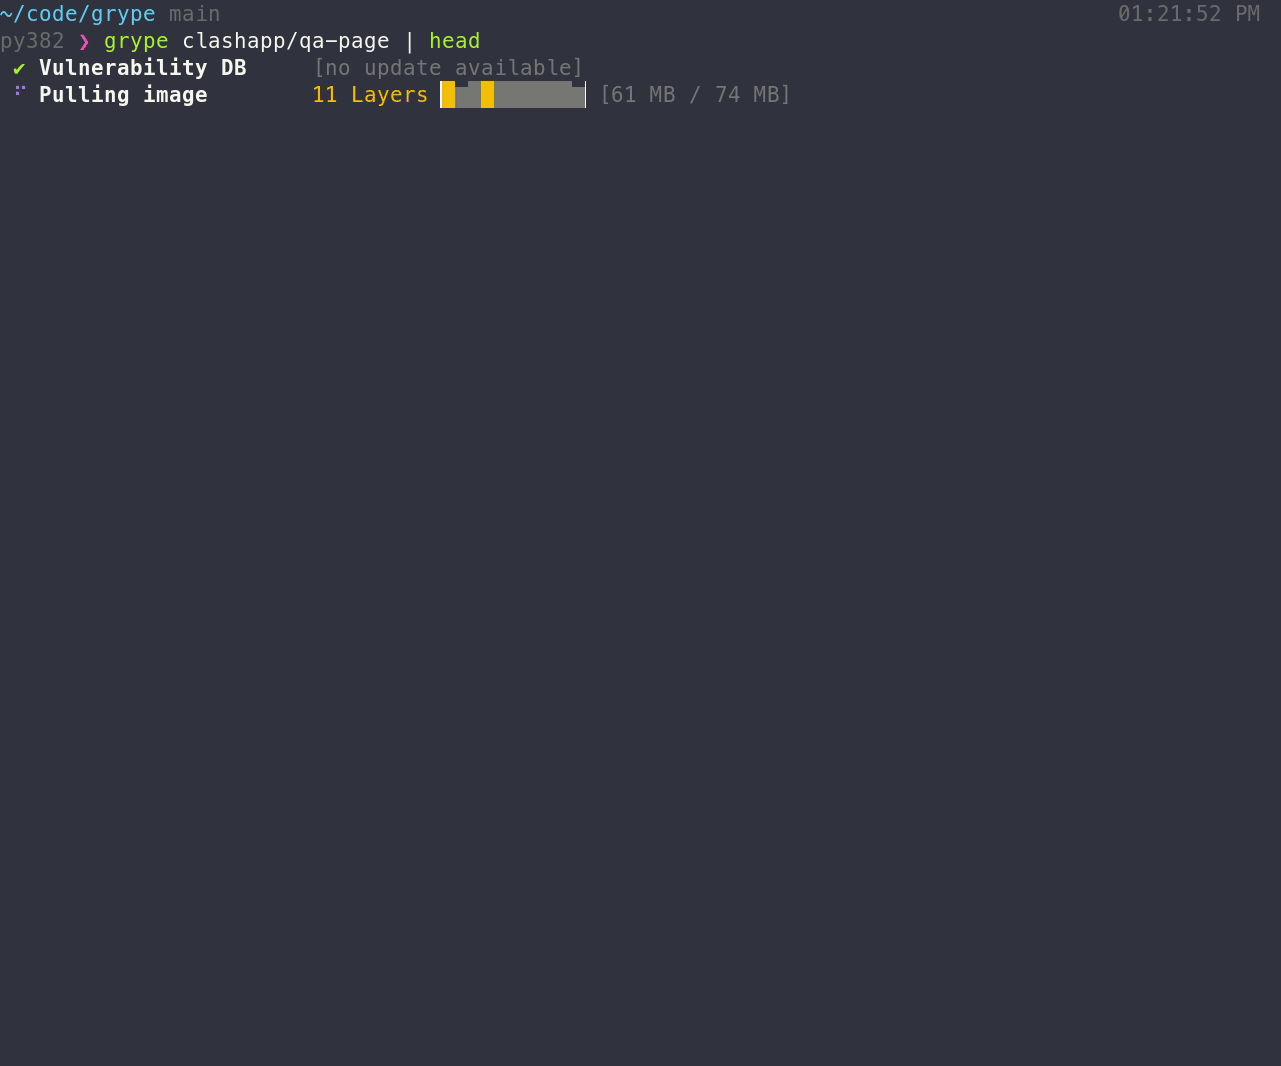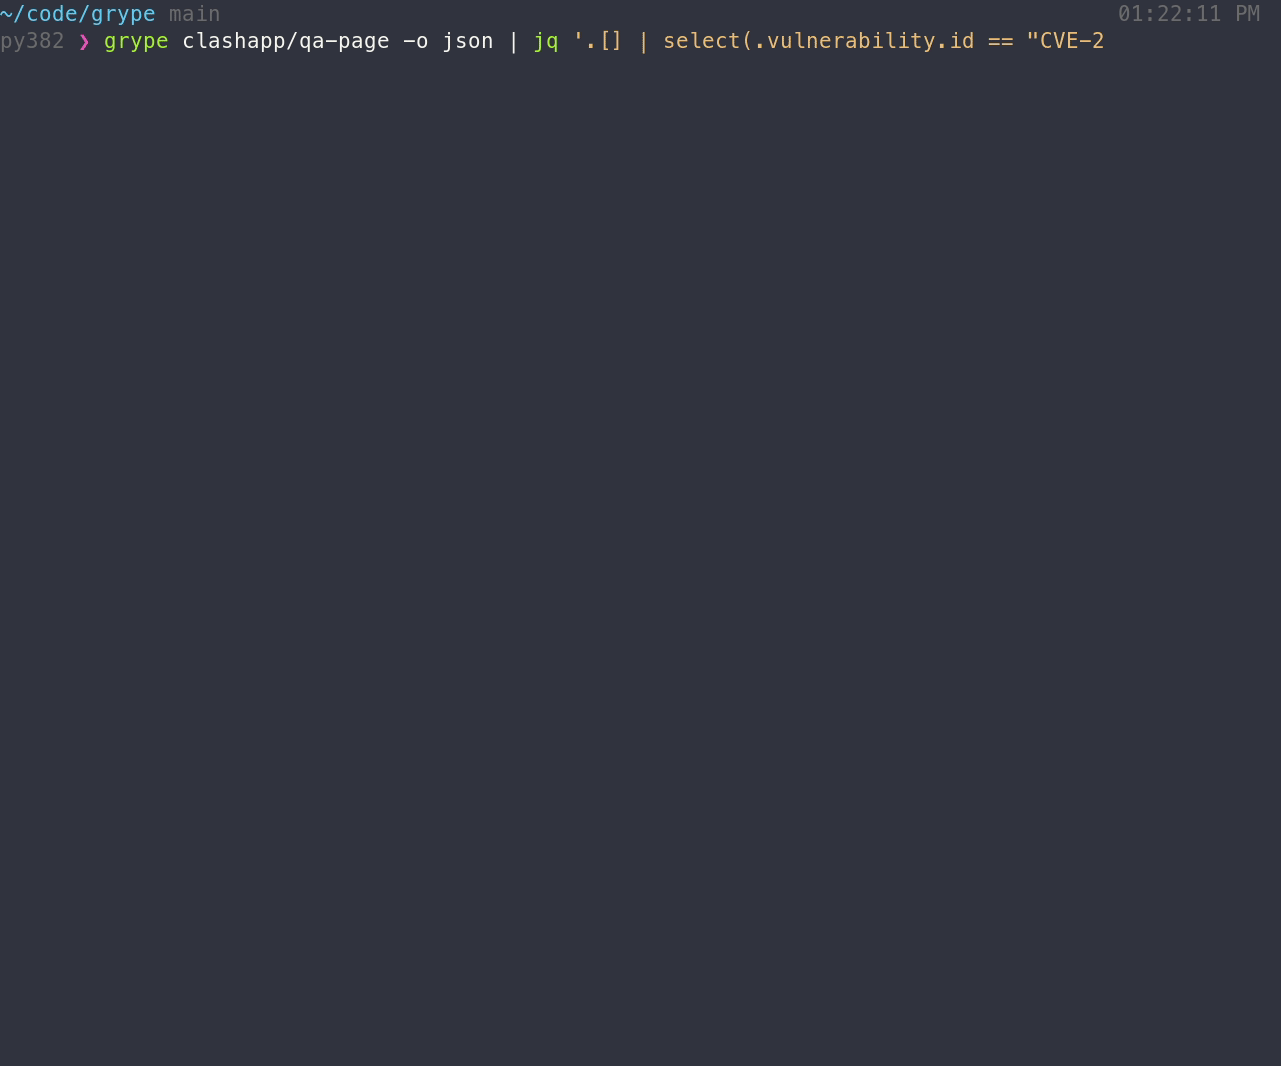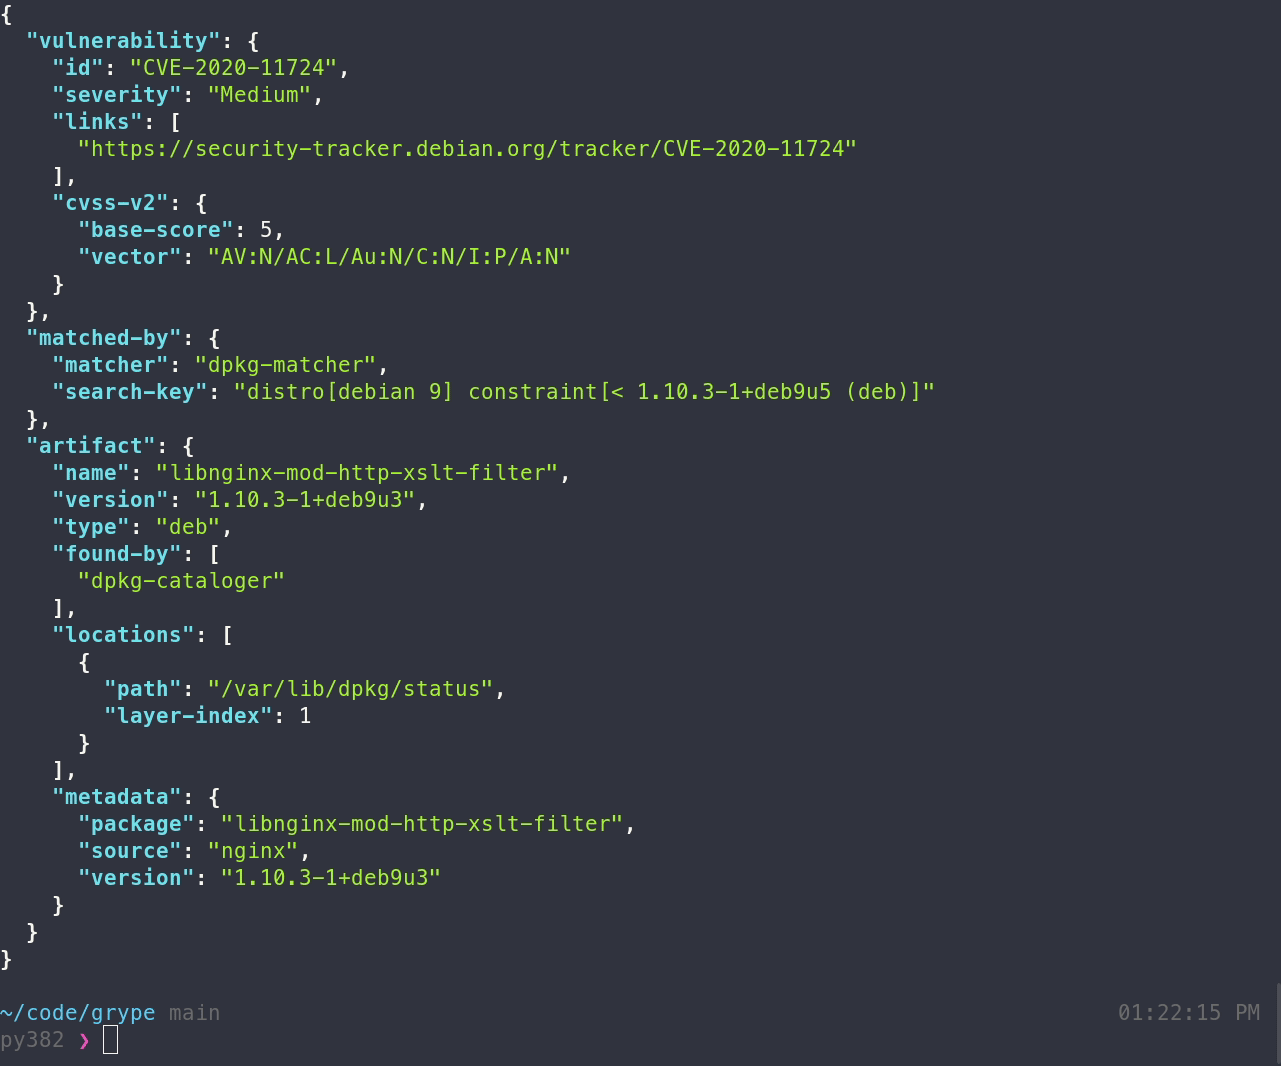
 Grype — это сканер уязвимостей для командной строки, который проверяет образы контейнеров, файловые системы и SBOM на наличие известных уязвимостей безопасности.
Это CLI-инструмент или библиотека, которую я могу подключить в свой код?Это самостоятельный CLI-инструмент, написанный на Go: вы запускаете его для образа, каталога или файла SBOM. Подключать его как библиотеку в код нельзя.
Это самостоятельный CLI-инструмент, написанный на Go: вы запускаете его для образа, каталога или файла SBOM. Подключать его как библиотеку в код нельзя.Как установить Grype?Можно выполнить однострочный быстрый установочный скрипт из README или установить Grype через Homebrew, Docker, Chocolatey или MacPorts, как описано в документации по установке (Installation).
Можно выполнить однострочный быстрый установочный скрипт из README или установить Grype через Homebrew, Docker, Chocolatey или MacPorts, как описано в документации по установке (Installation).Нужен ли мне Syft или другой инструмент для SBOM, чтобы начать пользоваться Grype?Нет, Grype может сканировать образы контейнеров и файловые системы самостоятельно, но если передать ему заранее созданный SBOM, сканирование будет еще быстрее.
Нет, Grype может сканировать образы контейнеров и файловые системы самостоятельно, но если передать ему заранее созданный SBOM, сканирование будет еще быстрее.В каких экосистемам пакетов он действительно находит уязвимости?Он охватывает основные дистрибутивы ОС: Alpine, Debian, Ubuntu, RHEL, Oracle Linux и Amazon Linux, а также языковые экосистемы: Ruby, Java, JavaScript, Python, .NET, Go, PHP и Rust. Всё, что за пределами этого списка, не поддерживается.
Он охватывает основные дистрибутивы ОС: Alpine, Debian, Ubuntu, RHEL, Oracle Linux и Amazon Linux, а также языковые экосистемы: Ruby, Java, JavaScript, Python, .NET, Go, PHP и Rust. Всё, что за пределами этого списка, не поддерживается.Работает ли он на Windows и macOS, или только на Linux?Он кроссплатформенный: помимо Linux его можно установить через Chocolatey на Windows, через MacPorts или Homebrew на macOS, а также запускать как контейнер Docker где угодно.
Он кроссплатформенный: помимо Linux его можно установить через Chocolatey на Windows, через MacPorts или Homebrew на macOS, а также запускать как контейнер Docker где угодно.Какие форматы образов контейнеров он может сканировать?Grype поддерживает образы в форматах Docker, OCI и Singularity, а также обычные файловые системы и SBOM.
Grype поддерживает образы в форматах Docker, OCI и Singularity, а также обычные файловые системы и SBOM.Как он помогает понять, какие уязвимости исправлять в первую очередь?Он добавляет сигналы приоритизации угроз и рисков, используя EPSS, KEV (известные эксплуатируемые уязвимости) и собственную систему оценки рисков, так что вы можете сосредоточиться на самом важном.
Он добавляет сигналы приоритизации угроз и рисков, используя EPSS, KEV (известные эксплуатируемые уязвимости) и собственную систему оценки рисков, так что вы можете сосредоточиться на самом важном.Для чего нужна поддержка OpenVEX?Документы OpenVEX позволяют фильтровать и дополнять результаты сканирования. Например, можно пометить уязвимости как неприменимые (not-affected), чтобы они перестали появляться в отчетах.
Документы OpenVEX позволяют фильтровать и дополнять результаты сканирования. Например, можно пометить уязвимости как неприменимые (not-affected), чтобы они перестали появляться в отчетах.Связан ли это с Syft?Да, Grype — это родственный проект компании Anchore для Syft, генератора SBOM. Оба инструмента задуманы так, чтобы работать вместе и ускорять сканирование.
Да, Grype — это родственный проект компании Anchore для Syft, генератора SBOM. Оба инструмента задуманы так, чтобы работать вместе и ускорять сканирование.What are similar projects?clair, trivy, osv-scanner, slim, bashka, podman, SkillSpector, buildkit
clair, trivy, osv-scanner, slim, bashka, podman, SkillSpector, buildkitWhich topics is it in?vulnerabilities, oci, supply-chain-security, devsecops, vulnerability, containers, static-analysis, cybersecurity, golang, hacktoberfest, devops, go
vulnerabilities, oci, supply-chain-security, devsecops, vulnerability, containers, static-analysis, cybersecurity, golang, hacktoberfest, devops, go