




Что это такое?
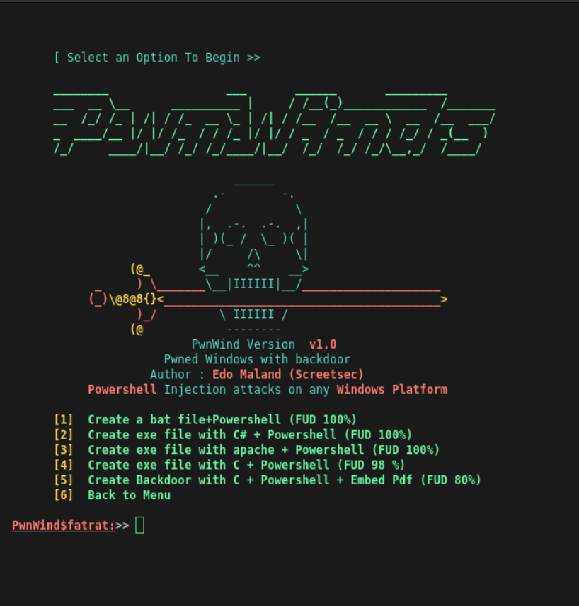
 TheFatRat — это инструмент для эксплуатации, который собирает вредоносное ПО из известных пейлоадов: простой способ генерировать бэкдоры, созданные для обхода большинства антивирусов.
Что конкретно оно выдаёт на выходе?Файлы бэкдоров — пейлоады в разных форматах, подобранные под целевую операционную систему, — а также локальный или удалённый листенер, который принимает входящее подключение.
Файлы бэкдоров — пейлоады в разных форматах, подобранные под целевую операционную систему, — а также локальный или удалённый листенер, который принимает входящее подключение.Как мне его запустить?Склонируйте репозиторий и запустите setup.sh; если установка не сработает, запустите идущий в комплекте скрипт chktools — он проверит, что все компоненты нужной версии, и предложит исправление.
Склонируйте репозиторий и запустите setup.sh; если установка не сработает, запустите идущий в комплекте скрипт chktools — он проверит, что все компоненты нужной версии, и предложит исправление.Мне нужен для этого Metasploit?Да — TheFatRat полностью автоматизирует MSFvenom и Metasploit, поэтому работающий Metasploit, обычно на Kali Linux, — это движок под капотом.
Да — TheFatRat полностью автоматизирует MSFvenom и Metasploit, поэтому работающий Metasploit, обычно на Kali Linux, — это движок под капотом.А мне вообще можно это использовать?Только в образовательных целях: атаковать цели без предварительного взаимного согласия незаконно, и разработчики не несут ответственности за любое злоупотребление или ущерб.
Только в образовательных целях: атаковать цели без предварительного взаимного согласия незаконно, и разработчики не несут ответственности за любое злоупотребление или ущерб.Где собранное вредоносное ПО реально запускается?Скомпилированное вредоносное ПО может выполняться на Linux, Windows, Mac и Android, причём бэкдоры генерируются под каждую категорию целевых ОС.
Скомпилированное вредоносное ПО может выполняться на Linux, Windows, Mac и Android, причём бэкдоры генерируются под каждую категорию целевых ОС.Умеет ли он прятать пейлоады внутри настоящих файлов или приложений?Да — демо-видео проекта показывают встраивание трояна в пакет Debian, внедрение пейлоада в оригинальный Android APK и склейку пейлоада с картинкой JPG.
Да — демо-видео проекта показывают встраивание трояна в пакет Debian, внедрение пейлоада в оригинальный Android APK и склейку пейлоада с картинкой JPG.Какие вспомогательные средства доставки в него входят?Он автоматически создаёт файлы AutoRun для атак через USB/CDROM, определяет ваш внешний IP и адрес сетевого интерфейса, а также включает файловый пампер для увеличения размера файла.
Он автоматически создаёт файлы AutoRun для атак через USB/CDROM, определяет ваш внешний IP и адрес сетевого интерфейса, а также включает файловый пампер для увеличения размера файла.Какие альтернативы упоминаются в README?Veil Framework, Shellter, Unicorn от TrustedSec, MSFvenom Payload Creator (MSFPC), Venom и Phantom-Evasion перечислены как схожие генераторы бэкдоров и обхода антивирусов.
Veil Framework, Shellter, Unicorn от TrustedSec, MSFvenom Payload Creator (MSFPC), Venom и Phantom-Evasion перечислены как схожие генераторы бэкдоров и обхода антивирусов.What are similar projects?Claude-Red, nishang, Decepticon, Red-Teaming-Toolkit, mimikatz, PowerSploit, Awesome-Hacking-Resources, zphisher
Claude-Red, nishang, Decepticon, Red-Teaming-Toolkit, mimikatz, PowerSploit, Awesome-Hacking-Resources, zphisherWhich topics is it in?post-exploitation, kali-linux, remote, malware, bypass, remote-access, trojan, exploit, hacking-tool, offensive-security, pentesting, penetration-testing
post-exploitation, kali-linux, remote, malware, bypass, remote-access, trojan, exploit, hacking-tool, offensive-security, pentesting, penetration-testing