
DeepAudit README

The project's README from github.com/lintsinghua/DeepAudit. As one markdown file: README.md.

DeepAudit - 人人拥有的 AI 审计战队,让漏洞挖掘触手可及 🦸‍♂️

DeepAudit Logo

Version License: AGPL-3.0 React TypeScript FastAPI Python Ask DeepWiki

Stars Forks

lintsinghua%2FDeepAudit | Trendshift

简体中文 | English

DeepAudit Demo

📸 界面预览

🤖 Agent 审计入口

Agent审计入口

首页快速进入 Multi-Agent 深度审计

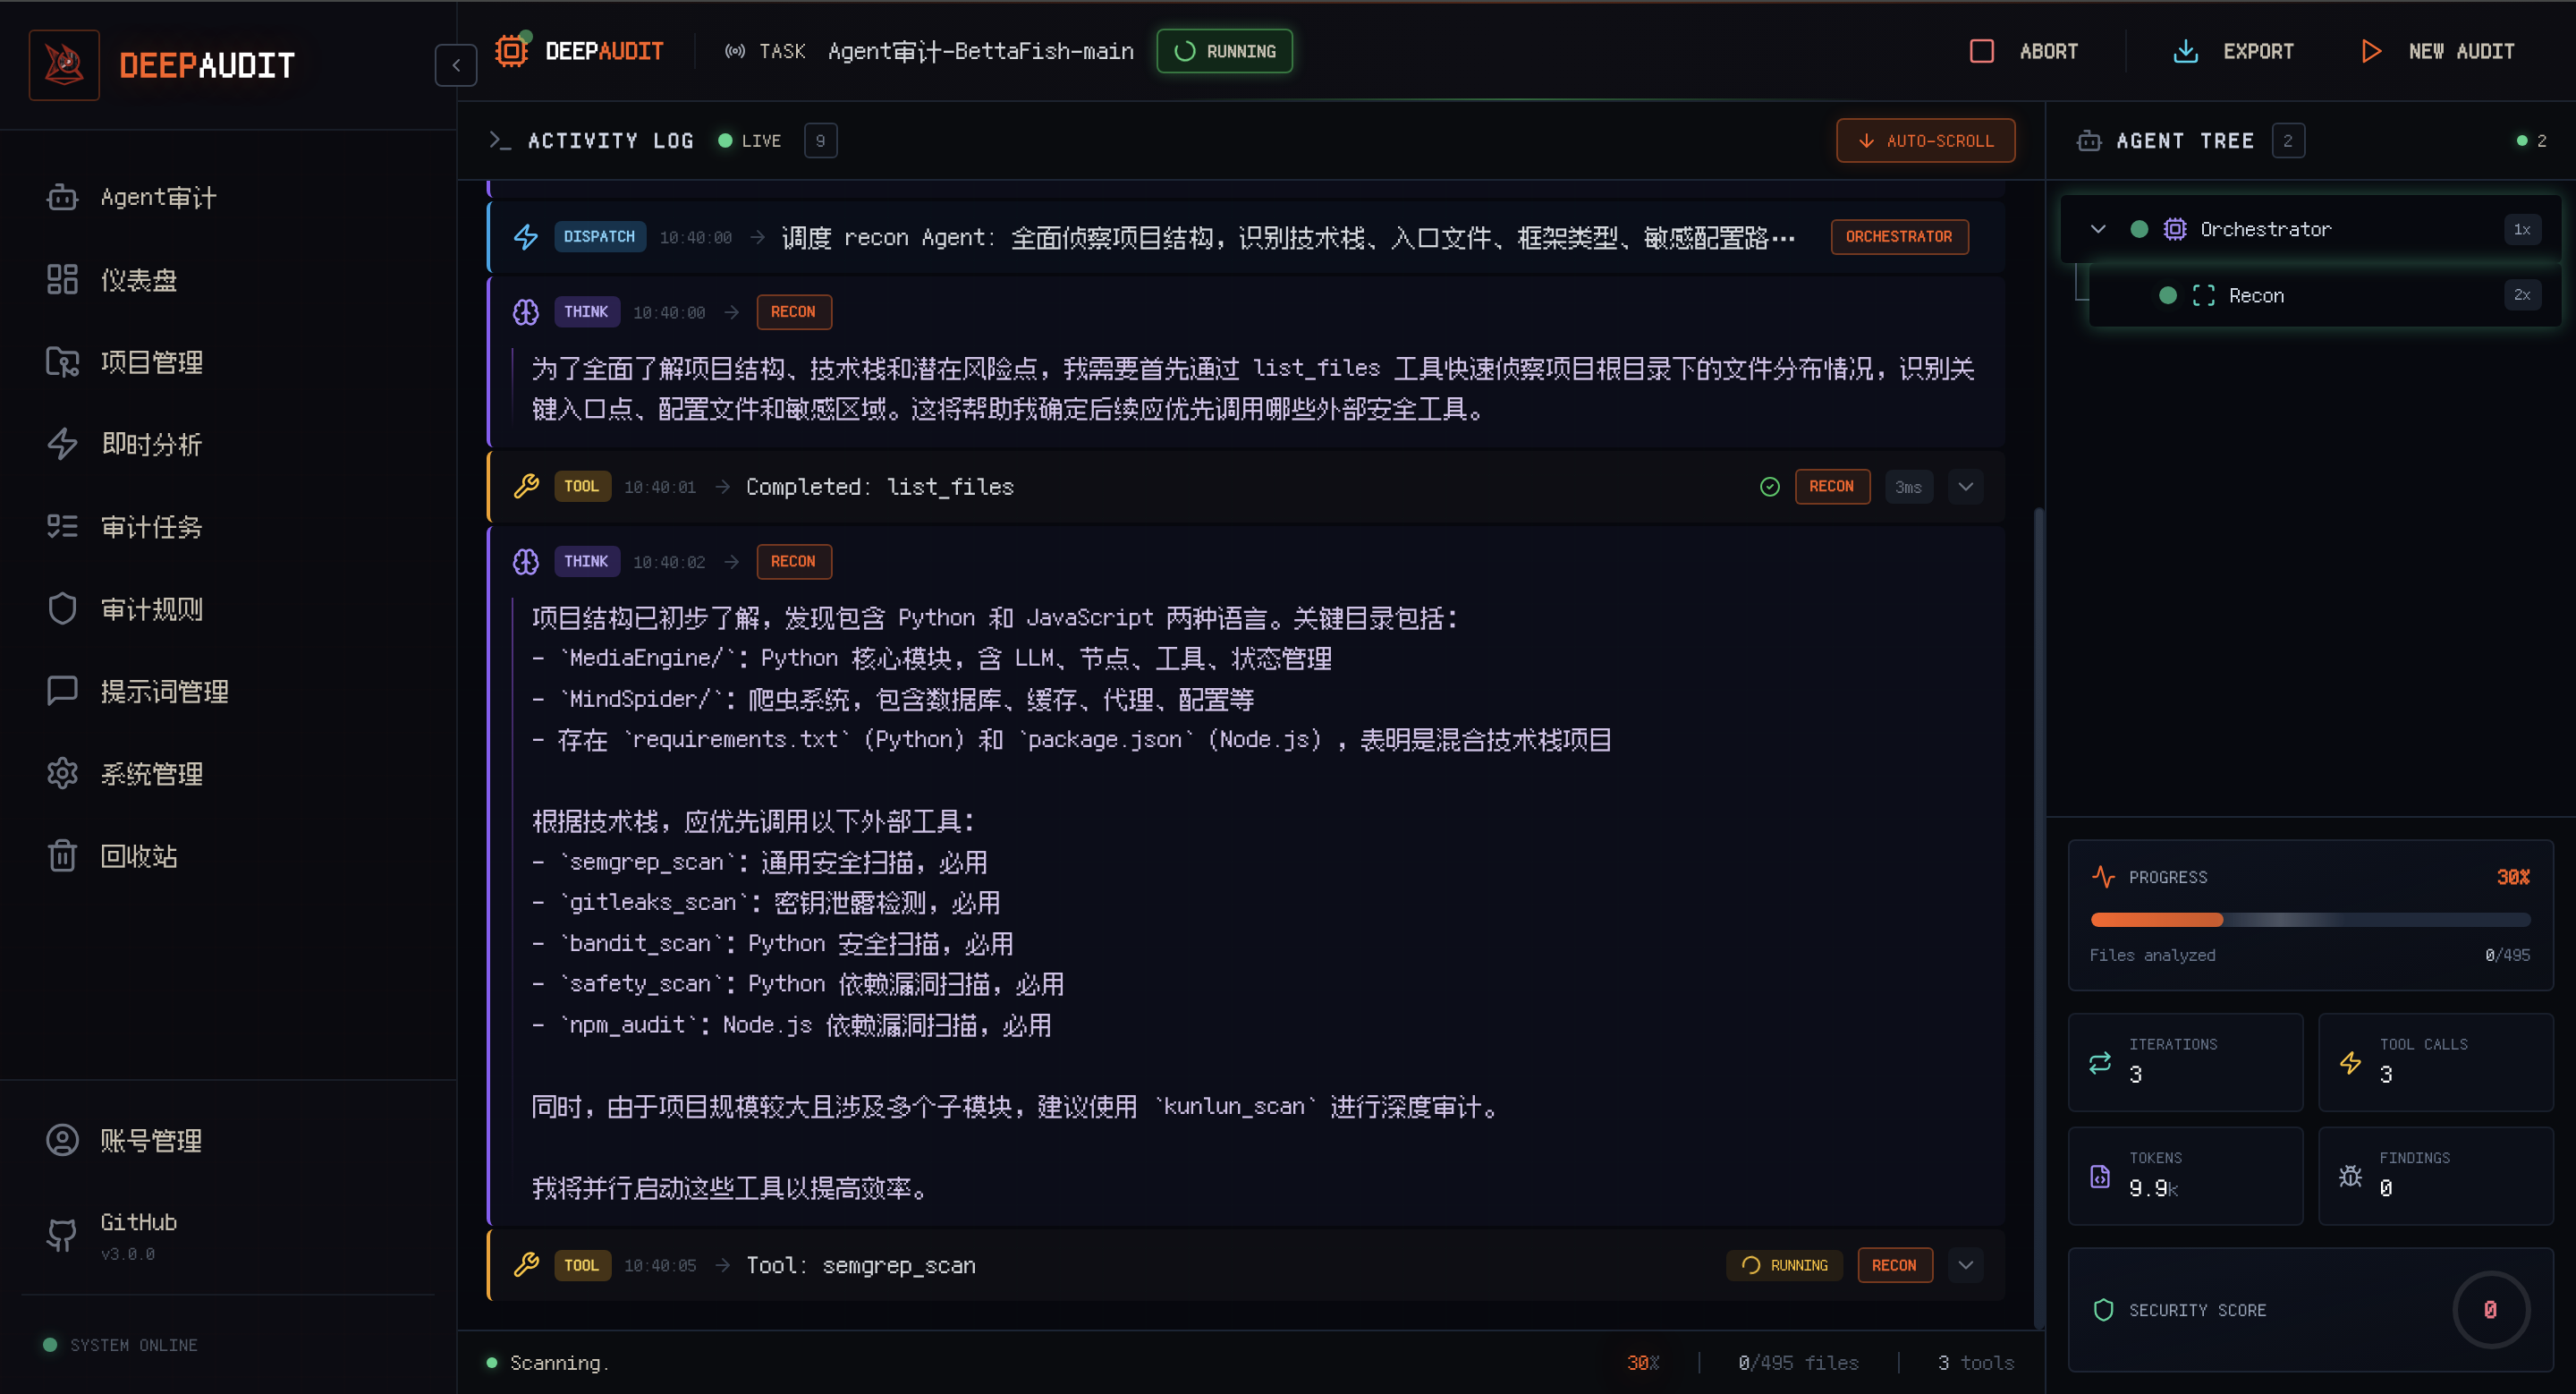
📋 审计流日志

审计流日志
实时查看 Agent 思考与执行过程
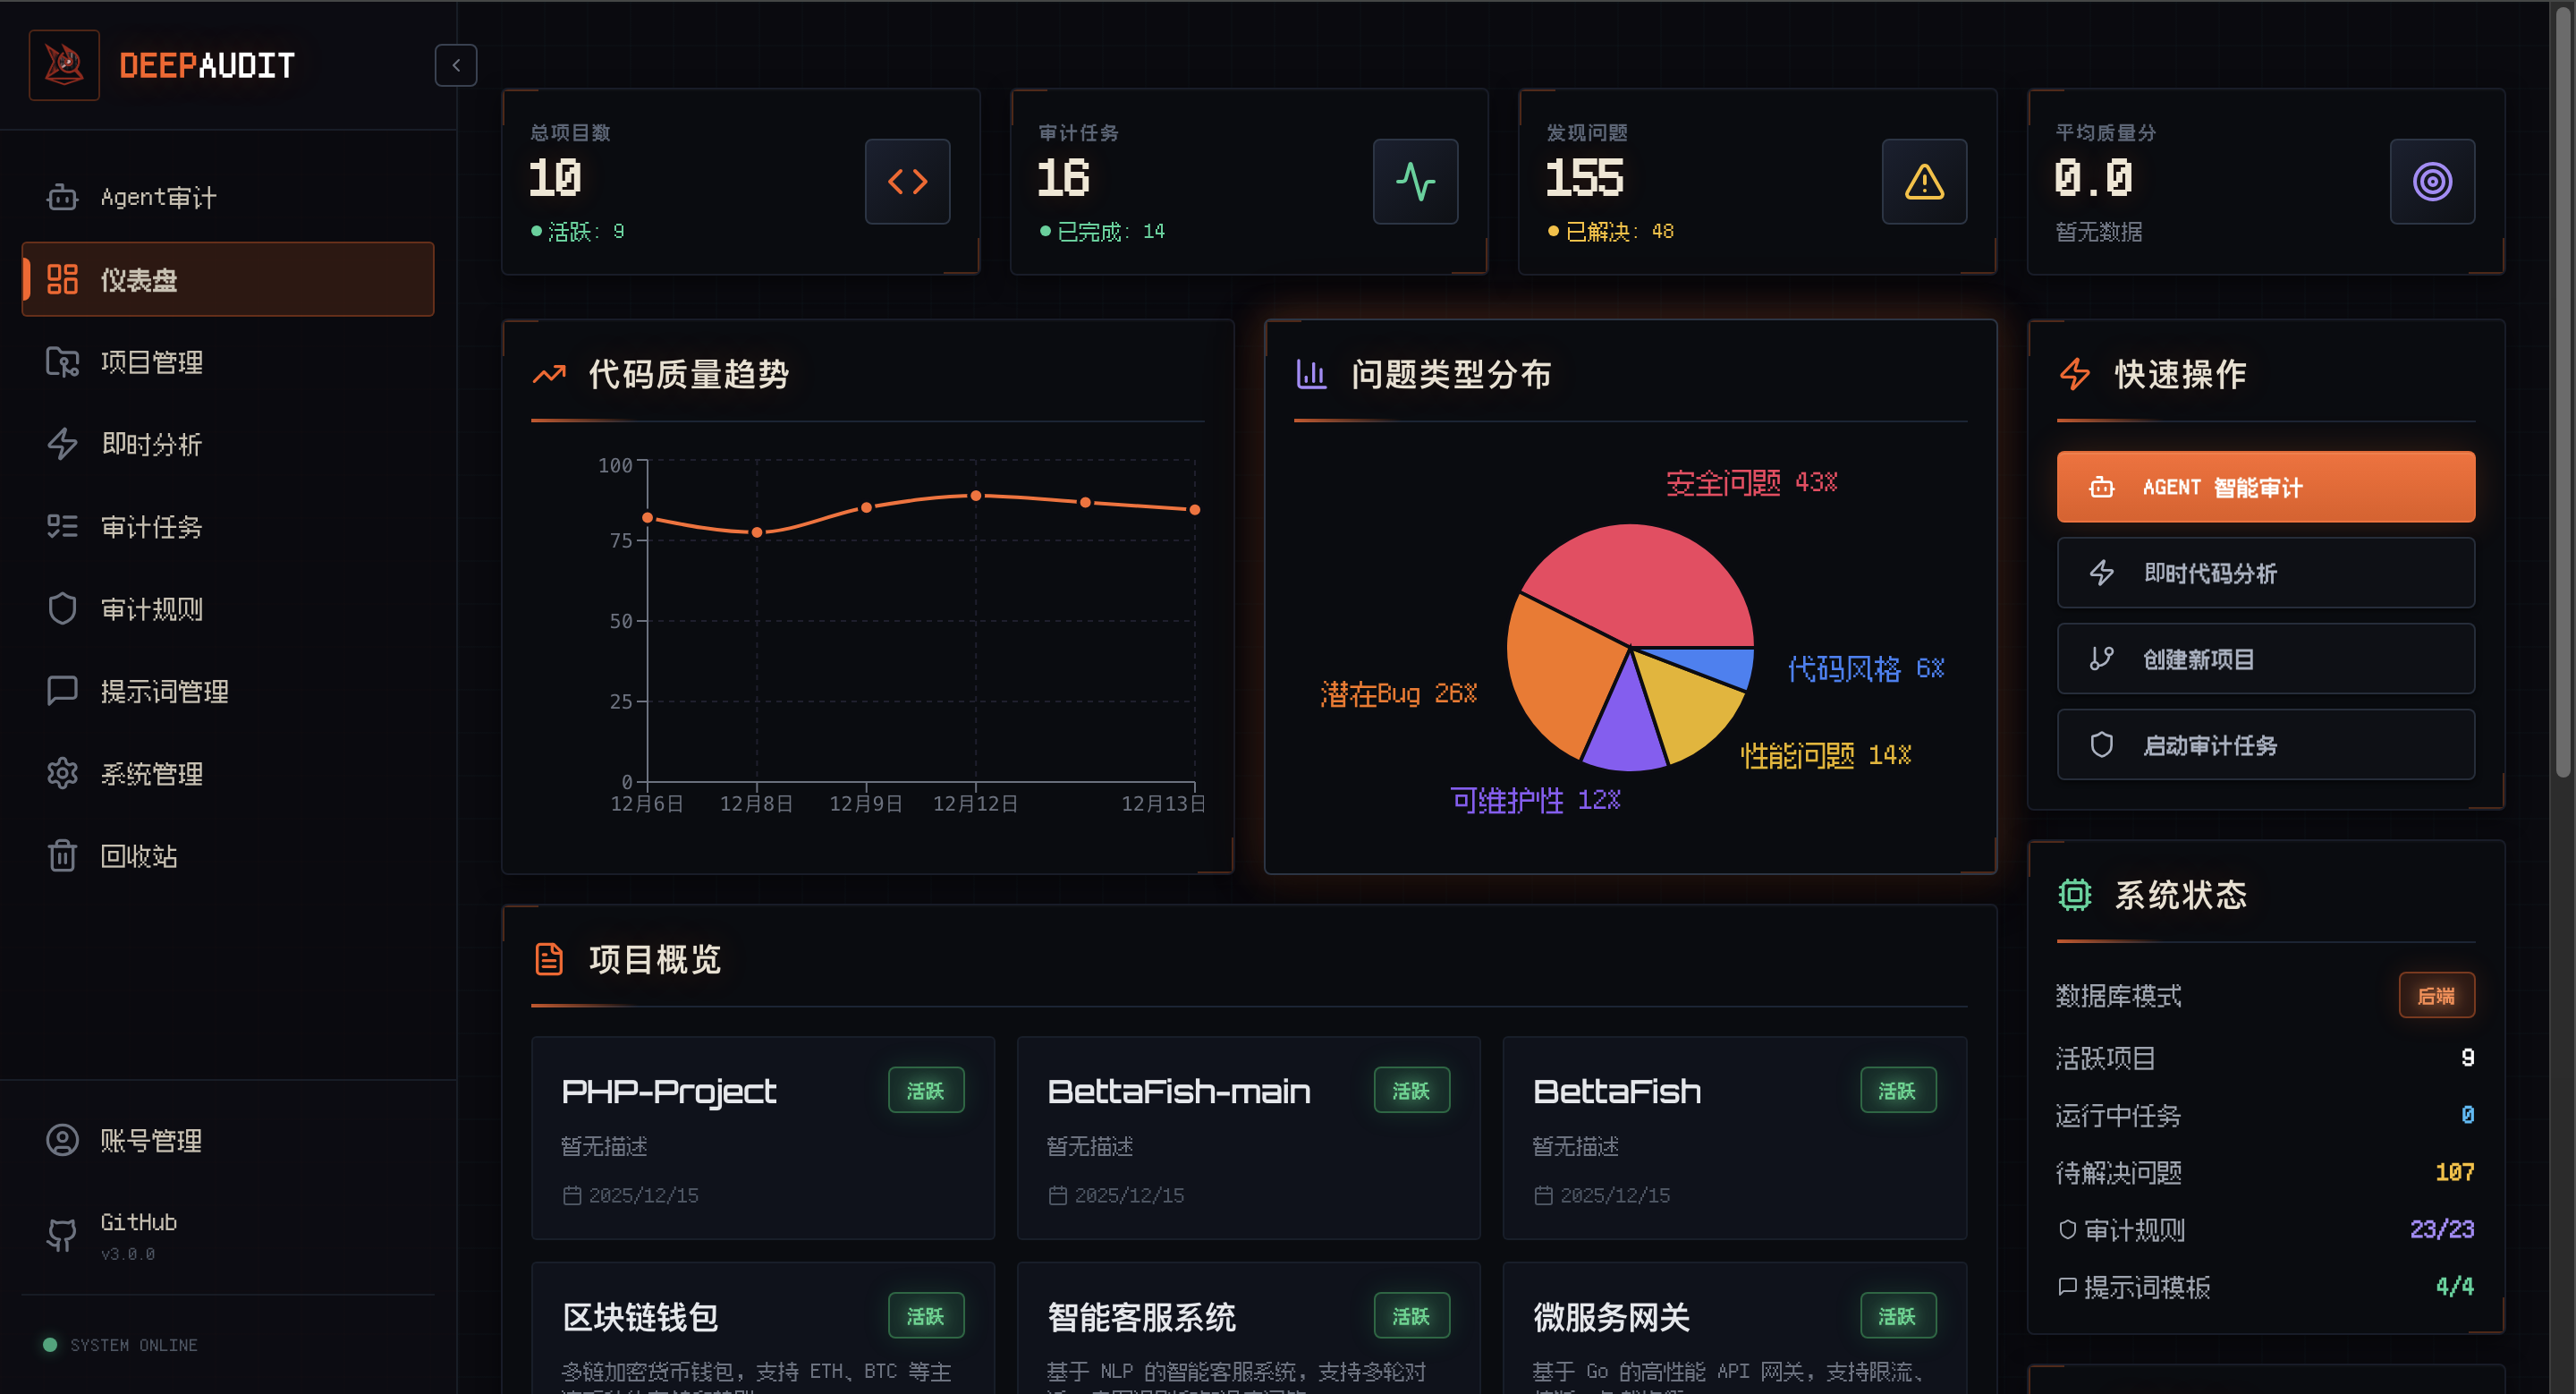
🎛️ 智能仪表盘

仪表盘
一眼掌握项目安全态势
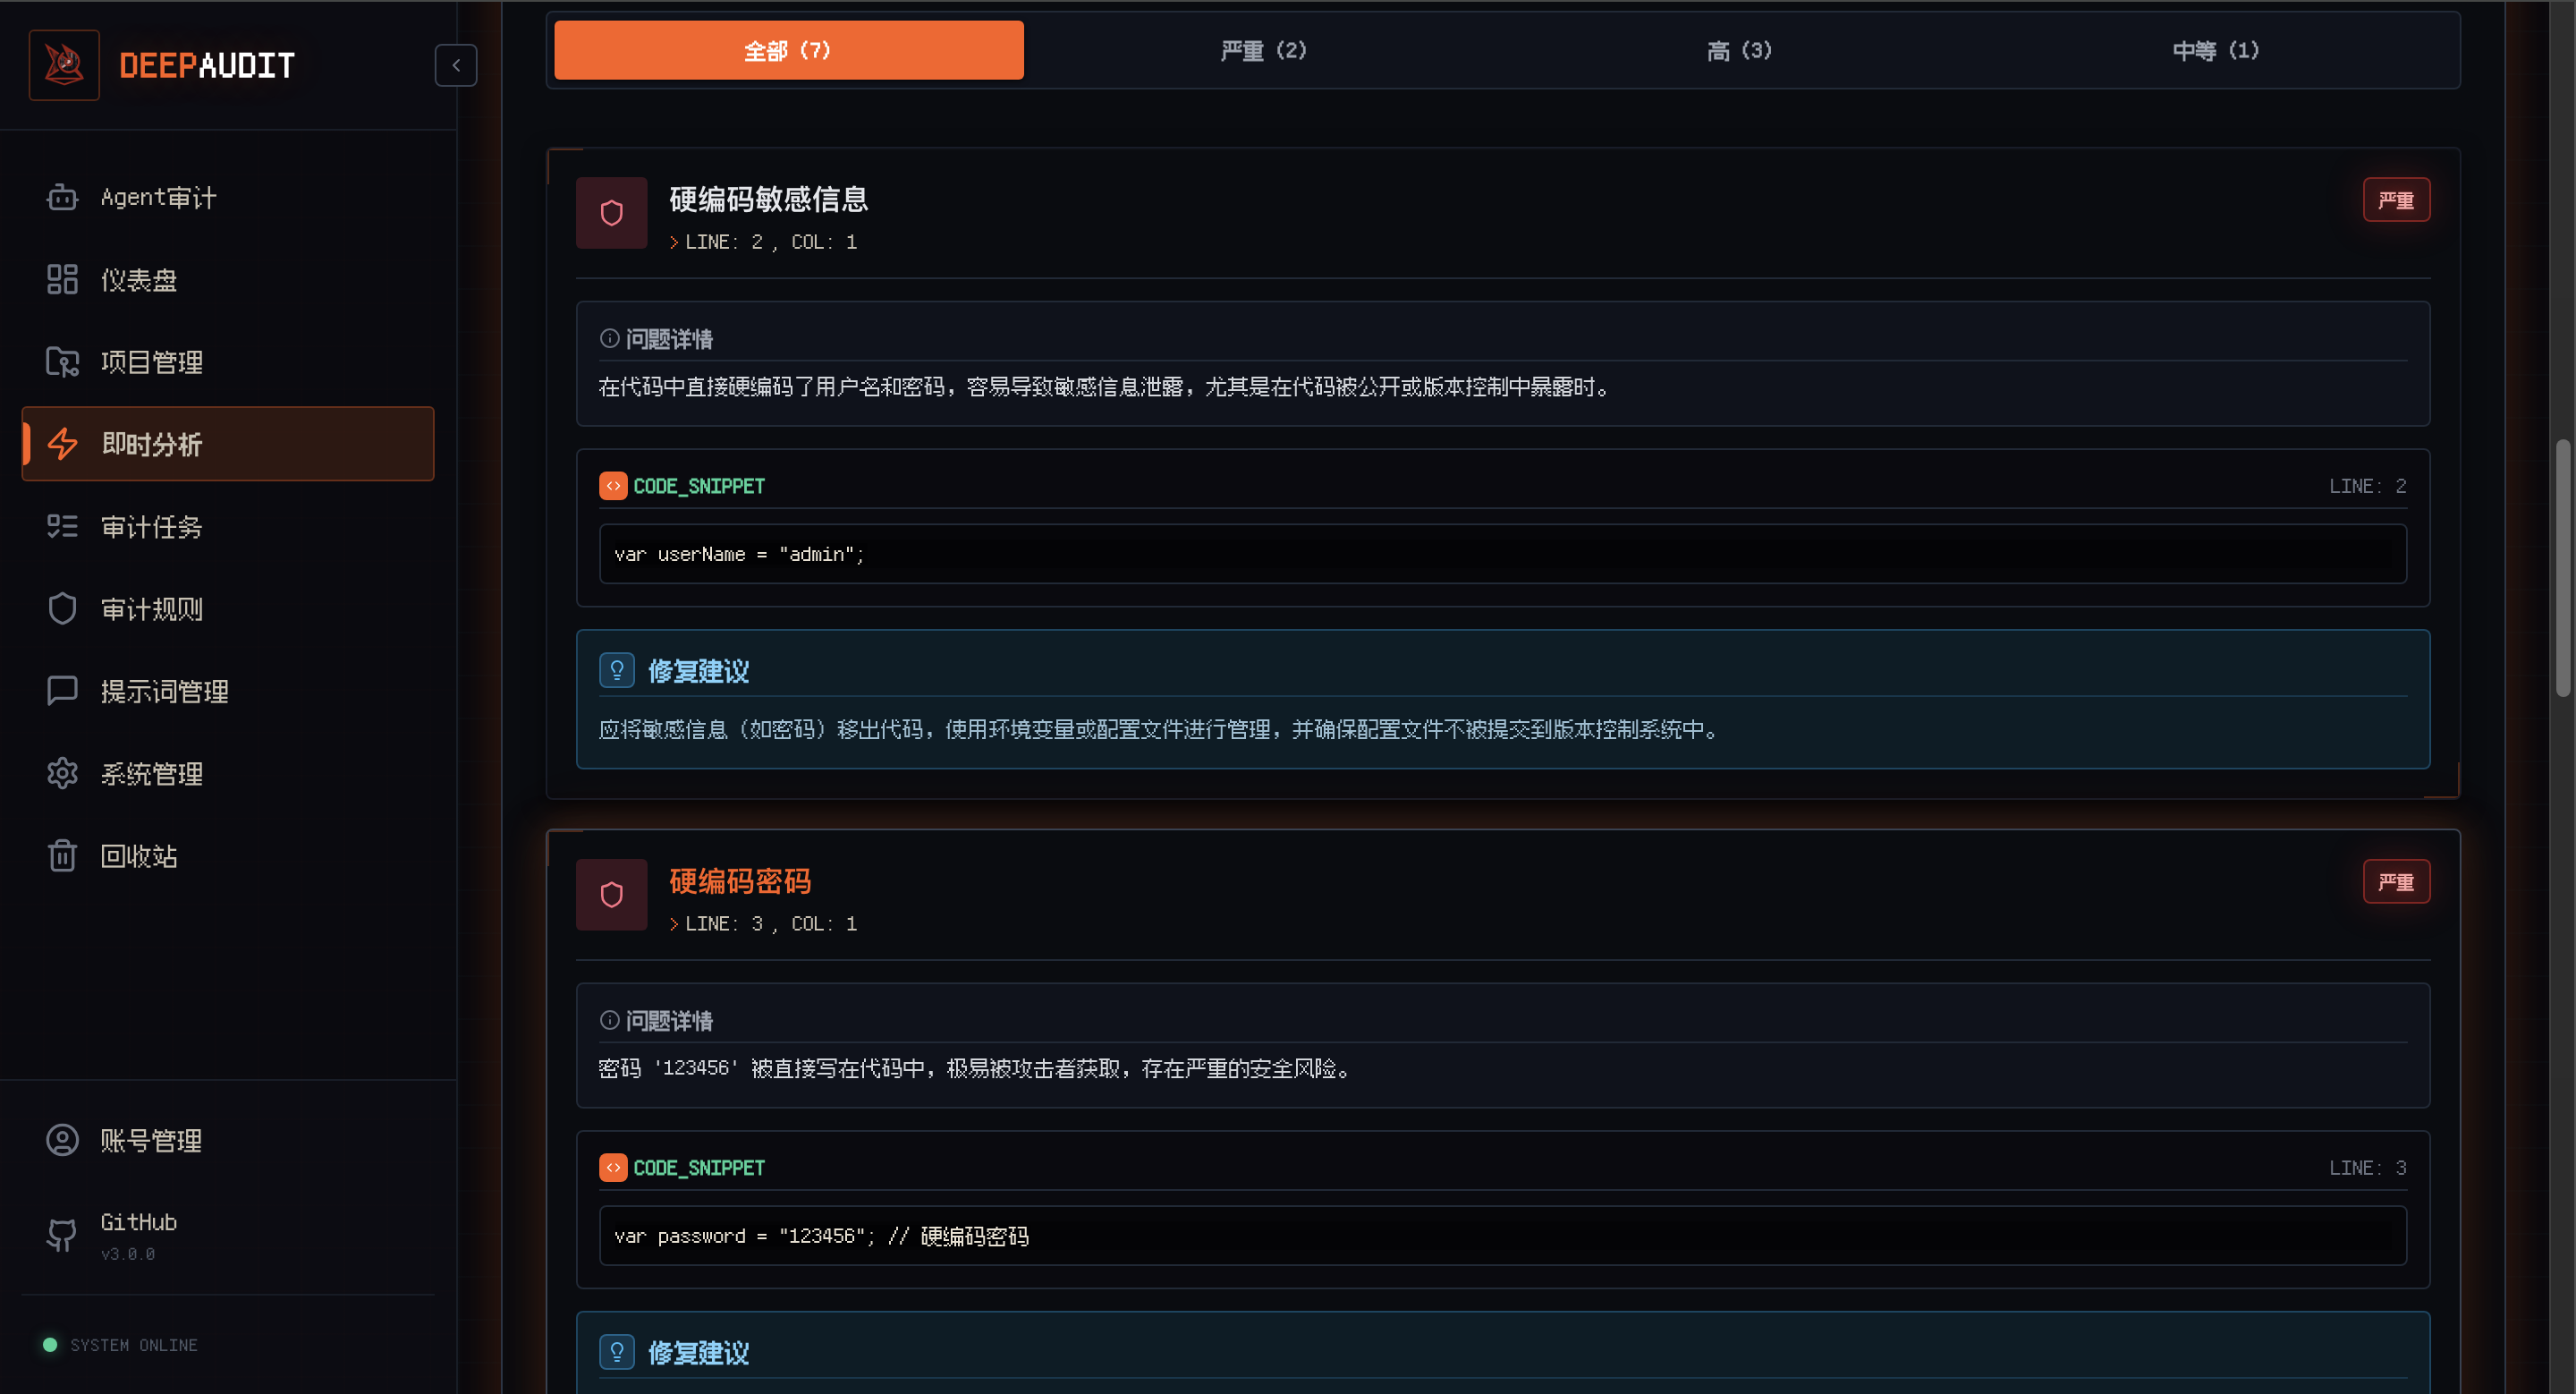
⚡ 即时分析

即时分析
粘贴代码 / 上传文件,秒出结果
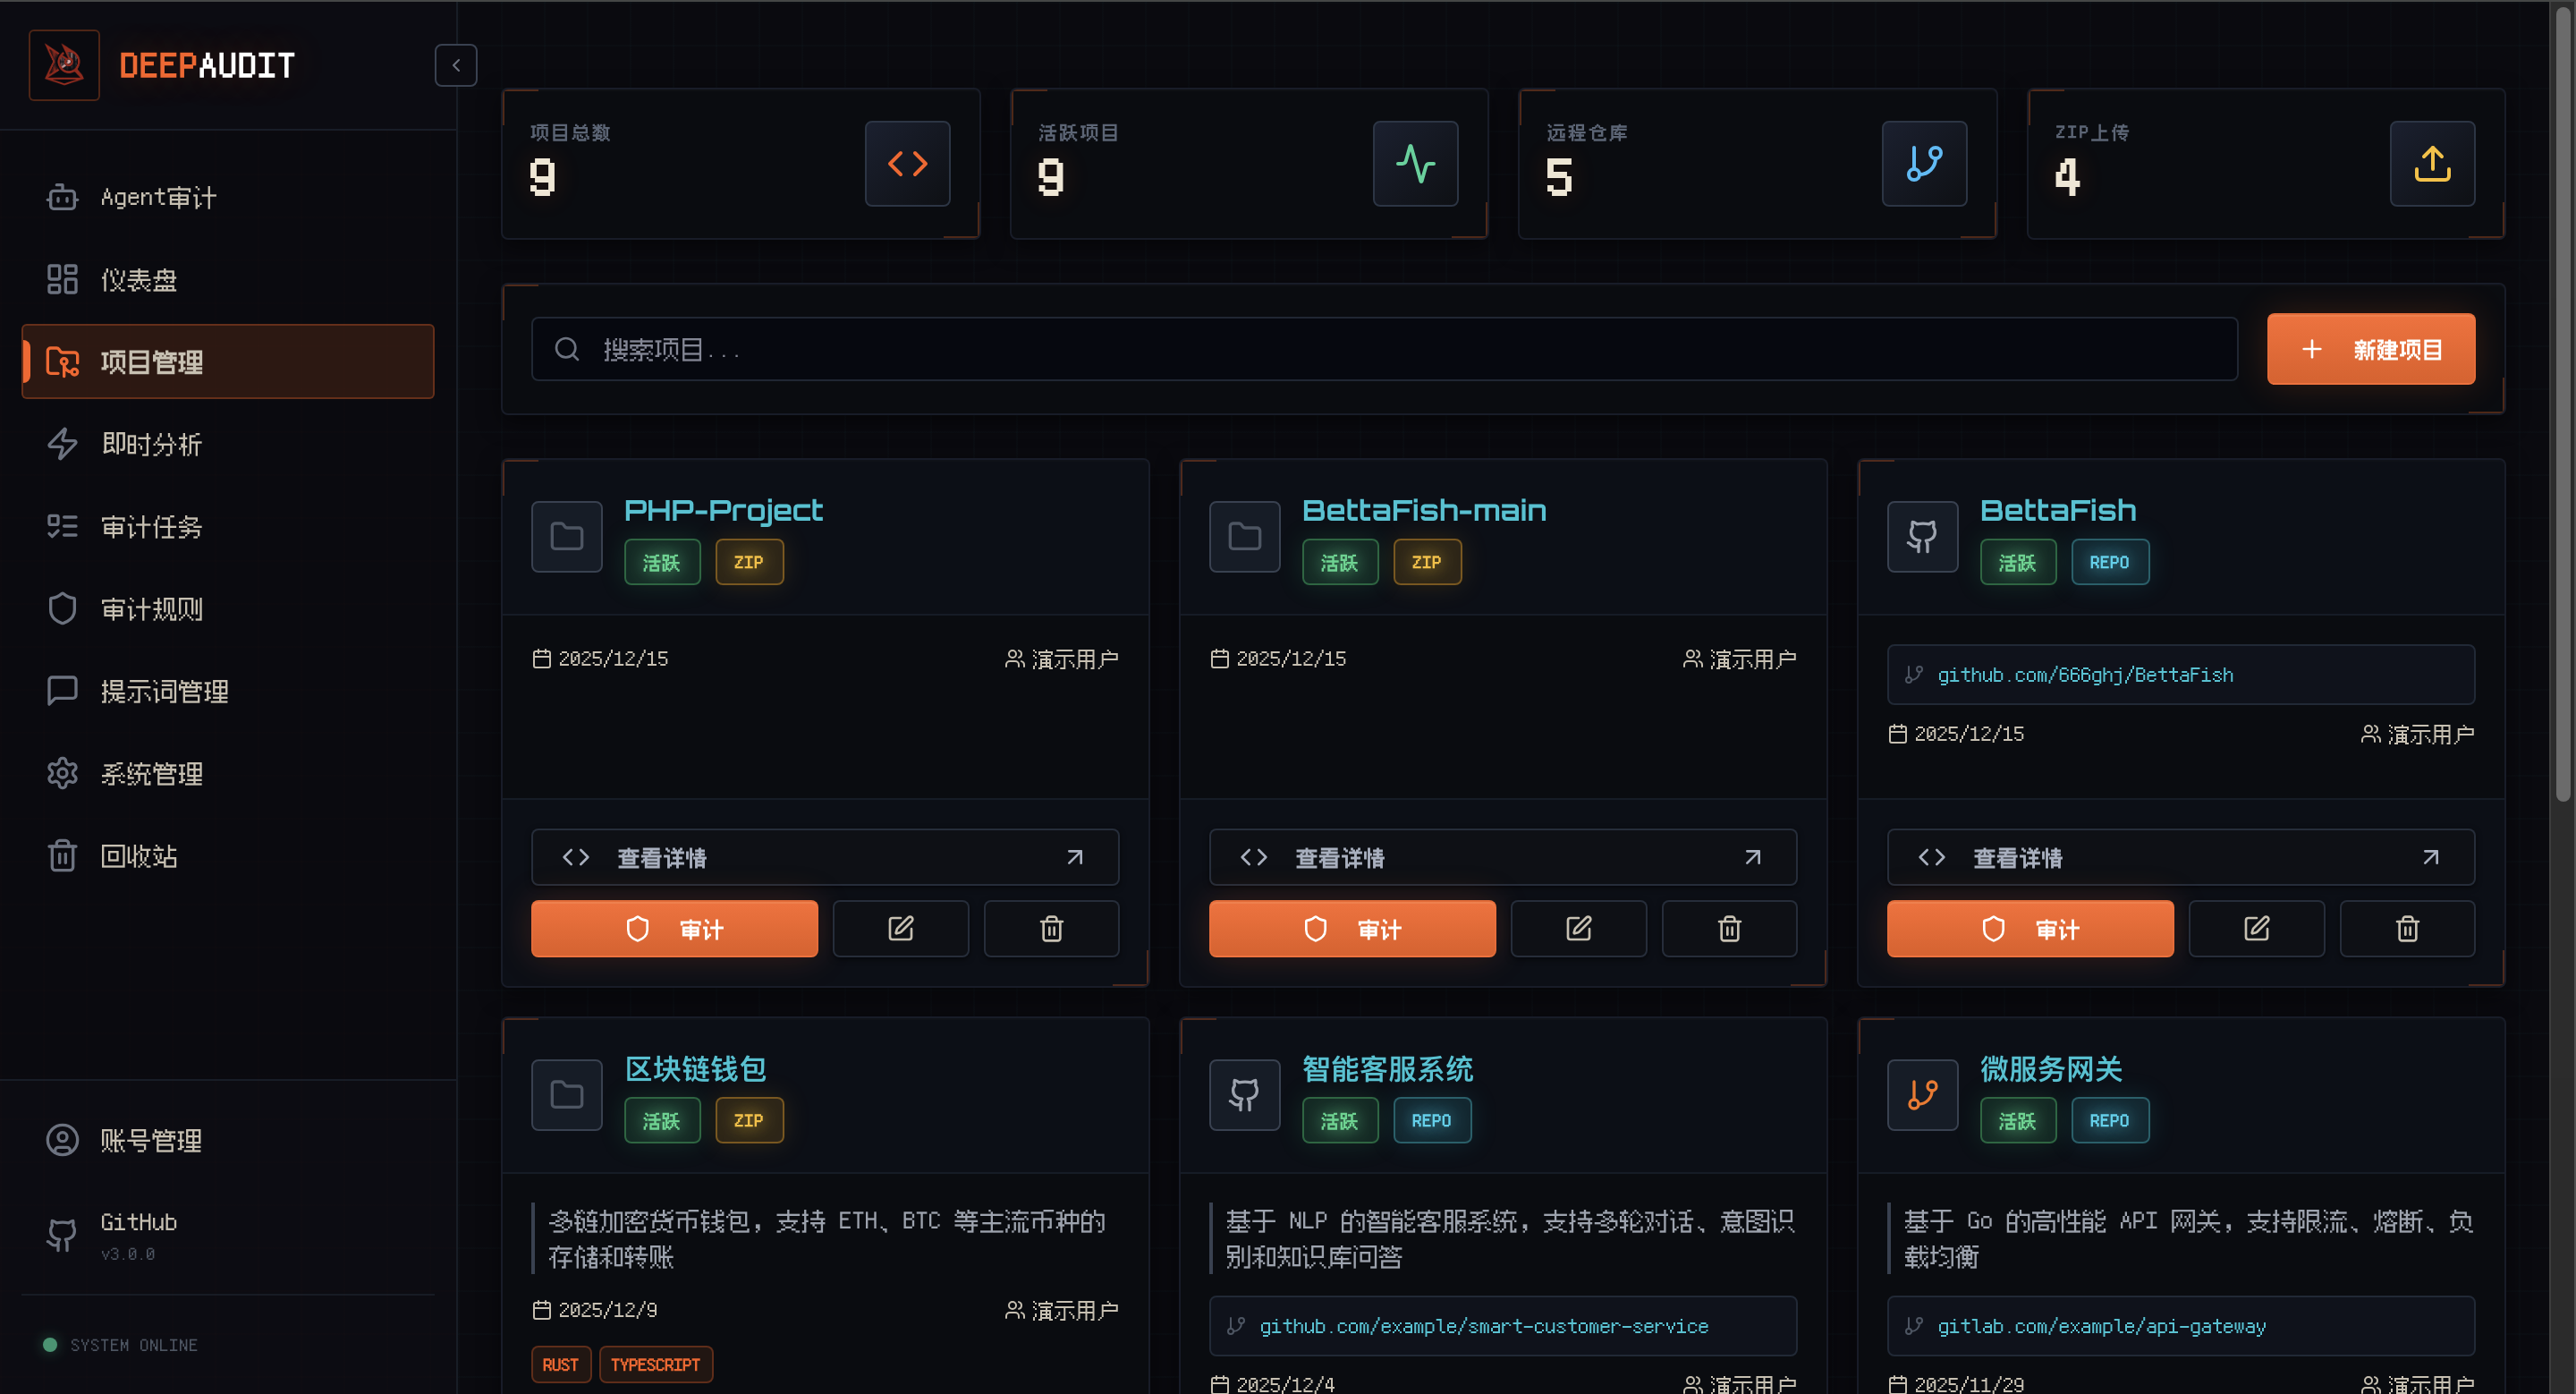
🗂️ 项目管理

项目管理
GitHub/GitLab/Gitea 导入,多项目协同管理

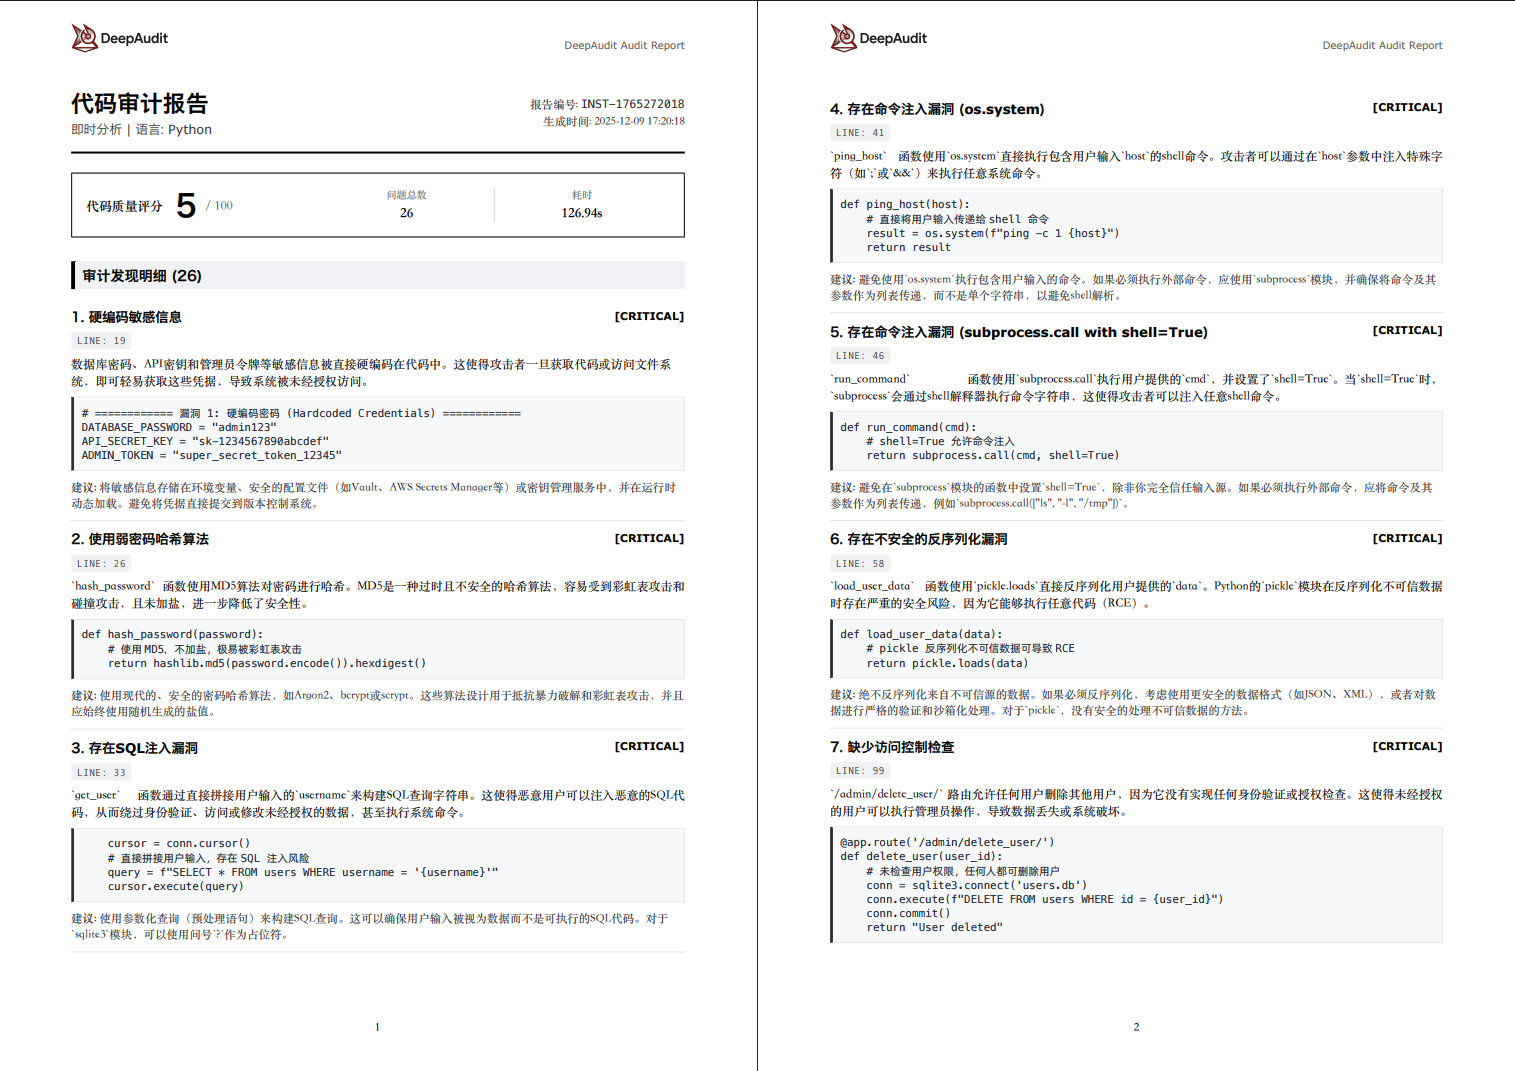
📊 专业报告

审计报告

一键导出 PDF / Markdown / JSON(图中为快速模式,非Agent模式报告)


🏆 CVE 漏洞发现

DeepAudit(闭源版本) 已成功发现并获得 49 个 CVE 编号 和 6 个 GHSA 安全公告🦞

涉及17个知名开源项目

OpenClaw🦞 漏洞挖掘成果

DeepAudit 内测版本对 OpenClaw 项目进行了深度安全审计,目前已发现 6 个安全漏洞,均已被官方确认并发布安全公告(GHSA)。漏洞类型覆盖命令注入、签名验证绕过、远程代码执行、凭证泄露、资源耗尽及敏感信息泄露,其中包含多个 High 级别漏洞。更多漏洞仍在持续挖掘中。

GHSA 编号 项目 项目热度 漏洞类型 严重性
GHSA-g353-mgv3-8pcj OpenClaw Stars Signature Verification Bypass 8.6
GHSA-99qw-6mr3-36qr OpenClaw Stars Code Execution 8.5
GHSA-7h7g-x2px-94hj OpenClaw Stars Credential Exposure 6.9
GHSA-g2f6-pwvx-r275 OpenClaw Stars Command Injection Medium
GHSA-jq3f-vjww-8rq7 OpenClaw Stars Resource Exhaustion High
GHSA-xwcj-hwhf-h378 OpenClaw Stars Information Disclosure Medium
CVE 编号 项目 项目热度 漏洞类型 CVSS
CVE-2026-1884 Zentao PMS Stars SSRF 5.1
CVE-2025-13789 Zentao PMS Stars SSRF 5.3
CVE-2025-13787 Zentao PMS Stars Privilege Escalation 9.1
CVE-2025-64428 Dataease Stars JNDI Injection 9.8
CVE-2025-13246 Modulithshop Stars SQL Injection 6.3
CVE-2025-64163 Dataease Stars SSRF 9.8
CVE-2025-64164 Dataease Stars JNDI Injection 9.8
CVE-2025-11581 PowerJob Stars Privilege Escalation 7.5
CVE-2025-11580 PowerJob Stars Privilege Escalation 5.3
CVE-2025-10771 Jimureport Stars Deserialization 9.8
CVE-2025-10770 Jimureport Stars Deserialization 6.5
CVE-2025-10769 H2o-3 Stars Deserialization 9.8
CVE-2025-10768 H2o-3 Stars Deserialization 9.8
CVE-2025-58045 Dataease Stars JNDI Injection 9.8
CVE-2025-10423 Newbee-mall Stars Guessable Captcha 3.7
CVE-2025-10422 Newbee-mall Stars Privilege Escalation 4.3
CVE-2025-9835 Mall Stars Privilege Escalation 4.3
CVE-2025-9737 O2oa Stars XSS 5.4
CVE-2025-9736 O2oa Stars XSS 5.4
CVE-2025-9735 O2oa Stars XSS 5.4
CVE-2025-9734 O2oa Stars XSS 5.4
CVE-2025-9719 O2oa Stars XSS 5.4
CVE-2025-9718 O2oa Stars XSS 5.4
CVE-2025-9717 O2oa Stars XSS 5.4
CVE-2025-9716 O2oa Stars XSS 5.4
CVE-2025-9715 O2oa Stars XSS 5.4
CVE-2025-9683 O2oa Stars XSS 5.4
CVE-2025-9682 O2oa Stars XSS 5.4
CVE-2025-9681 O2oa Stars XSS 5.4
CVE-2025-9680 O2oa Stars XSS 5.4
CVE-2025-9659 O2oa Stars XSS 5.4
CVE-2025-9658 O2oa Stars XSS 5.4
CVE-2025-9657 O2oa Stars XSS 5.4
CVE-2025-9655 O2oa Stars XSS 5.4
CVE-2025-9646 O2oa Stars XSS 5.4
CVE-2025-9602 RockOA Stars Database Backdoor 6.5
CVE-2025-9514 Mall Stars Privilege Escalation 3.7
CVE-2025-9264 Xxl-job Stars Privilege Escalation 5.4
CVE-2025-9263 Xxl-job Stars Privilege Escalation 4.3
CVE-2025-9241 Eladmin Stars CSV/XLSX Injection 7.5
CVE-2025-9240 Eladmin Stars Sensitive Information Disclosure 4.3
CVE-2025-9239 Eladmin Stars Hardcoded Credentials 3.7
CVE-2025-8974 Litemall Stars Hardcoded Credentials 9.8
CVE-2025-8852 Wukong CRM Stars Sensitive Information Disclosure 4.3
CVE-2025-8840 Jsherp Stars Privilege Escalation 5.4
CVE-2025-8839 Jsherp Stars Privilege Escalation 8.8
CVE-2025-8764 Litemall Stars XSS 5.4
CVE-2025-8753 Litemall Stars Arbitrary File Deletion 5.4
CVE-2025-8708 White-Jotter Stars Deserialization 7.5

👉 查看完整 CVE 列表详情

以上漏洞由 DeepAudit 团队成员 @lintsinghua @ez-lbz 使用 DeepAudit 挖掘发现

如果您使用 DeepAudit 发现了漏洞,欢迎在 Issues 中留言反馈。您的贡献将极大地丰富这份漏洞列表,非常感谢!


⚡ 项目概述

DeepAudit 是一个基于 Multi-Agent 协作架构的下一代代码安全审计平台。它不仅仅是一个静态扫描工具,而是模拟安全专家的思维模式,通过多个智能体(Orchestrator, Recon, Analysis, Verification)的自主协作,实现对代码的深度理解、漏洞挖掘和 自动化沙箱 PoC 验证。

我们致力于解决传统 SAST 工具的三大痛点:

用户只需导入项目,DeepAudit 便全自动开始工作:识别技术栈 → 分析潜在风险 → 生成脚本 → 沙箱验证 → 生成报告,最终输出一份专业审计报告。

核心理念: 让 AI 像黑客一样攻击,像专家一样防御。

💡 为什么选择 DeepAudit?

😫 传统审计的痛点 💡 DeepAudit 解决方案
人工审计效率低
跨不上 CI/CD 代码迭代速度,拖慢发布流程
🤖 Multi-Agent 自主审计
AI 自动编排审计策略,全天候自动化执行
传统工具误报多
缺乏语义理解,每天花费大量时间清洗噪音
🧠 RAG 知识库增强
结合代码语义与上下文,大幅降低误报率
数据隐私担忧
担心核心源码泄露给云端 AI,无法满足合规要求
🔒 支持 Ollama 本地部署
数据不出内网,支持 Llama3/DeepSeek 等本地模型
无法确认真实性
外包项目漏洞多,不知道哪些漏洞真实可被利用
💥 沙箱 PoC 验证
自动生成并执行攻击脚本,确认漏洞真实危害

🏗️ 系统架构

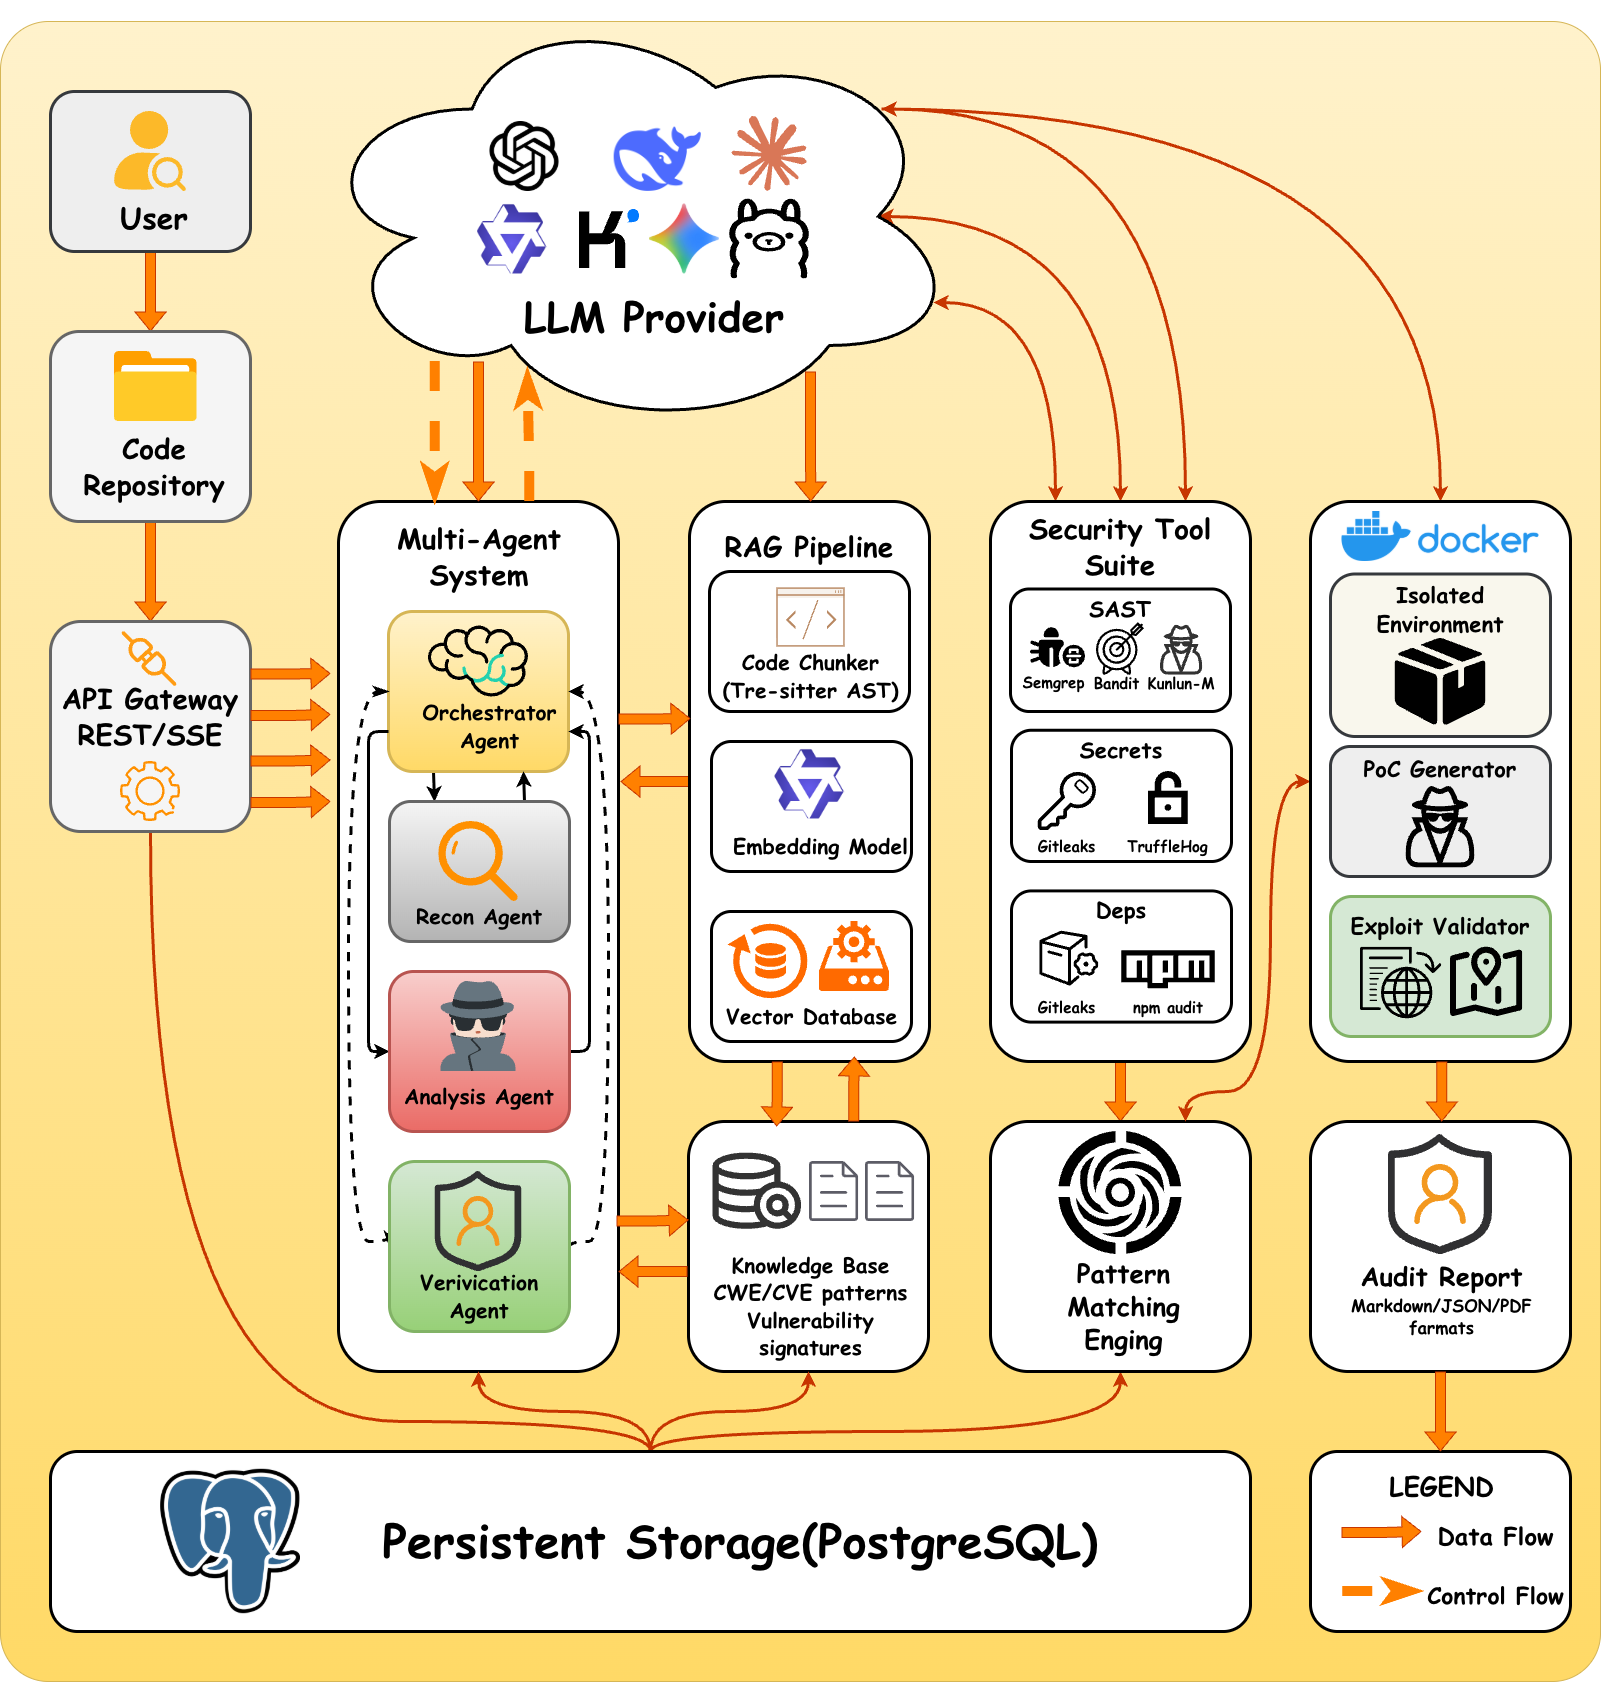
整体架构图

DeepAudit 采用微服务架构,核心由 Multi-Agent 引擎驱动。

DeepAudit 架构图

🔄 审计工作流

步骤 阶段 负责 Agent 主要动作
1 策略规划 Orchestrator 接收审计任务,分析项目类型,制定审计计划,下发任务给子 Agent
2 信息收集 Recon Agent 扫描项目结构,识别框架/库/API,提取攻击面(Entry Points)
3 漏洞挖掘 Analysis Agent 结合 RAG 知识库与 AST 分析,深度审查代码,发现潜在漏洞
4 PoC 验证 Verification Agent (关键) 编写 PoC 脚本,在 Docker 沙箱中执行。如失败则自我修正重试
5 报告生成 Orchestrator 汇总所有发现,剔除被验证为误报的漏洞,生成最终报告

📂 项目代码结构

DeepAudit/
├── backend/               

DeepAudit (lintsinghua/DeepAudit)

Searching Database…

这是什么?DeepAudit 是一个用于代码安全审计的多智能体 AI 平台。它模拟安全专家的思考方式,通过协同工作的编排智能体、侦察智能体、分析智能体和验证智能体查找漏洞,再借助沙箱中自动运行的 PoC 利用来验证这些漏洞。
这是静态扫描器,还是功能更多?它不止是静态扫描器:它是一个可自托管的多智能体系统,上层是基于 React/TypeScript 的 Web 仪表盘,下层是 Python 后端。多个专业智能体相互协作,而不是只做一次基于规则的扫描。
我该如何用它开始审计项目?从 GitHub、GitLab 或 Gitea 连接代码仓库,并在仪表盘中管理多个项目。之后 DeepAudit 会自动依次完成技术栈识别、风险分析、PoC 生成、沙箱验证和报告生成。
运行 PoC 验证步骤需要什么?需要 Docker,因为验证智能体会编写利用脚本,并在 Docker 沙箱中运行,以确认某个发现是否真的可被利用。它也支持通过 Ollama 运行 Llama3 或 DeepSeek 等本地模型。
PoC 验证每次都能一次成功吗?不能。如果生成的利用脚本无法证明漏洞存在,验证智能体会自我修正并重试,而不是立即放弃。
它与传统 SAST 工具有何不同?传统 SAST 工具只标记问题,缺乏语义理解,误报率高,也无法判断漏洞是否真实存在。DeepAudit 增加了用于上下文感知分析的 RAG 知识库,并在报告前通过沙箱中的 PoC 步骤实际利用该发现。
DeepAudit 闭源内测版实际发现过哪些问题?DeepAudit 的内部(闭源)版本在 17 个已知开源项目中共获得 49 个 CVE 和 6 个 GHSA 安全公告,其中包括 OpenClaw 中的几个高危漏洞,如签名验证绕过和远程代码执行。
可以导出哪些报告格式?审计结果可以导出为 PDF、Markdown 或 JSON 报告,汇总智能体在过滤掉误报后的发现。
完整的审计流程是什么?流程分为五个阶段:编排智能体规划审计,侦察智能体梳理攻击面,分析智能体借助 AST 和 RAG 查找漏洞,验证智能体在 Docker 沙箱中证明可利用性,最后由编排智能体汇总生成最终报告。
What are similar projects?semgrep, 0, mike, VulnHunter, SkillSpector, MemoryBear, sim, Cybermes
Size
71.7 MB
Stars
7.2K
Age
1y
Commits · 90 Days