








Что это такое?
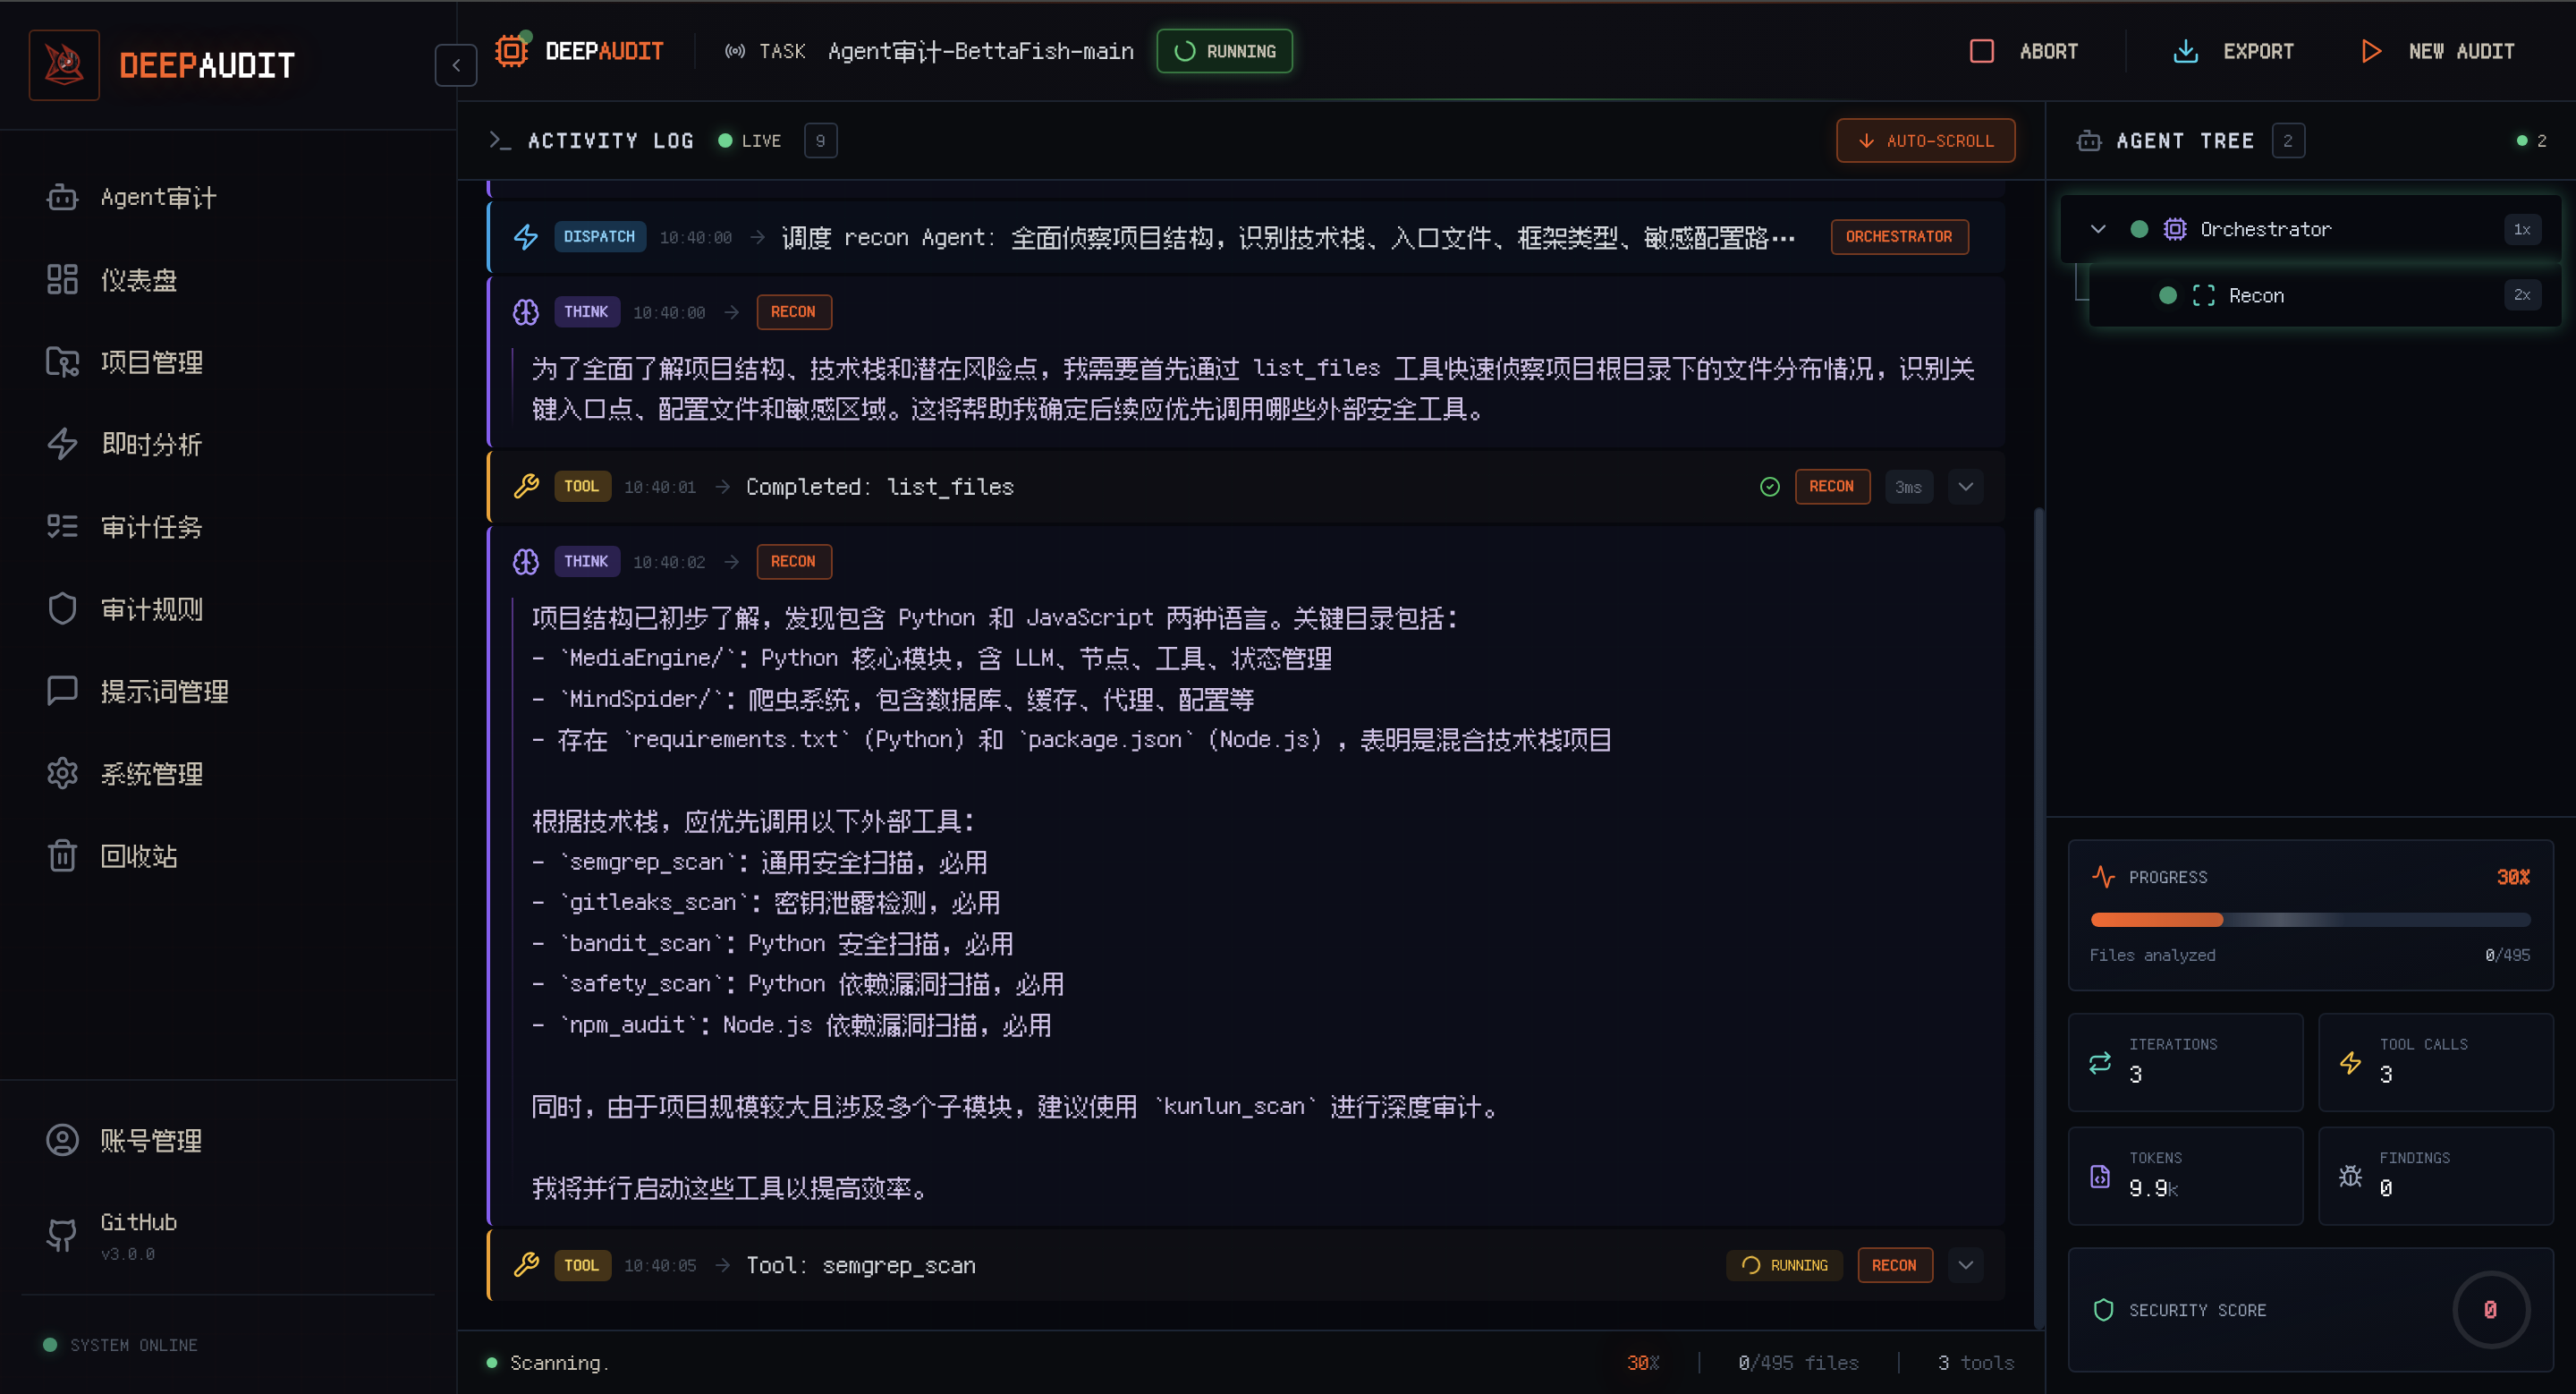
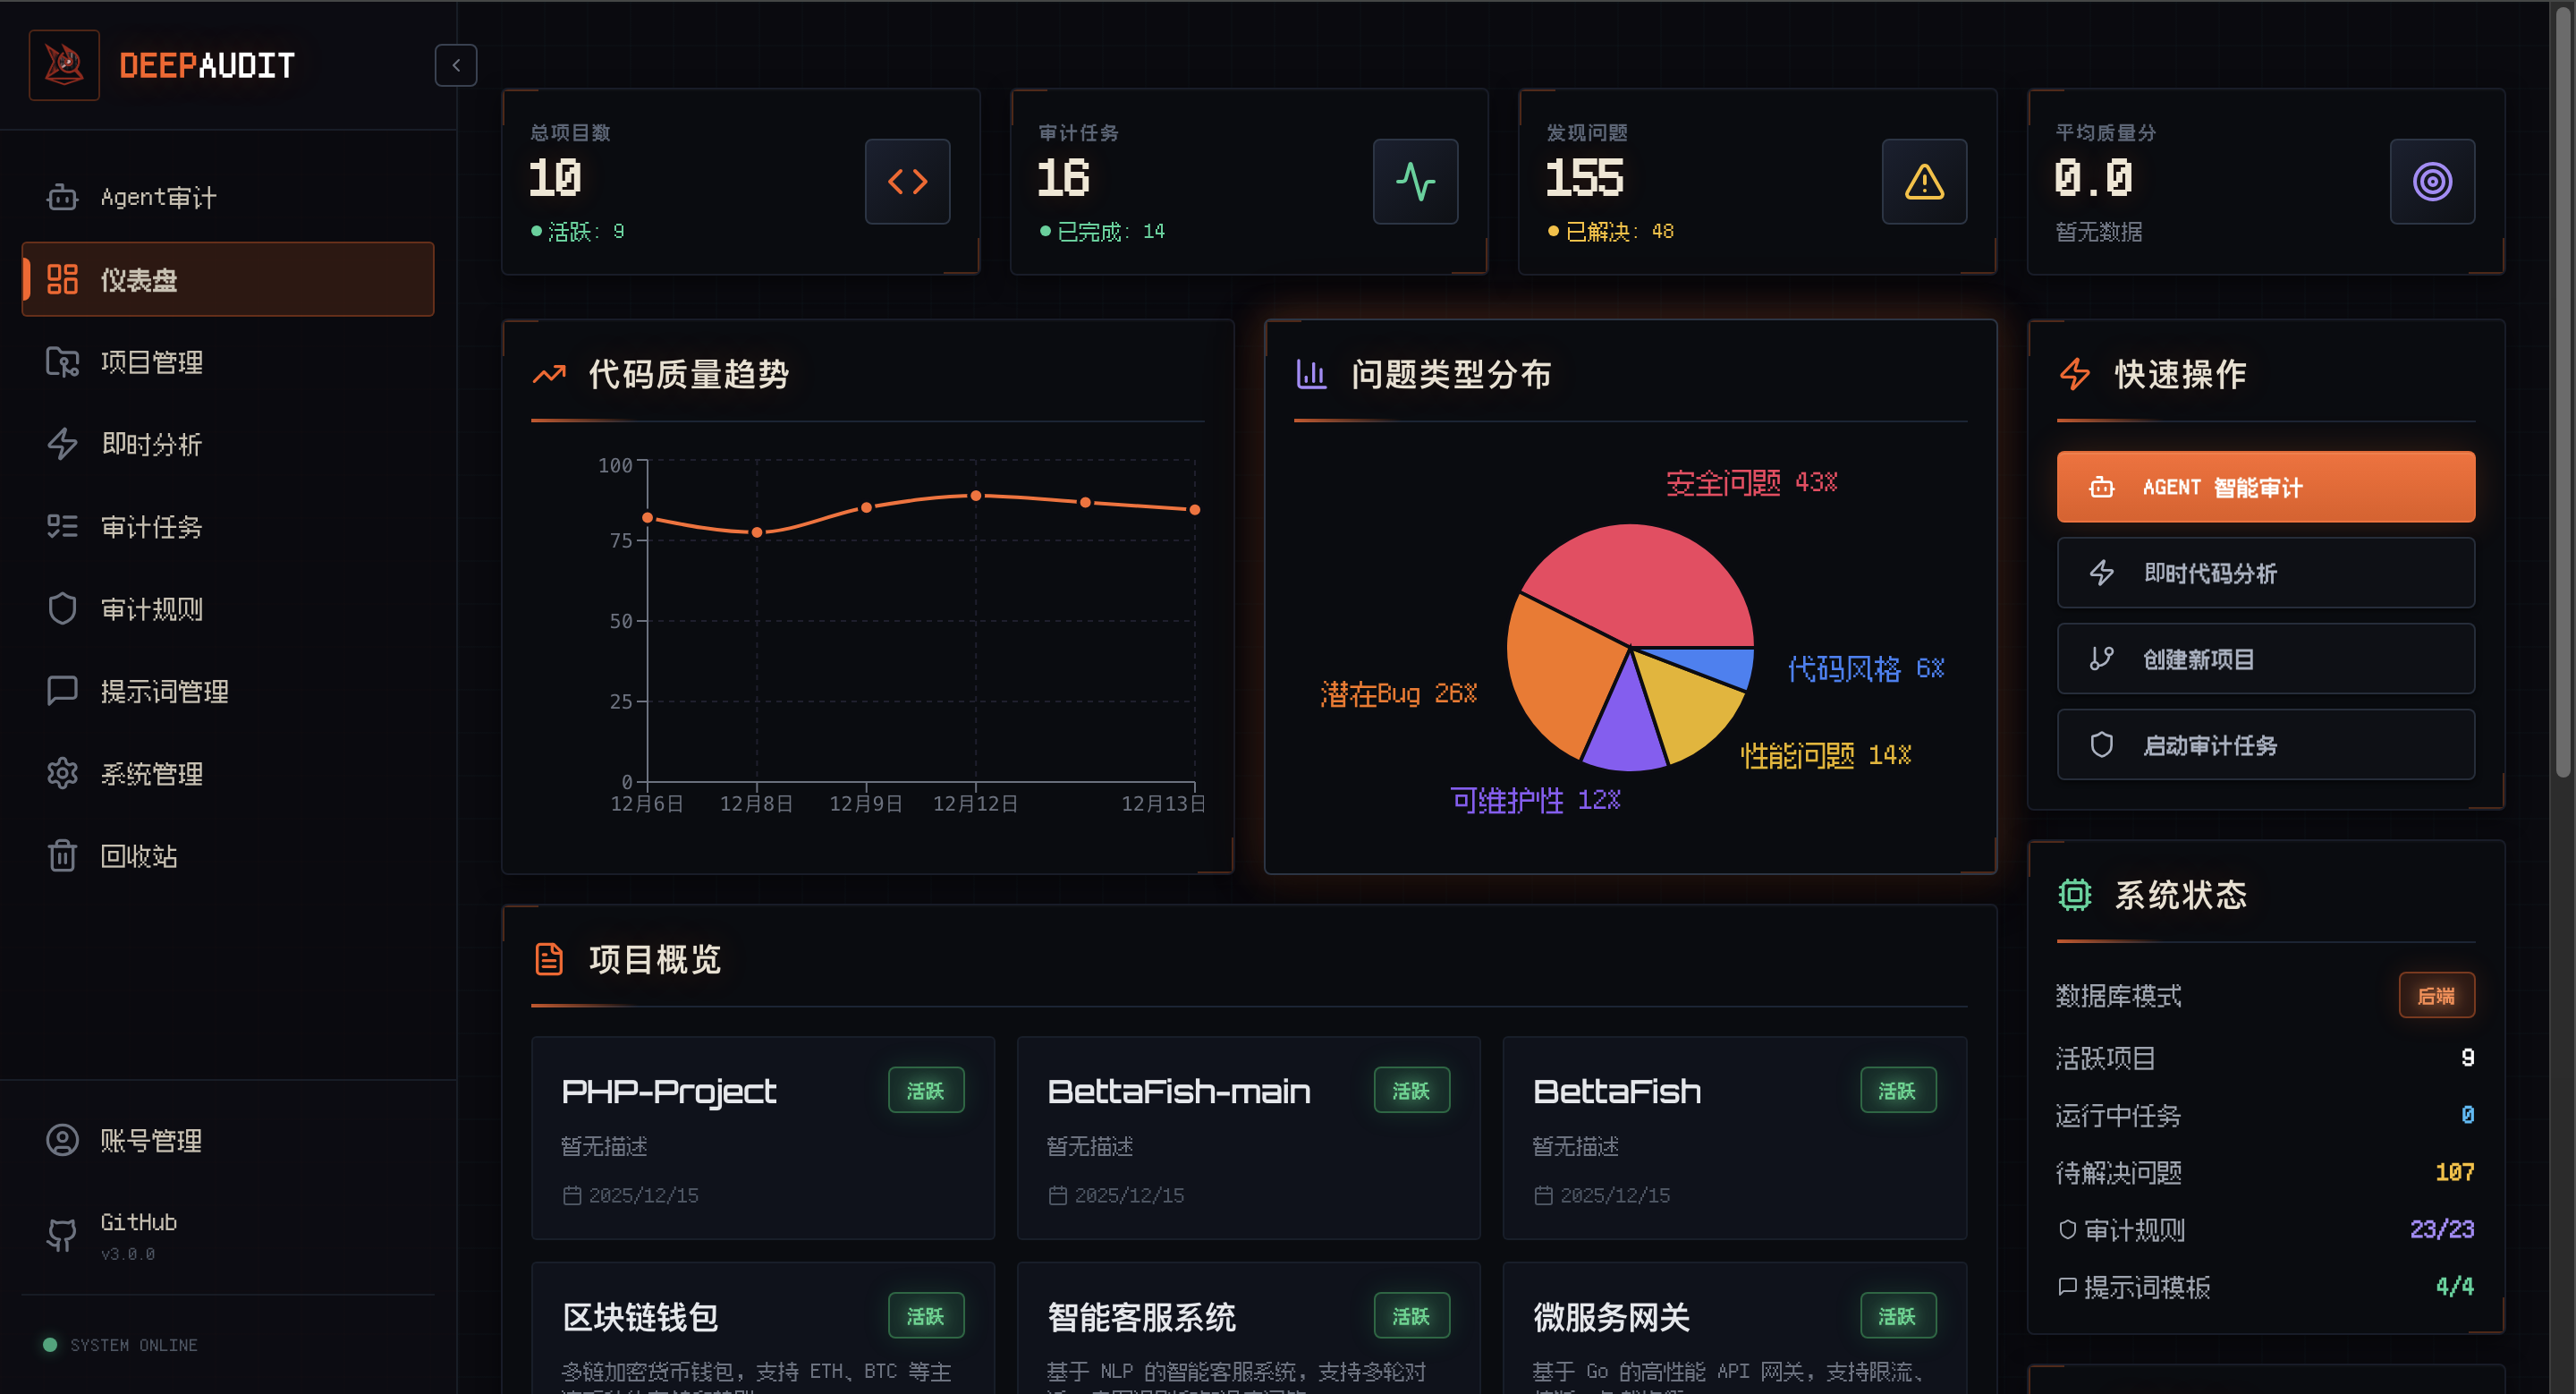
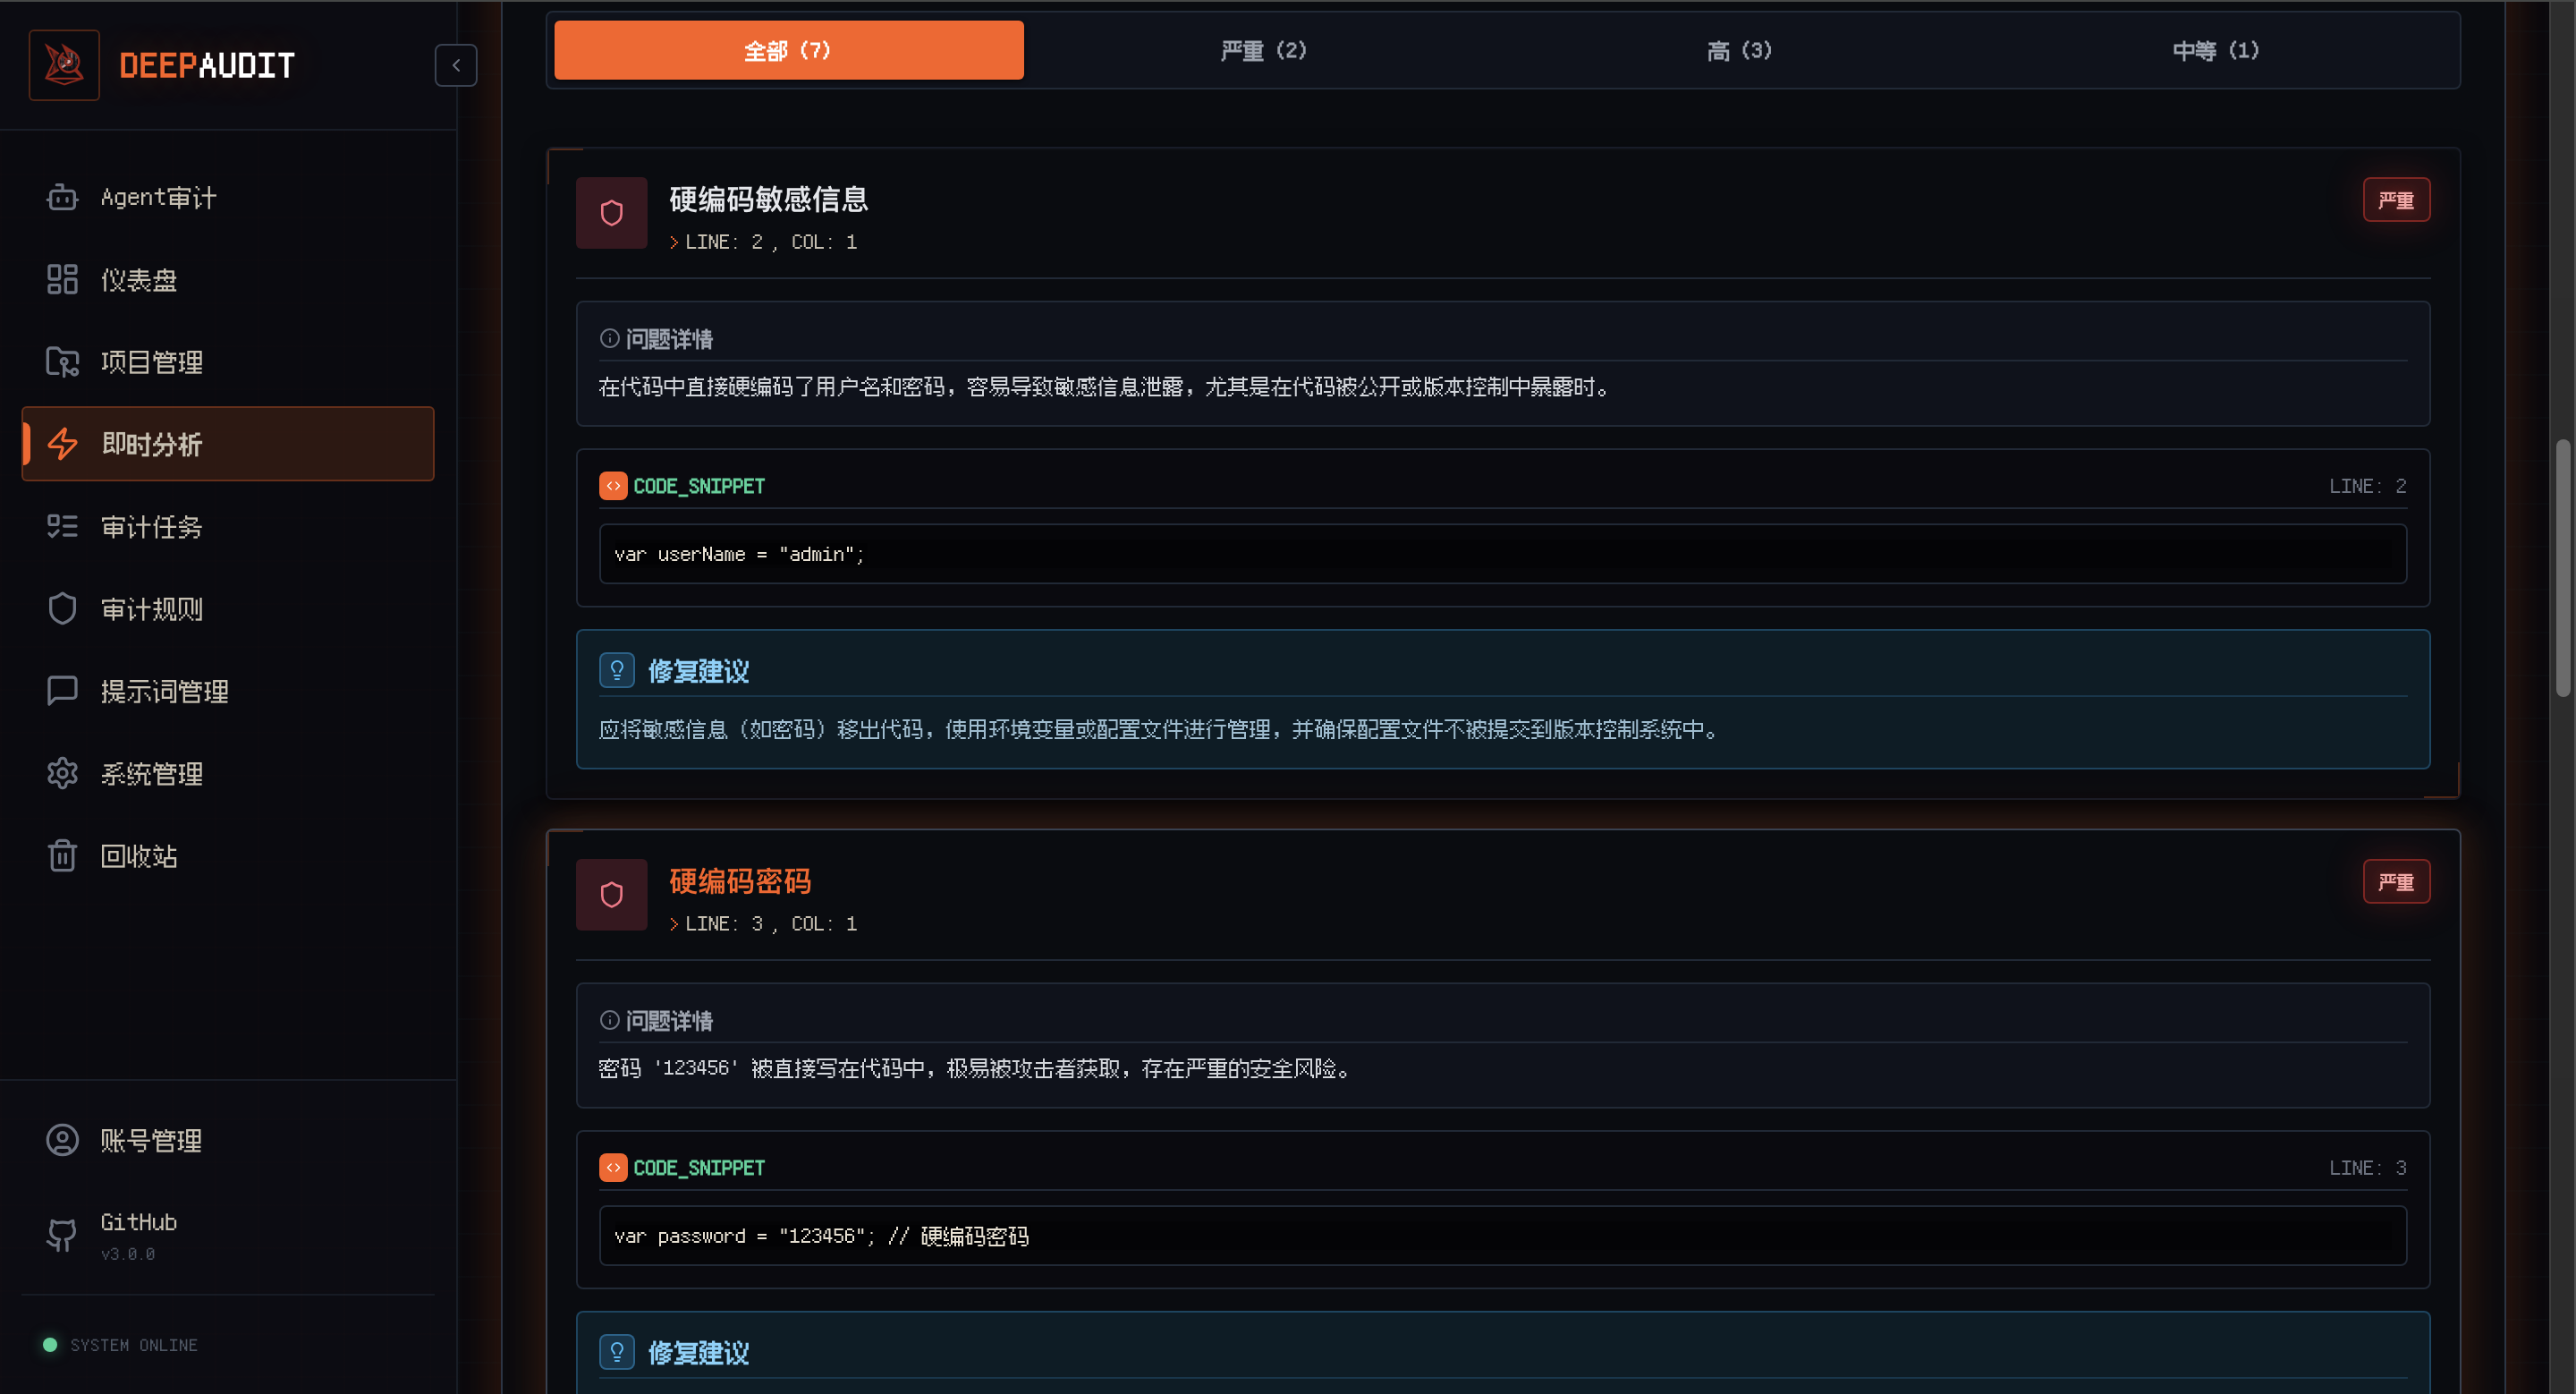
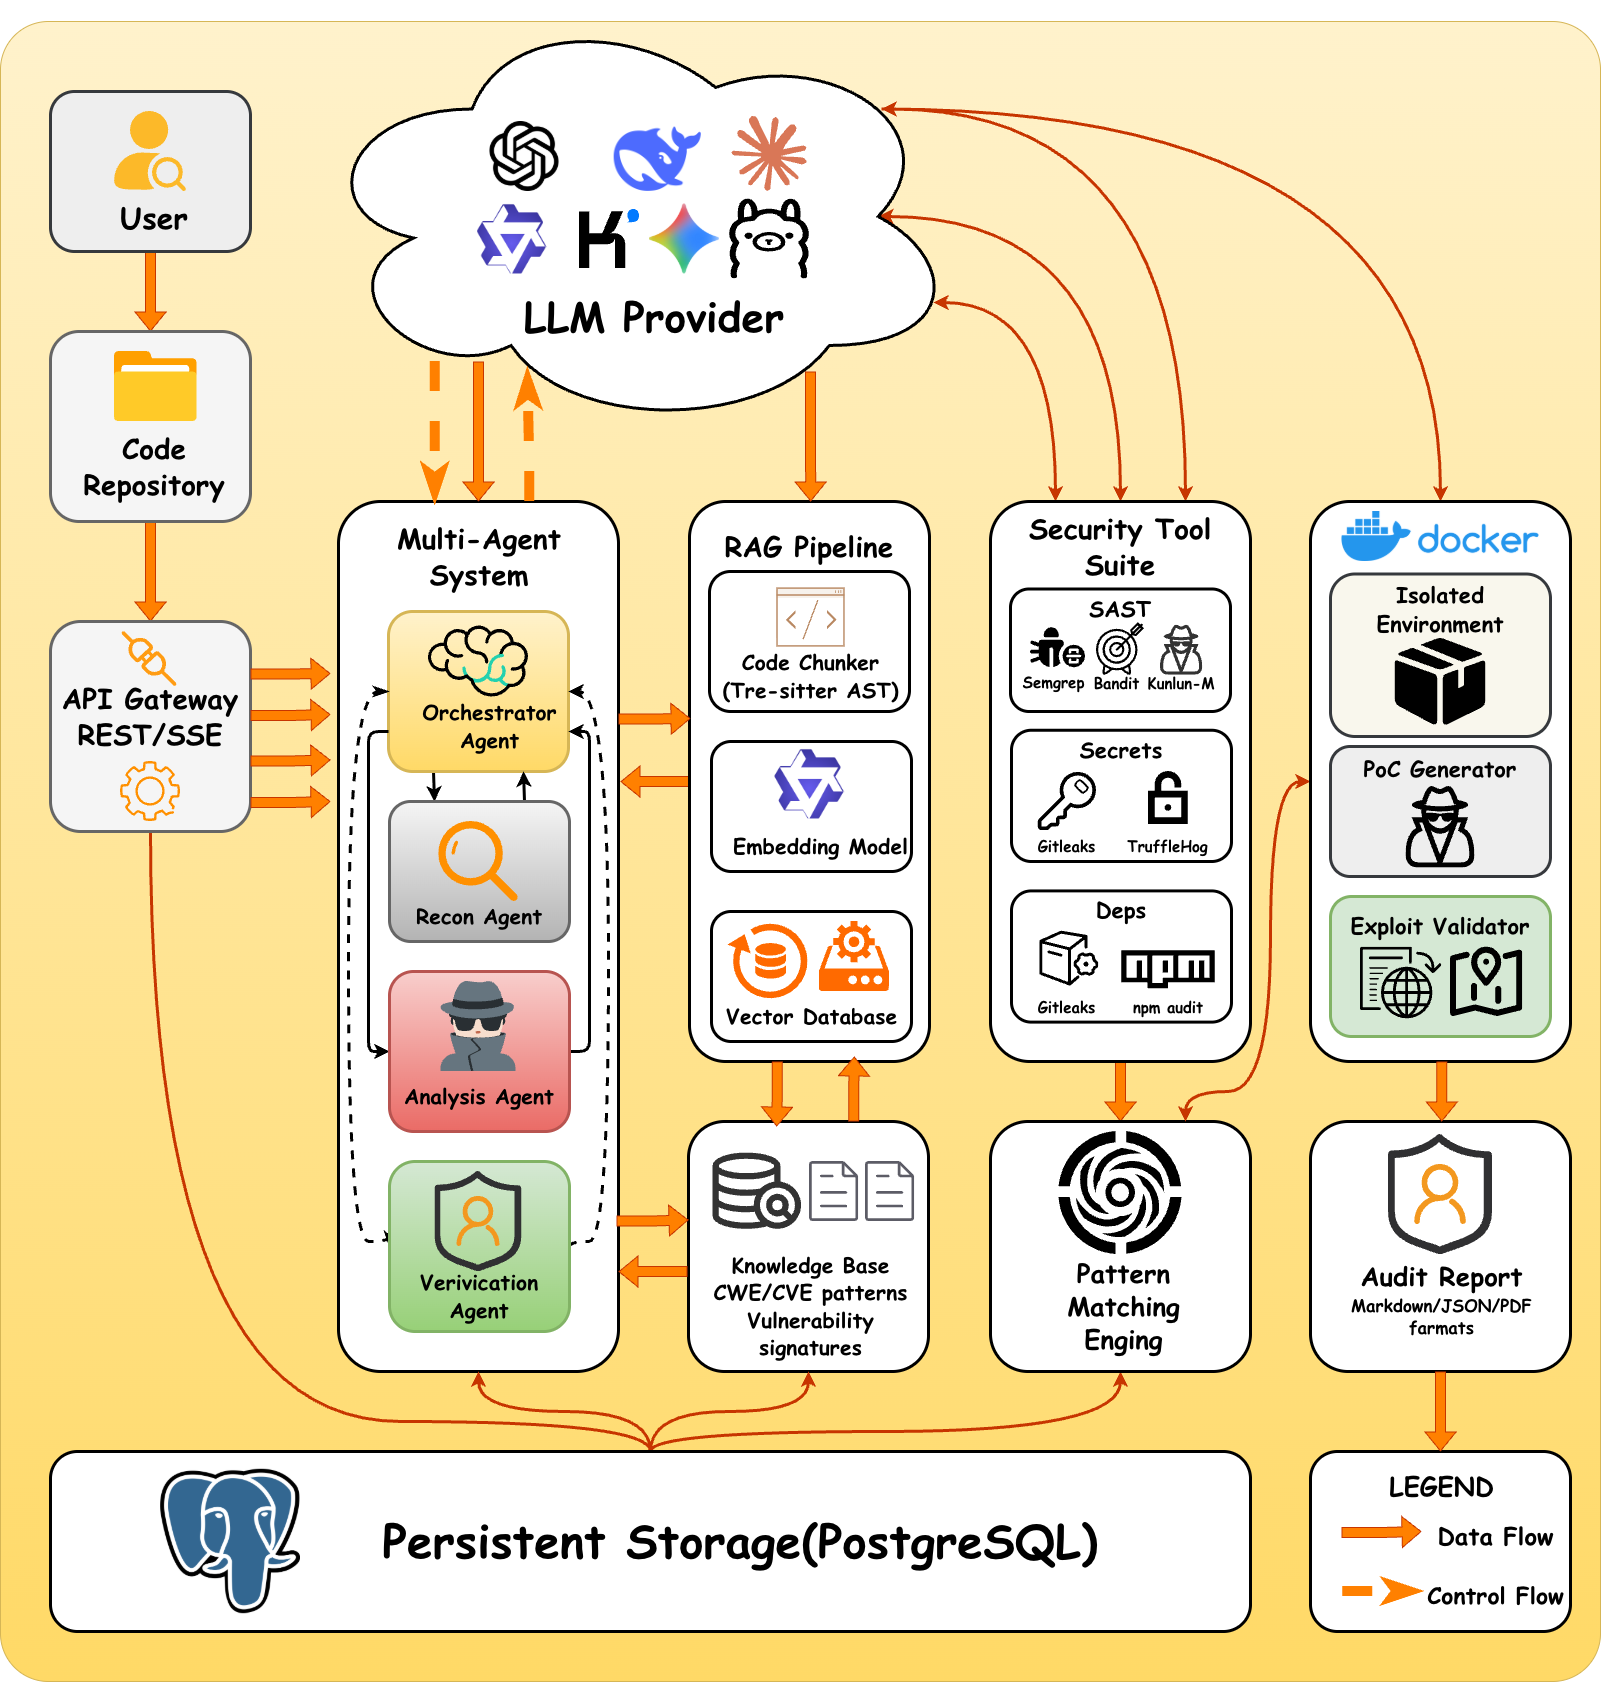
 DeepAudit — это многоагентная ИИ-платформа для аудита безопасности кода. Она работает так же, как думает специалист по безопасности: несколько взаимодействующих агентов (Оркестратор, Разведка, Анализ, Верификация) ищут уязвимости, а затем подтверждают их автоматической проверкой PoC-эксплойтов в песочнице.
Это статический сканер или что-то большее?Это больше, чем статический сканер: это самостоятельно развёртываемая многоагентная система с веб-панелью на React/TypeScript поверх бэкенда на Python, где несколько специализированных агентов работают вместе, а не выполняют одно сканирование по правилам.
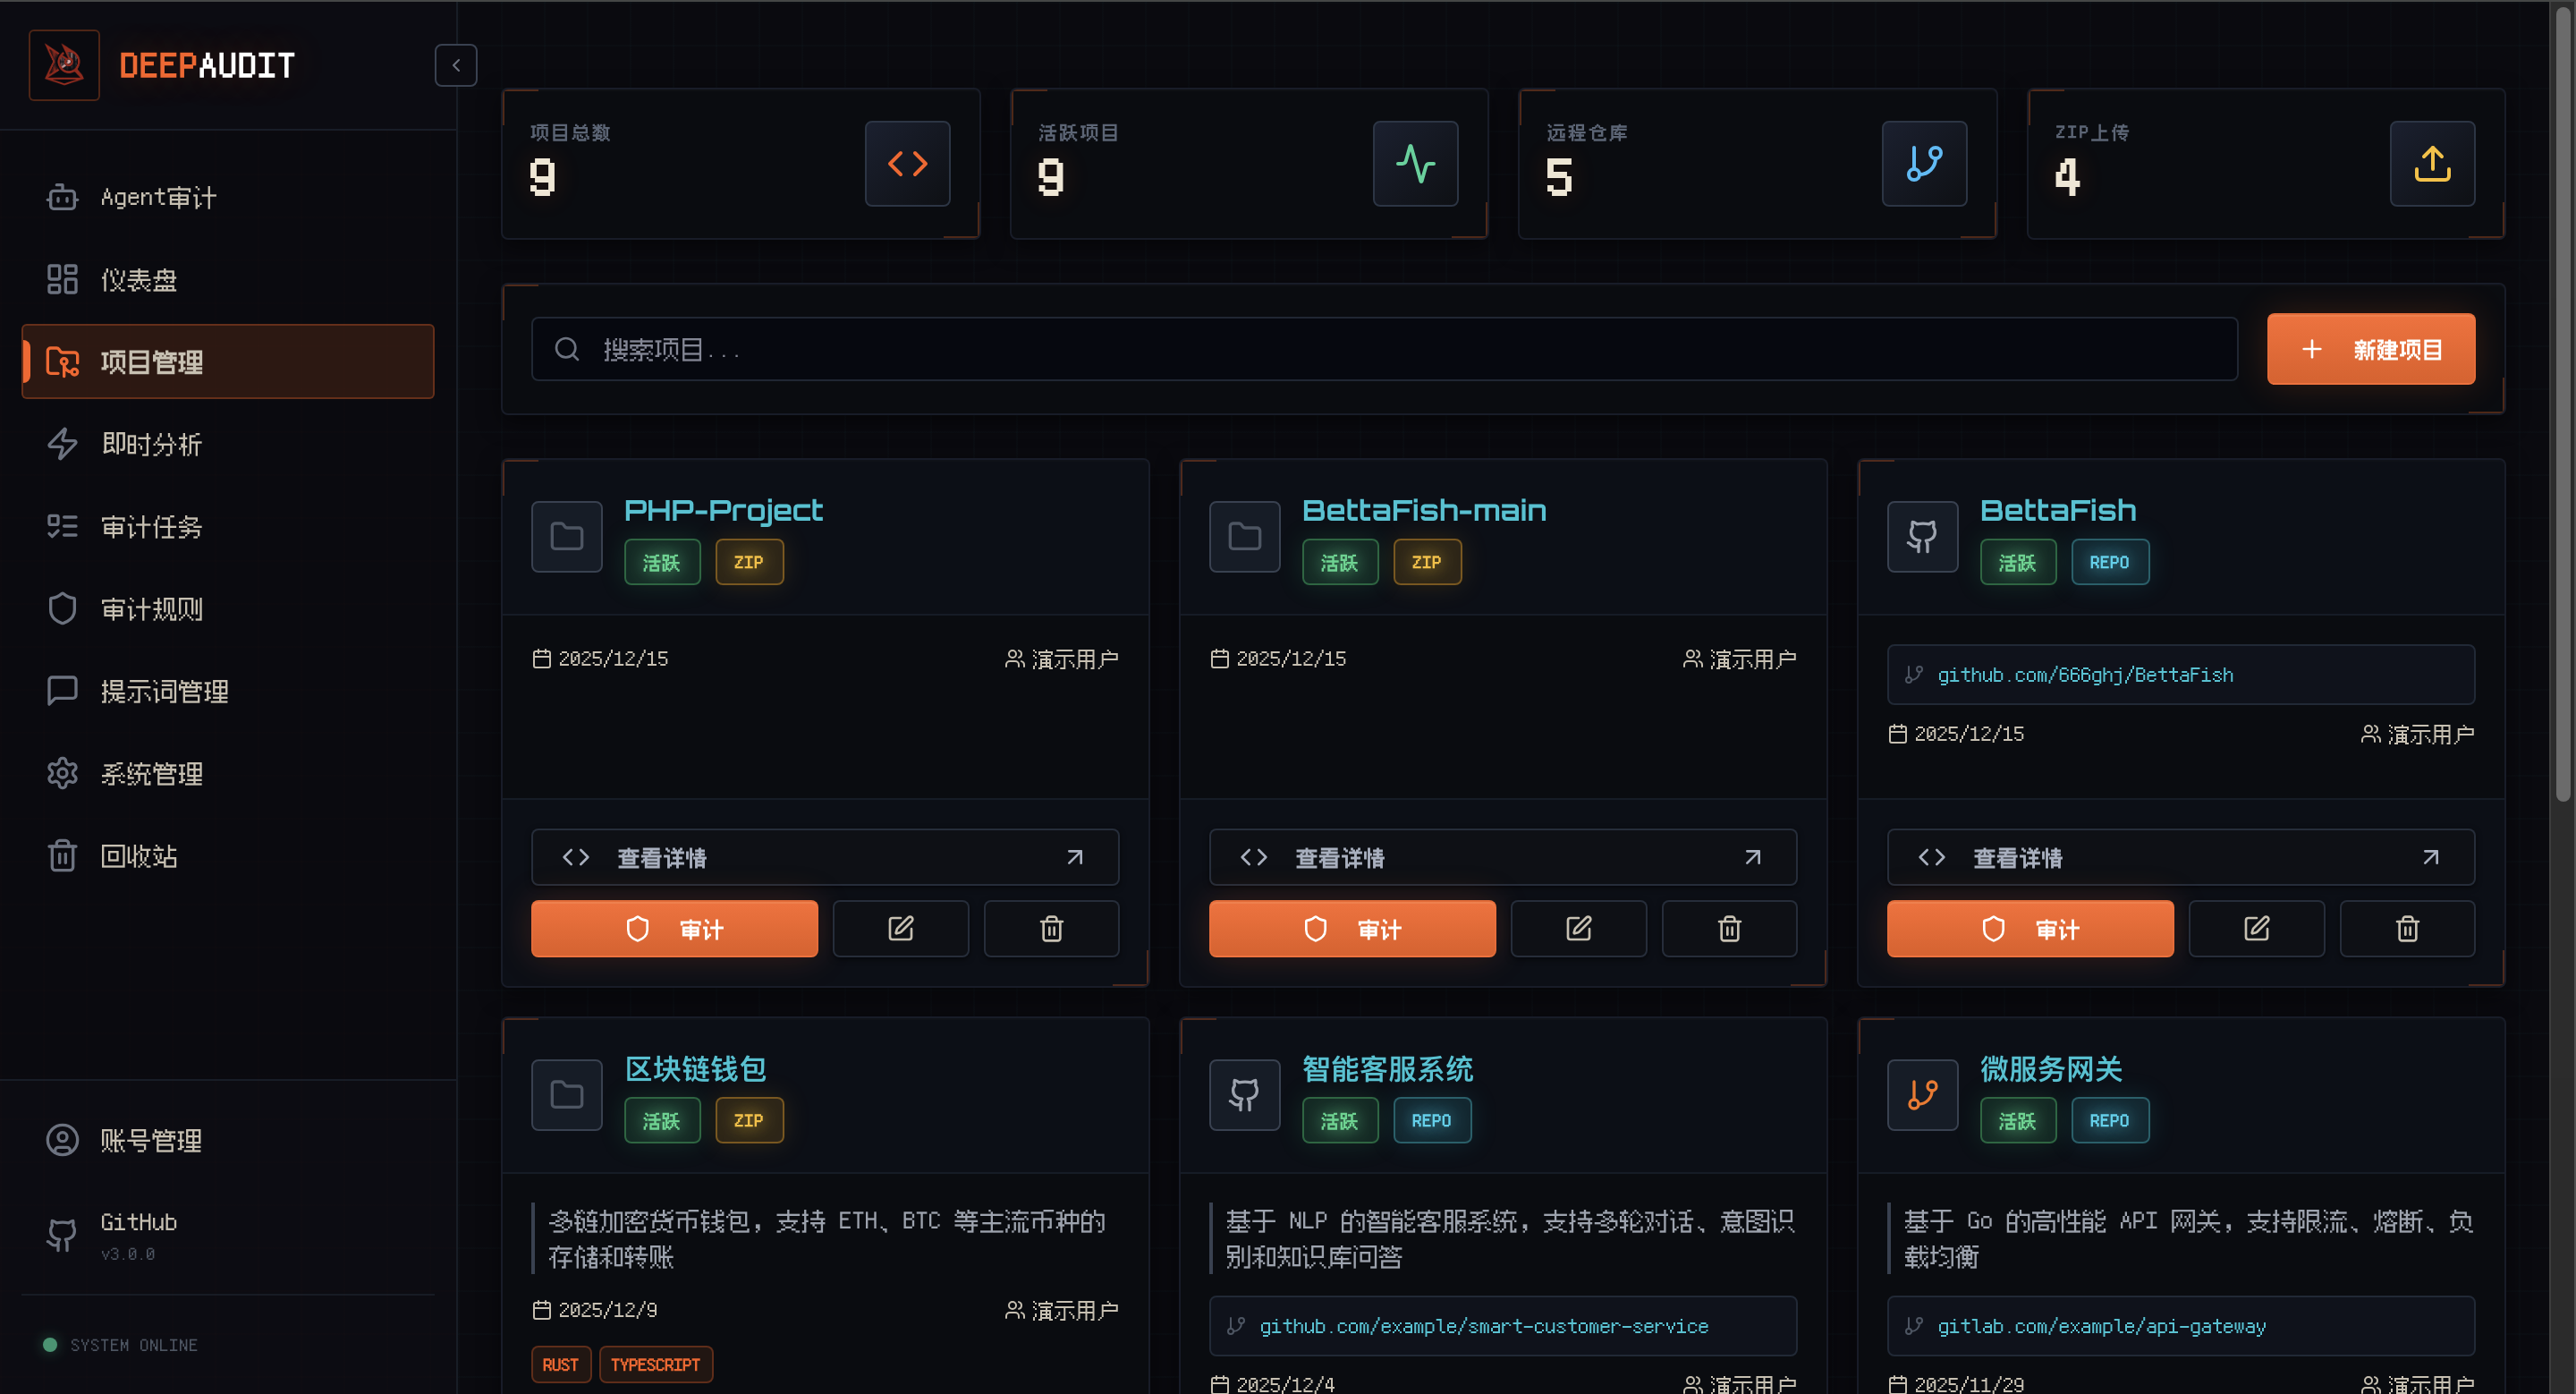
Это больше, чем статический сканер: это самостоятельно развёртываемая многоагентная система с веб-панелью на React/TypeScript поверх бэкенда на Python, где несколько специализированных агентов работают вместе, а не выполняют одно сканирование по правилам.Как начать аудит проекта?Вы подключаете репозиторий из GitHub, GitLab или Gitea и управляете несколькими проектами из панели; затем DeepAudit автоматически выполняет определение стека технологий, анализ рисков, генерацию PoC, проверку в песочнице и создание отчёта.
Вы подключаете репозиторий из GitHub, GitLab или Gitea и управляете несколькими проектами из панели; затем DeepAudit автоматически выполняет определение стека технологий, анализ рисков, генерацию PoC, проверку в песочнице и создание отчёта.Что нужно для запуска этапа проверки PoC?Нужен Docker, потому что Агент верификации пишет скрипты эксплойтов и запускает их внутри песочницы Docker, чтобы подтвердить, действительно ли найденную уязвимость можно эксплуатировать. Также поддерживается Ollama для запуска локальных моделей, таких как Llama3 или DeepSeek.
Нужен Docker, потому что Агент верификации пишет скрипты эксплойтов и запускает их внутри песочницы Docker, чтобы подтвердить, действительно ли найденную уязвимость можно эксплуатировать. Также поддерживается Ollama для запуска локальных моделей, таких как Llama3 или DeepSeek.Проверка PoC всегда срабатывает с первой попытки?Нет: если сгенерированный скрипт эксплойта не доказывает уязвимость, Агент верификации сам исправляет его и повторяет попытку, а не сдаётся сразу.
Нет: если сгенерированный скрипт эксплойта не доказывает уязвимость, Агент верификации сам исправляет его и повторяет попытку, а не сдаётся сразу.Чем это отличается от традиционного SAST-инструмента?Традиционные SAST-инструменты отмечают проблемы без семантического понимания кода, что приводит к большому числу ложных срабатываний и не позволяет понять, реальна ли ошибка. DeepAudit добавляет базу знаний RAG для анализа с учётом контекста и этап песочницы с PoC, который реально эксплуатирует найденную уязвимость до того, как о ней сообщат.
Традиционные SAST-инструменты отмечают проблемы без семантического понимания кода, что приводит к большому числу ложных срабатываний и не позволяет понять, реальна ли ошибка. DeepAudit добавляет базу знаний RAG для анализа с учётом контекста и этап песочницы с PoC, который реально эксплуатирует найденную уязвимость до того, как о ней сообщат.Что на самом деле нашла закрытая бета DeepAudit?Внутренней (закрытой) версии DeepAudit приписывают 49 CVE и 6 advisories GHSA в 17 известных проектах с открытым исходным кодом, включая несколько серьёзных уязвимостей в OpenClaw, например обход проверки подписи и удалённое выполнение кода.
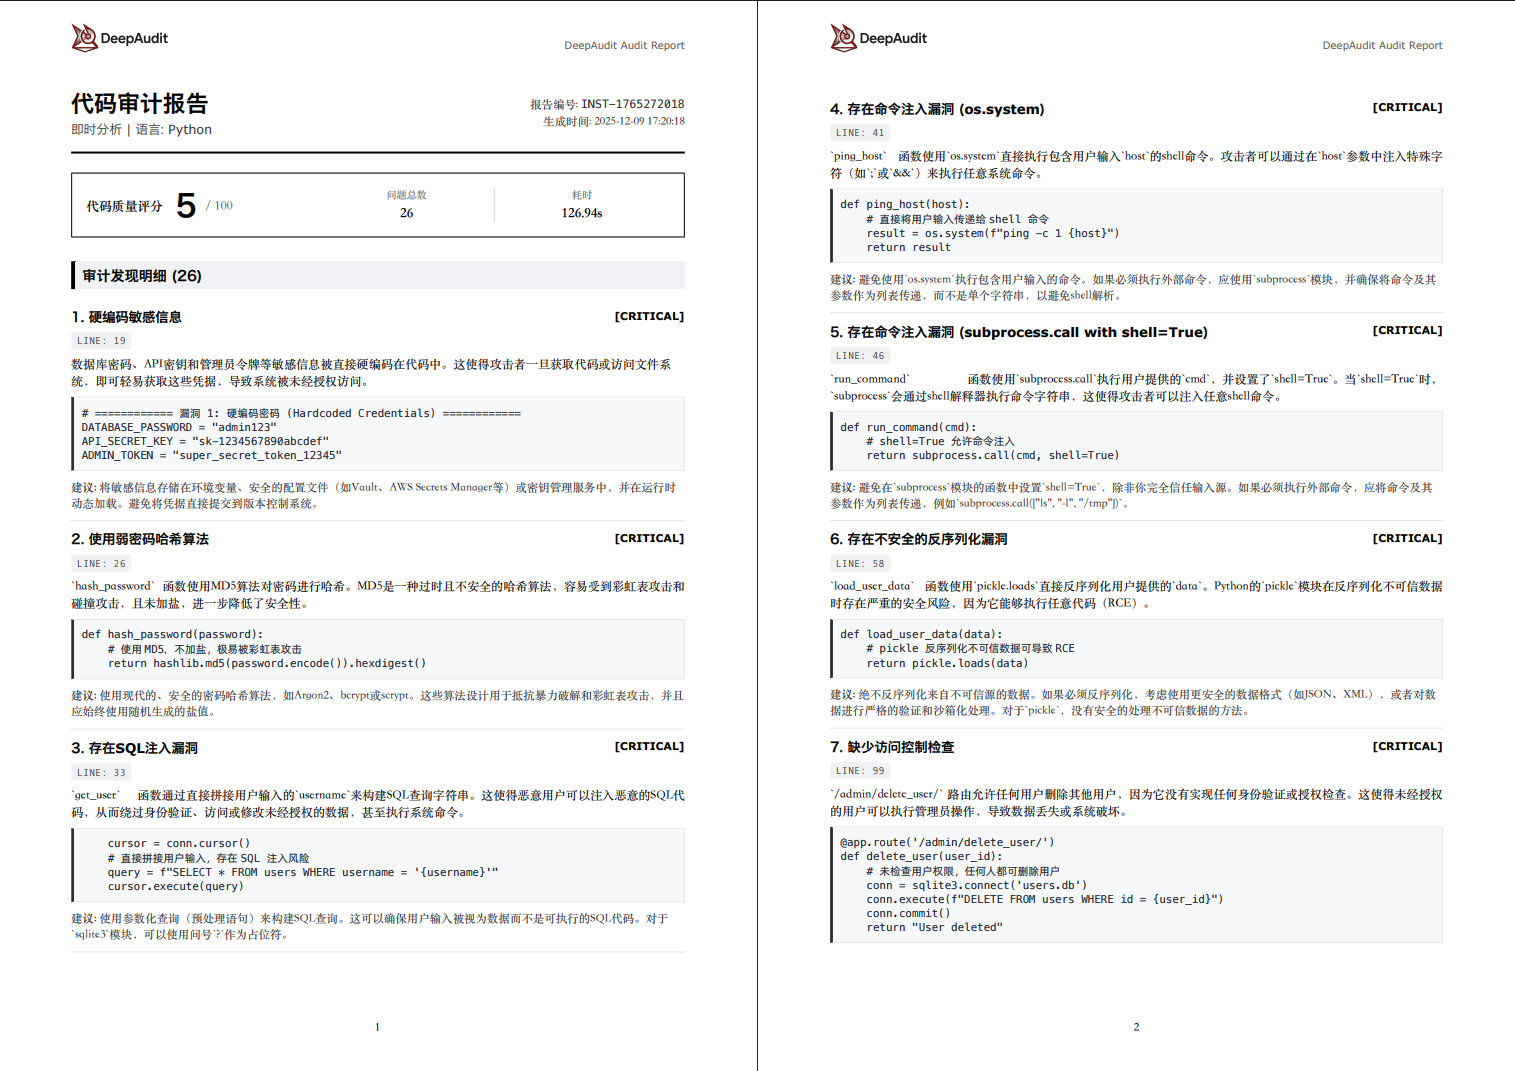
Внутренней (закрытой) версии DeepAudit приписывают 49 CVE и 6 advisories GHSA в 17 известных проектах с открытым исходным кодом, включая несколько серьёзных уязвимостей в OpenClaw, например обход проверки подписи и удалённое выполнение кода.В каких форматах можно экспортировать отчёты?Результаты аудита можно экспортировать в отчёты PDF, Markdown или JSON, в которых сведены находки агентов после фильтрации ложных срабатываний.
Результаты аудита можно экспортировать в отчёты PDF, Markdown или JSON, в которых сведены находки агентов после фильтрации ложных срабатываний.Из каких этапов состоит полный конвейер аудита?Он состоит из пяти этапов: Оркестратор планирует аудит, Агент разведки картирует поверхность атаки, Агент анализа ищет уязвимости с помощью AST и RAG, Агент верификации доказывает возможность эксплуатации в песочнице Docker, а Оркестратор формирует итоговый отчёт.
Он состоит из пяти этапов: Оркестратор планирует аудит, Агент разведки картирует поверхность атаки, Агент анализа ищет уязвимости с помощью AST и RAG, Агент верификации доказывает возможность эксплуатации в песочнице Docker, а Оркестратор формирует итоговый отчёт.What are similar projects?semgrep, 0, mike, VulnHunter, SkillSpector, MemoryBear, sim, Cybermes
semgrep, 0, mike, VulnHunter, SkillSpector, MemoryBear, sim, CybermesWhich topics is it in?sast, security-scanner, xai, supabase, devsecops, vulnerability-scanner, code-quality, code-review, microservices, vite, local-llm, ollama
sast, security-scanner, xai, supabase, devsecops, vulnerability-scanner, code-quality, code-review, microservices, vite, local-llm, ollama