


Что это такое?
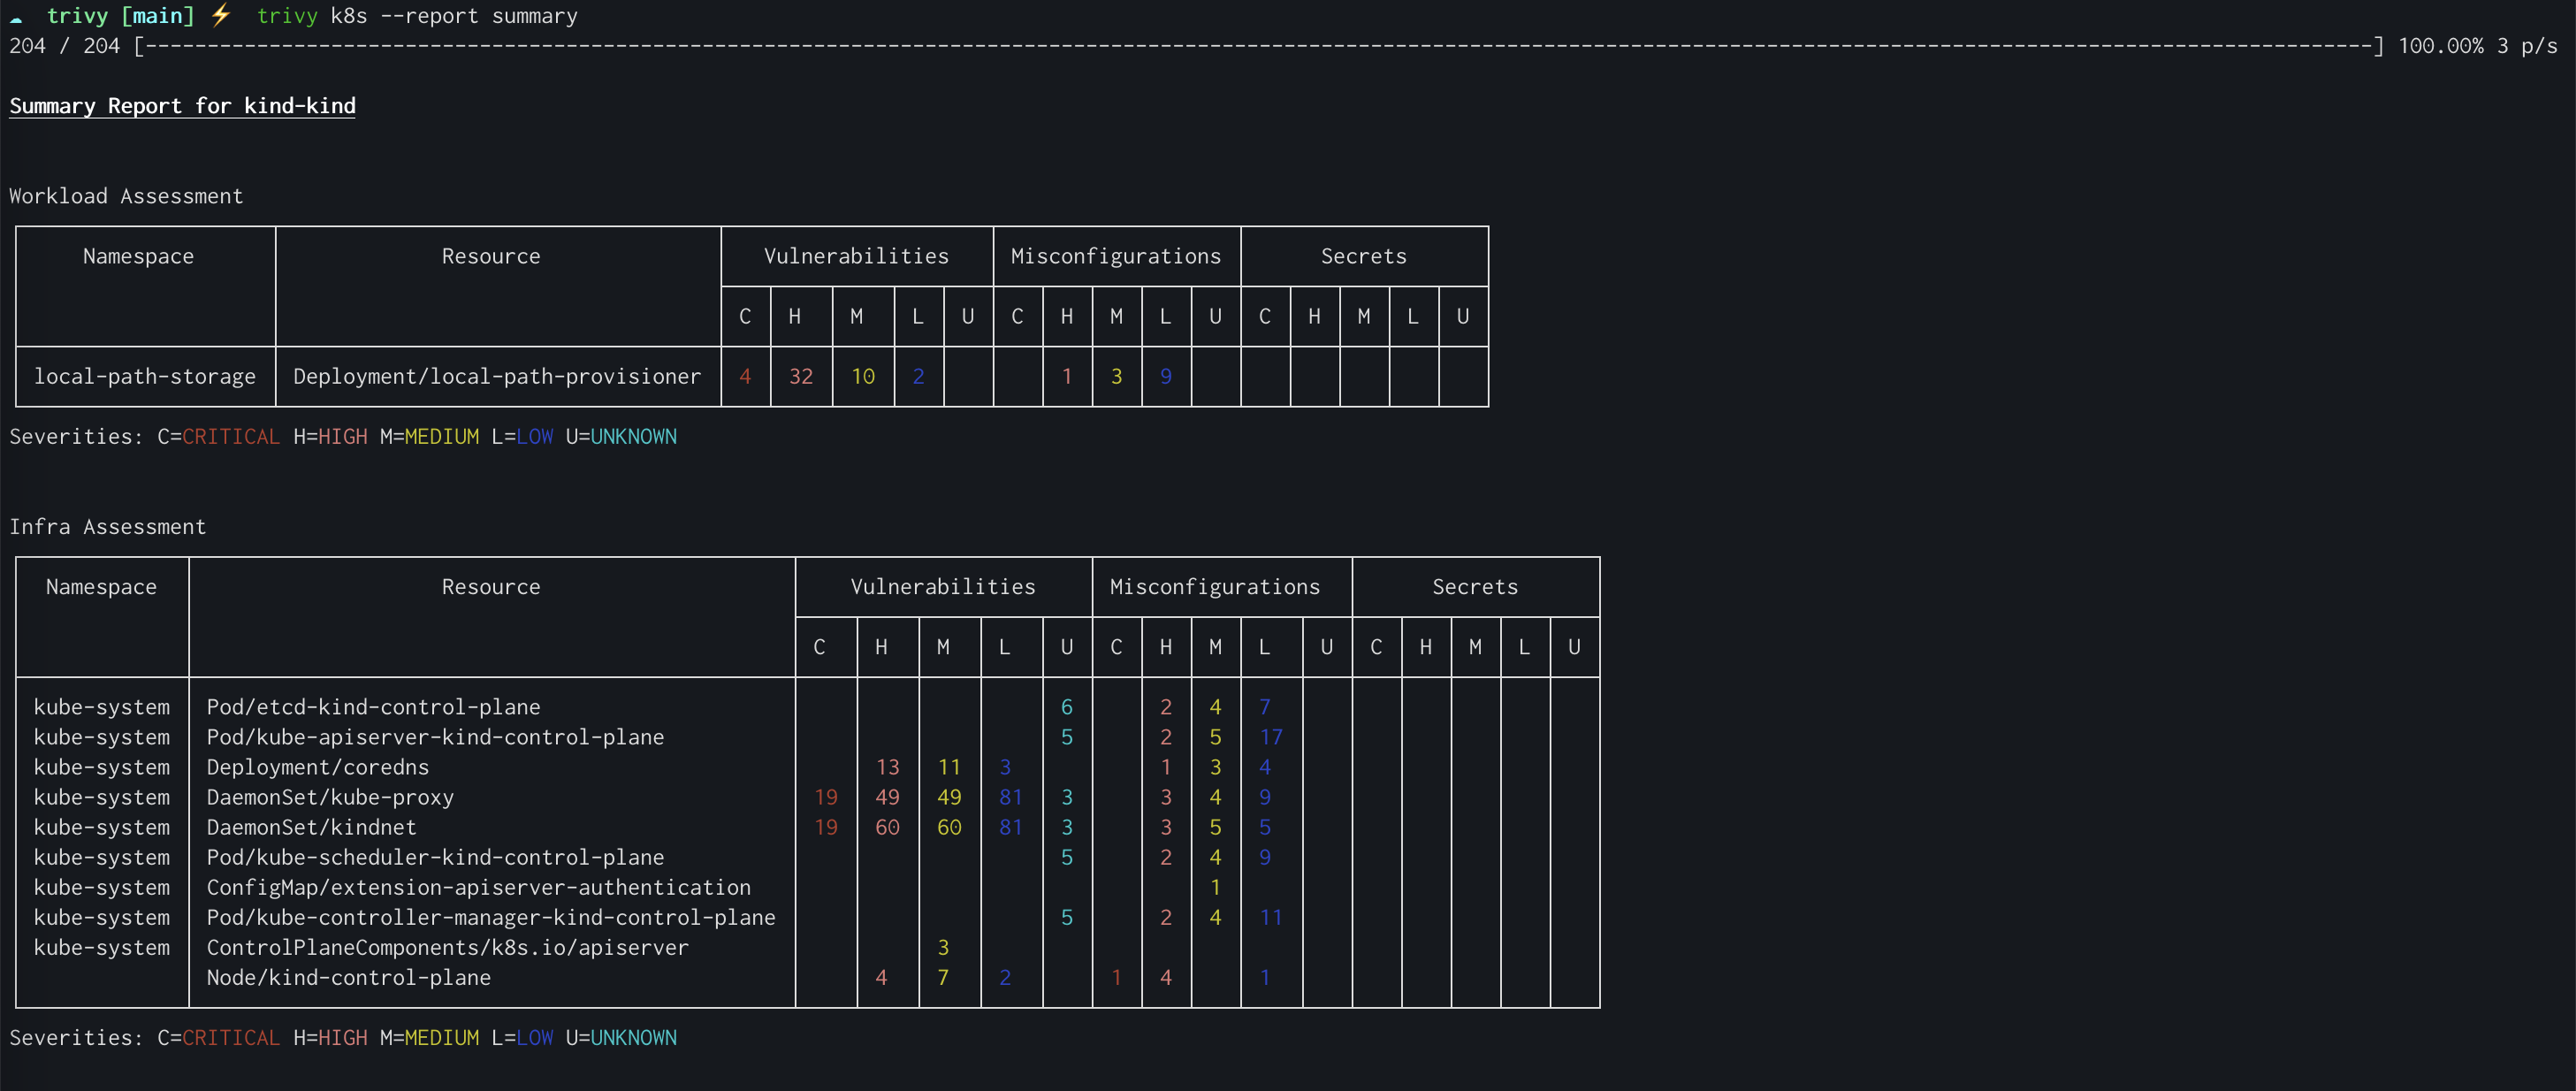
 Trivy — это универсальный сканер безопасности, который находит уязвимости, неправильные конфигурации, секреты и лицензии на программное обеспечение в образах контейнеров, файловых системах, git-репозиториях, образах виртуальных машин и кластерах Kubernetes.
Это CLI-инструмент или сервис, который нужно запускать в моём кластере?В первую очередь это инструмент командной строки, который устанавливается как бинарный файл или Docker-образ; он также может генерировать SBOM и встраиваться в CI/CD-конвейеры, но не работает как постоянно запущенный сервис.
В первую очередь это инструмент командной строки, который устанавливается как бинарный файл или Docker-образ; он также может генерировать SBOM и встраиваться в CI/CD-конвейеры, но не работает как постоянно запущенный сервис.Как его запустить?Установите через Homebrew командой 'brew install trivy', запустите напрямую командой 'docker run aquasec/trivy' или скачайте готовый бинарный файл со страницы релизов.
Установите через Homebrew командой 'brew install trivy', запустите напрямую командой 'docker run aquasec/trivy' или скачайте готовый бинарный файл со страницы релизов.Нужно ли сначала что-то установить, например Docker?Никаких специальных сред выполнения не требуется, кроме Docker, если вы используете образ контейнера; в противном случае бинарный файл работает автономно.
Никаких специальных сред выполнения не требуется, кроме Docker, если вы используете образ контейнера; в противном случае бинарный файл работает автономно.Поддерживает ли он все языки и платформы?Trivy поддерживает большинство популярных языков программирования, операционных систем и платформ; полный список совместимости находится на отдельной странице Scanning Coverage, а не в самом README.
Trivy поддерживает большинство популярных языков программирования, операционных систем и платформ; полный список совместимости находится на отдельной странице Scanning Coverage, а не в самом README.Для кого это предназначено?Инструмент предназначен для разработчиков и команд DevSecOps, которым нужно выявлять уязвимости, неправильные конфигурации и утёкшие секреты до того, как код или образы попадут в продакшн.
Инструмент предназначен для разработчиков и команд DevSecOps, которым нужно выявлять уязвимости, неправильные конфигурации и утёкшие секреты до того, как код или образы попадут в продакшн.Что именно Trivy может сканировать?Он может сканировать образы контейнеров, файловые системы, удалённые git-репозитории, образы виртуальных машин и кластеры Kubernetes.
Он может сканировать образы контейнеров, файловые системы, удалённые git-репозитории, образы виртуальных машин и кластеры Kubernetes.Какие проблемы обнаруживает Trivy?Он находит пакеты операционной системы и зависимостей для генерации SBOM, известные уязвимости CVE, неправильные конфигурации IaC, открытые секреты и проблемы с лицензиями на программное обеспечение.
Он находит пакеты операционной системы и зависимостей для генерации SBOM, известные уязвимости CVE, неправильные конфигурации IaC, открытые секреты и проблемы с лицензиями на программное обеспечение.Есть ли продукт с расширенными возможностями на основе Trivy?Да, коммерческая платформа Aqua построена на основе Trivy и предлагает расширенное, полноценное решение для управления безопасностью.
Да, коммерческая платформа Aqua построена на основе Trivy и предлагает расширенное, полноценное решение для управления безопасностью.Как произносится «Trivy»?Произносится как «трай» из слова trigger и «ви» из слова envy.
Произносится как «трай» из слова trigger и «ви» из слова envy.Which topics is it in?vulnerability-scanners, vulnerability-detection, secrets, cicd, devsecops, infrastructure-as-code, vulnerability, containers, golang, security-tools, kubernetes, hacktoberfest
vulnerability-scanners, vulnerability-detection, secrets, cicd, devsecops, infrastructure-as-code, vulnerability, containers, golang, security-tools, kubernetes, hacktoberfest