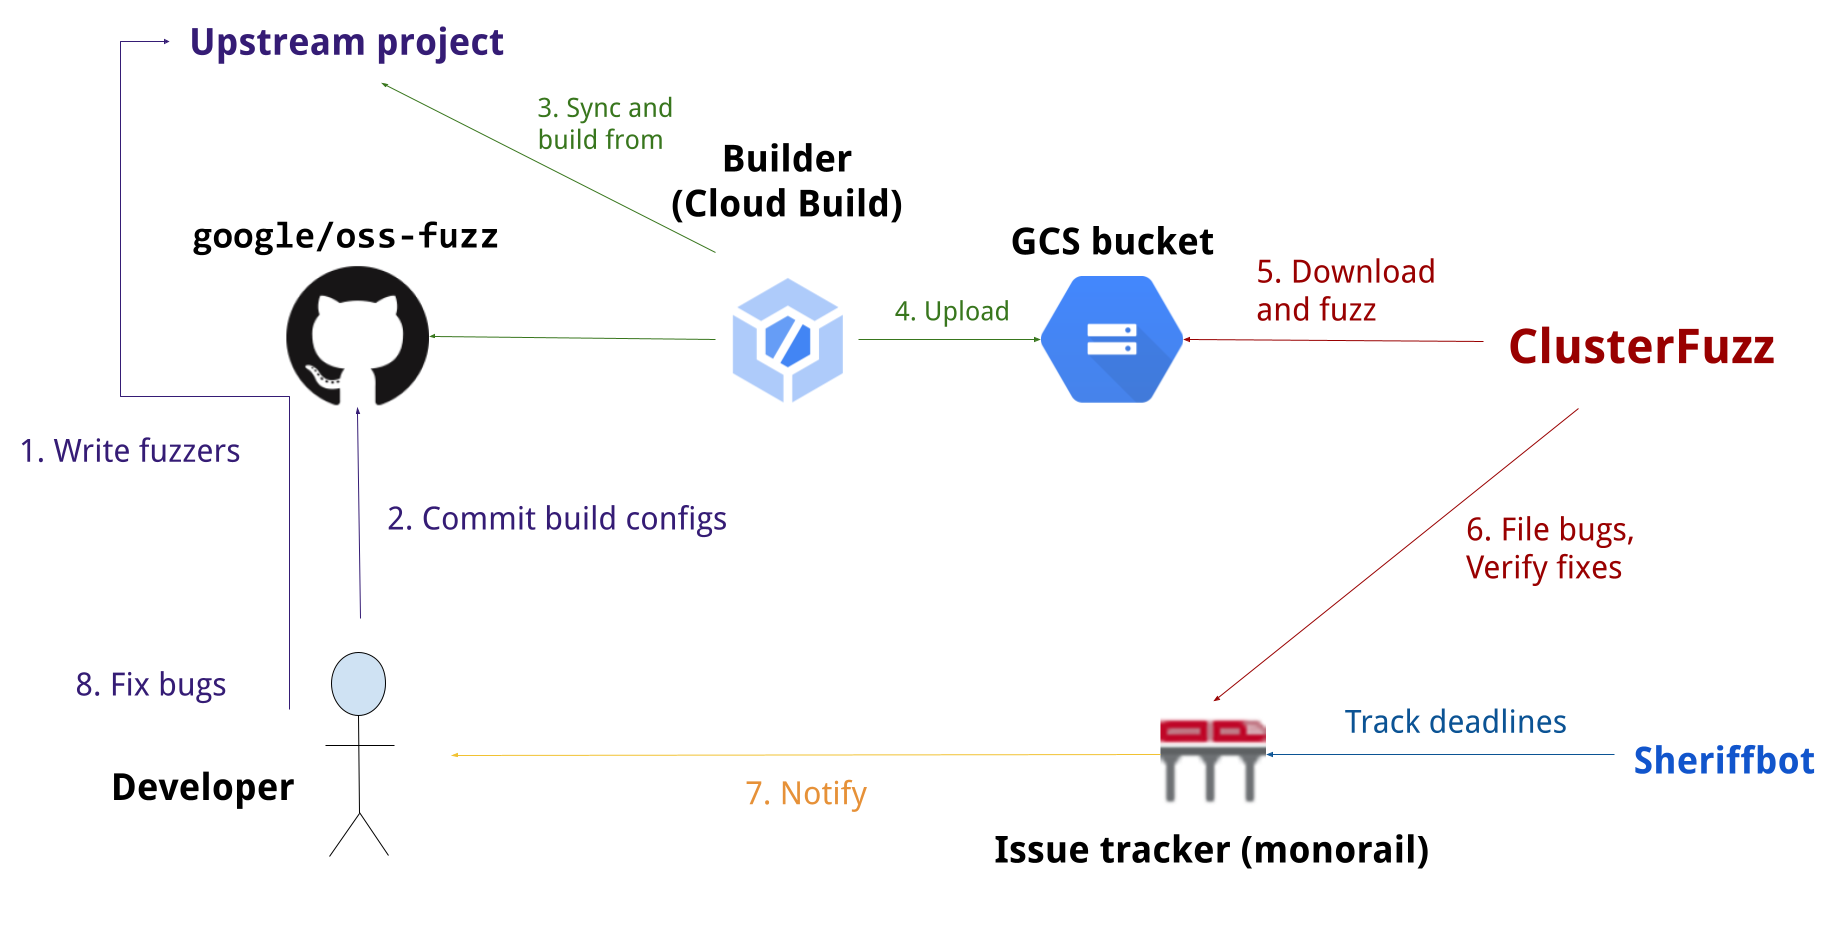
Что это такое?
 OSS-Fuzz — это бесплатный сервис Google для непрерывного фаззинга open source проектов: он круглосуточно запускает направленный фаззинг, чтобы находить уязвимости в безопасности и ошибки стабильности раньше, чем это сделают злоумышленники.
Это инструмент, который я скачиваю, или сервис, который запускает Google?Это сервис, который Google запускает для подходящих open source проектов. Проекты, которые не проходят отбор (например, закрытые), могут вместо этого развернуть собственные экземпляры ClusterFuzz или ClusterFuzzLite.
Это сервис, который Google запускает для подходящих open source проектов. Проекты, которые не проходят отбор (например, закрытые), могут вместо этого развернуть собственные экземпляры ClusterFuzz или ClusterFuzzLite.Как добавить свой проект в этот сервис?Следуйте подробной документации: она шаг за шагом объясняет, как подключить сборку вашего проекта, чтобы OSS-Fuzz мог фаззить его непрерывно.
Следуйте подробной документации: она шаг за шагом объясняет, как подключить сборку вашего проекта, чтобы OSS-Fuzz мог фаззить его непрерывно.Есть ли ограничения по железу или архитектуре для фаззинга?Да — поддерживается фаззинг только сборок под x86_64 и i386; другие архитектуры не охватываются.
Да — поддерживается фаззинг только сборок под x86_64 и i386; другие архитектуры не охватываются.Какие языки программирования он умеет фаззить?C/C++, Rust, Go, Python, Java/JVM, JavaScript и Lua поддерживаются сразу, а другие языки с поддержкой LLVM тоже могут работать.
C/C++, Rust, Go, Python, Java/JVM, JavaScript и Lua поддерживаются сразу, а другие языки с поддержкой LLVM тоже могут работать.Какие фаззеры используются внутри?libFuzzer, AFL++ и Honggfuzz в сочетании с Sanitizers, а также ClusterFuzz — распределённая среда запуска фаззеров и инструмент для отчётов.
libFuzzer, AFL++ и Honggfuzz в сочетании с Sanitizers, а также ClusterFuzz — распределённая среда запуска фаззеров и инструмент для отчётов.Он действительно находил настоящие баги?Да — к маю 2025 года с его помощью было найдено и исправлено более 13 000 уязвимостей и 50 000 багов в 1 000 проектах, в том числе через его Java-фаззер Jazzer была обнаружена Log4Shell.
Да — к маю 2025 года с его помощью было найдено и исправлено более 13 000 уязвимостей и 50 000 багов в 1 000 проектах, в том числе через его Java-фаззер Jazzer была обнаружена Log4Shell.Проект всё ещё активно развивается?Да — он запущен в 2016 году, блог проекта ведётся до конца 2024 года, и там есть свежие посты об использовании ИИ для поиска новых уязвимостей.
Да — он запущен в 2016 году, блог проекта ведётся до конца 2024 года, и там есть свежие посты об использовании ИИ для поиска новых уязвимостей.What are similar projects?nuclei, vuls, strix, codex-guard, super-linter, wazuh, kani, sonarqube
nuclei, vuls, strix, codex-guard, super-linter, wazuh, kani, sonarqubeWhich topics is it in?vulnerabilities, vulnerability-detection, fuzzing, code-quality, ci, security-tools, shell, testing, cloud, security, automation, docker
vulnerabilities, vulnerability-detection, fuzzing, code-quality, ci, security-tools, shell, testing, cloud, security, automation, docker