





Что это такое?
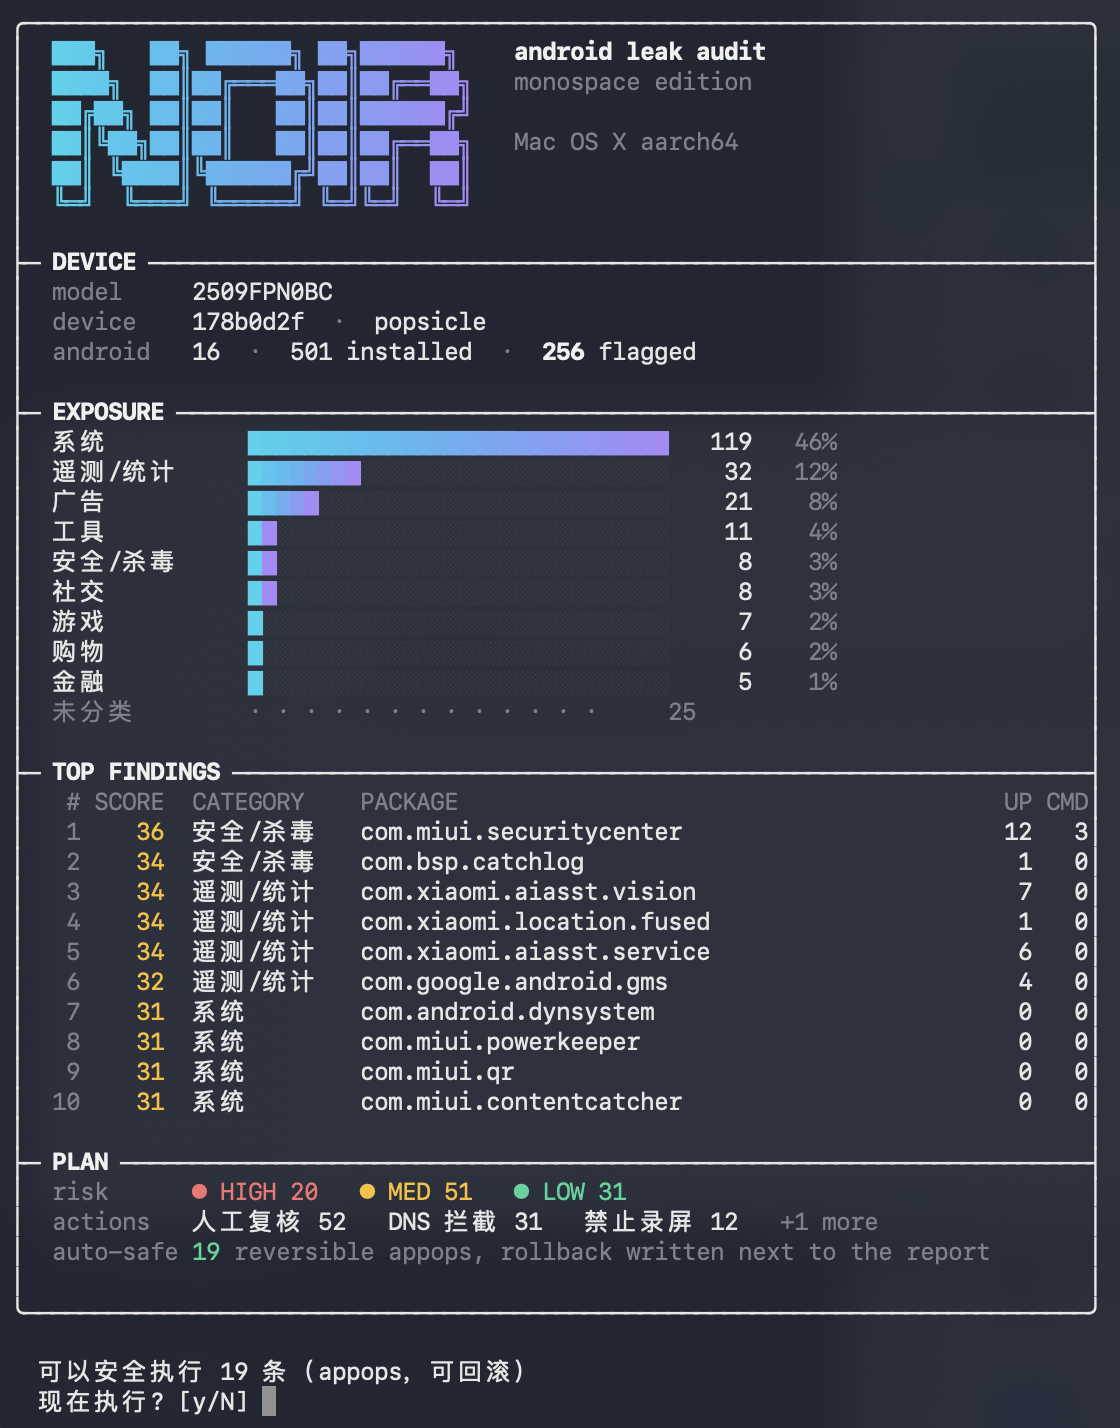
 NOIR — настольная утилита для аудита Android. Через adb она читает разрешения каждого установленного приложения и сетевые эндпоинты внутри его APK, а затем выдаёт категории, оценки риска и обратимые рекомендации по исправлению.
Это приложение, которое мне нужно поставить на телефон, или программа для компьютера?Программа для компьютера. Она читает подключённый телефон по USB через adb, поэтому это не приложение, которое ставится на телефон.
Программа для компьютера. Она читает подключённый телефон по USB через adb, поэтому это не приложение, которое ставится на телефон.Как мне её запустить?Скачайте портативный пакет для своей системы со страницы Releases, распакуйте его и дважды щёлкните файл запуска. Если запустить без аргументов, мастер проверит adb, попросит подключить телефон с включённой отладкой по USB (до 180 секунд), а затем предложит выполнить сканирование и применить рекомендуемые исправления.
Скачайте портативный пакет для своей системы со страницы Releases, распакуйте его и дважды щёлкните файл запуска. Если запустить без аргументов, мастер проверит adb, попросит подключить телефон с включённой отладкой по USB (до 180 секунд), а затем предложит выполнить сканирование и применить рекомендуемые исправления.Нужно ли мне сначала установить Java или adb?Для портативного пакета — нет, в нём есть собственная среда выполнения. adb и jadx в комплект не входят: при первом запуске программа спросит, загружать ли adb в ~/.noir/tools, а jadx нужен только для команды deep.
Для портативного пакета — нет, в нём есть собственная среда выполнения. adb и jadx в комплект не входят: при первом запуске программа спросит, загружать ли adb в ~/.noir/tools, а jadx нужен только для команды deep.Означает ли найденное, что данные действительно отправлялись?Нет. Находка показывает, что приложение может делать и какие эндпоинты есть в его коде. Чтобы подтвердить реальную передачу данных, нужны доказательства на сетевом уровне, которые вам придётся собрать самостоятельно.
Нет. Находка показывает, что приложение может делать и какие эндпоинты есть в его коде. Чтобы подтвердить реальную передачу данных, нужны доказательства на сетевом уровне, которые вам придётся собрать самостоятельно.Её нужно использовать только для моего собственного телефона?Она предназначена для ваших собственных устройств и приложений или для устройств, на аудит которых вы получили явное разрешение. Её результаты — статические доказательства: у приложения есть определённая возможность, и его код содержит эндпоинт.
Она предназначена для ваших собственных устройств и приложений или для устройств, на аудит которых вы получили явное разрешение. Её результаты — статические доказательства: у приложения есть определённая возможность, и его код содержит эндпоинт.На каких компьютерах она работает?В списке поддерживаемых: macOS (Intel и Apple Silicon), Windows 10 и 11, а также Debian и Ubuntu Linux.
В списке поддерживаемых: macOS (Intel и Apple Silicon), Windows 10 и 11, а также Debian и Ubuntu Linux.Что делает команда deep?Она загружает APK одного приложения на ваш компьютер, декомпилирует его с помощью jadx и ищет рискованные вызовы, например Runtime.exec, DexClassLoader и MediaProjection. Также она проверяет манифест на экспортируемые компоненты, незашифрованный трафик, резервное копирование и флаги разрешения отладки.
Она загружает APK одного приложения на ваш компьютер, декомпилирует его с помощью jadx и ищет рискованные вызовы, например Runtime.exec, DexClassLoader и MediaProjection. Также она проверяет манифест на экспортируемые компоненты, незашифрованный трафик, резервное копирование и флаги разрешения отладки.Почему она экспортирует только списки доменов для блокировки через DNS?Изменение DNS на разных платформах легко может отрезать телефон от сети, поэтому NOIR экспортирует списки доменов: трекеры, прочие и функциональные. Функциональные домены связаны с push-уведомлениями, входом, обновлениями, платежами и трафиком магазина приложений, так что их блокировка ломает функции.
Изменение DNS на разных платформах легко может отрезать телефон от сети, поэтому NOIR экспортирует списки доменов: трекеры, прочие и функциональные. Функциональные домены связаны с push-уведомлениями, входом, обновлениями, платежами и трафиком магазина приложений, так что их блокировка ломает функции.Как вычисляется оценка риска?Она складывается из разрешений приложения, эндпоинтов, найденных в его APK, а также классификации по производителю и категории. Кроме того, разрешения связываются с данными, которые они могут раскрыть, и с доменами, на которые приложение передаёт информацию.
Она складывается из разрешений приложения, эндпоинтов, найденных в его APK, а также классификации по производителю и категории. Кроме того, разрешения связываются с данными, которые они могут раскрыть, и с доменами, на которые приложение передаёт информацию.Какие есть похожие проекты?qufz, Mobile-Security-Framework-MobSF, iOS-NOIR, TelemetryCleaner, dumbtv, Orion-Store, rea, ASC
qufz, Mobile-Security-Framework-MobSF, iOS-NOIR, TelemetryCleaner, dumbtv, Orion-Store, rea, ASCВ каких он темах?android-security, bloatware, kotlin-multiplatform, data-privacy, mobile-security, terminal-ui, security-audit, debloat, telemetry, adb, apk, privacy-tools
android-security, bloatware, kotlin-multiplatform, data-privacy, mobile-security, terminal-ui, security-audit, debloat, telemetry, adb, apk, privacy-tools- Автор
- Verlintas
- Размер
- 2 MB
- Звёзды
- 3.6K
- Обновлён
- КоммитNov 16Релизv0.4.4Nov 16
- Возраст
- 18 д
- Коммиты · 90 дней