

1.1K ·GitHub
Что это такое?
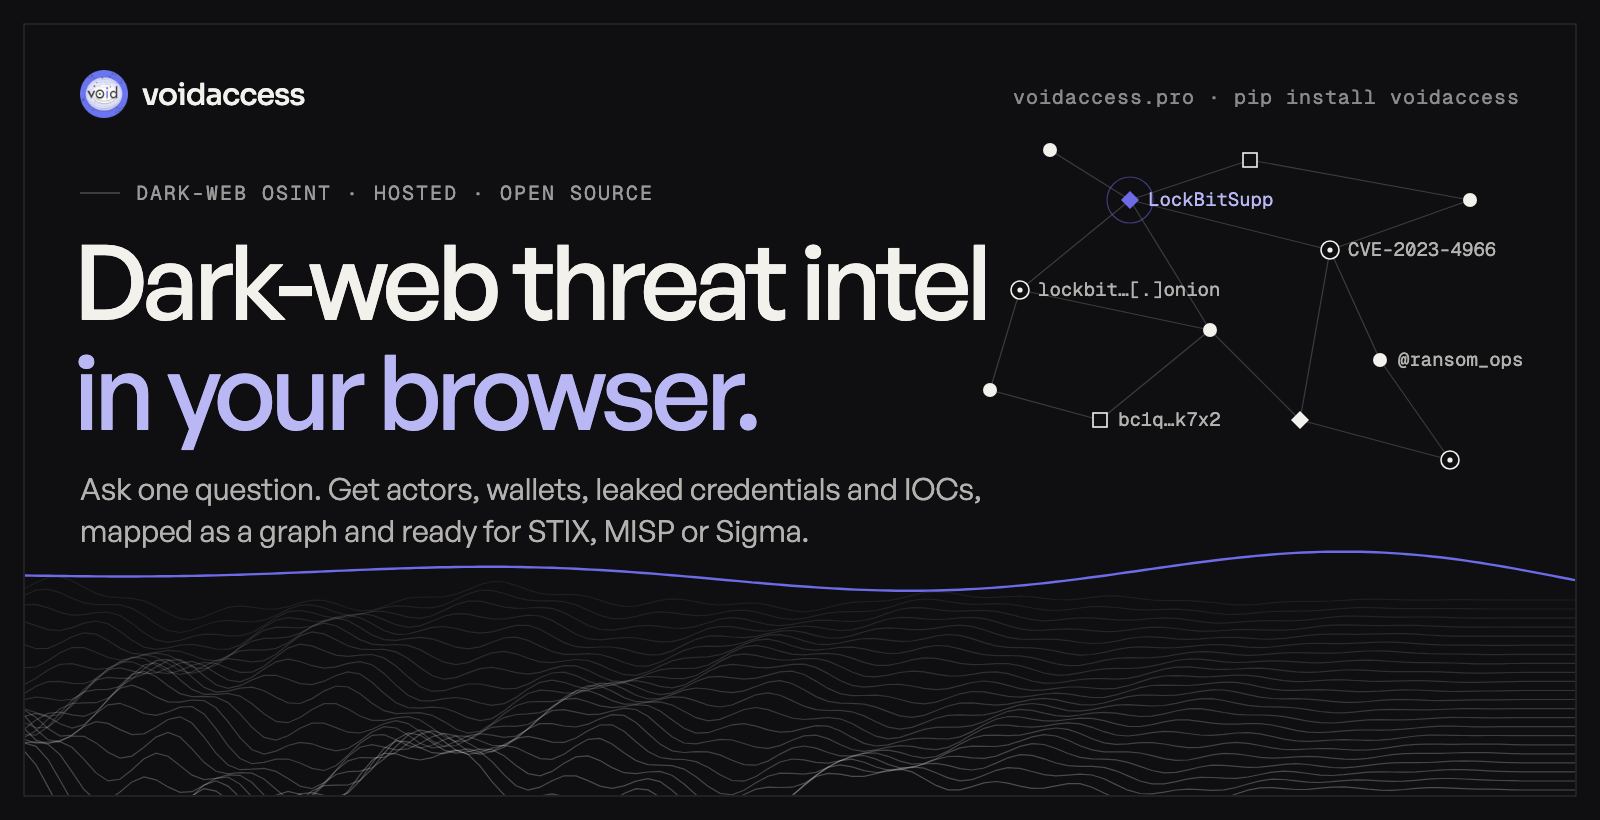
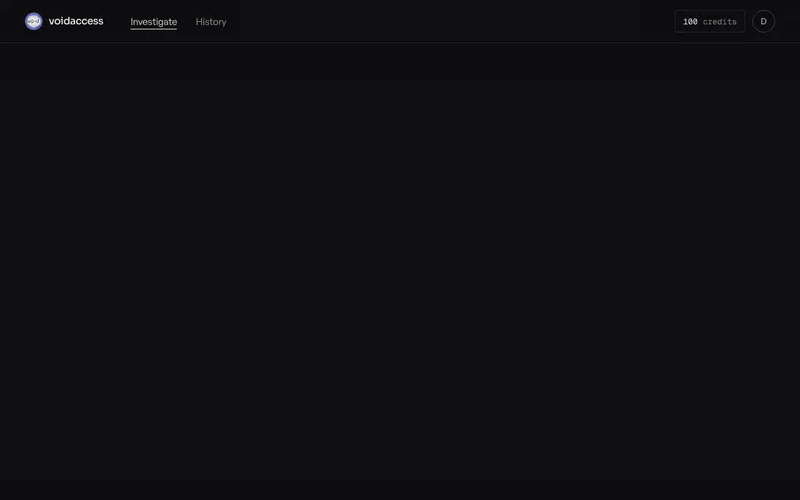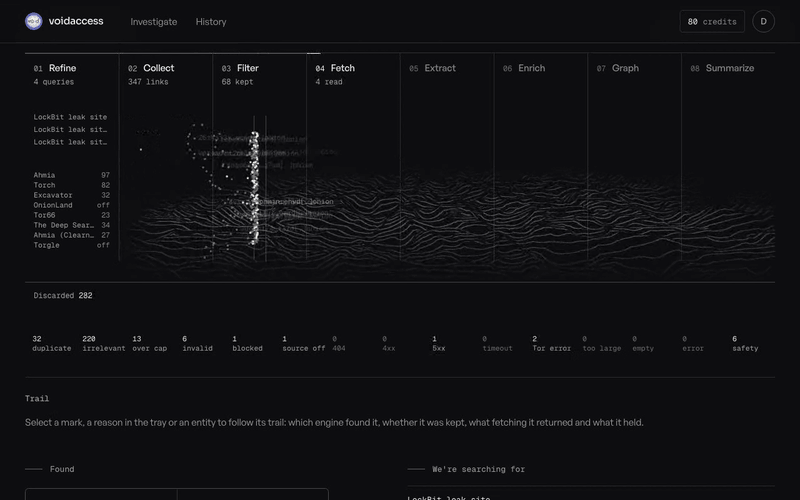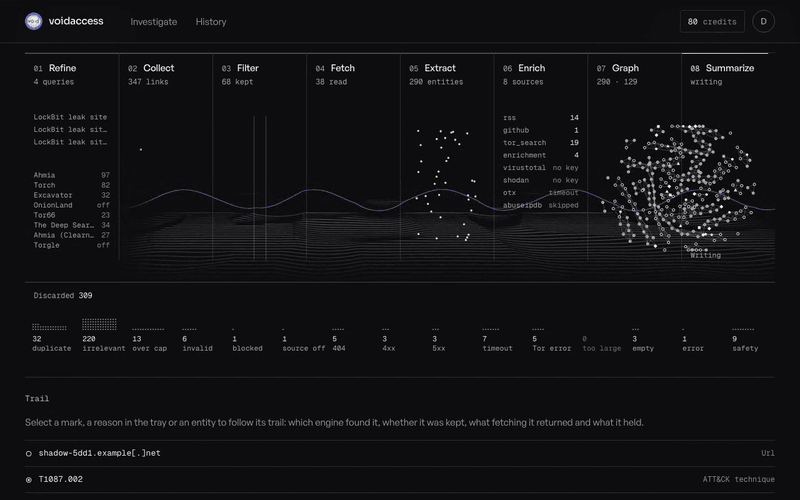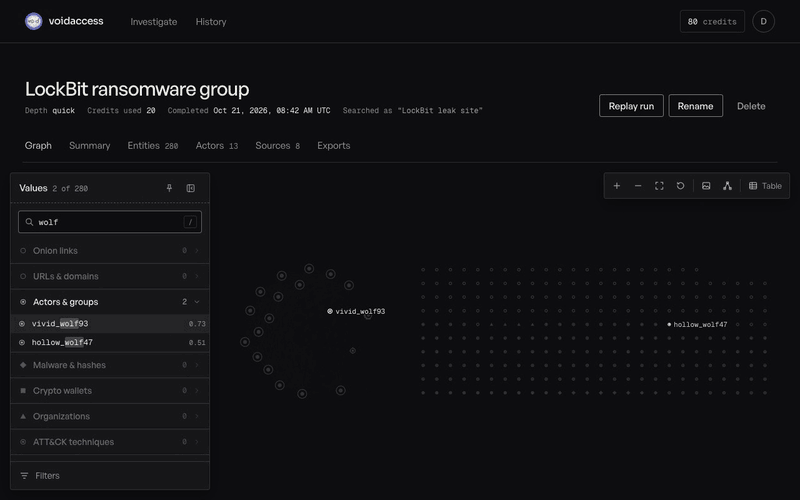
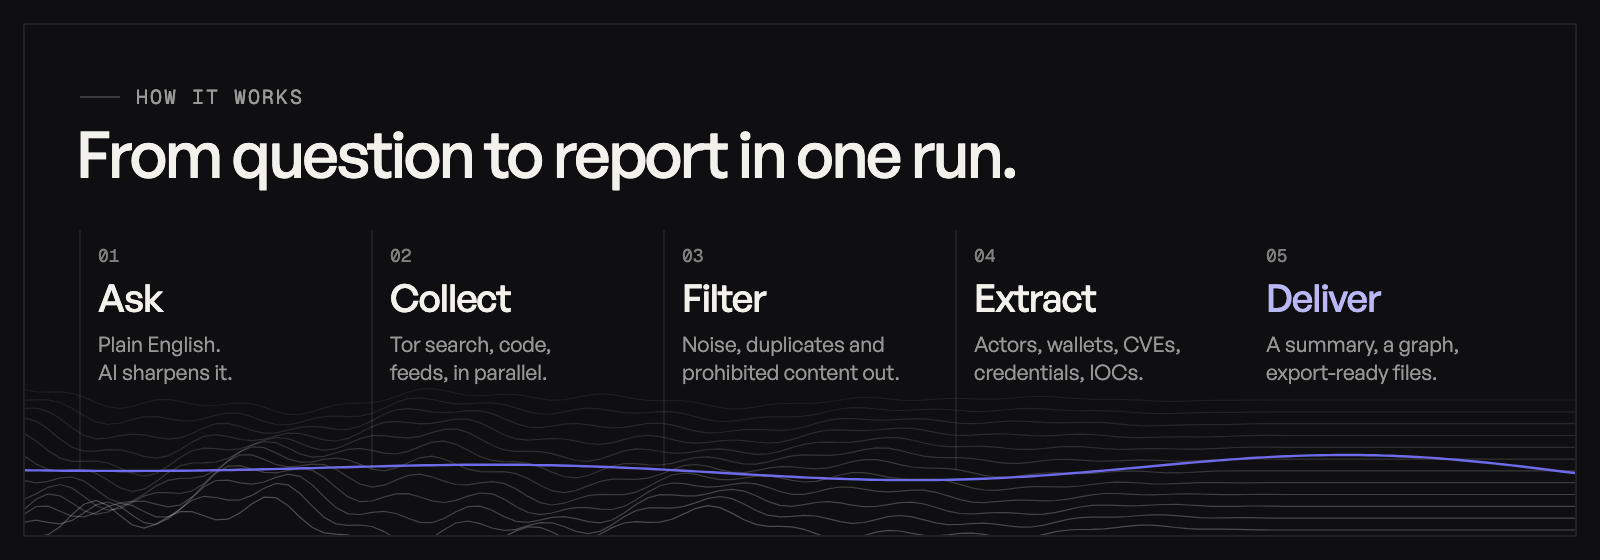
 VoidAccess — самостоятельно развёртываемая платформа OSINT, которая превращает запросы для исследования даркнета в структурированные данные об угрозах с помощью 13-этапного конвейера: сбор, извлечение сущностей, обогащение, построение графа связей и экспорт. Позиционируется как бесплатная альтернатива Recorded Future, DarkOwl и Flare.
Это CLI-инструмент или веб-приложение?И то, и другое: его можно запустить локально как CLI с SQLite, а также как стек Docker Compose с PostgreSQL и веб-интерфейсом в браузере.
И то, и другое: его можно запустить локально как CLI с SQLite, а также как стек Docker Compose с PostgreSQL и веб-интерфейсом в браузере.Как это запустить?Установите Python-пакет для локального CLI (на базе SQLite) и запустите мастер настройки, либо самостоятельно разверните полный стек (PostgreSQL, Tor, FastAPI, Next.js) через Docker Compose.
Установите Python-пакет для локального CLI (на базе SQLite) и запустите мастер настройки, либо самостоятельно разверните полный стек (PostgreSQL, Tor, FastAPI, Next.js) через Docker Compose.Для работы нужны Tor и ключ API для LLM?Для сбора данных нужен доступ к Tor, а для уточнения запросов и анализа — провайдер LLM. По умолчанию используется OpenRouter с бесплатными моделями, но можно подключить Groq, OpenAI, Anthropic, Google Gemini или локальную модель Ollama. Интеграции для обогащения данных, например Shodan или VirusTotal, просто пропускаются, если их API-ключи не настроены.
Для сбора данных нужен доступ к Tor, а для уточнения запросов и анализа — провайдер LLM. По умолчанию используется OpenRouter с бесплатными моделями, но можно подключить Groq, OpenAI, Anthropic, Google Gemini или локальную модель Ollama. Интеграции для обогащения данных, например Shodan или VirusTotal, просто пропускаются, если их API-ключи не настроены.Можно ли бесплатно искать в даркнете что угодно?Нет. Обязательные фильтры безопасности контента проверяют запрещённые запросы, URL, материалы и извлечённые сущности на каждом этапе конвейера, а проект ограничивает использование авторизованными исследованиями в области безопасности согласно своей Политике использования.
Нет. Обязательные фильтры безопасности контента проверяют запрещённые запросы, URL, материалы и извлечённые сущности на каждом этапе конвейера, а проект ограничивает использование авторизованными исследованиями в области безопасности согласно своей Политике использования.Для кого это создано?Для специалистов по безопасности, команд по анализу киберугроз и других авторизованных исследователей, которым нужны сбор, обогащение, построение связей и экспорт в одном рабочем процессе.
Для специалистов по безопасности, команд по анализу киберугроз и других авторизованных исследователей, которым нужны сбор, обогащение, построение связей и экспорт в одном рабочем процессе.Можно ли запускать это полностью изолированно от сети?Да. Поддерживается локальная модель Ollama для шага LLM, поэтому конвейер можно запускать без подключения к интернету. Без необязательных зависимостей PyTorch и sentence-transformer для эмбеддингов используется детерминированный кодировщик на основе SHA-256 вместо ошибки.
Да. Поддерживается локальная модель Ollama для шага LLM, поэтому конвейер можно запускать без подключения к интернету. Без необязательных зависимостей PyTorch и sentence-transformer для эмбеддингов используется детерминированный кодировщик на основе SHA-256 вместо ошибки.Какие сущности оно умеет извлекать?Адреса криптовалют, сетевые индикаторы (IP, домены, ссылки .onion, PGP-ключи), хеши файлов и семейства вредоносного ПО, утёкшие учётные данные и токены, никнеймы в мессенджерах, CVE и техники MITRE ATT&CK, контент для обнаружения, например правила YARA и Snort, а также личности субъектов угроз.
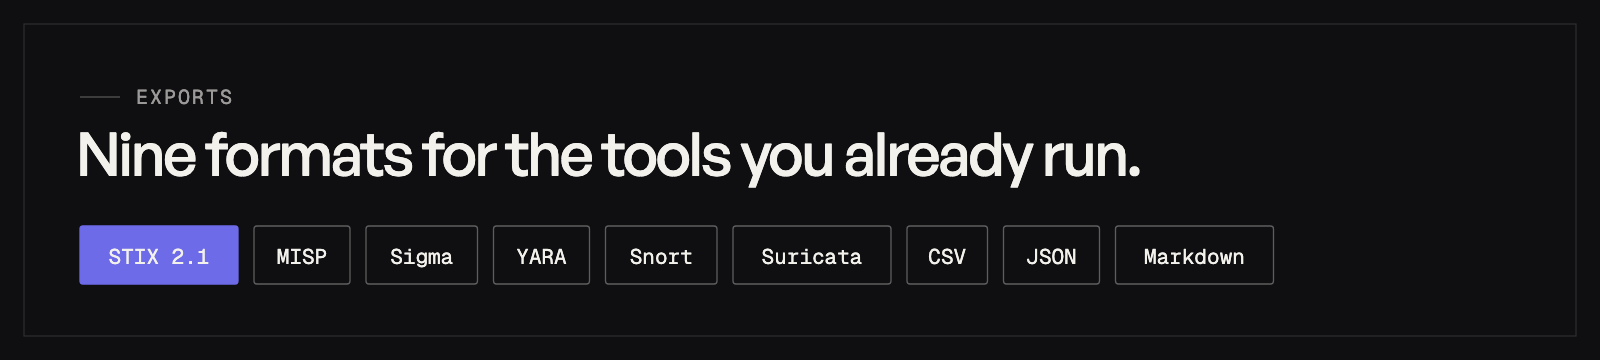
Адреса криптовалют, сетевые индикаторы (IP, домены, ссылки .onion, PGP-ключи), хеши файлов и семейства вредоносного ПО, утёкшие учётные данные и токены, никнеймы в мессенджерах, CVE и техники MITRE ATT&CK, контент для обнаружения, например правила YARA и Snort, а также личности субъектов угроз.Какие форматы экспорта поддерживаются?Расследования можно экспортировать в STIX 2.1, MISP, Sigma, YARA, Snort, Suricata, CSV, Markdown или JSON, а через CLI — упаковать в ZIP-архив с пакетом IOC.
Расследования можно экспортировать в STIX 2.1, MISP, Sigma, YARA, Snort, Suricata, CSV, Markdown или JSON, а через CLI — упаковать в ZIP-архив с пакетом IOC.Запоминает ли система прошлые расследования и акторов?Да. Данные об акторах сохраняются: псевдонимы, инфраструктура, заметки, хронология и связи между расследованиями. Профили акторов можно просматривать и дополнять командами вроде voidaccess actor HANDLE --timeline.
Да. Данные об акторах сохраняются: псевдонимы, инфраструктура, заметки, хронология и связи между расследованиями. Профили акторов можно просматривать и дополнять командами вроде voidaccess actor HANDLE --timeline.Откуда на самом деле собираются данные из даркнета?Сбор ведётся параллельно из более чем 16 поисковых систем Tor и отобранных адресов .onion, а также из открытого веба: Pastebin, GitHub, GitLab и RSS-лент. Найденное затем сверяется с источниками данных об угрозах, такими как AlienVault OTX, abuse.ch и CISA KEV.
Сбор ведётся параллельно из более чем 16 поисковых систем Tor и отобранных адресов .onion, а также из открытого веба: Pastebin, GitHub, GitLab и RSS-лент. Найденное затем сверяется с источниками данных об угрозах, такими как AlienVault OTX, abuse.ch и CISA KEV.Какие есть похожие проекты?spiderfoot, web-check, flowsint, AiSOC, awesome-osint-arsenal, Shadowbroker, hackingtool, artex-global
spiderfoot, web-check, flowsint, AiSOC, awesome-osint-arsenal, Shadowbroker, hackingtool, artex-globalВ каких он темах?darknet, tor, osint-tool, threat-intelligence, opensource, security-research, network-security, osint, fastapi, cybersecurity, ollama, nextjs
darknet, tor, osint-tool, threat-intelligence, opensource, security-research, network-security, osint, fastapi, cybersecurity, ollama, nextjs- Автор
- KatrielMoses
- Размер
- 40.3 MB
- Звёзды
- 1.1K
- Обновлён
- КоммитOct 29Релизv2.1.0Oct 18
- Возраст
- 6 мес
- Коммиты · 90 дней