


Что это?
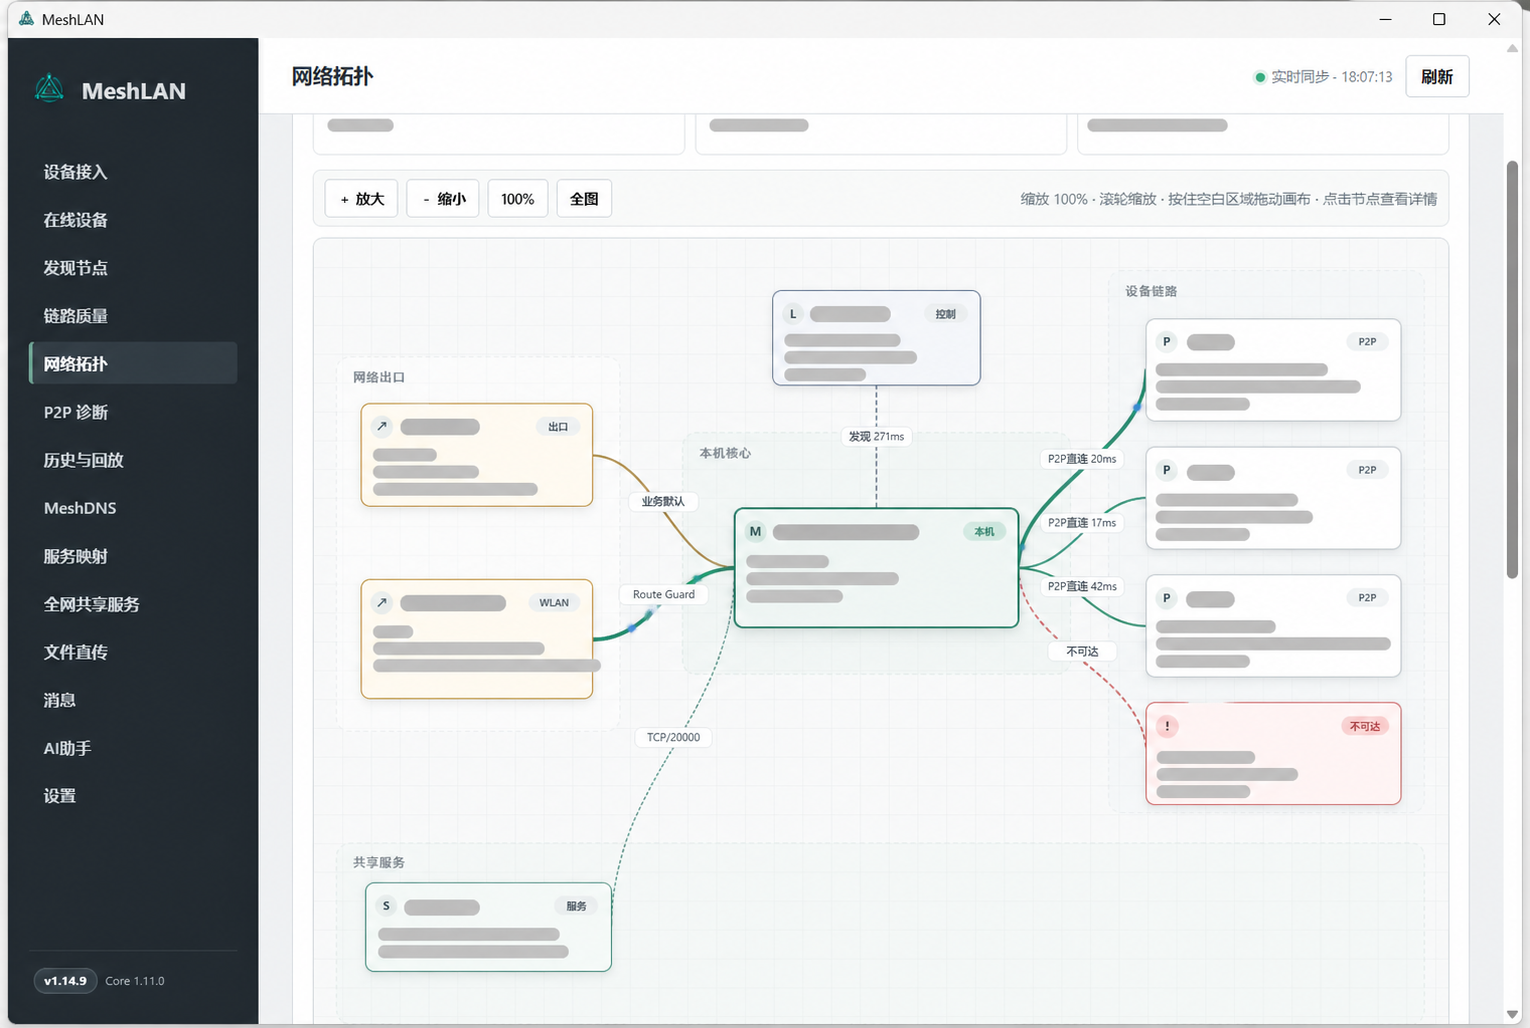
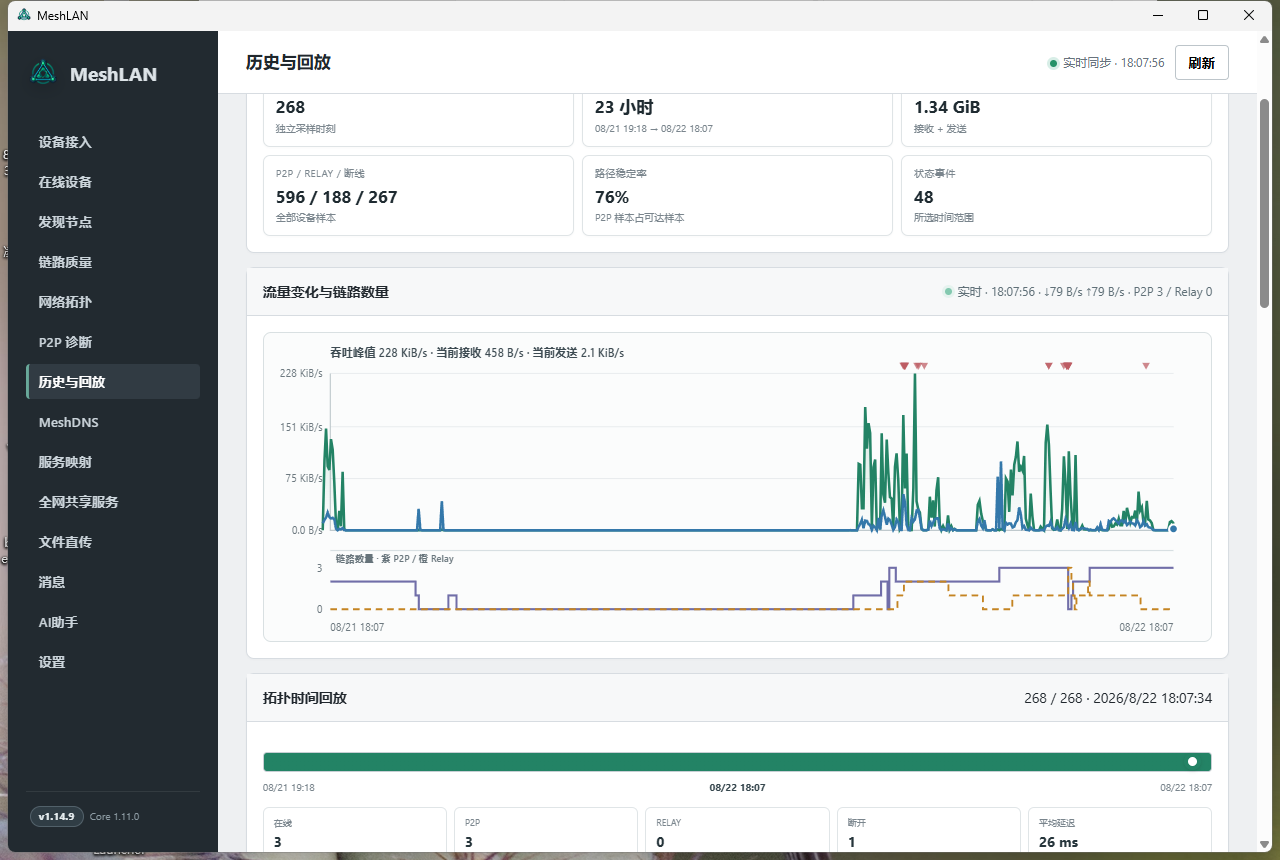
 MeshLAN — self-hosted виртуальная локальная сеть на базе SlackHQ Nebula, соединяющая устройства на Windows через разные сети и NAT: она предпочитает прямые P2P-соединения с переключением на релеи при сбоях, умеет открывать доступ к сервисам, даёт доступ по именам через MeshDNS и опциональную AI-автоматизацию.
Это одно приложение или несколько компонентов?Это система из трёх частей: нативный клиент Windows, главный сервер на Linux, который выступает основным Lighthouse/Relay и выпускает сертификаты, и опциональные дочерние узлы на Linux, работающие как дополнительные Lighthouse/Relay для отказоустойчивости.
Это система из трёх частей: нативный клиент Windows, главный сервер на Linux, который выступает основным Lighthouse/Relay и выпускает сертификаты, и опциональные дочерние узлы на Linux, работающие как дополнительные Lighthouse/Relay для отказоустойчивости.Как это запустить?Соберите клиент и сервер с Go 1.26+ в Windows PowerShell, инициализируйте главный сервер на своём Linux-хосте (он выведет одноразовый хэш сопряжения и админский токен, которые нужно сразу сохранить), затем запустите клиент Windows и введите имя устройства, адрес сервера и хэш сопряжения.
Соберите клиент и сервер с Go 1.26+ в Windows PowerShell, инициализируйте главный сервер на своём Linux-хосте (он выведет одноразовый хэш сопряжения и админский токен, которые нужно сразу сохранить), затем запустите клиент Windows и введите имя устройства, адрес сервера и хэш сопряжения.Что нужно для сборки и запуска?Нужны Go 1.26+, машина с Windows 10/11 и Microsoft Edge WebView2 Runtime для сборки и запуска клиента, Nebula и nebula-cert 1.11.x, а также находящийся под вашим управлением Linux-хост (amd64/arm64) для главного сервера и опциональных дочерних узлов.
Нужны Go 1.26+, машина с Windows 10/11 и Microsoft Edge WebView2 Runtime для сборки и запуска клиента, Nebula и nebula-cert 1.11.x, а также находящийся под вашим управлением Linux-хост (amd64/arm64) для главного сервера и опциональных дочерних узлов.Делает ли размещение у себя меня автоматически защищённым?Нет — размещение у себя не равно автоматической безопасности; за публичные порты, файрволы, обновления системы, админские терминалы, резервные копии и подписание кода отвечаете по-прежнему вы.
Нет — размещение у себя не равно автоматической безопасности; за публичные порты, файрволы, обновления системы, админские терминалы, резервные копии и подписание кода отвечаете по-прежнему вы.Можно ли запустить клиент на Linux или только сервер?Клиент — только Windows 10/11, собран как нативное WebView2-приложение; Linux используется для управляющей плоскости и релейных/дочерних узлов, которые вы размещаете сами.
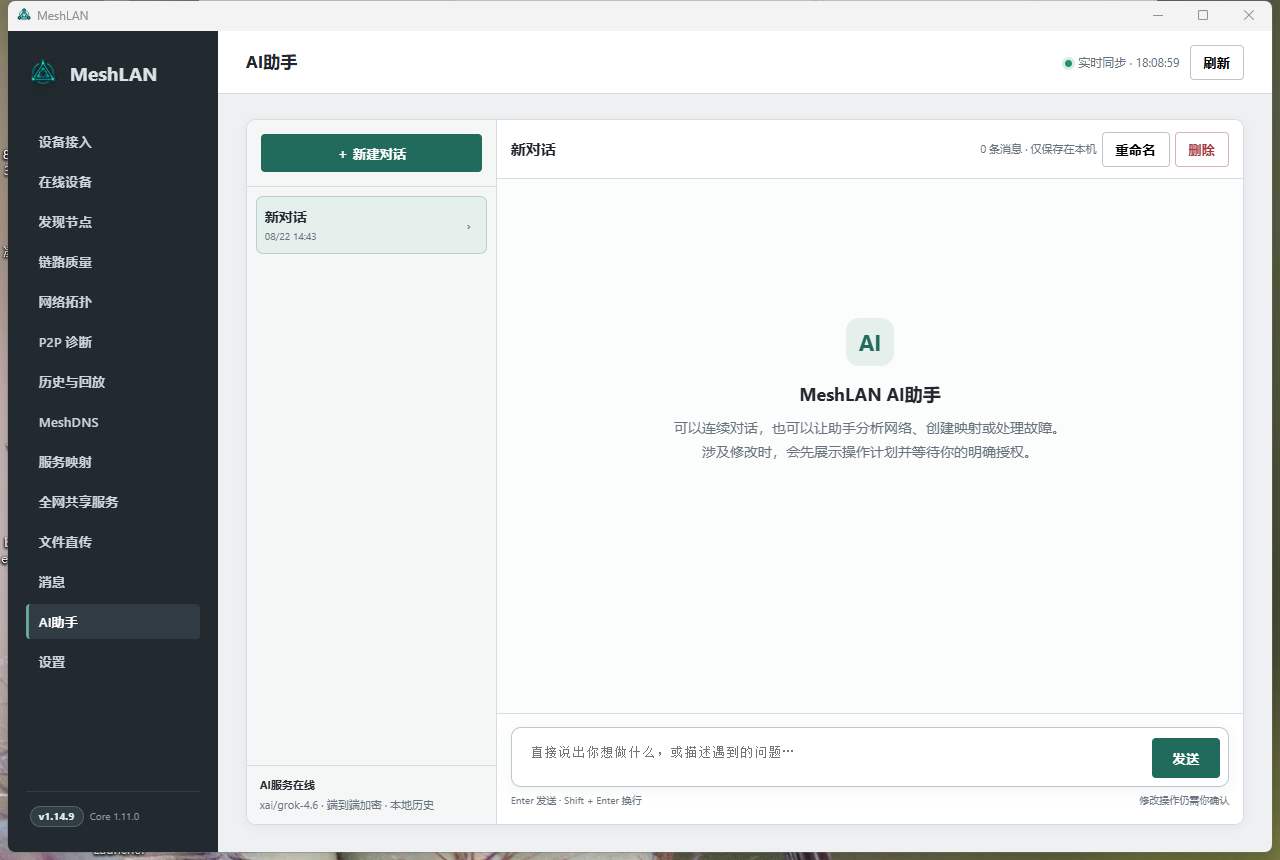
Клиент — только Windows 10/11, собран как нативное WebView2-приложение; Linux используется для управляющей плоскости и релейных/дочерних узлов, которые вы размещаете сами.Что умеет опциональный AI-ассистент?Администраторы могут направить его на любой OpenAI-совместимый API; ключ модели хранится только на сервере, запросы шифруются сквозным образом, AI может вызывать только утверждённый белый список инструментов, и каждое предложенное им изменение должно быть подтверждено пользователем до применения.
Администраторы могут направить его на любой OpenAI-совместимый API; ключ модели хранится только на сервере, запросы шифруются сквозным образом, AI может вызывать только утверждённый белый список инструментов, и каждое предложенное им изменение должно быть подтверждено пользователем до применения.Как MeshDNS позволяет обращаться к устройствам по имени, а не по IP?Каждый пользователь получает настраиваемый префикс устройств вроде alice.mesh, а каждый опубликованный сервис — стабильное имя вроде chat.alice.mesh или db.alice.mesh:5432, так что до устройств и локальных сервисов можно добраться без правки файлов hosts.
Каждый пользователь получает настраиваемый префикс устройств вроде alice.mesh, а каждый опубликованный сервис — стабильное имя вроде chat.alice.mesh или db.alice.mesh:5432, так что до устройств и локальных сервисов можно добраться без правки файлов hosts.Что происходит, если прямое P2P-соединение не удаётся?MeshLAN автоматически переключается на один из нескольких релейных узлов, выбираемых по задержке, джиттеру, потере пакетов и состоянию; даже при передаче через релей тот видит только шифрованные пакеты Nebula, а не ваш реальный трафик.
MeshLAN автоматически переключается на один из нескольких релейных узлов, выбираемых по задержке, джиттеру, потере пакетов и состоянию; даже при передаче через релей тот видит только шифрованные пакеты Nebula, а не ваш реальный трафик.Как обеспечивается безопасность обновлений ПО?Пакеты обновлений подписываются Ed25519, проверяются по SHA-256 (опционально с подписью Authenticode), а обновлятор автоматически откатывается, если проверка работоспособности после обновления не проходит.
Пакеты обновлений подписываются Ed25519, проверяются по SHA-256 (опционально с подписью Authenticode), а обновлятор автоматически откатывается, если проверка работоспособности после обновления не проходит.Which topics is it in?nat-traversal, mesh-network, relay, file-sharing, p2p, vpn, windows-app, openai-compatible, authentication, encryption, golang, sqlite
nat-traversal, mesh-network, relay, file-sharing, p2p, vpn, windows-app, openai-compatible, authentication, encryption, golang, sqlite