




Что это такое?
 CrowdSec — это открытая система IDS/IPS и WAF, которая обнаруживает вредоносное поведение, анализируя логи и HTTP-запросы, блокирует плохих участников локально и делится обезличенными данными об атаках с сетью, основанной на краудсорсинге, чтобы формировать общий список блокировки в реальном времени.
Это один бинарный файл или нужны отдельные компоненты?Программа построена вокруг Security Engine (основного демона обнаружения и принятия решений) и отдельных Remediation Components, которые непосредственно применяют блокировки, например, бауэры для файрвола, WAF, плагины для nginx и traefik. Поэтому обычно устанавливают движок и один или несколько бауэров.
Программа построена вокруг Security Engine (основного демона обнаружения и принятия решений) и отдельных Remediation Components, которые непосредственно применяют блокировки, например, бауэры для файрвола, WAF, плагины для nginx и traefik. Поэтому обычно устанавливают движок и один или несколько бауэров.Как это запустить?Следуйте официальной документации, чтобы установить CrowdSec Security Engine. Он поддерживает Linux, Windows, Docker, OpnSense и Kubernetes, и установка занимает несколько минут.
Следуйте официальной документации, чтобы установить CrowdSec Security Engine. Он поддерживает Linux, Windows, Docker, OpnSense и Kubernetes, и установка занимает несколько минут.Нужно ли самому настраивать сценарии обнаружения с нуля?Нет, для большинства случаев в комплекте есть готовые сценарии (перебор паролей, сканирование портов, сканирование веб-сайтов и другие). Больше сценариев и компонентов реагирования можно загрузить из CrowdSec Hub.
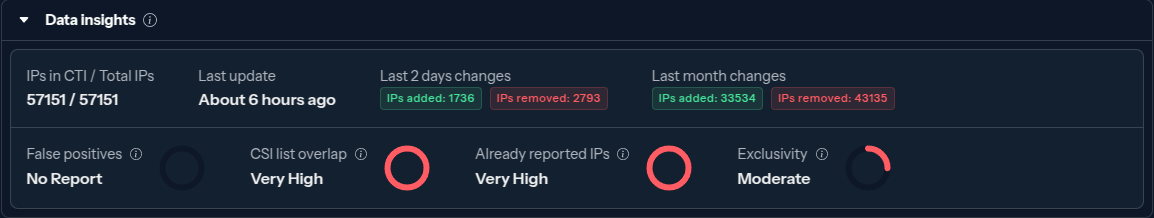
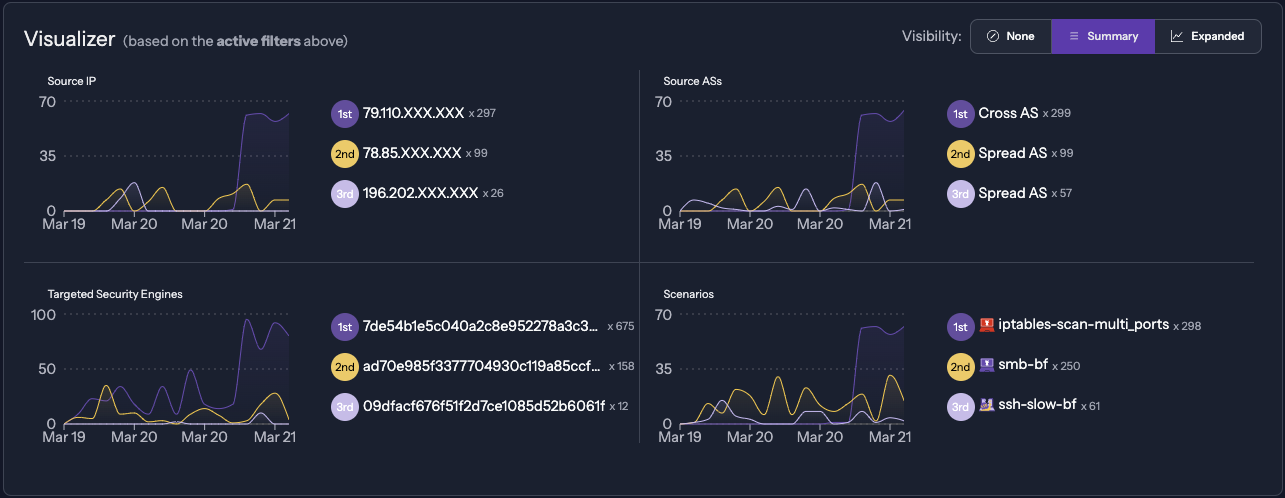
Нет, для большинства случаев в комплекте есть готовые сценарии (перебор паролей, сканирование портов, сканирование веб-сайтов и другие). Больше сценариев и компонентов реагирования можно загрузить из CrowdSec Hub.Нужна ли платная Console, чтобы пользоваться CrowdSec?Нет, основной движок и общий список блокировки бесплатны и распространяются по лицензии MIT. Console добавляет необязательный мониторинг, визуализацию, дополнительные списки блокировки и платные функции.
Нет, основной движок и общий список блокировки бесплатны и распространяются по лицензии MIT. Console добавляет необязательный мониторинг, визуализацию, дополнительные списки блокировки и платные функции.Это для личных серверов или для крупной инфраструктуры?Программа создана для современной инфраструктуры из нескольких серверов. Она позволяет собирать логи из нескольких источников в одном месте и блокировать угрозы на нескольких уровнях вашего стека.
Программа создана для современной инфраструктуры из нескольких серверов. Она позволяет собирать логи из нескольких источников в одном месте и блокировать угрозы на нескольких уровнях вашего стека.Какие данные передаются в сеть, основанную на краудсорсинге?Пользователи делятся информацией об угрозах, с которыми столкнулись (обнаруженное атакующее поведение). Эти данные пополняют общий список блокировки в реальном времени, который защищает всех участников. Вклад в сеть добровольный, участие — по выбору пользователя.
Пользователи делятся информацией об угрозах, с которыми столкнулись (обнаруженное атакующее поведение). Эти данные пополняют общий список блокировки в реальном времени, который защищает всех участников. Вклад в сеть добровольный, участие — по выбору пользователя.Что такое CrowdSec Hub?Это каталог сценариев, парсеров и компонентов реагирования, созданных сообществом. Их можно добавить, чтобы расширить охват обнаружения угроз и найти модули реагирования для своей инфраструктуры.
Это каталог сценариев, парсеров и компонентов реагирования, созданных сообществом. Их можно добавить, чтобы расширить охват обнаружения угроз и найти модули реагирования для своей инфраструктуры.Какие атаки он обнаруживает из коробки?Готовые сценарии покрывают распространённые угрозы, например, попытки перебора паролей, сканирование портов и сканирование веб-сайтов, и подходят для большинства типовых серверных конфигураций.
Готовые сценарии покрывают распространённые угрозы, например, попытки перебора паролей, сканирование портов и сканирование веб-сайтов, и подходят для большинства типовых серверных конфигураций.Чем CrowdSec отличается от обычного самостоятельного WAF?Он сочетает обнаружение IDS/IPS и WAF с общим списком блокировки, основанным на краудсорсинге. Поэтому вы опираетесь не только на собственный трафик, но и получаете в реальном времени данные об угрозах, которыми делится всё сообщество CrowdSec.
Он сочетает обнаружение IDS/IPS и WAF с общим списком блокировки, основанным на краудсорсинге. Поэтому вы опираетесь не только на собственный трафик, но и получаете в реальном времени данные об угрозах, которыми делится всё сообщество CrowdSec.Где можно задать вопросы или предложить новые функции?У проекта есть сервер в Discord для вопросов и предложений, а также Public Roadmap, где пользователи могут голосовать за идеи и предлагать свои.
У проекта есть сервер в Discord для вопросов и предложений, а также Public Roadmap, где пользователи могут голосовать за идеи и предлагать свои.What are similar projects?bunkerweb, SafeLine, anubis, fail2ban, wazuh, blocklist-abuseipdb, osquery, XSStrike
bunkerweb, SafeLine, anubis, fail2ban, wazuh, blocklist-abuseipdb, osquery, XSStrikeWhich topics is it in?web-application-firewall, blocklist, waf, anti-bot, bot-detection, threat-intelligence, web-security, firewall, cybersecurity, kubernetes, monitoring, devops
web-application-firewall, blocklist, waf, anti-bot, bot-detection, threat-intelligence, web-security, firewall, cybersecurity, kubernetes, monitoring, devops