

Что это такое?
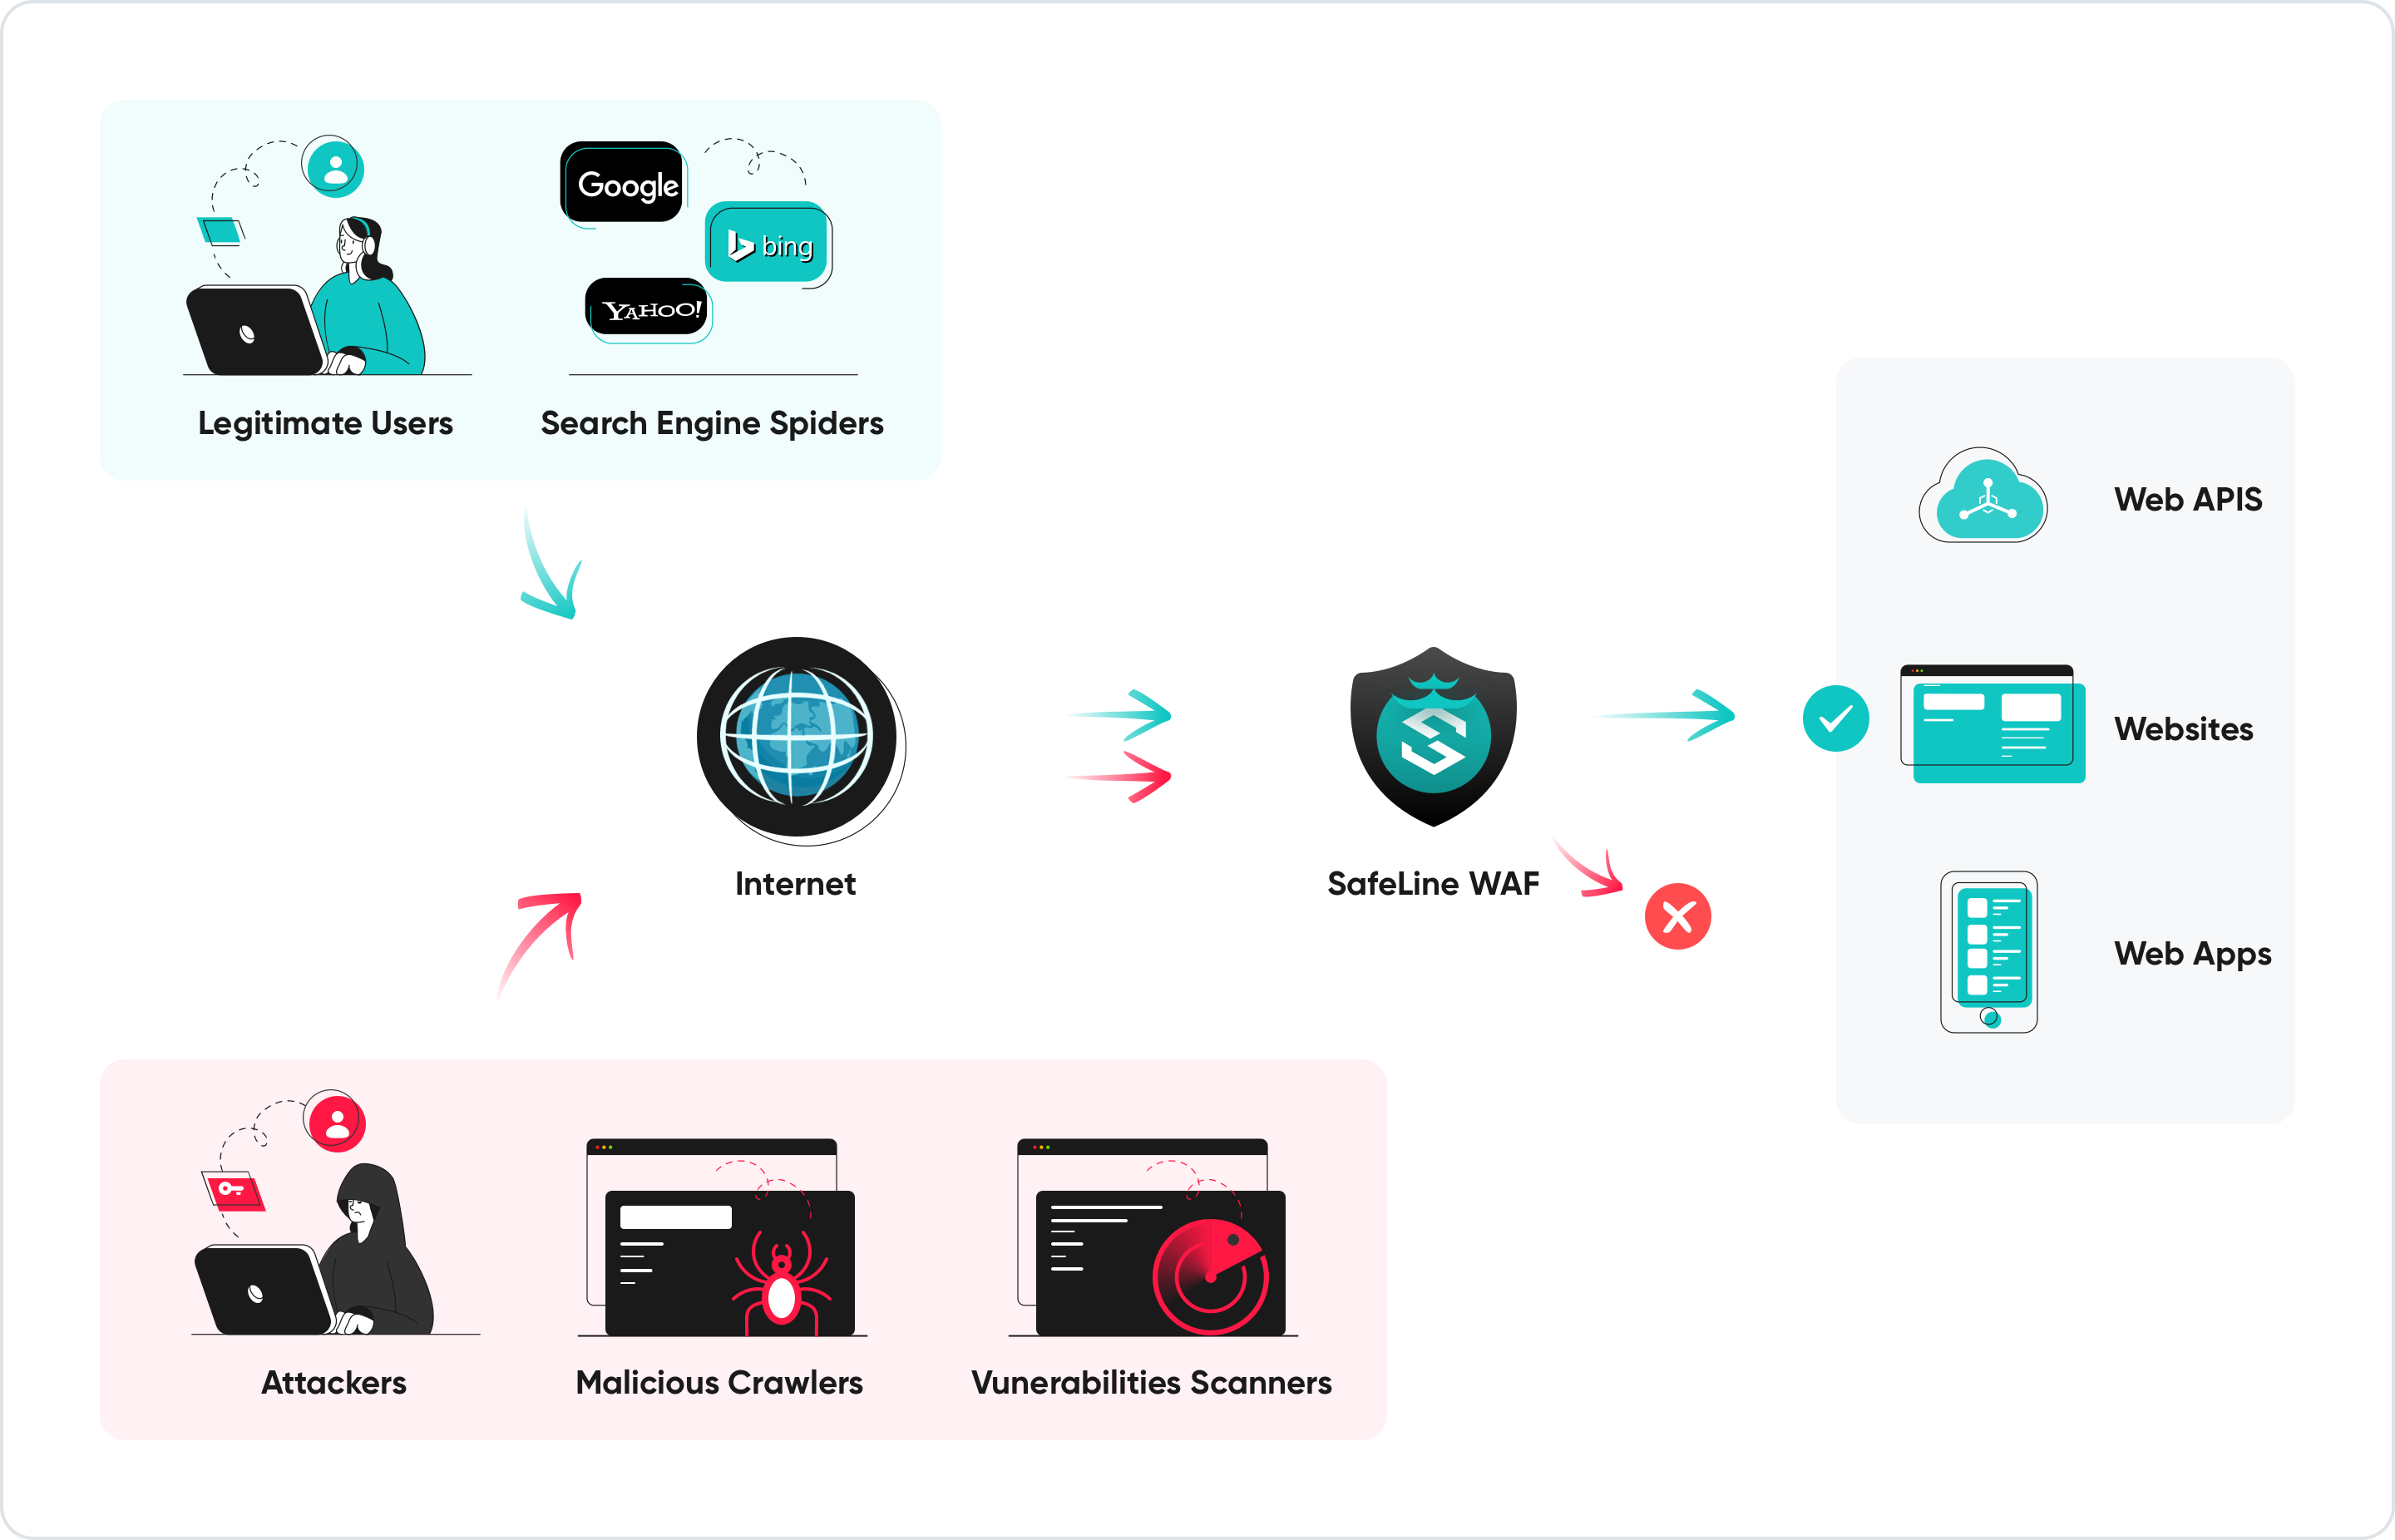
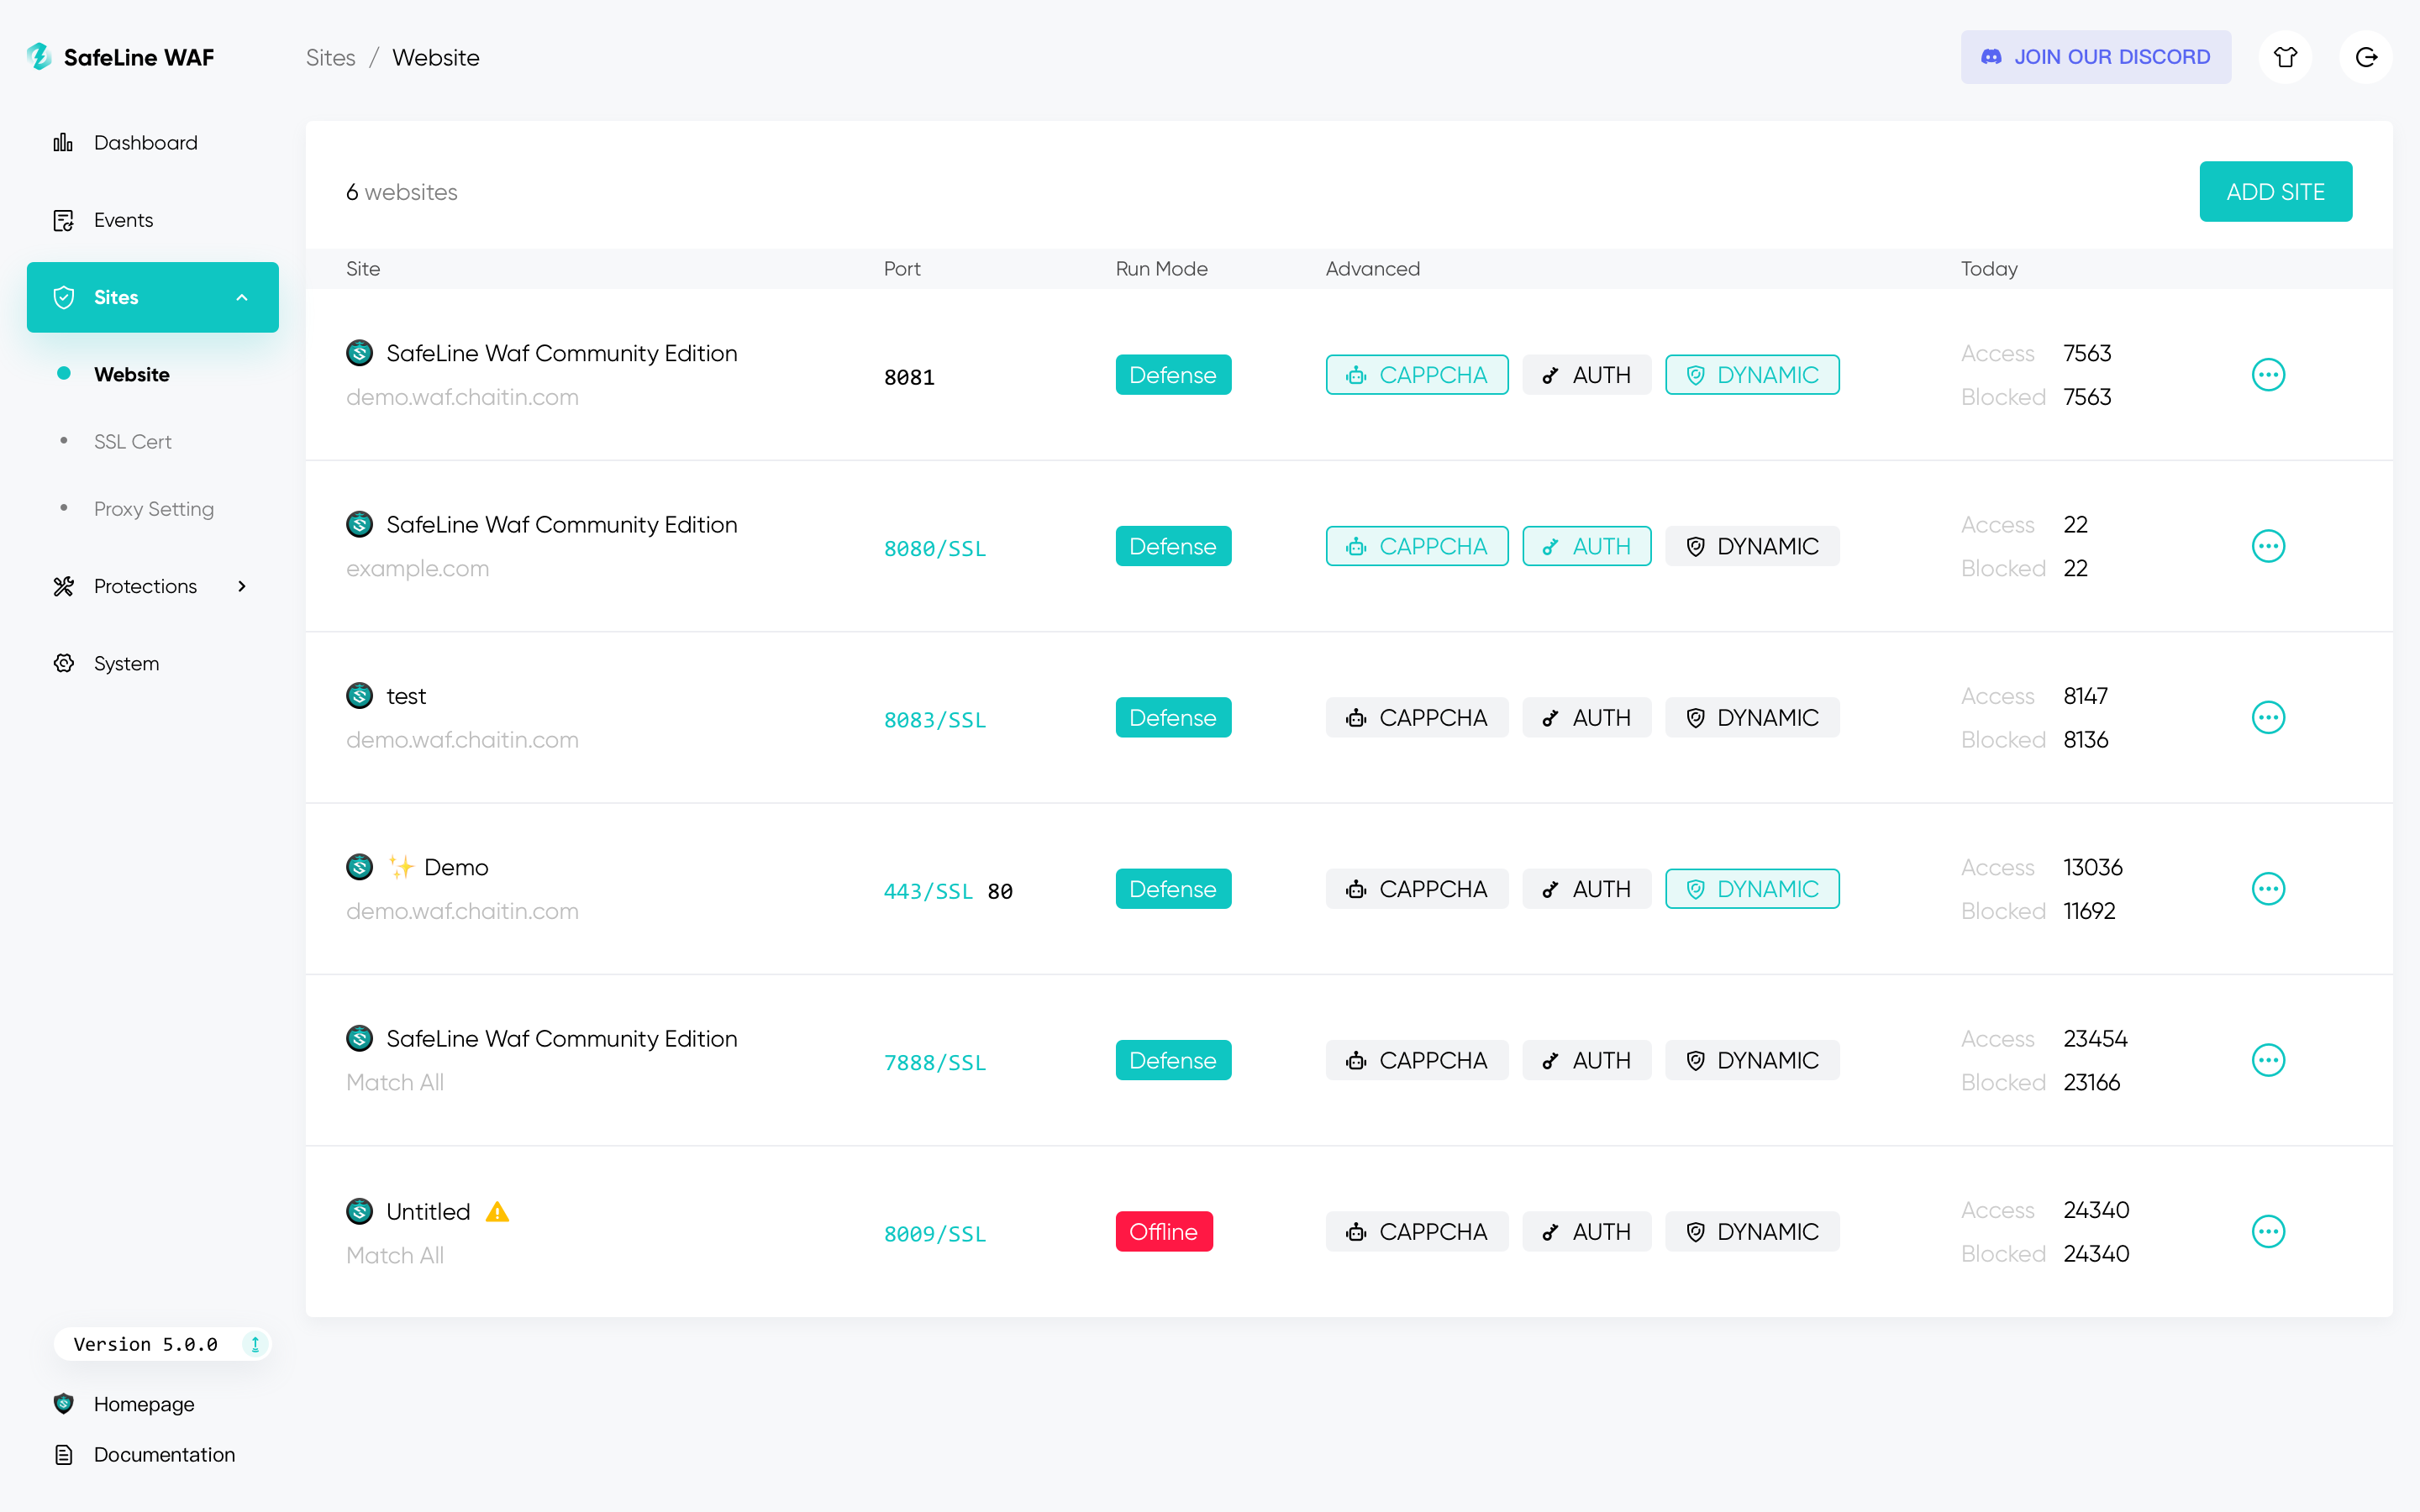
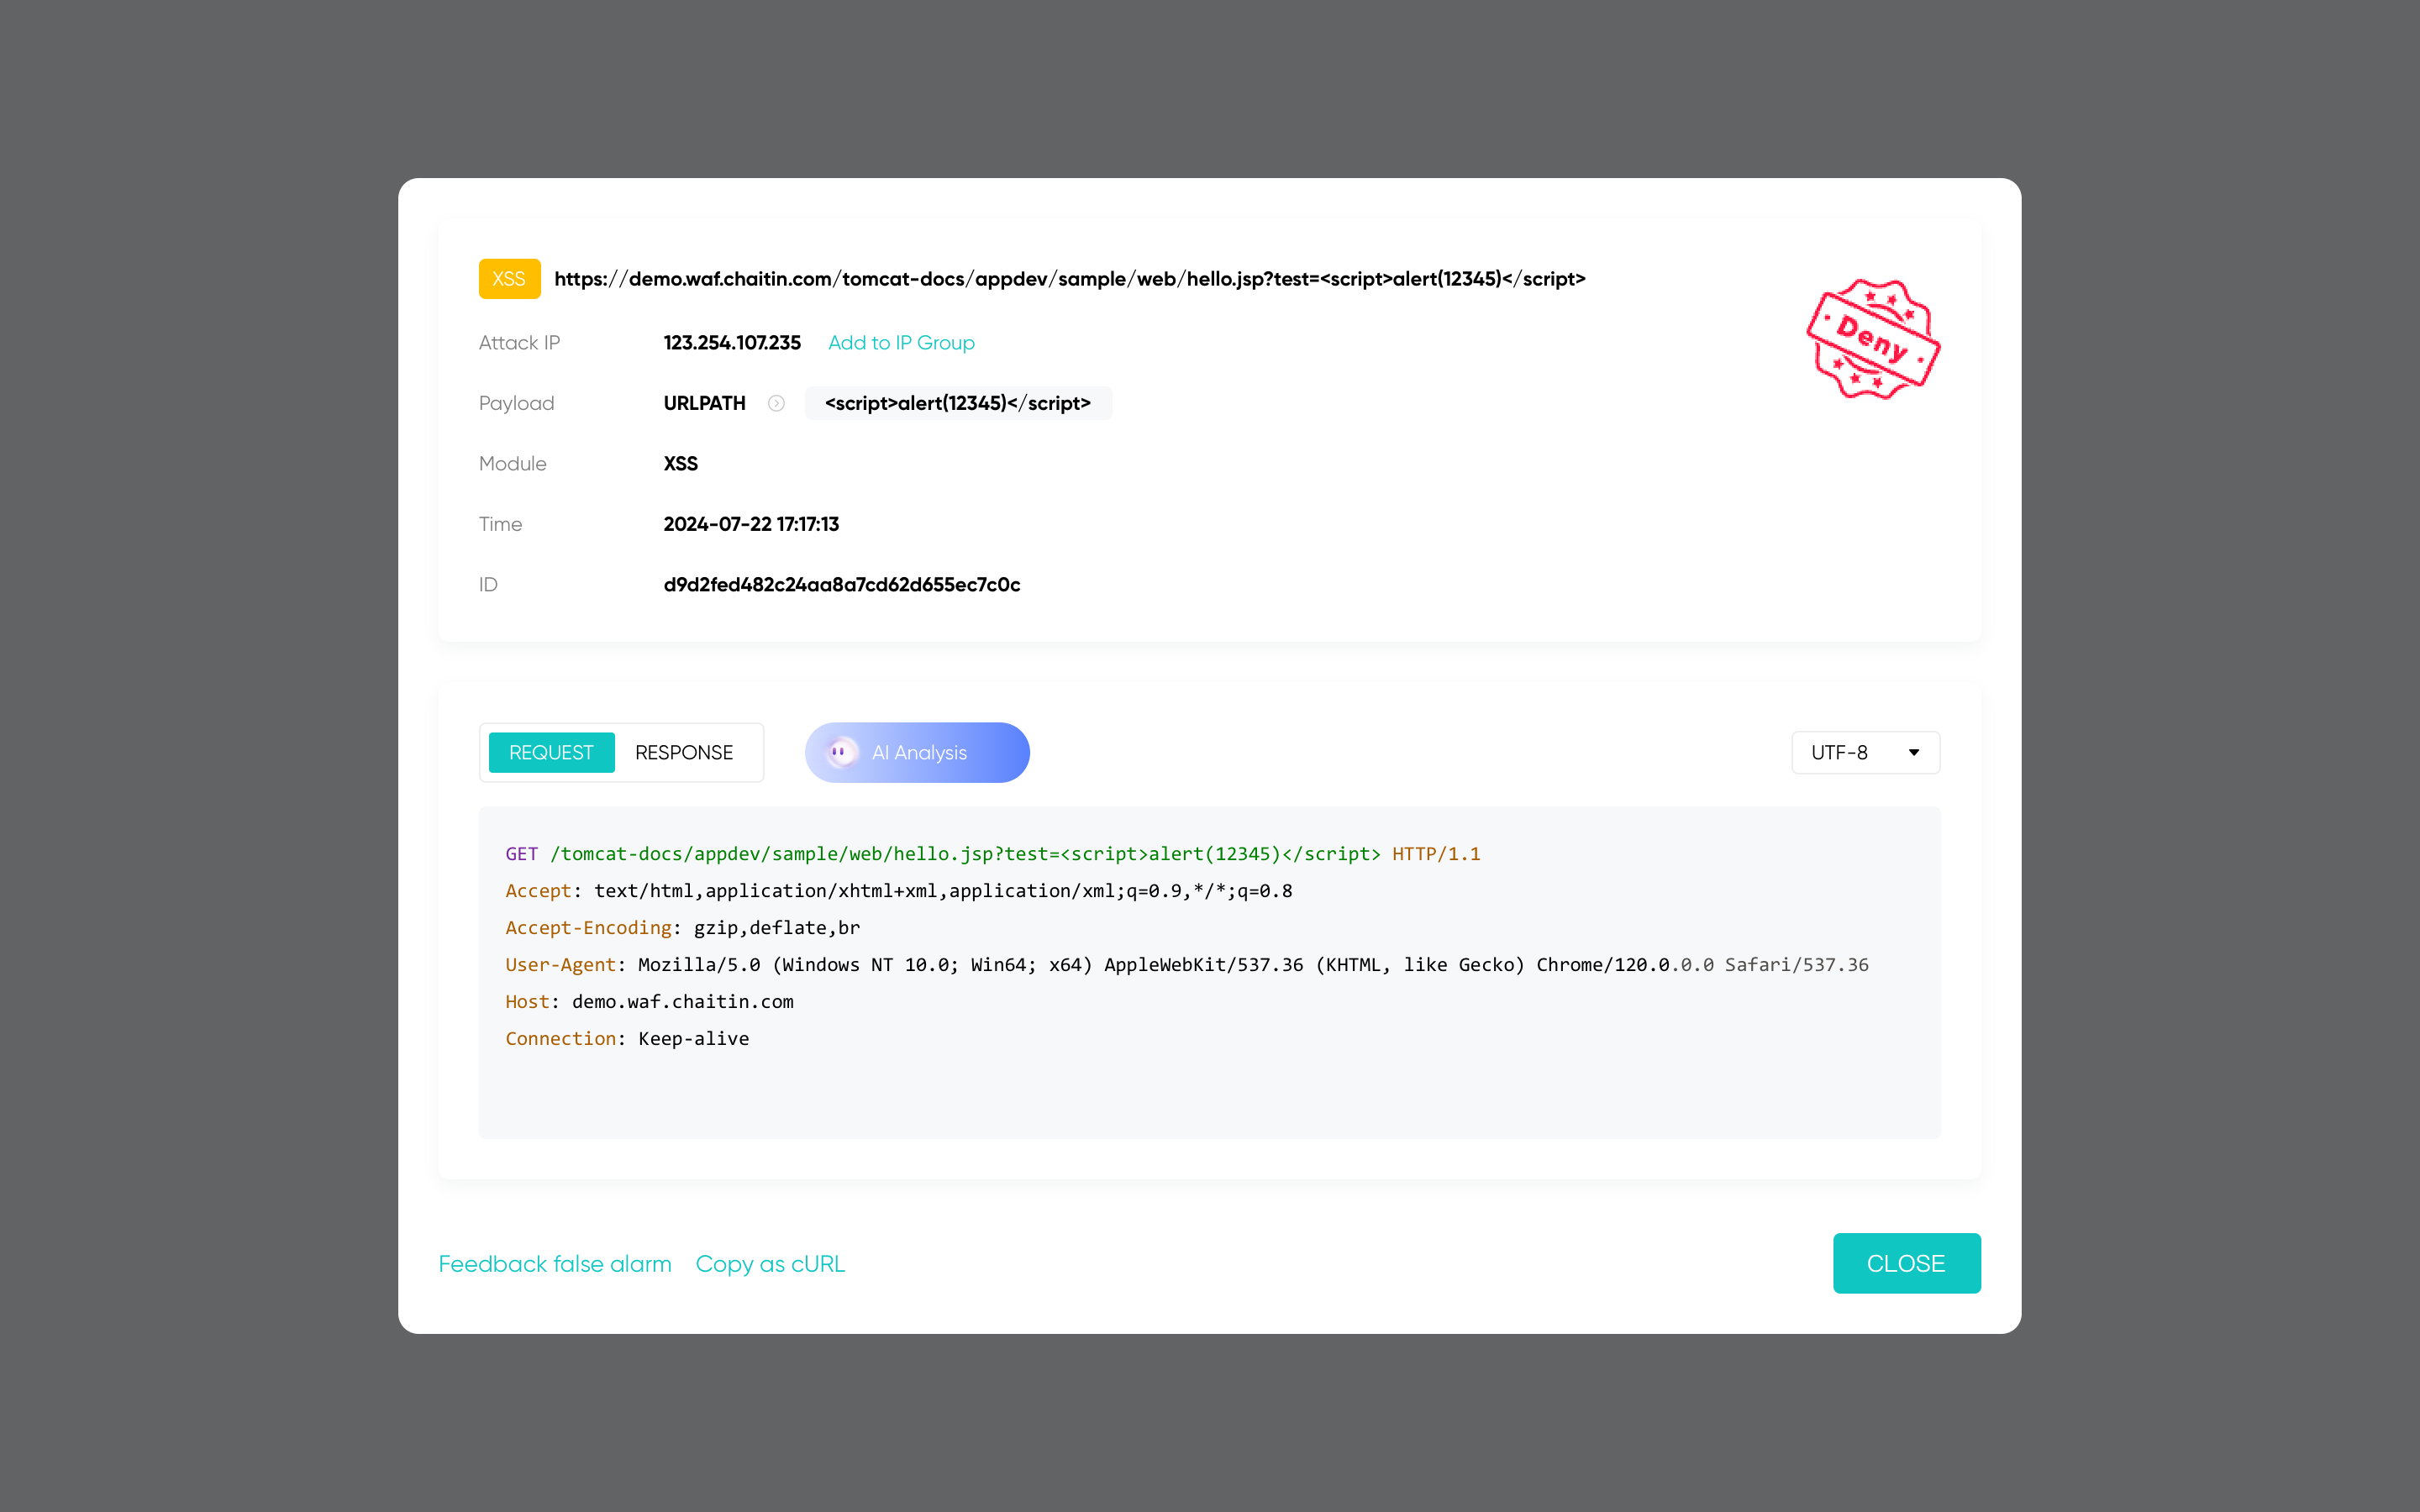
 SafeLine — это самостоятельно размещаемый межсетевой экран для веб-приложений (WAF) и обратный прокси, который защищает ваши веб-приложения от атак и эксплойтов, фильтруя и отслеживая HTTP-трафик.
Он работает внутри моего приложения или перед ним?Перед ним: SafeLine работает как обратный прокси, поэтому трафик клиентов проходит через него, прежде чем дойти до вашего сервера, и по пути фильтрует, отслеживает и блокирует вредоносные HTTP/S-запросы.
Перед ним: SafeLine работает как обратный прокси, поэтому трафик клиентов проходит через него, прежде чем дойти до вашего сервера, и по пути фильтрует, отслеживает и блокирует вредоносные HTTP/S-запросы.Нужно ли менять код моего приложения?Нет. SafeLine выступает щитом между интернетом и вашим приложением и применяет свои правила к проходящему трафику, так что само приложение остаётся нетронутым.
Нет. SafeLine выступает щитом между интернетом и вашим приложением и применяет свои правила к проходящему трафику, так что само приложение остаётся нетронутым.Есть ли подводные камни при установке?Пользователям из материкового Китая стоит устанавливать SafeLine по документации китайской редакции: международная редакция может не подключиться к облачным сервисам SafeLine.
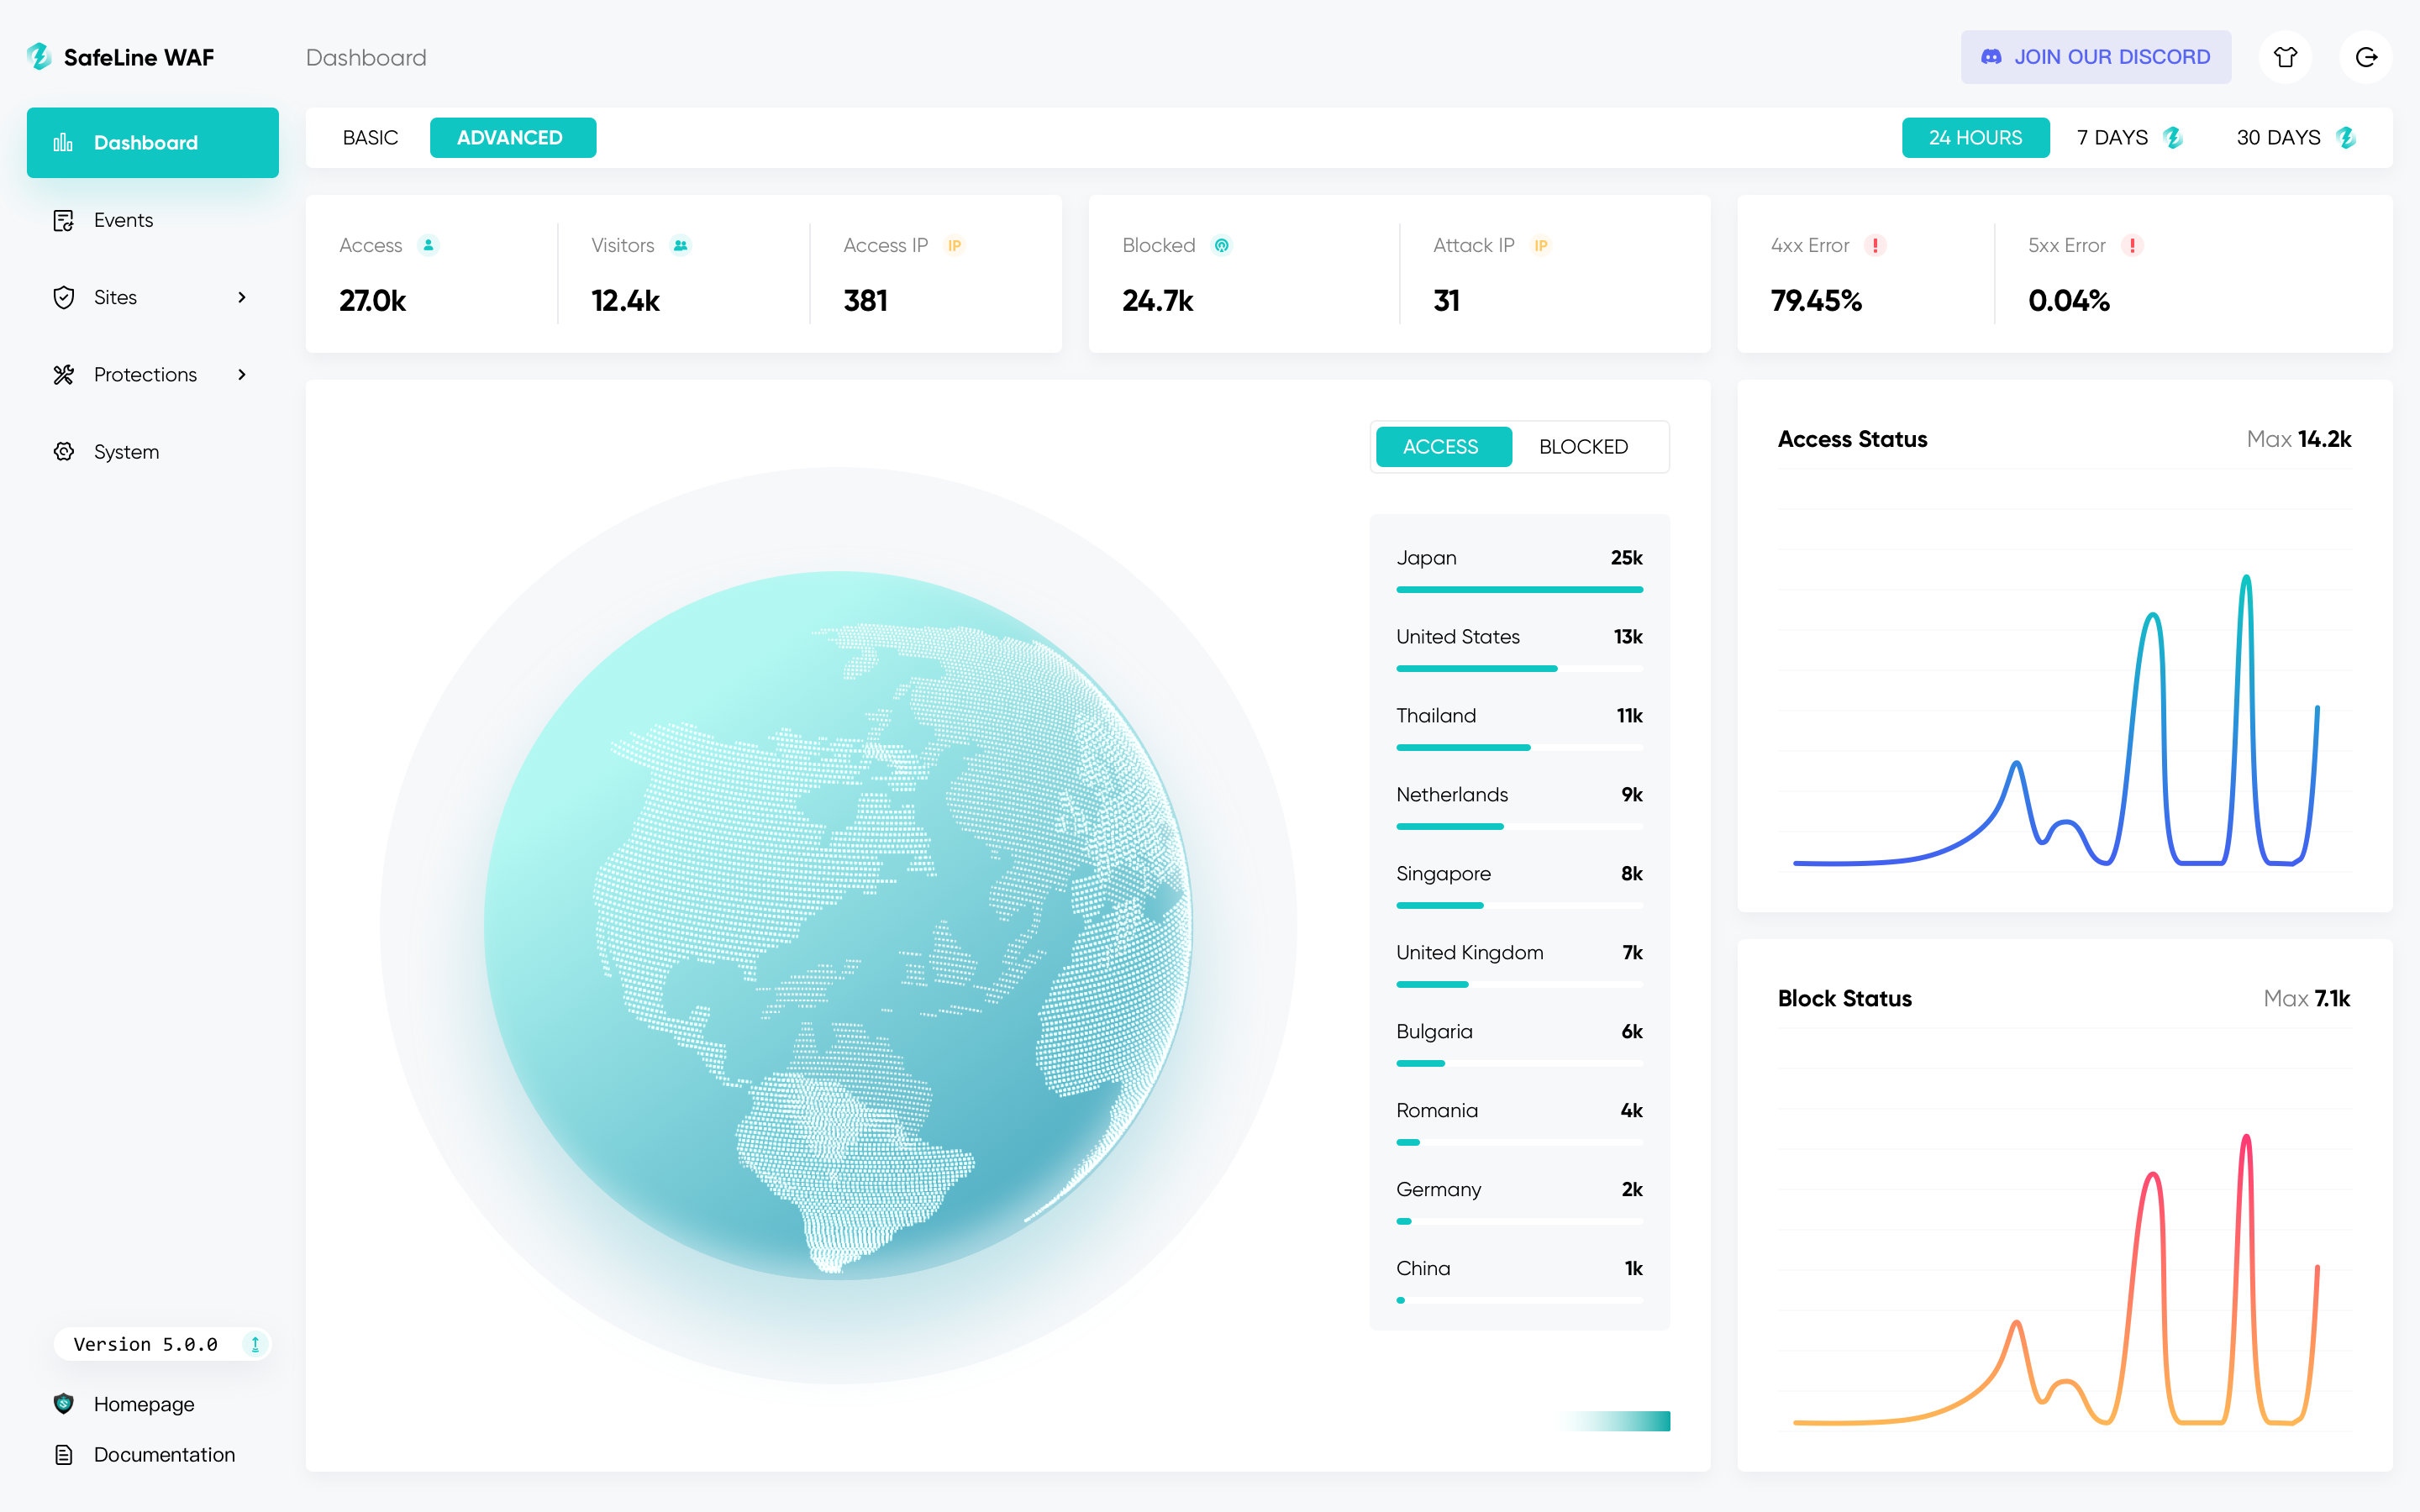
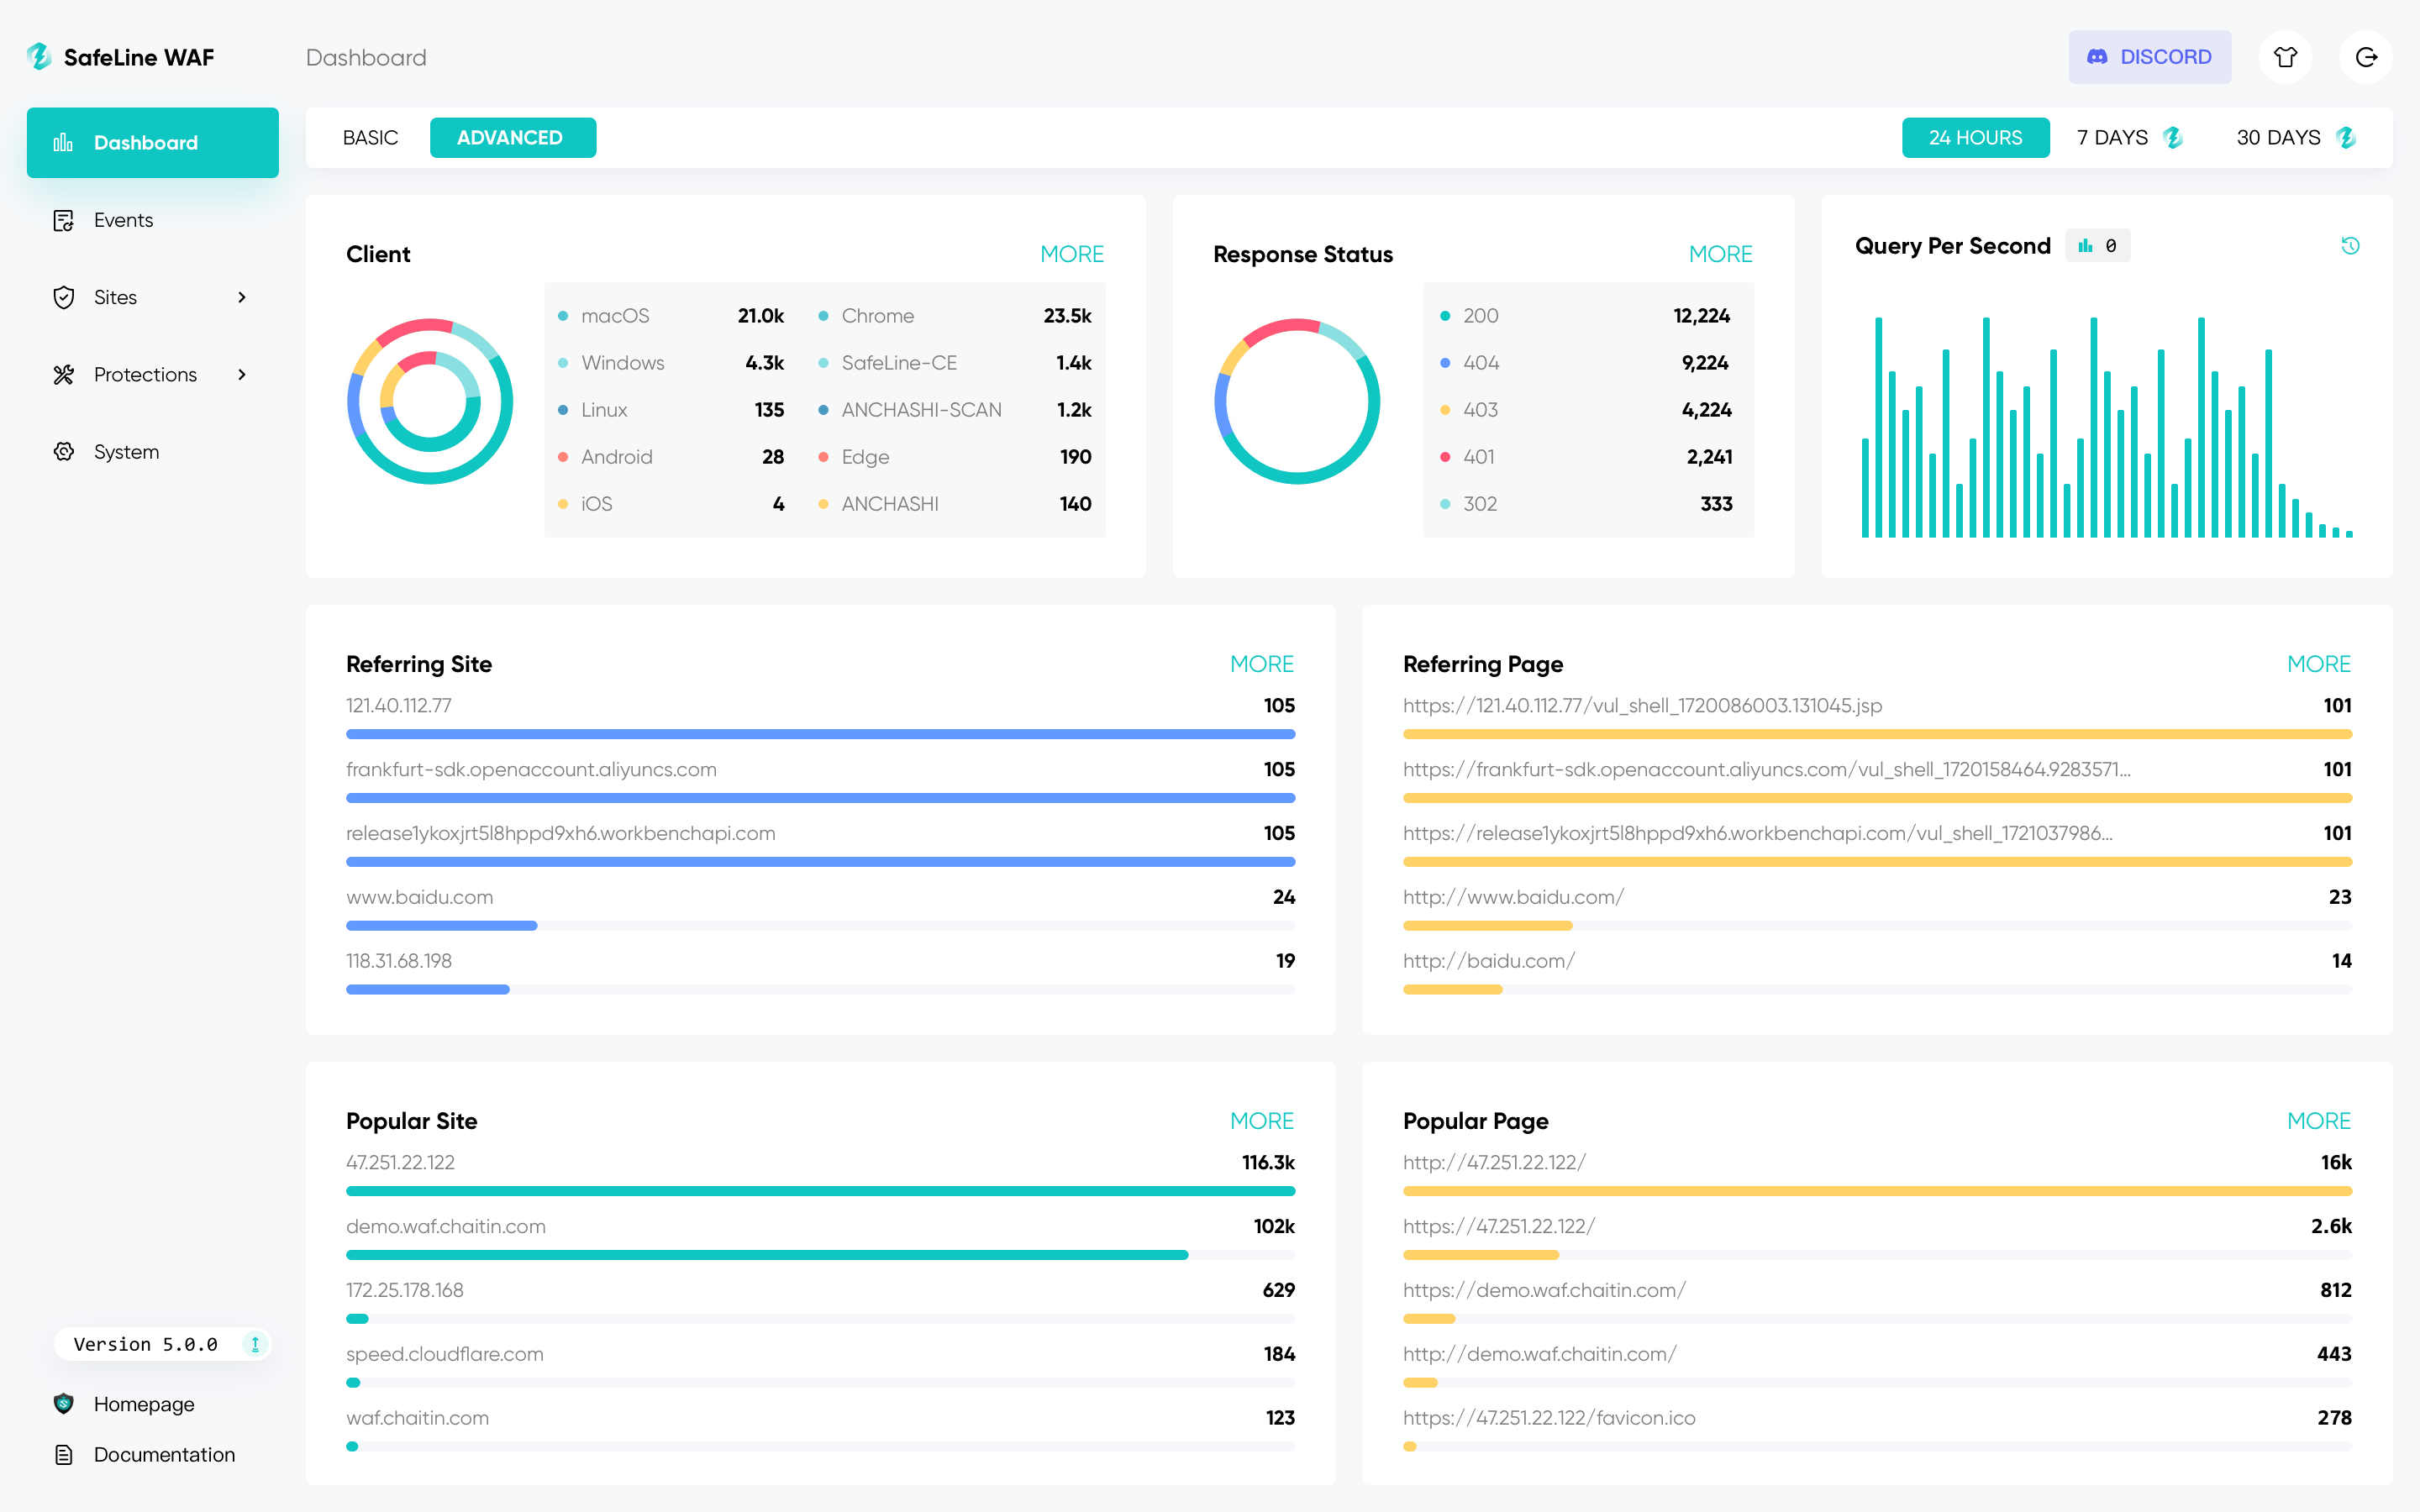
Пользователям из материкового Китая стоит устанавливать SafeLine по документации китайской редакции: международная редакция может не подключиться к облачным сервисам SafeLine.Где он работает?На вашей собственной инфраструктуре: это самостоятельно размещаемое решение, которое вы разворачиваете перед веб-приложениями, которые хотите защитить, и управляете им через его собственную веб-консоль.
На вашей собственной инфраструктуре: это самостоятельно размещаемое решение, которое вы разворачиваете перед веб-приложениями, которые хотите защитить, и управляете им через его собственную веб-консоль.Какие атаки он блокирует?Обычный спектр веб-атак: SQL-инъекции, XSS, инъекции кода и команд ОС, CRLF, LDAP- и XPath-инъекции, RCE, XXE, SSRF, обход путей, бэкдоры, а также атаки перебором, HTTP-флуд и злоупотребления со стороны ботов.
Обычный спектр веб-атак: SQL-инъекции, XSS, инъекции кода и команд ОС, CRLF, LDAP- и XPath-инъекции, RCE, XXE, SSRF, обход путей, бэкдоры, а также атаки перебором, HTTP-флуд и злоупотребления со стороны ботов.Что он умеет, кроме блокировки атак?Ограничение частоты запросов против DoS, перебора и всплесков трафика, антибот-проверки, которые пропускают людей, но блокируют краулеров, проверка подлинности, закрывающая посетителей за паролем, и динамическая защита, которая при каждом заходе заново шифрует HTML и JS ваших страниц.
Ограничение частоты запросов против DoS, перебора и всплесков трафика, антибот-проверки, которые пропускают людей, но блокируют краулеров, проверка подлинности, закрывающая посетителей за паролем, и динамическая защита, которая при каждом заходе заново шифрует HTML и JS ваших страниц.Как его обнаружение сравнивается с ModSecurity или Cloudflare?На бенчмарке SafeLine из 33 669 образцов режим Balance обнаружил 71,65% атак при 0,07% ложных срабатываний (точность 99,45%), режим Strict — 76,17%, тогда как ModSecurity Level 1 показал 69,74% обнаружения при 17,58% ложных срабатываний, а Cloudflare Free — лишь 10,70% обнаружения.
На бенчмарке SafeLine из 33 669 образцов режим Balance обнаружил 71,65% атак при 0,07% ложных срабатываний (точность 99,45%), режим Strict — 76,17%, тогда как ModSecurity Level 1 показал 69,74% обнаружения при 17,58% ложных срабатываний, а Cloudflare Free — лишь 10,70% обнаружения.Он проверен в бою?Да — в README он описан как готовый к продакшену: более 400 000 установок по всему миру, свыше 1 000 000 защищённых сайтов и более 30 миллиардов обрабатываемых ежедневно HTTP-запросов.
Да — в README он описан как готовый к продакшену: более 400 000 установок по всему миру, свыше 1 000 000 защищённых сайтов и более 30 миллиардов обрабатываемых ежедневно HTTP-запросов.Which topics is it in?web-application-firewall, sql-injection, waf, bruteforce, xss, cve, appsec, bot-detection, application-security, rate-limiting, captcha, web-security
web-application-firewall, sql-injection, waf, bruteforce, xss, cve, appsec, bot-detection, application-security, rate-limiting, captcha, web-security