1.3K ·GitHub
Что это?
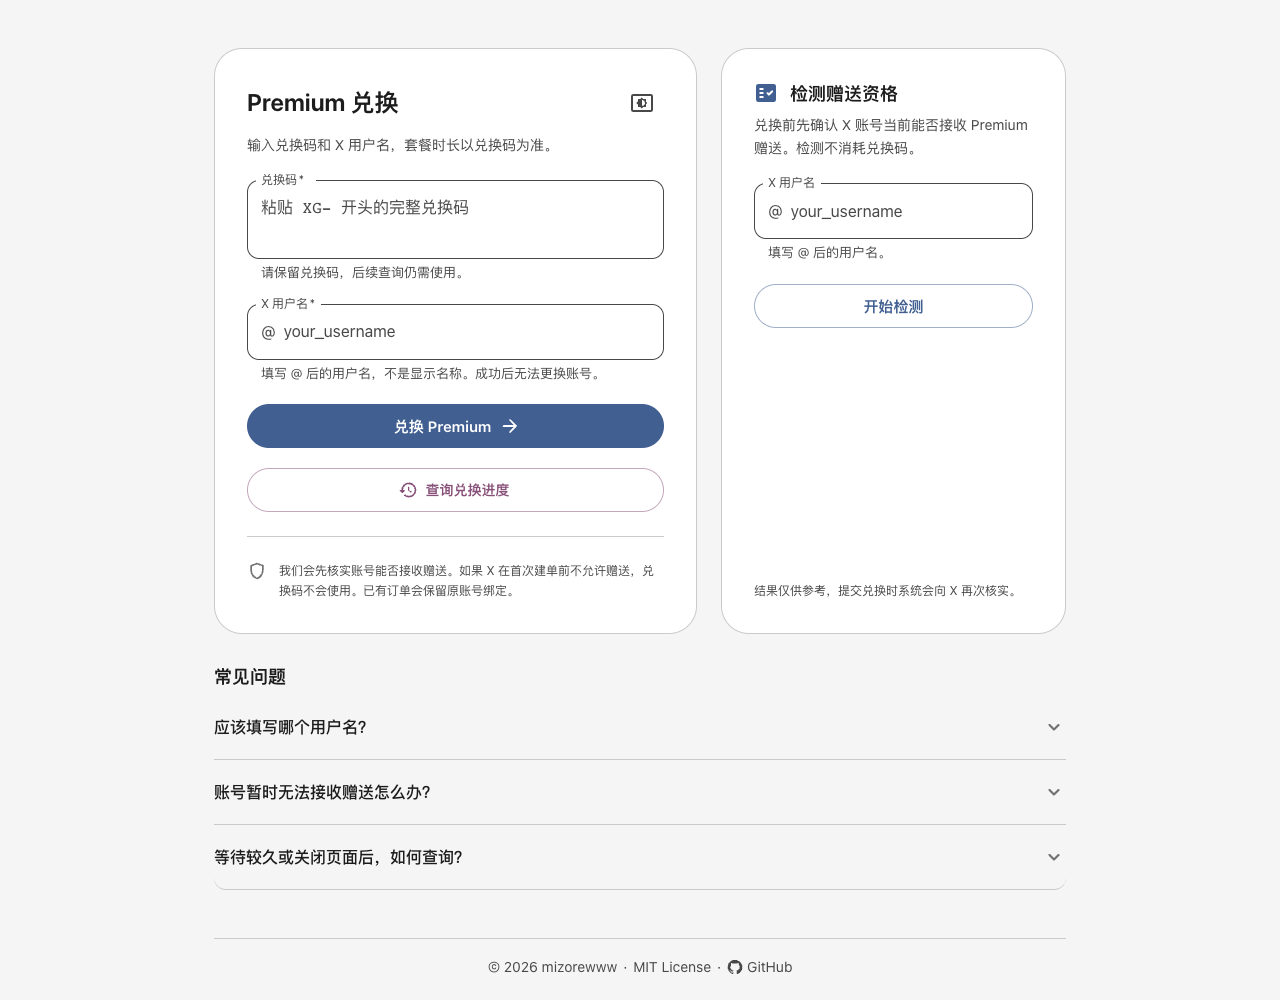
 X Gift Bot — самостоятельно хостируемая платформа для продажи подписок X (Twitter) Premium в виде подарочных кодов: вы генерируете коды активации и раздаёте их, а пользователи активируют их на веб-странице, вводя код и своё имя пользователя X, после чего система автоматически оформляет и оплачивает заказ Premium.
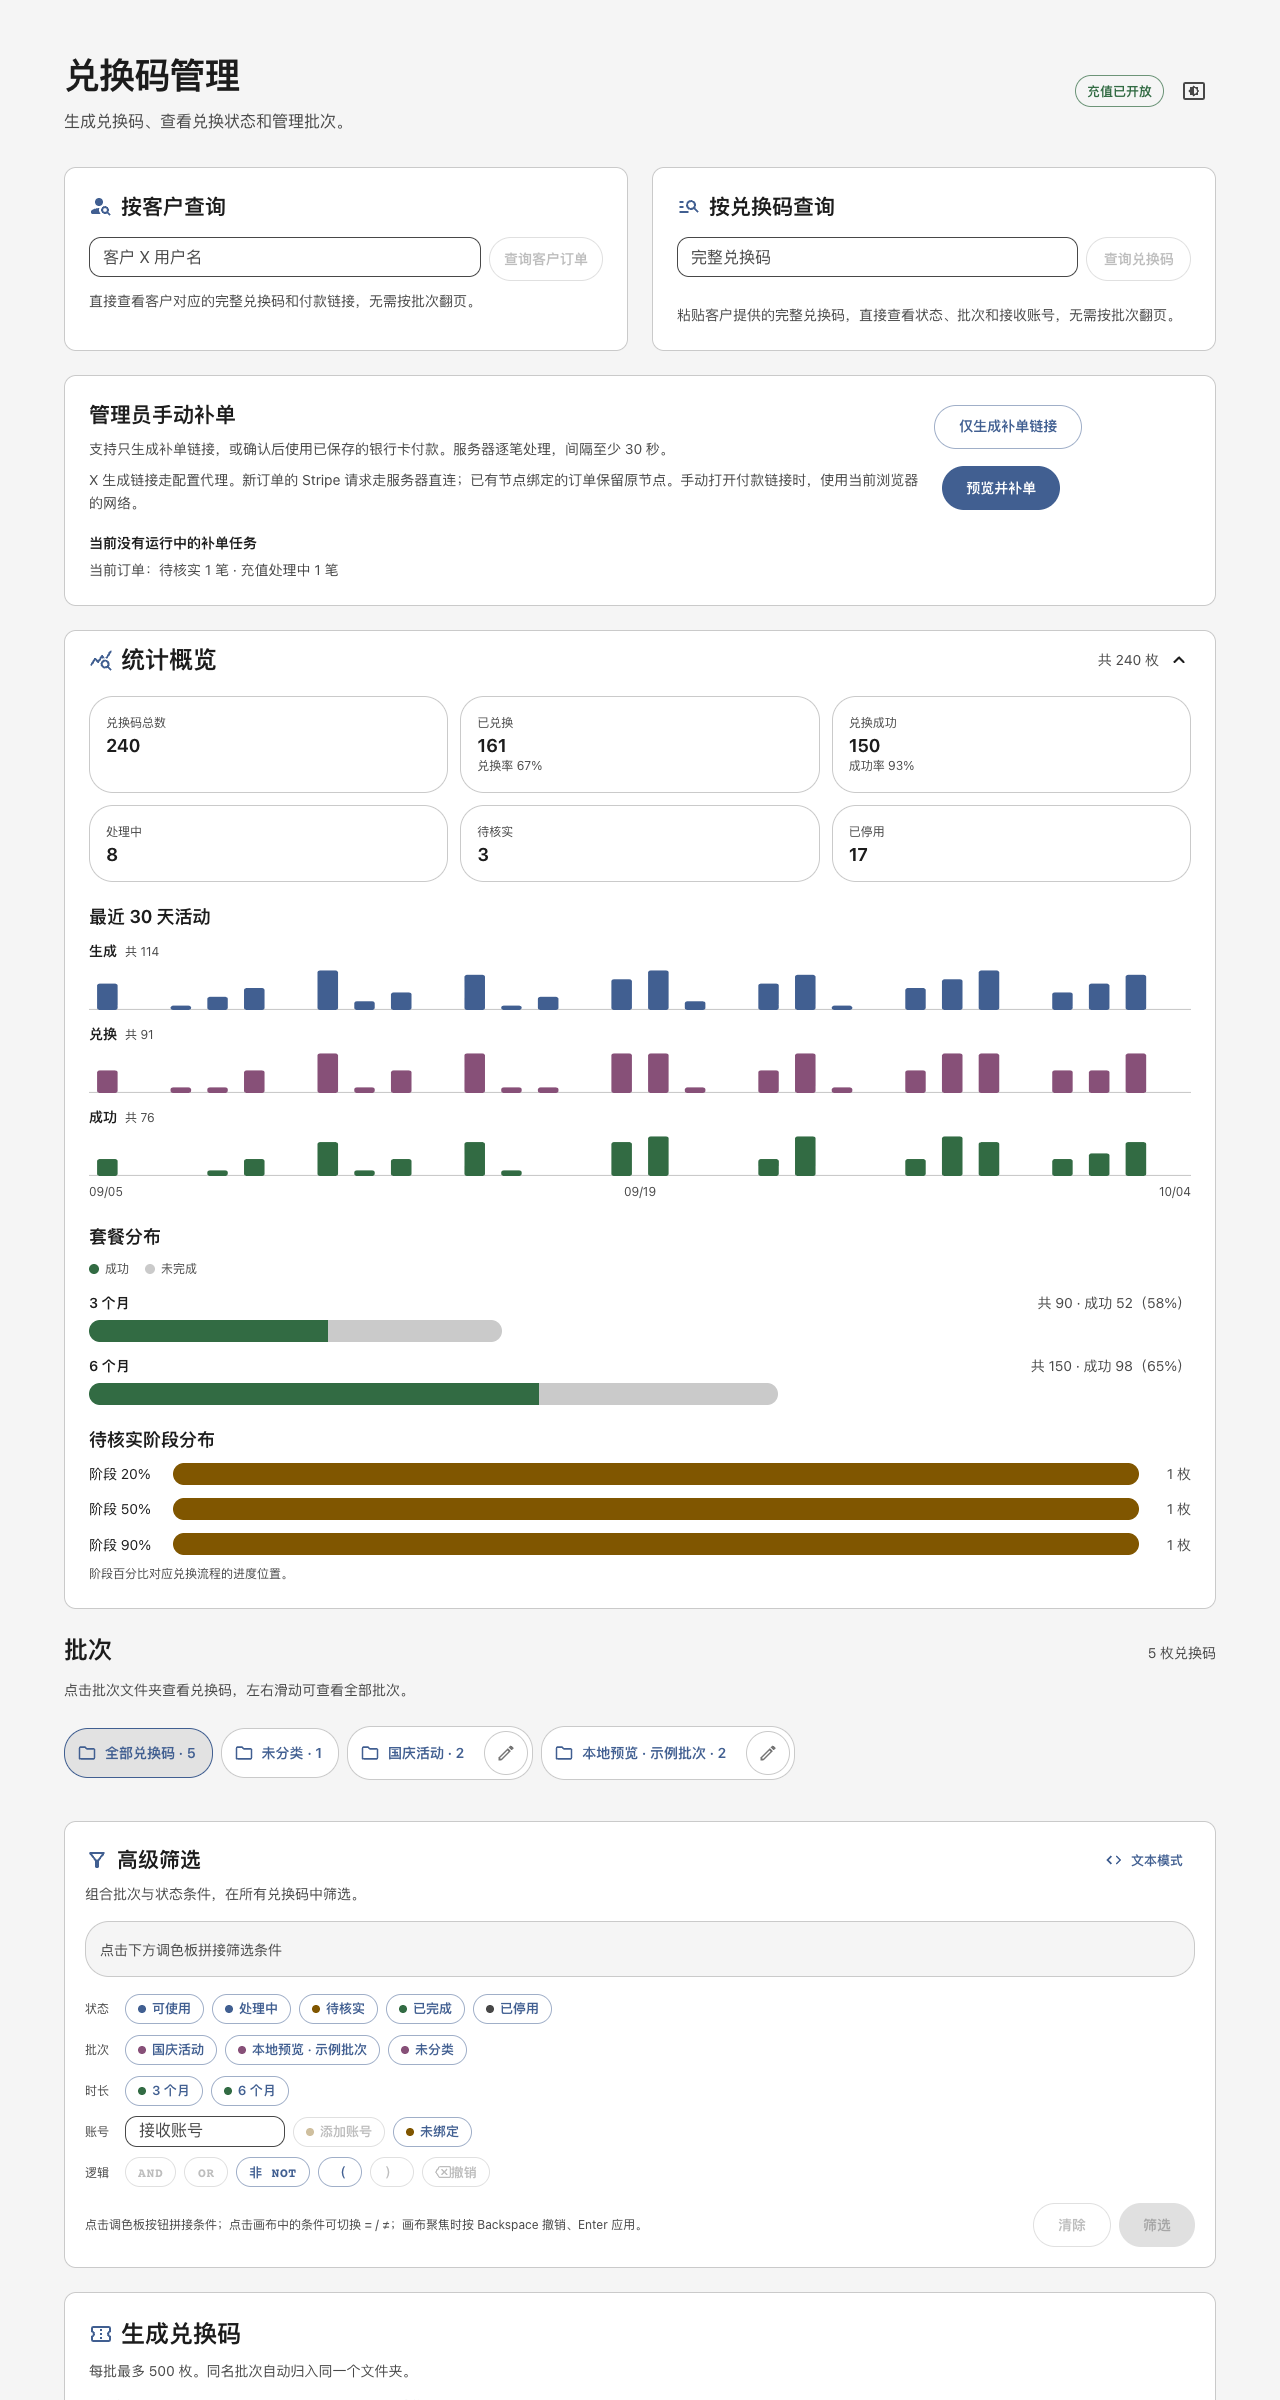
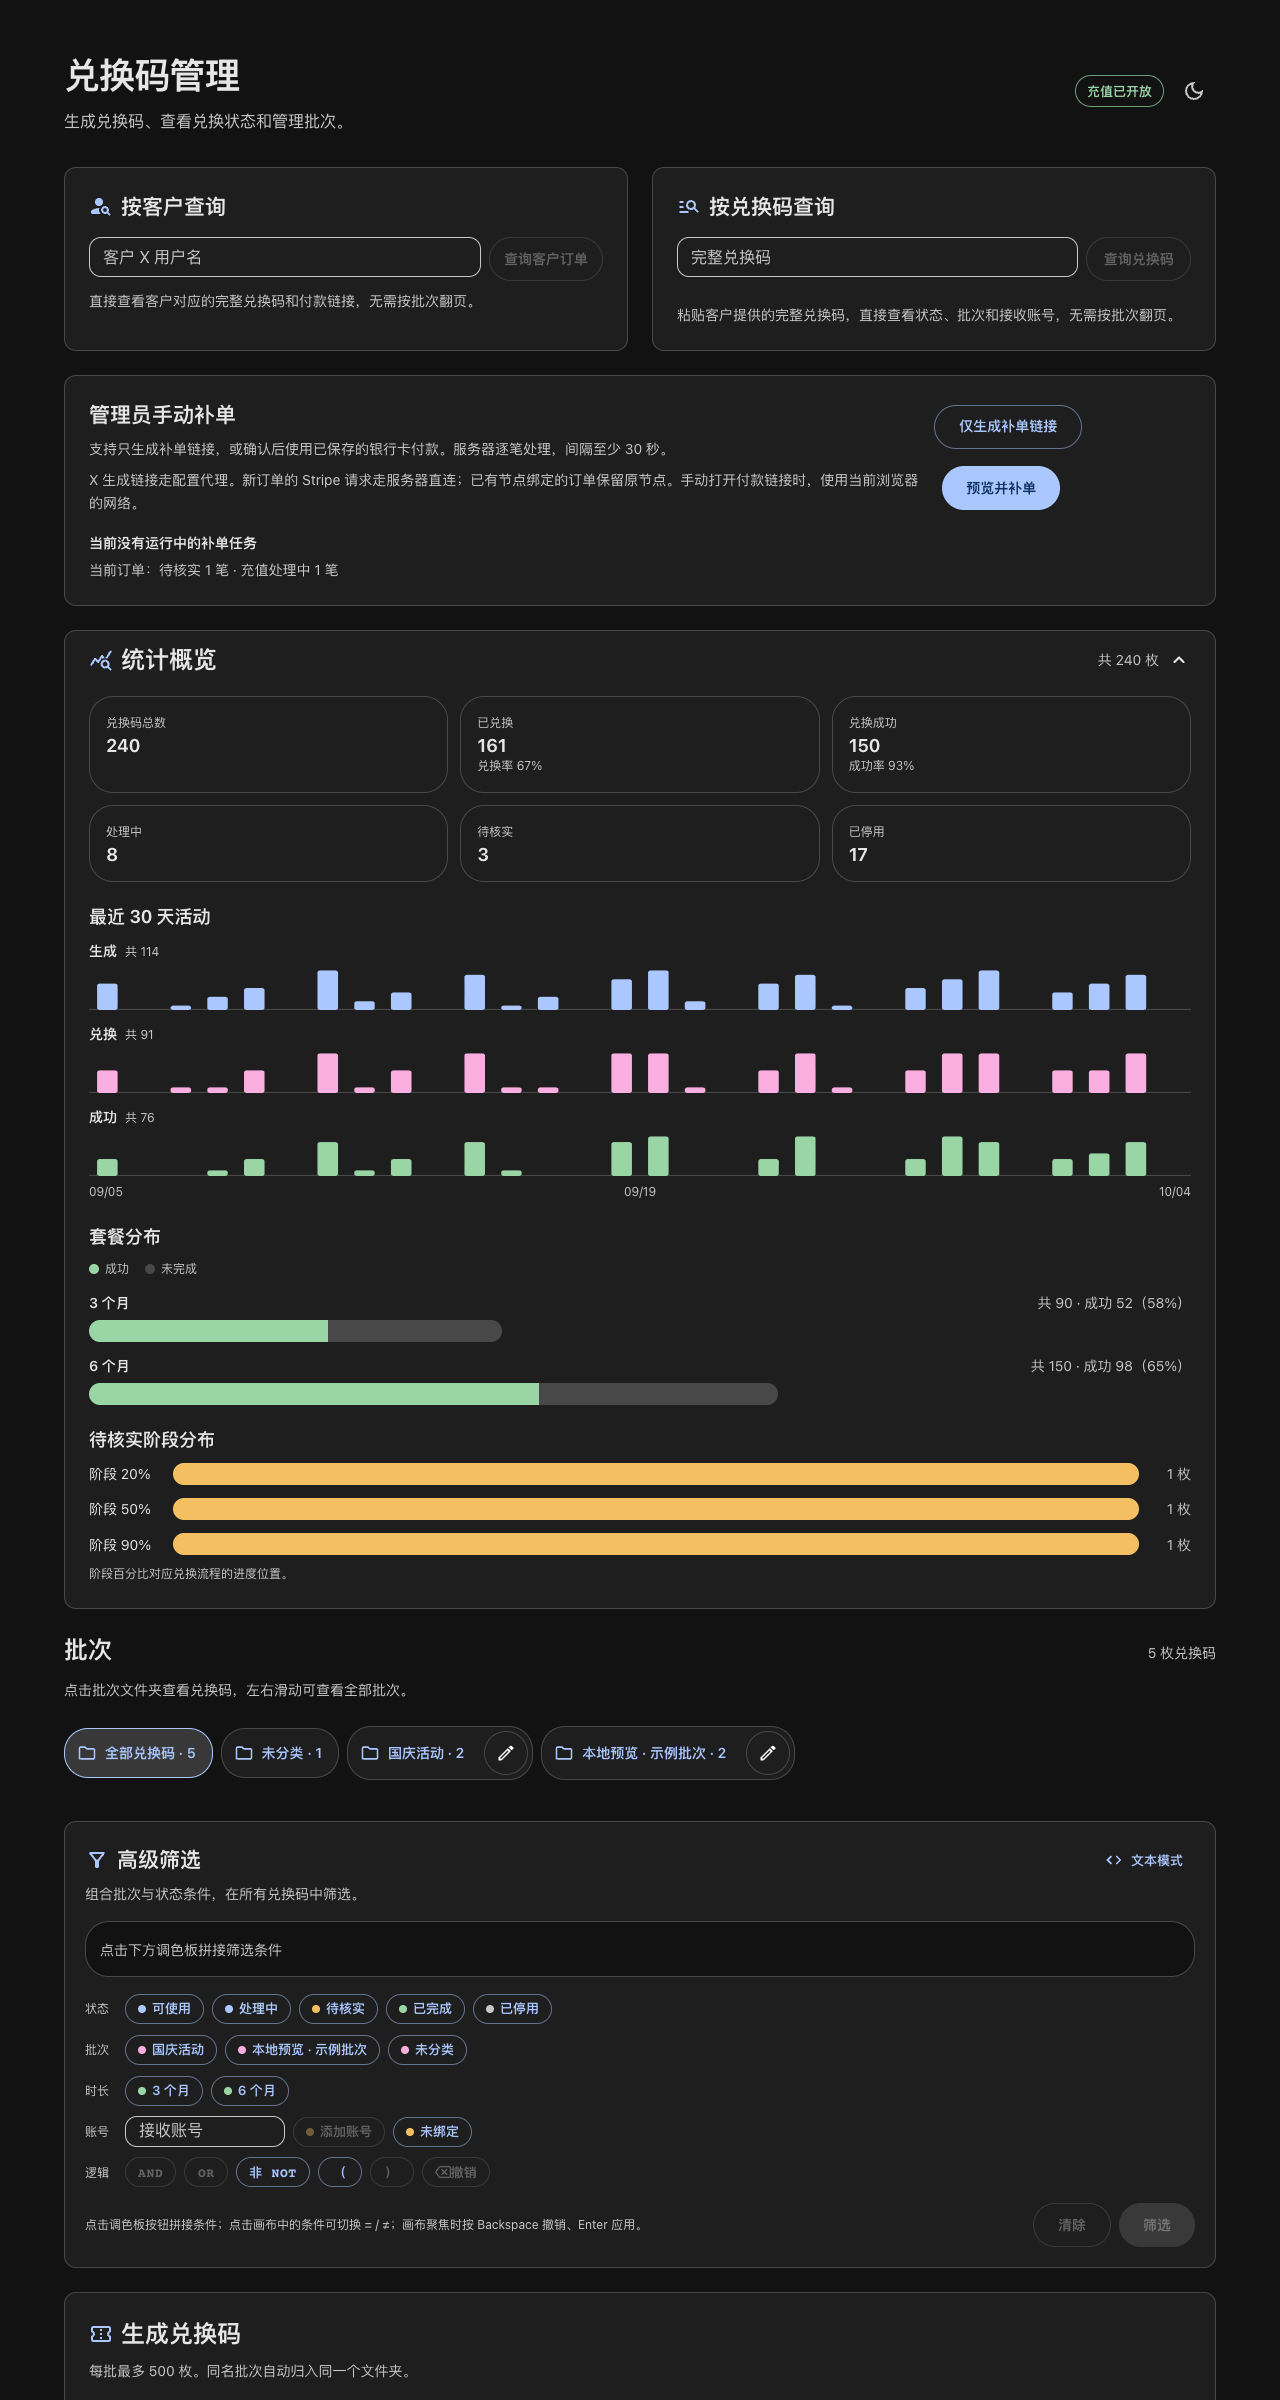
Это CLI-инструмент или веб-приложение?И то, и другое: CLI-бинарник «xgift», который вы запускаете на своём Linux-сервере для настройки, проверки статуса и обновления конфигов, плюс обслуживаемое им веб-приложение — публичная страница активации для покупателей и защищённая паролем админ-панель для генерации кодов и просмотра статистики.
И то, и другое: CLI-бинарник «xgift», который вы запускаете на своём Linux-сервере для настройки, проверки статуса и обновления конфигов, плюс обслуживаемое им веб-приложение — публичная страница активации для покупателей и защищённая паролем админ-панель для генерации кодов и просмотра статистики.Как это запустить?Соберите Go-бинарники и запустите «./bin/xgift setup», который проведёт вас через пароль хранилища, куки X, платёжную карту, прокси, ключ Stripe и конфиг сайта, затем поставьте сервер за обратный прокси Caddy, используя приложенный шаблон Caddyfile, для HTTPS.
Соберите Go-бинарники и запустите «./bin/xgift setup», который проведёт вас через пароль хранилища, куки X, платёжную карту, прокси, ключ Stripe и конфиг сайта, затем поставьте сервер за обратный прокси Caddy, используя приложенный шаблон Caddyfile, для HTTPS.Что нужно перед развертыванием?Linux-сервер с Go 1.27+ (или бинарник, собранный в другом месте) и домен, направленный на него, плюс куки входа X (auth_token и ct0), настоящая банковская карта, публичный live-ключ Stripe и, опционально, прокси, если сервер не может напрямую достучаться до x.com.
Linux-сервер с Go 1.27+ (или бинарник, собранный в другом месте) и домен, направленный на него, плюс куки входа X (auth_token и ct0), настоящая банковская карта, публичный live-ключ Stripe и, опционально, прокси, если сервер не может напрямую достучаться до x.com.Какой главный риск при запуске?Если потеряете файл пароля хранилища, все зашифрованные данные (куки, карта, прокси, заказы) станут навсегда невосстановимыми, придётся удалить vault.db и заново пройти настройку с нуля; куки X также истекают и требуют периодического обновления.
Если потеряете файл пароля хранилища, все зашифрованные данные (куки, карта, прокси, заказы) станут навсегда невосстановимыми, придётся удалить vault.db и заново пройти настройку с нуля; куки X также истекают и требуют периодического обновления.Как он избегает двойного списания, когда результат оплаты неясен?Заказы с неясным результатом оплаты помечаются как «ожидает проверки», а не повторяются; пользователь может нажать «перепроверить и продолжить» на том же коде для повторной проверки, и статус заказа обновится автоматически после подтверждения.
Заказы с неясным результатом оплаты помечаются как «ожидает проверки», а не повторяются; пользователь может нажать «перепроверить и продолжить» на том же коде для повторной проверки, и статус заказа обновится автоматически после подтверждения.Можно ли приостановить продажи, не аннулируя выданные коды?Да, установите XGIFT_PAYMENTS_ENABLED в false в site.env и перезапустите сервис; попытки активации вежливо отклоняются, а код не расходуется.
Да, установите XGIFT_PAYMENTS_ENABLED в false в site.env и перезапустите сервис; попытки активации вежливо отклоняются, а код не расходуется.Какие типы прокси можно использовать, если сервер не достаёт до x.com?Подойдёт любой outbound-тип sing-box — AnyTLS, SOCKS, HTTP, Shadowsocks, VMess, VLESS, Trojan — или можно вставить полный конфиг sing-box напрямую.
Подойдёт любой outbound-тип sing-box — AnyTLS, SOCKS, HTTP, Shadowsocks, VMess, VLESS, Trojan — или можно вставить полный конфиг sing-box напрямую.Можно ли попробовать интерфейс до настройки реальных аккаунтов и платежей?Да, локальный режим предпросмотра (нужен только Node.js 22+) показывает страницы активации и админки на образцах данных в памяти; ввод кода вида «XG-», за которым следуют 48 букв A, демонстрирует полный успешный сценарий.
Да, локальный режим предпросмотра (нужен только Node.js 22+) показывает страницы активации и админки на образцах данных в памяти; ввод кода вида «XG-», за которым следуют 48 букв A, демонстрирует полный успешный сценарий.What are similar projects?manychat-lite-cloudflare, caddy, nginx-proxy-manager, DoulorCloud, hyperswitch, CFNext, TikTokDownloader, CFBox
manychat-lite-cloudflare, caddy, nginx-proxy-manager, DoulorCloud, hyperswitch, CFNext, TikTokDownloader, CFBoxWhich topics is it in?caddy, stripe, payments, social-media, bot, admin-dashboard, reverse-proxy, cloudflare, encryption, sqlite, proxy, dashboard
caddy, stripe, payments, social-media, bot, admin-dashboard, reverse-proxy, cloudflare, encryption, sqlite, proxy, dashboard