

Что это такое?
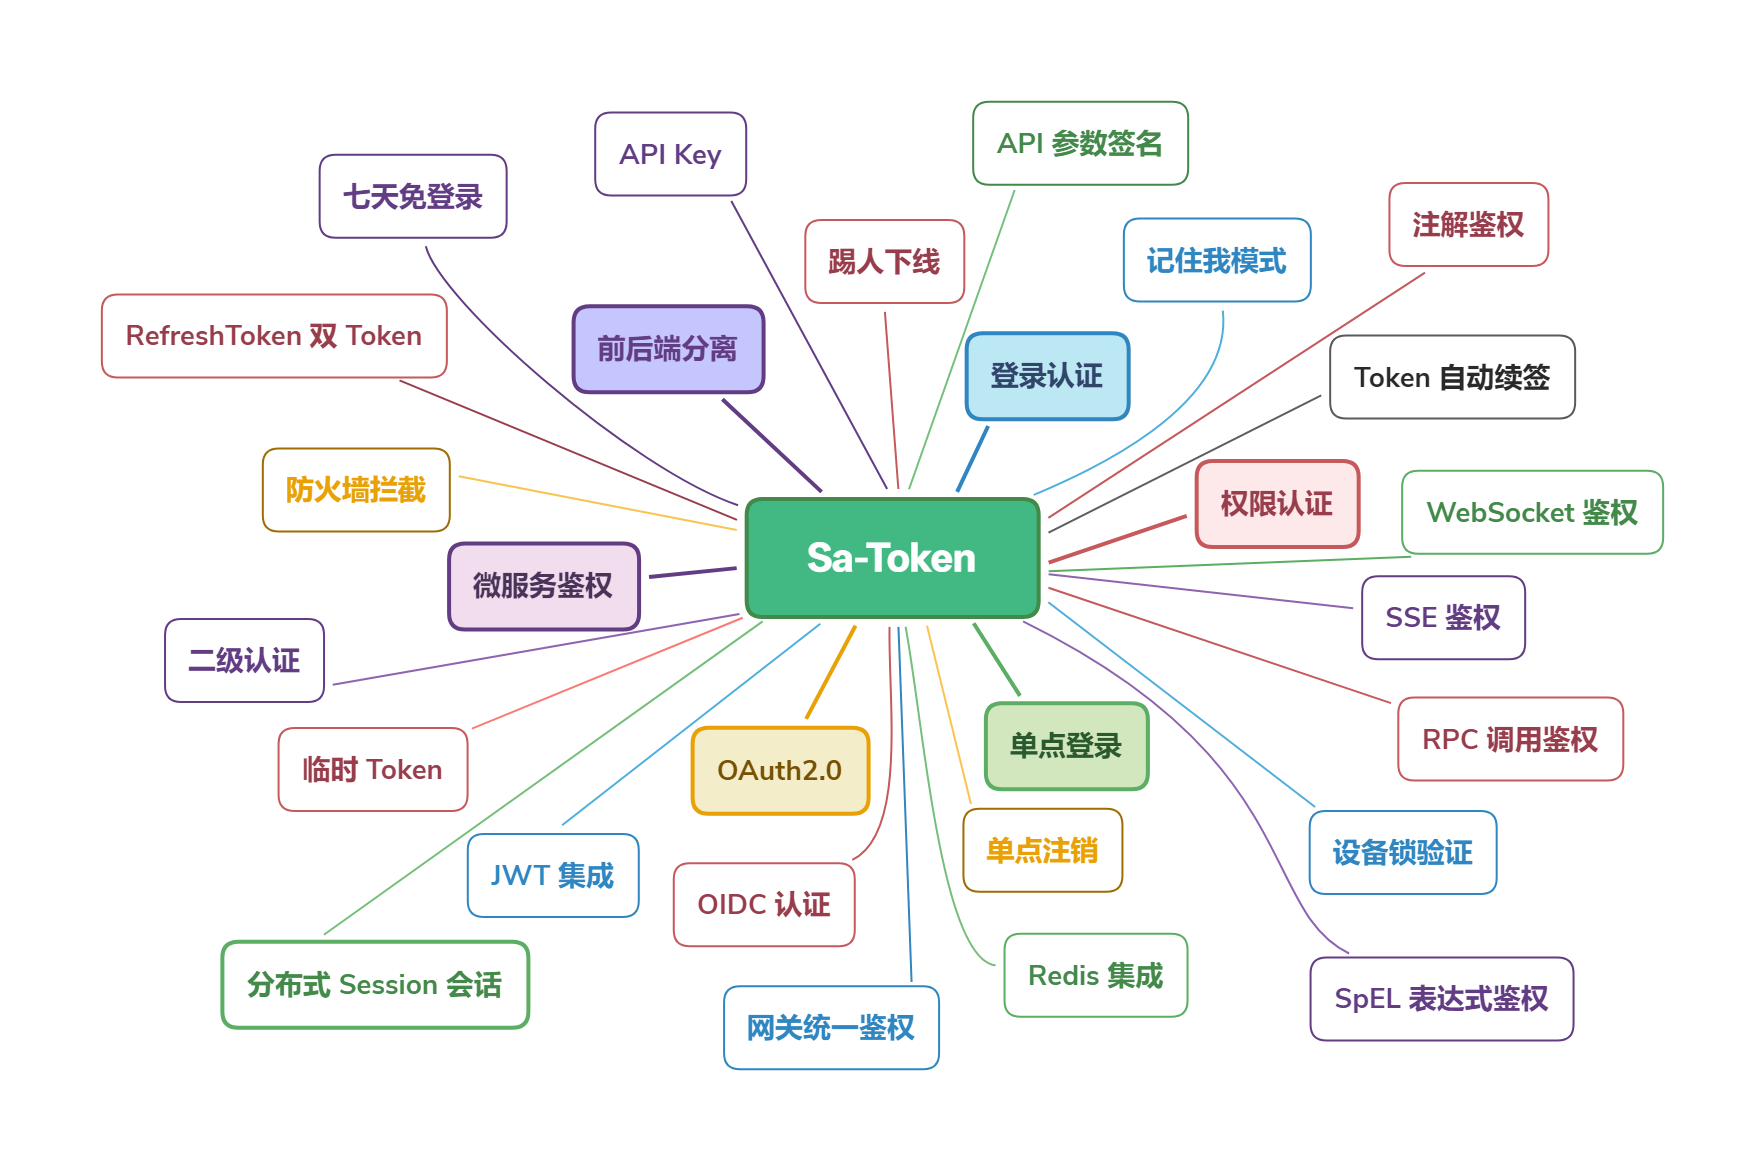
 Sa-Token — бесплатный open-source фреймворк для аутентификации и авторизации на Java, который покрывает вход в систему, проверку прав, SSO, OAuth2.0 и авторизацию на шлюзе микросервисов — всё через одну лёгкую зависимость.
Это библиотека, которую я добавлю в свой проект, или сервер, который нужно разворачивать?Это фреймворк, который подключается как Maven-зависимость в pom.xml, а не то, что разворачивается отдельно. Готовые интеграционные пакеты позволяют ему работать из коробки с популярными Java веб-фреймворками.
Это фреймворк, который подключается как Maven-зависимость в pom.xml, а не то, что разворачивается отдельно. Готовые интеграционные пакеты позволяют ему работать из коробки с популярными Java веб-фреймворками.Сколько кода нужно, чтобы пользователь вошёл в систему?Один статический вызов выполняет вход пользователя, ещё один защищает эндпоинт — реализовывать интерфейсы и создавать файлы конфигурации не нужно. В README сказано, что большинство функций решаются одной строкой кода.
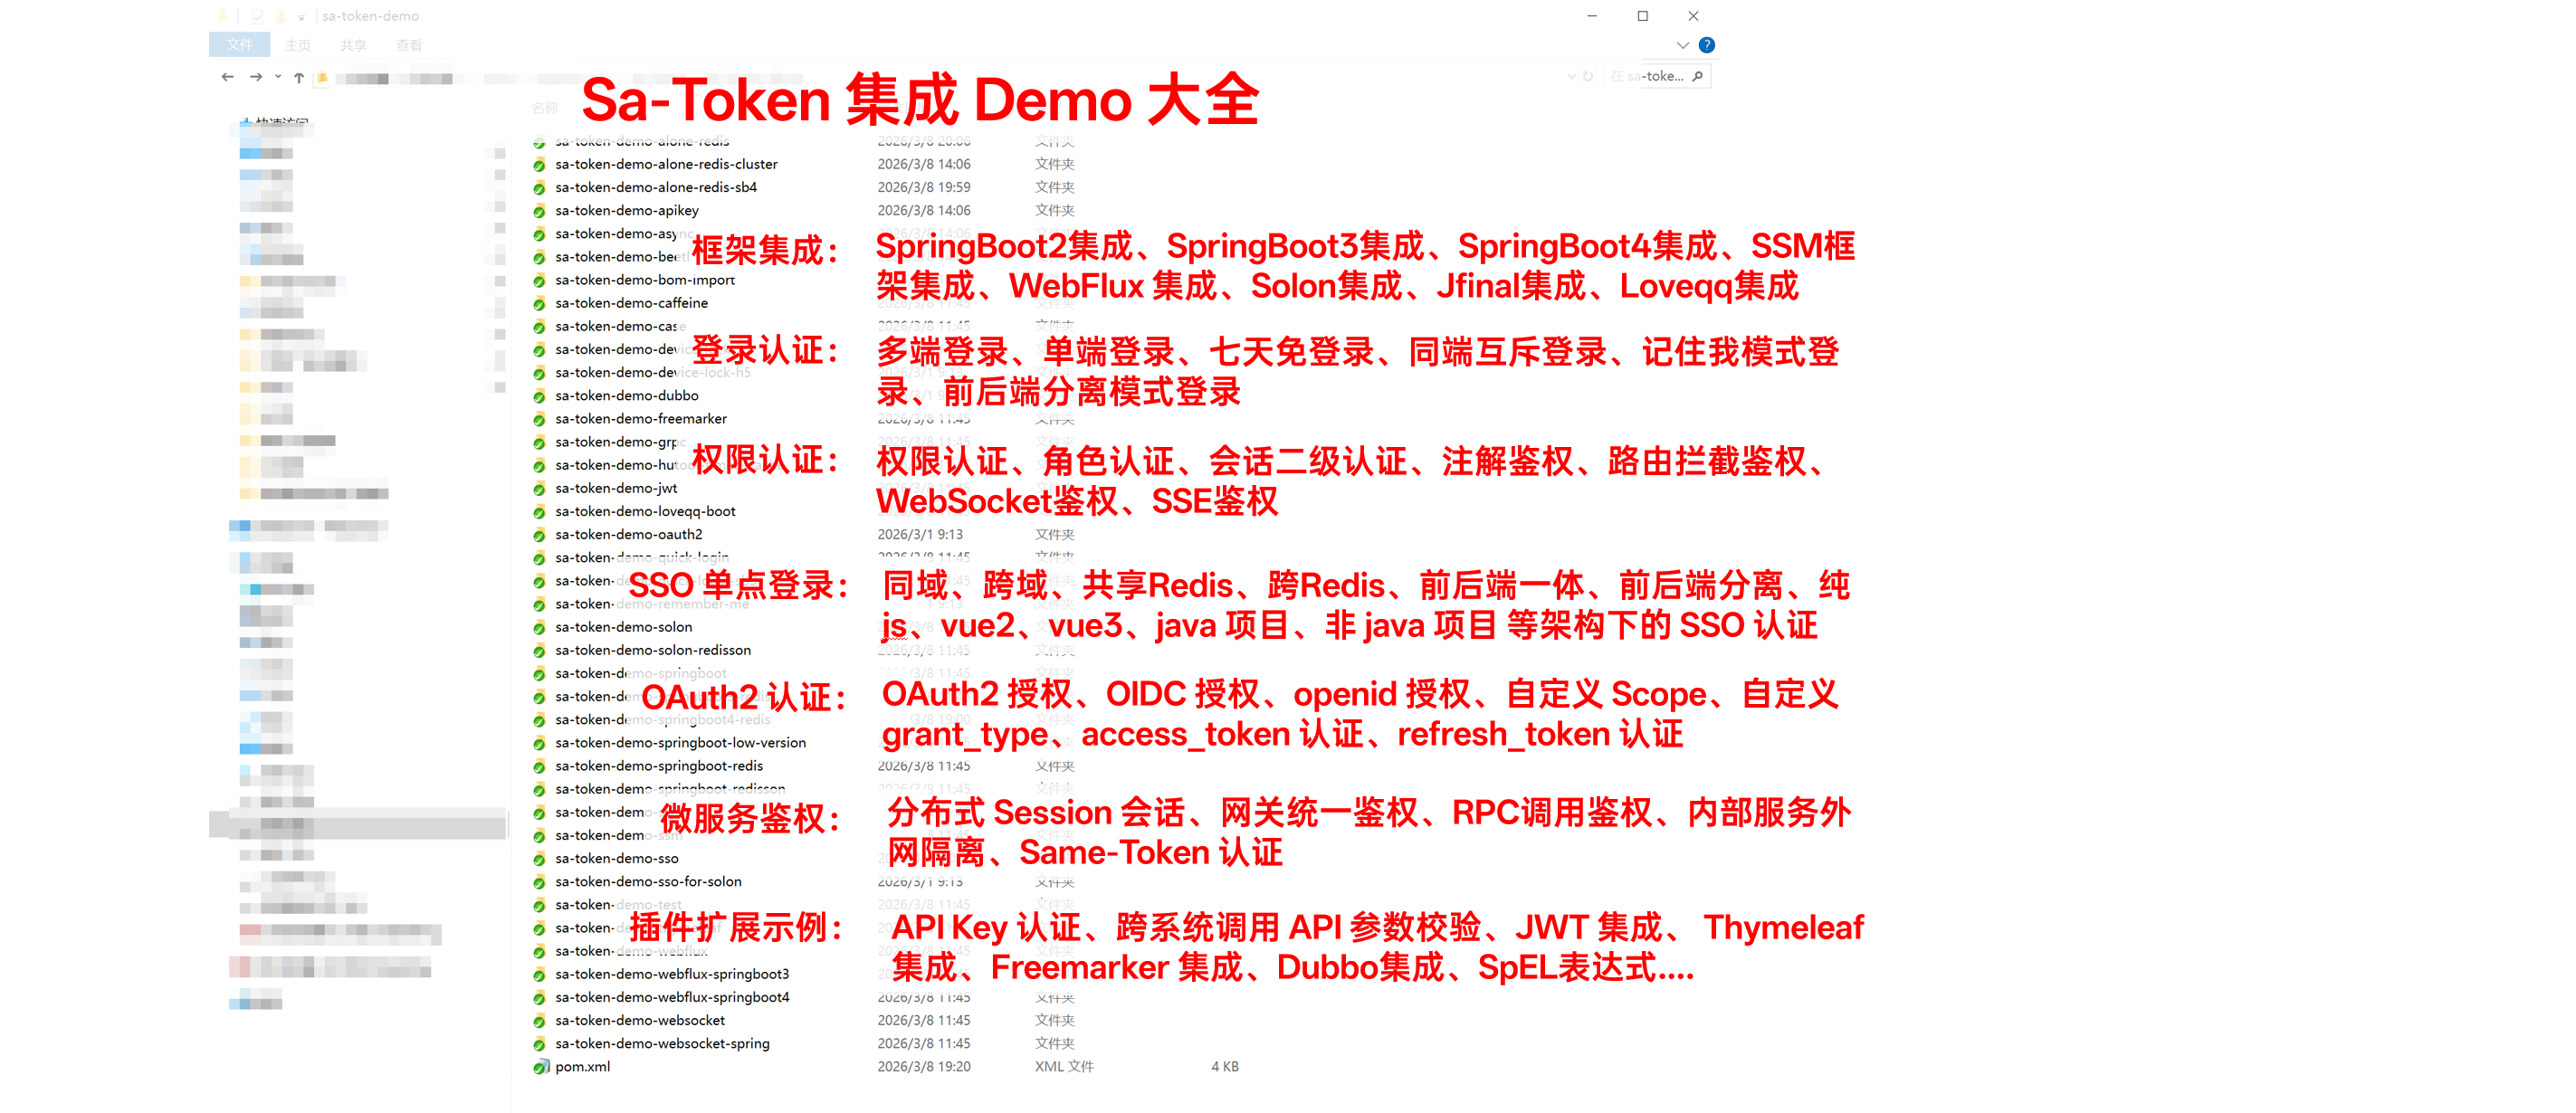
Один статический вызов выполняет вход пользователя, ещё один защищает эндпоинт — реализовывать интерфейсы и создавать файлы конфигурации не нужно. В README сказано, что большинство функций решаются одной строкой кода.С какими Java-стеками он работает?Официальные интеграционные пакеты покрывают SpringBoot 2, SpringBoot 3/4 с поддержкой JDK 17, Solon, JFinal, SpringMVC и WebFlux — выбираете тот, что подходит под ваш фреймворк.
Официальные интеграционные пакеты покрывают SpringBoot 2, SpringBoot 3/4 с поддержкой JDK 17, Solon, JFinal, SpringMVC и WebFlux — выбираете тот, что подходит под ваш фреймворк.Документация есть только на китайском?Документация делается в первую очередь на китайском, но есть переводы сообщества на традиционный китайский, английский, японский, корейский и русский, а в FAQ также указаны несколько видеокурсов.
Документация делается в первую очередь на китайском, но есть переводы сообщества на традиционный китайский, английский, японский, корейский и русский, а в FAQ также указаны несколько видеокурсов.Он работает где-то особенном или везде, где работает Java?Это чистая Java с ядром без зависимостей, поэтому работает везде, где есть JVM — серверный фреймворк для вашего бэкенда, пользователям ничего устанавливать не нужно.
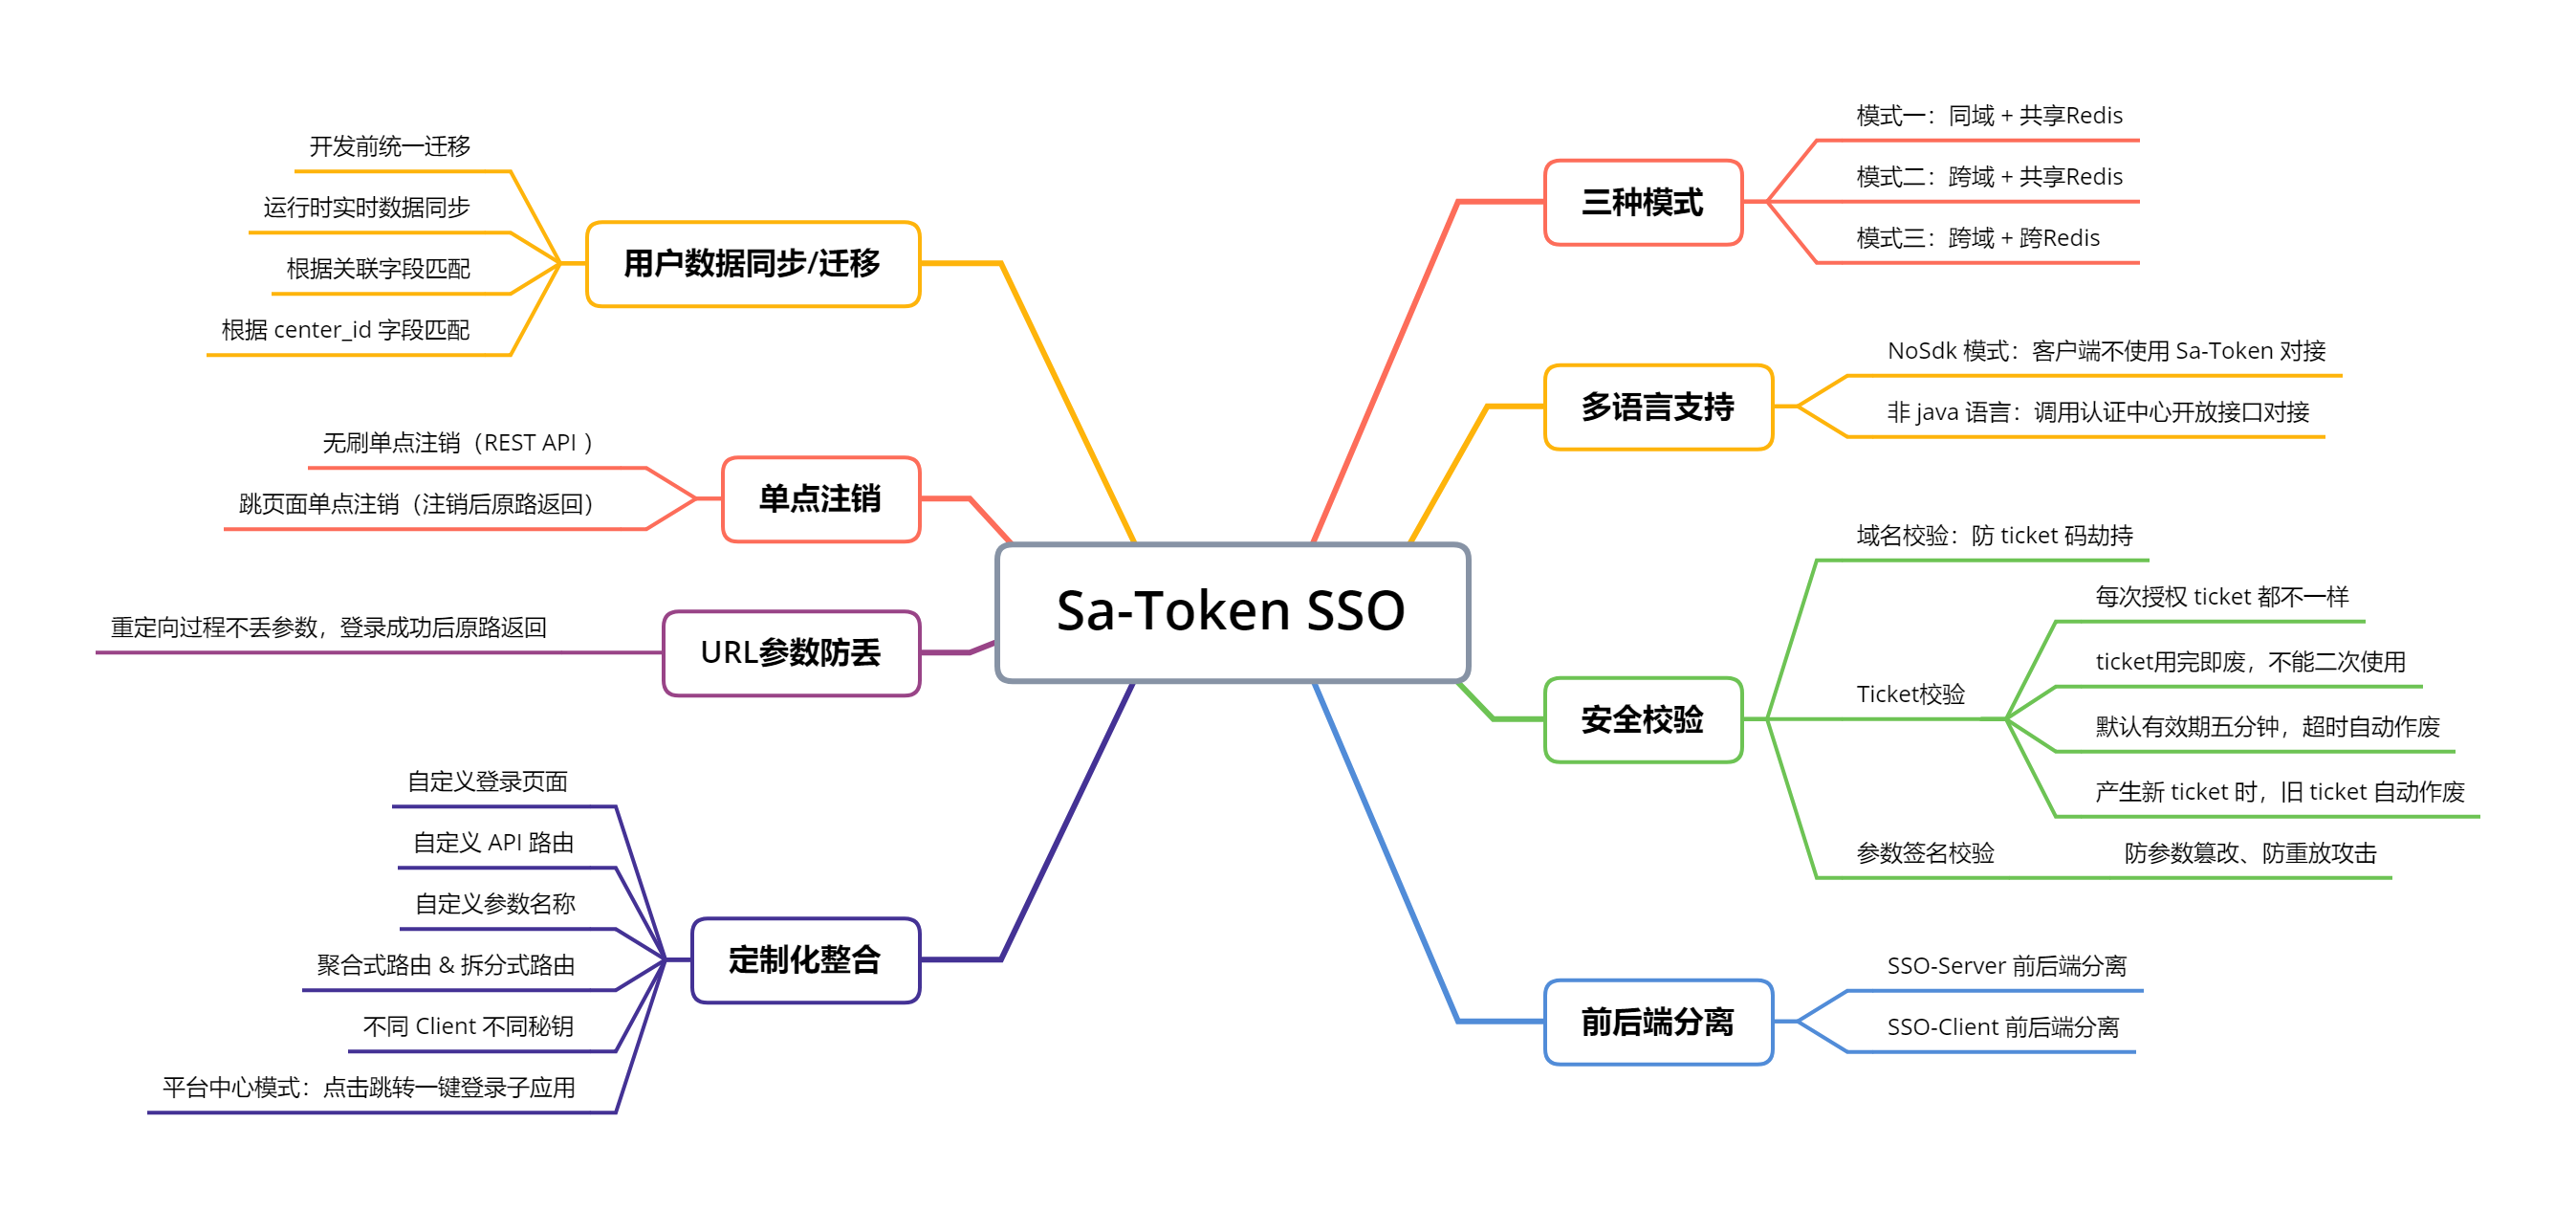
Это чистая Java с ядром без зависимостей, поэтому работает везде, где есть JVM — серверный фреймворк для вашего бэкенда, пользователям ничего устанавливать не нужно.Сможет ли он обеспечить единый вход между системами на разных доменах?Да — есть три режима SSO: общие куки для систем под одним основным доменом, передача сессии через редирект по URL, когда у бэкендов общий Redis, и проверка тикета по HTTP как запасной вариант, когда ни то ни другое не подходит. Проекты не на Java тоже могут интегрироваться — для этого есть примеры NoSdk.
Да — есть три режима SSO: общие куки для систем под одним основным доменом, передача сессии через редирект по URL, когда у бэкендов общий Redis, и проверка тикета по HTTP как запасной вариант, когда ни то ни другое не подходит. Проекты не на Java тоже могут интегрироваться — для этого есть примеры NoSdk.Могу ли я с его помощью сделать свой сервер авторизации OAuth2?Да — модуль OAuth2 реализует все четыре стандартных grant'а: authorization code, implicit, password и client credentials, плюс режим openid для идентификации пользователя.
Да — модуль OAuth2 реализует все четыре стандартных grant'а: authorization code, implicit, password и client credentials, плюс режим openid для идентификации пользователя.Что он предлагает для микросервисных архитектур?Авторизацию через перехват маршрутов для шлюзов вроде Gateway, ShenYu и Zuul, распределённые сессии на основе общего дата-центра данных, аутентификацию RPC-вызовов и передачу состояния входа между вызовами dubbo и gRPC.
Авторизацию через перехват маршрутов для шлюзов вроде Gateway, ShenYu и Zuul, распределённые сессии на основе общего дата-центра данных, аутентификацию RPC-вызовов и передачу состояния входа между вызовами dubbo и gRPC.Что он умеет, кроме входа пользователей?Много всего: выкидывать пользователей офлайн по id аккаунта или значению токена, взаимное исключение на одном устройстве (телефон и ПК онлайн одновременно, второй телефон выкидывается), банить аккаунты по бизнес-правилам или по нарастающей, требовать повторную аутентификацию, а также интегрировать JWT или подпись API между системами. Клиенты без куки — приложения и мини-программы — тоже могут проходить аутентификацию.
Много всего: выкидывать пользователей офлайн по id аккаунта или значению токена, взаимное исключение на одном устройстве (телефон и ПК онлайн одновременно, второй телефон выкидывается), банить аккаунты по бизнес-правилам или по нарастающей, требовать повторную аутентификацию, а также интегрировать JWT или подпись API между системами. Клиенты без куки — приложения и мини-программы — тоже могут проходить аутентификацию.What are similar projects?SpringAll, mall, JeecgBoot, SpringBoot-Labs, jwt-auth, supertokens-core, hydra, financial-intelligence-system
SpringAll, mall, JeecgBoot, SpringBoot-Labs, jwt-auth, supertokens-core, hydra, financial-intelligence-systemWhich topics is it in?session-management, springcloud, token, authorization, spring-boot, jwt, sso, microservices, oauth, redis, authentication, distributed-systems
session-management, springcloud, token, authorization, spring-boot, jwt, sso, microservices, oauth, redis, authentication, distributed-systems