Что это?
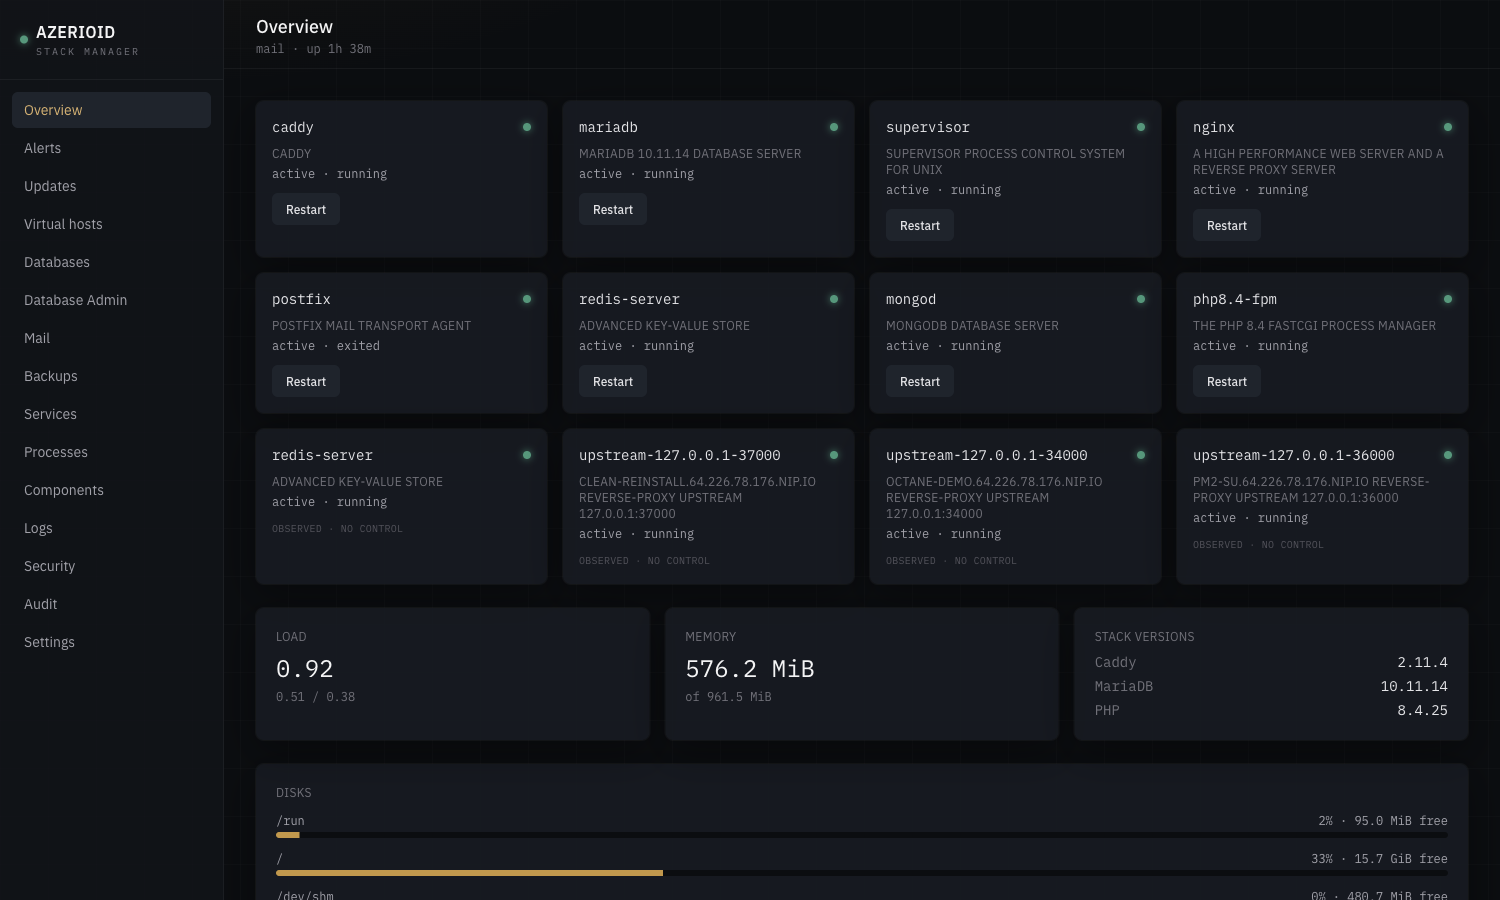
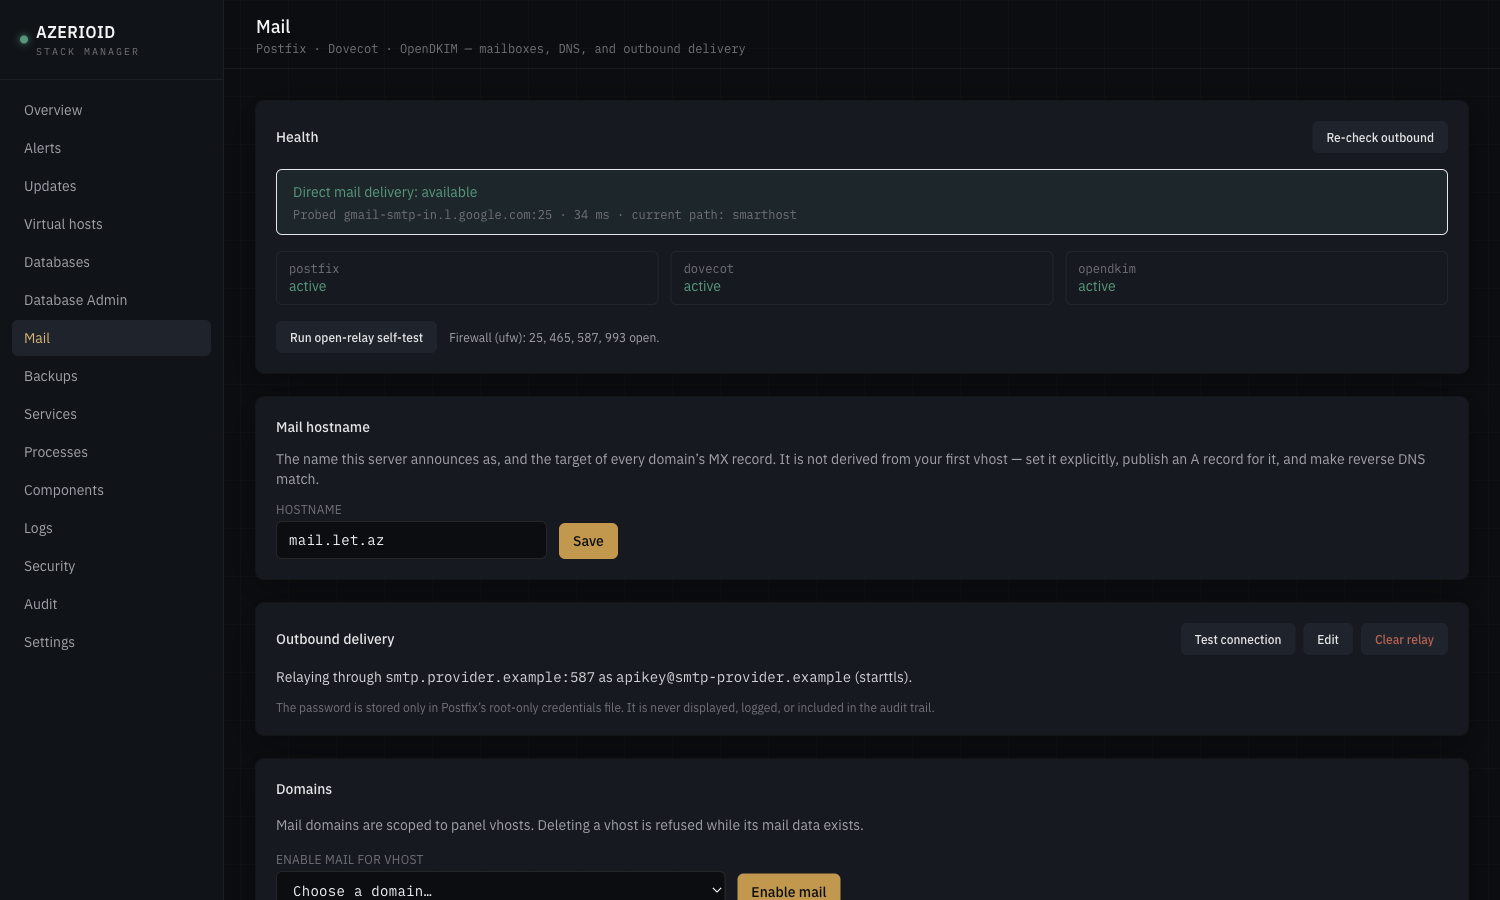
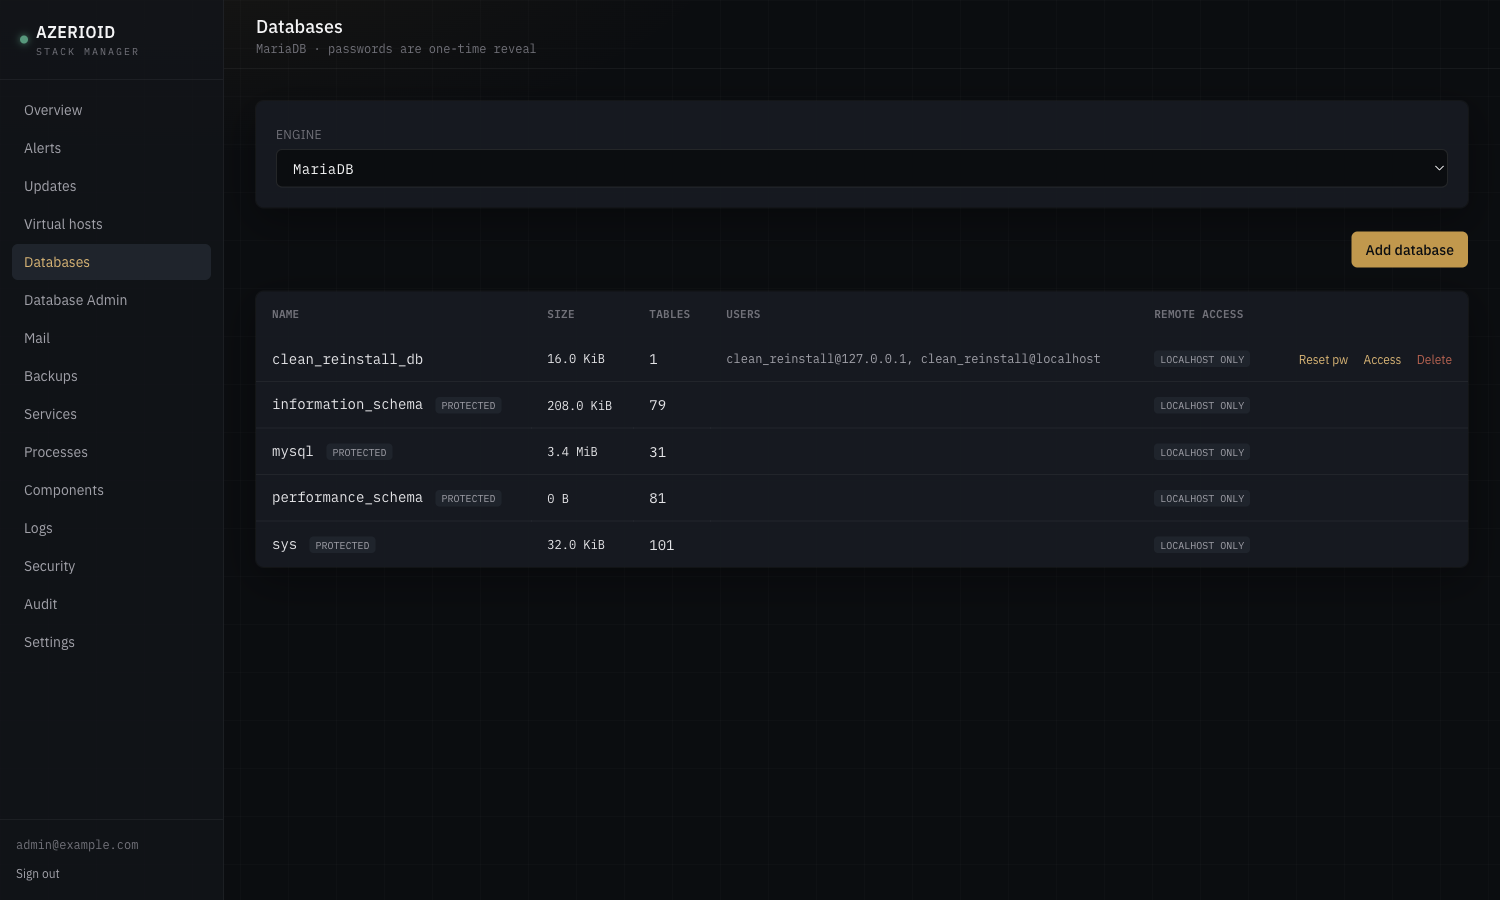
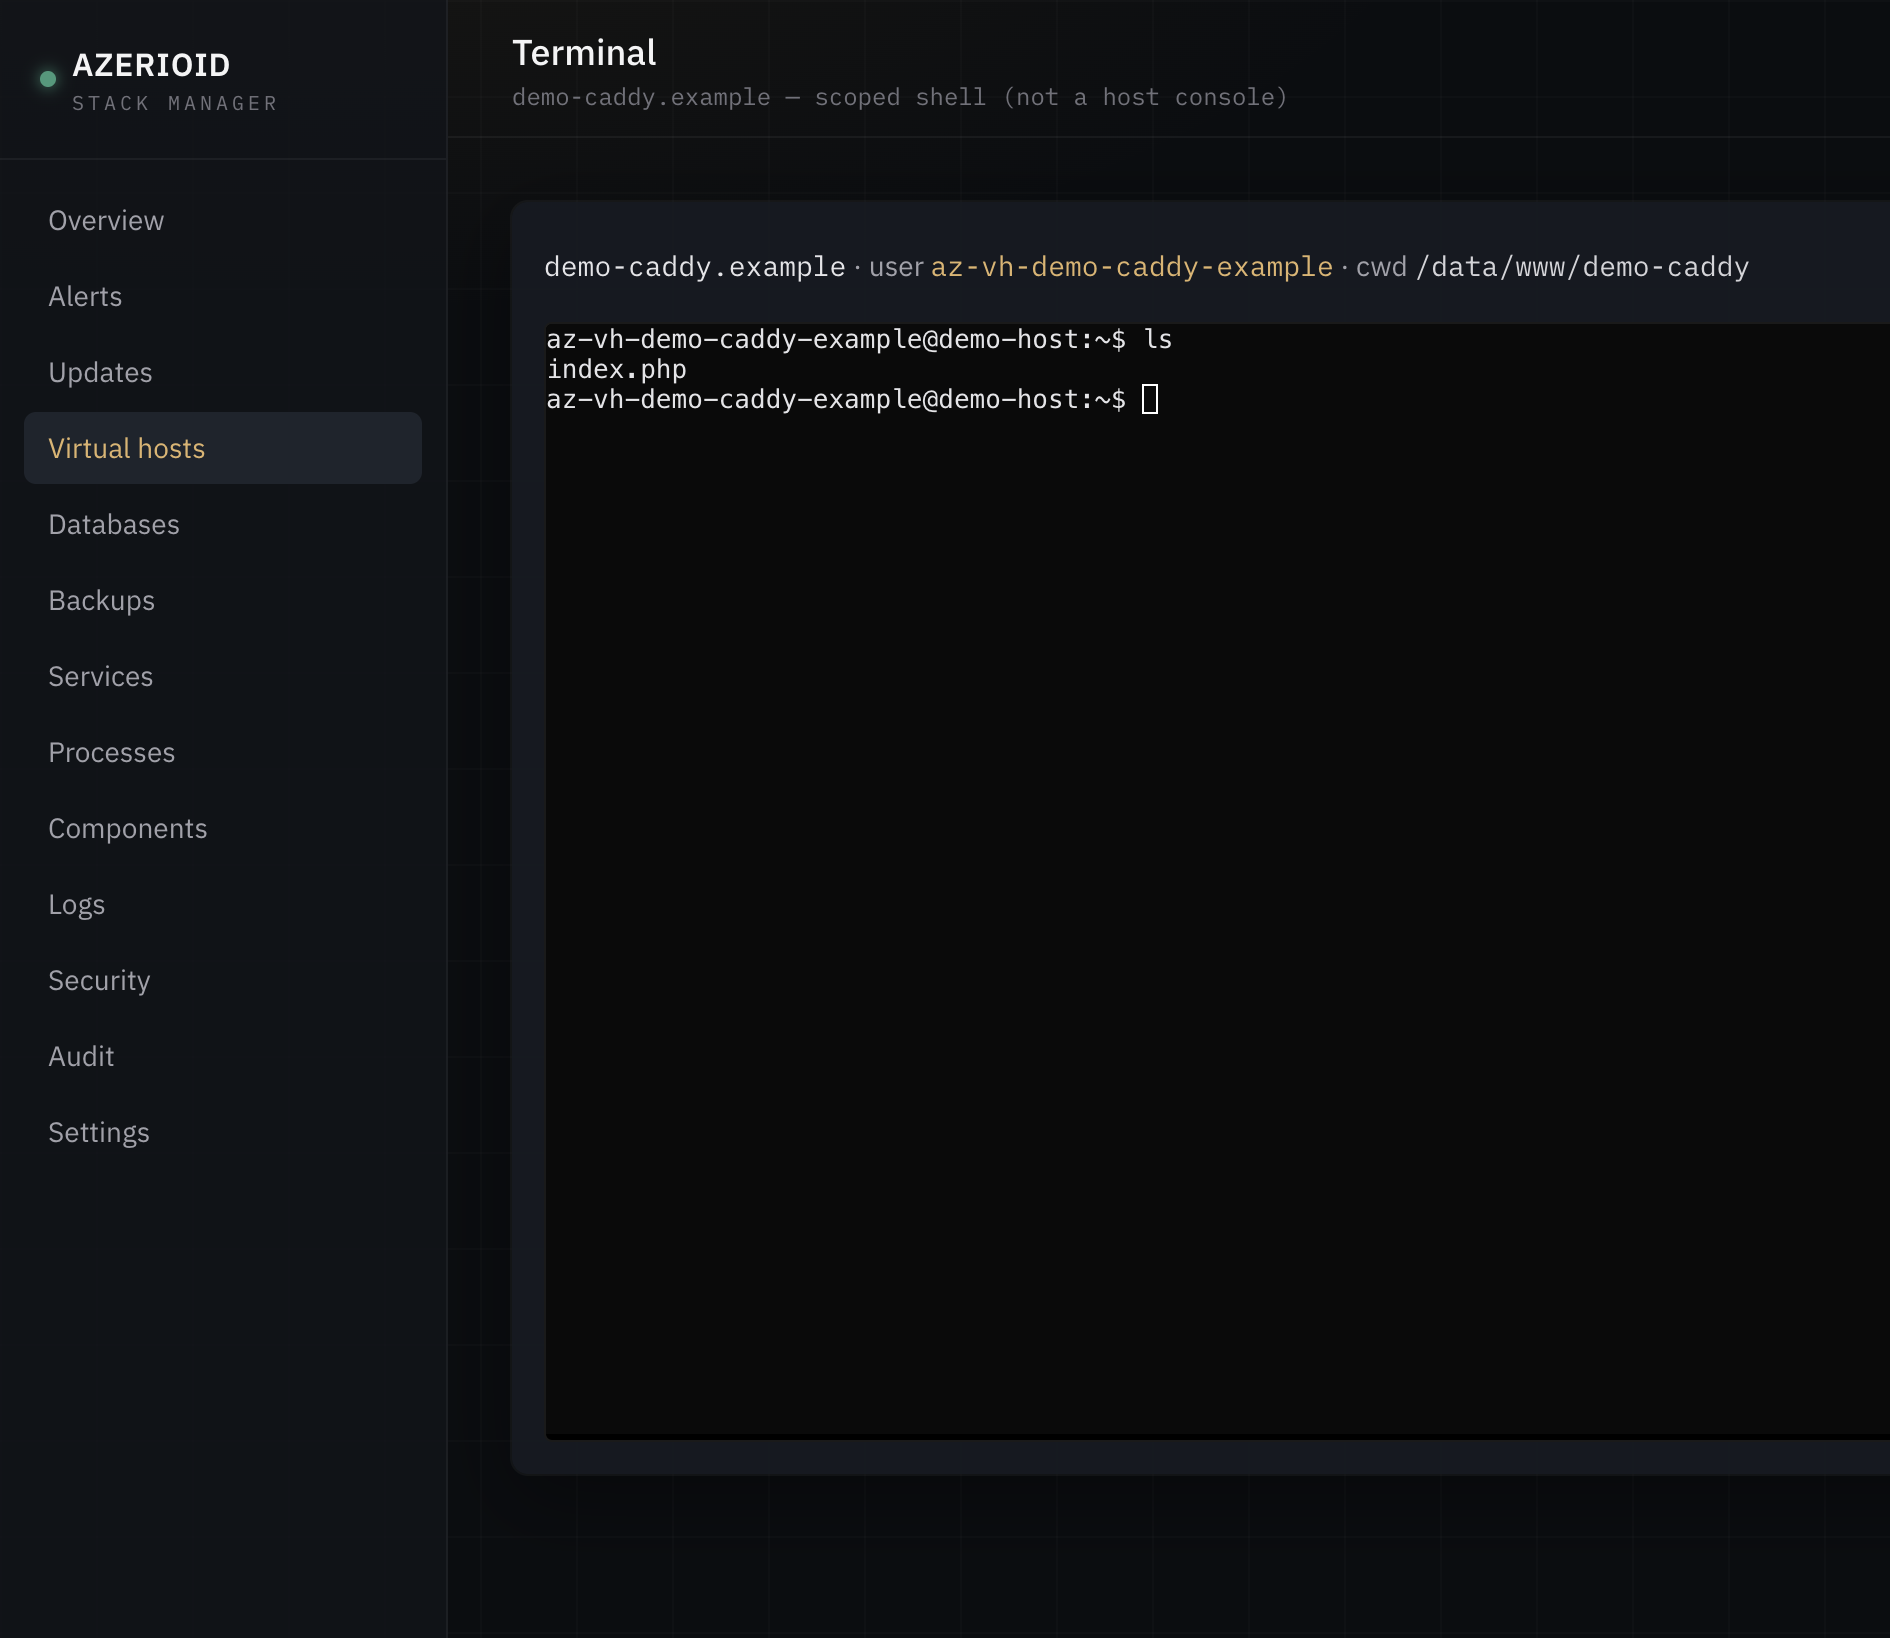
 AZERIOID Stack Manager — автономный менеджер стека и веб-панель управления для операторов, держащих сайты на одном Linux-сервере. Он разворачивает Caddy, выделенный пул PHP-FPM и админский интерфейс на SQLite, а затем позволяет по мере надобности добавлять веб-серверы, базы данных, кэш, почту, Node.js и rootless Docker.
Это библиотека для кода или отдельное серверное приложение?Это отдельное селф-хостед веб-приложение плюс соответствующий CLI (azerioid), построенное на Laravel 13 + Livewire 4 с базой панели на SQLite, а не библиотека для импорта в другой проект.
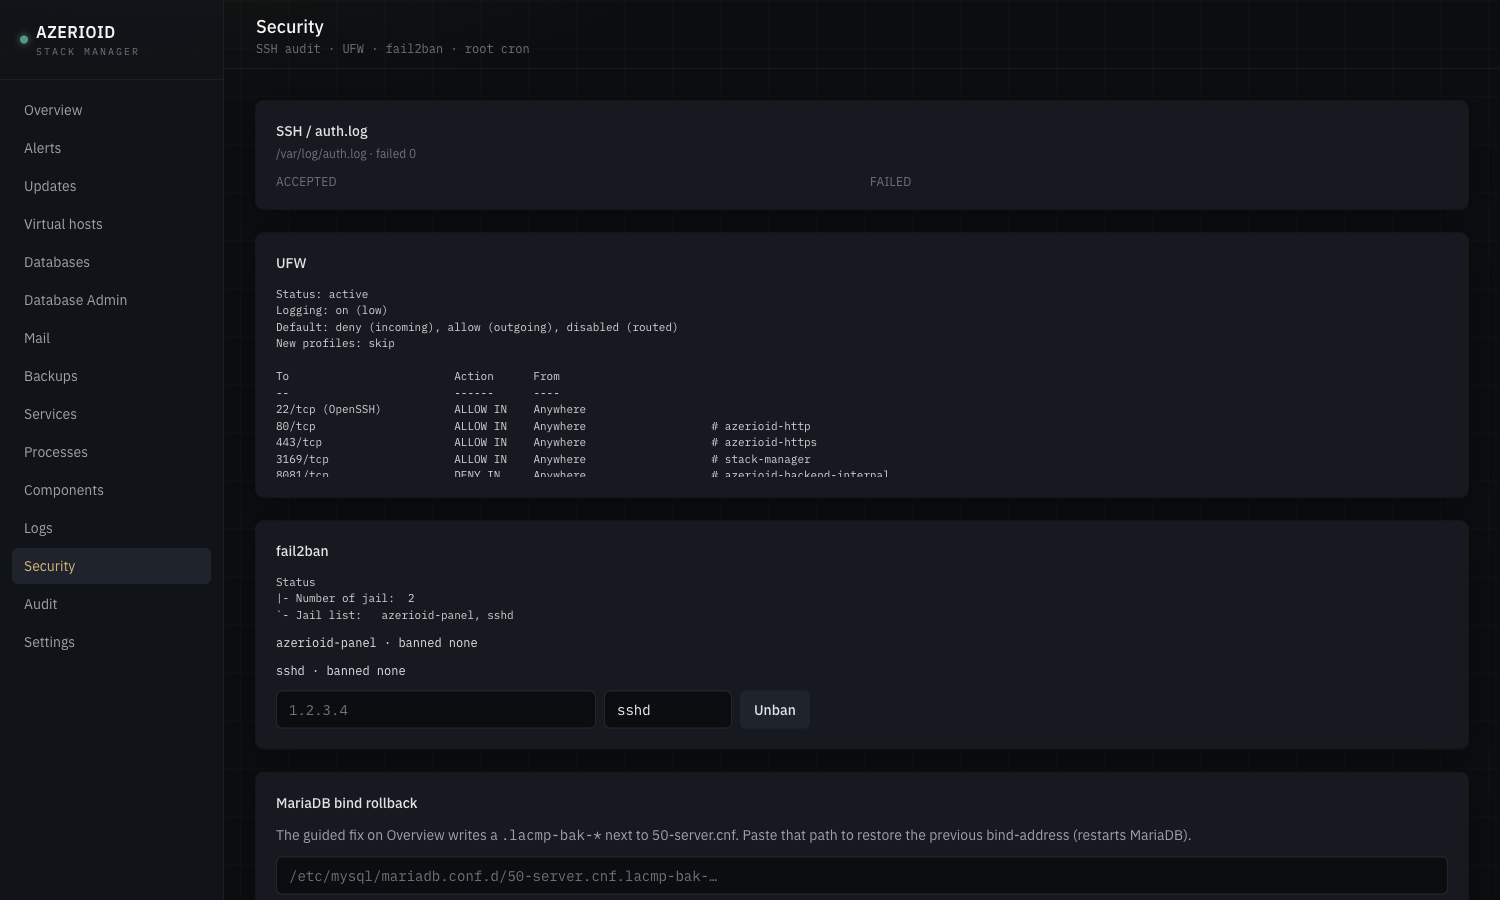
Это отдельное селф-хостед веб-приложение плюс соответствующий CLI (azerioid), построенное на Laravel 13 + Livewire 4 с базой панели на SQLite, а не библиотека для импорта в другой проект.Как запустить его на своём сервере?Запустите интерактивный установщик с root-правами (sudo ./stack-manager.sh): он спросит режим доступа (туннель или публичный), порт панели, TOTP, файрвол и fail2ban; для установки скриптами поддерживаются и неинтерактивные флаги.
Запустите интерактивный установщик с root-правами (sudo ./stack-manager.sh): он спросит режим доступа (туннель или публичный), порт панели, TOTP, файрвол и fail2ban; для установки скриптами поддерживаются и неинтерактивные флаги.Что нужно серверу перед установкой?Нужны root-доступ, исходящий HTTPS и git. Работает на Ubuntu 24.04, Debian 12/13, AlmaLinux/Rocky/CentOS Stream 9+ и RHEL/Oracle Linux 9+; Fedora явно не поддерживается.
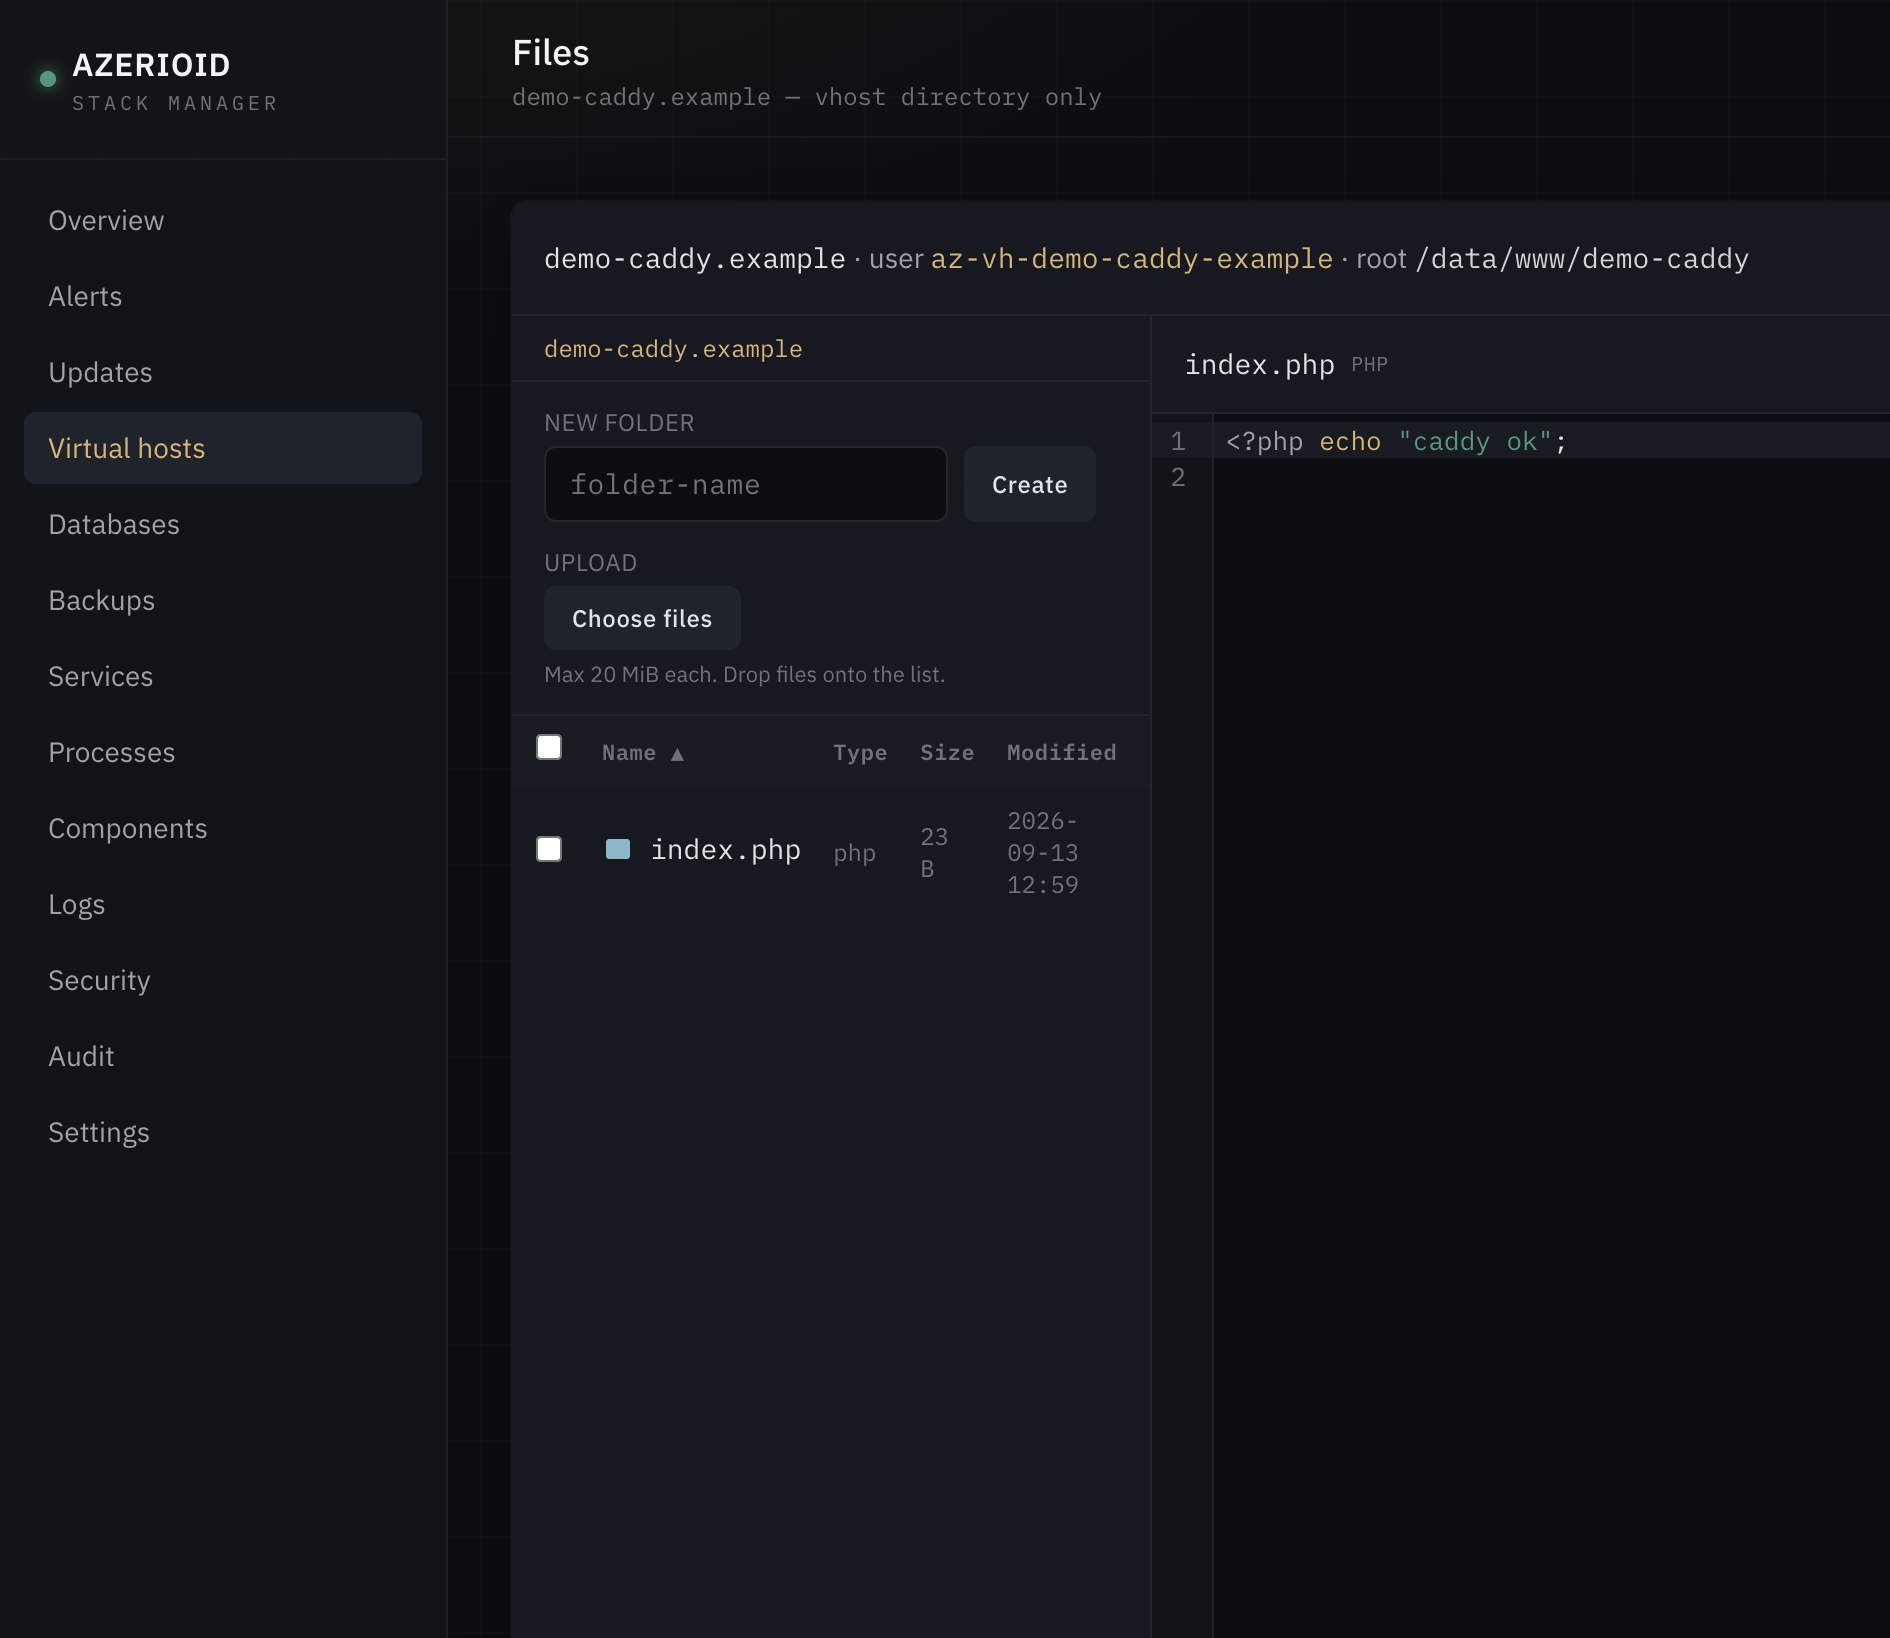
Нужны root-доступ, исходящий HTTPS и git. Работает на Ubuntu 24.04, Debian 12/13, AlmaLinux/Rocky/CentOS Stream 9+ и RHEL/Oracle Linux 9+; Fedora явно не поддерживается.Каковы текущие ограничения?Мультипользовательского RBAC пока нет (только один админ), распаковка архивов намеренно не включена в Файловый менеджер, а комплектный почтовый сервер поставляется без веб-почты, спам-фильтра, квот и catch-all адресов.
Мультипользовательского RBAC пока нет (только один админ), распаковка архивов намеренно не включена в Файловый менеджер, а комплектный почтовый сервер поставляется без веб-почты, спам-фильтра, квот и catch-all адресов.Для кого это создано?Для операторов VPS и «железных» серверов с одной Linux-машиной, которым нужны чистый начальный разворот и настоящий интерфейс «второго дня» для сайтов, баз, почты и процессов, вместо ручного писания конфигов.
Для операторов VPS и «железных» серверов с одной Linux-машиной, которым нужны чистый начальный разворот и настоящий интерфейс «второго дня» для сайтов, баз, почты и процессов, вместо ручного писания конфигов.Работает ли он на любом Linux-дистрибутиве?Нет — проверено на Ubuntu 24.04, Debian 12/13, AlmaLinux 9+, Rocky Linux 9+, CentOS Stream 9+ и RHEL/Oracle Linux 9+ (EL-путь с принудительным SELinux); установщик явно отказывается работать с Fedora.
Нет — проверено на Ubuntu 24.04, Debian 12/13, AlmaLinux 9+, Rocky Linux 9+, CentOS Stream 9+ и RHEL/Oracle Linux 9+ (EL-путь с принудительным SELinux); установщик явно отказывается работать с Fedora.Секреты вроде DNS-токенов и паролей в безопасности?API-токены DNS-01 и секреты почты/smarthost хранятся только для root и никогда не принимаются через аргументы командной строки; остальные секреты передаются через окружение или одноразовый stdout.
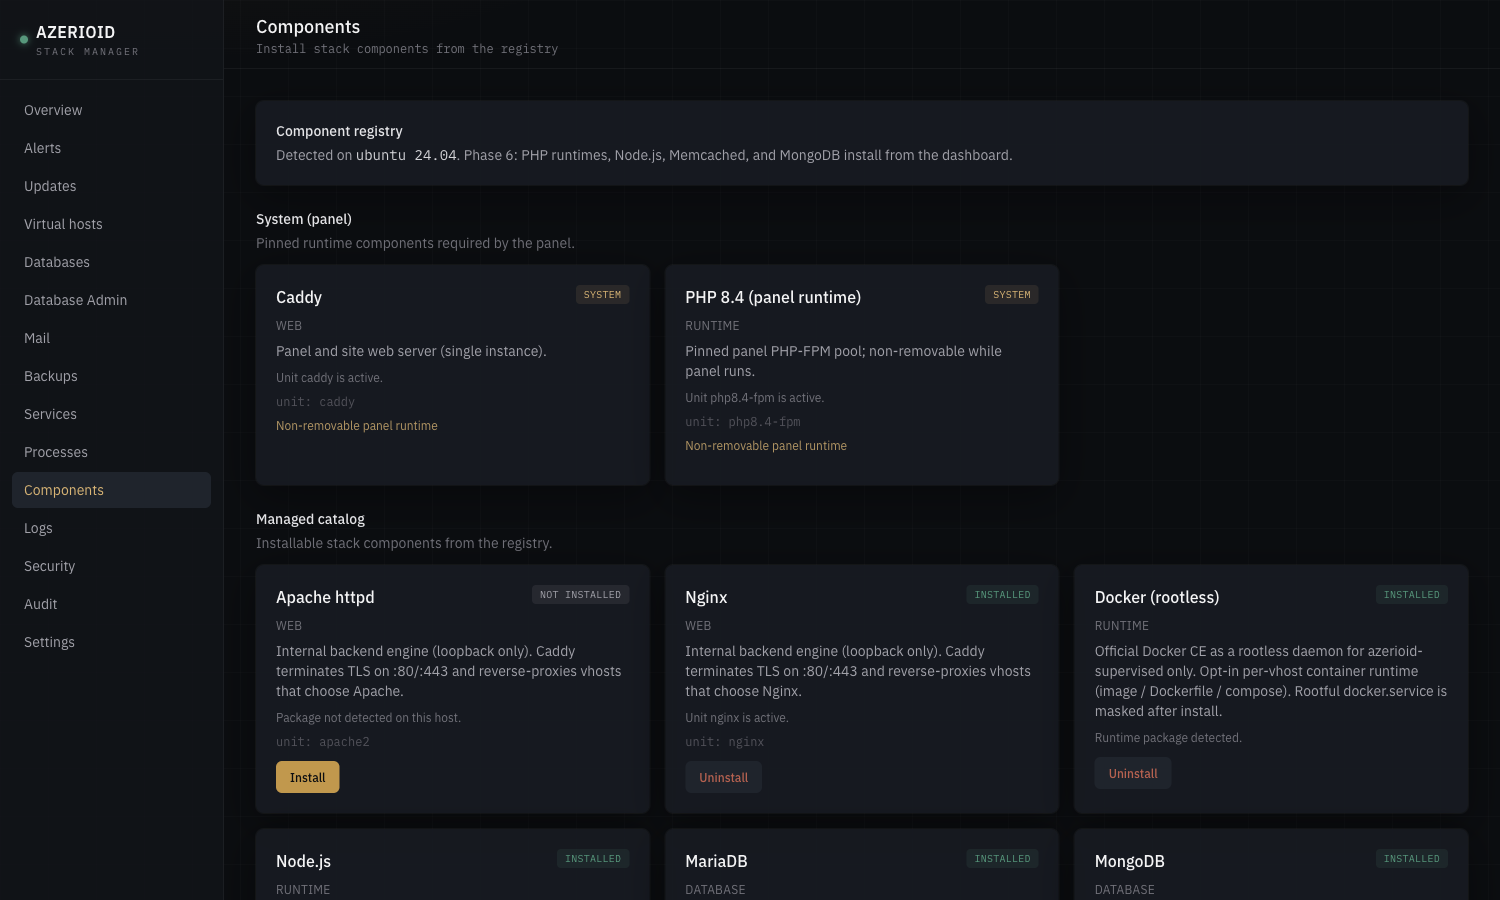
API-токены DNS-01 и секреты почты/smarthost хранятся только для root и никогда не принимаются через аргументы командной строки; остальные секреты передаются через окружение или одноразовый stdout.Что можно доустановить по запросу сверх базового стека?Со страницы Components или через CLI azerioid можно добавить Nginx или Apache, MariaDB/PostgreSQL/MongoDB, Redis/Memcached, рантаймы PHP 8.1-8.3 или Node.js 20/22/24, Supervisor, полный почтовый стек (Postfix+Dovecot+OpenDKIM) и rootless Docker.
Со страницы Components или через CLI azerioid можно добавить Nginx или Apache, MariaDB/PostgreSQL/MongoDB, Redis/Memcached, рантаймы PHP 8.1-8.3 или Node.js 20/22/24, Supervisor, полный почтовый стек (Postfix+Dovecot+OpenDKIM) и rootless Docker.Как настраивается HTTPS для моих сайтов?TLS терминируется Caddy, которая поддерживает автоматический Let's Encrypt HTTP-01, самоподписанный/внутренний TLS и DNS-01 через Cloudflare или DigitalOcean (протестировано слабее, чем внутренний TLS).
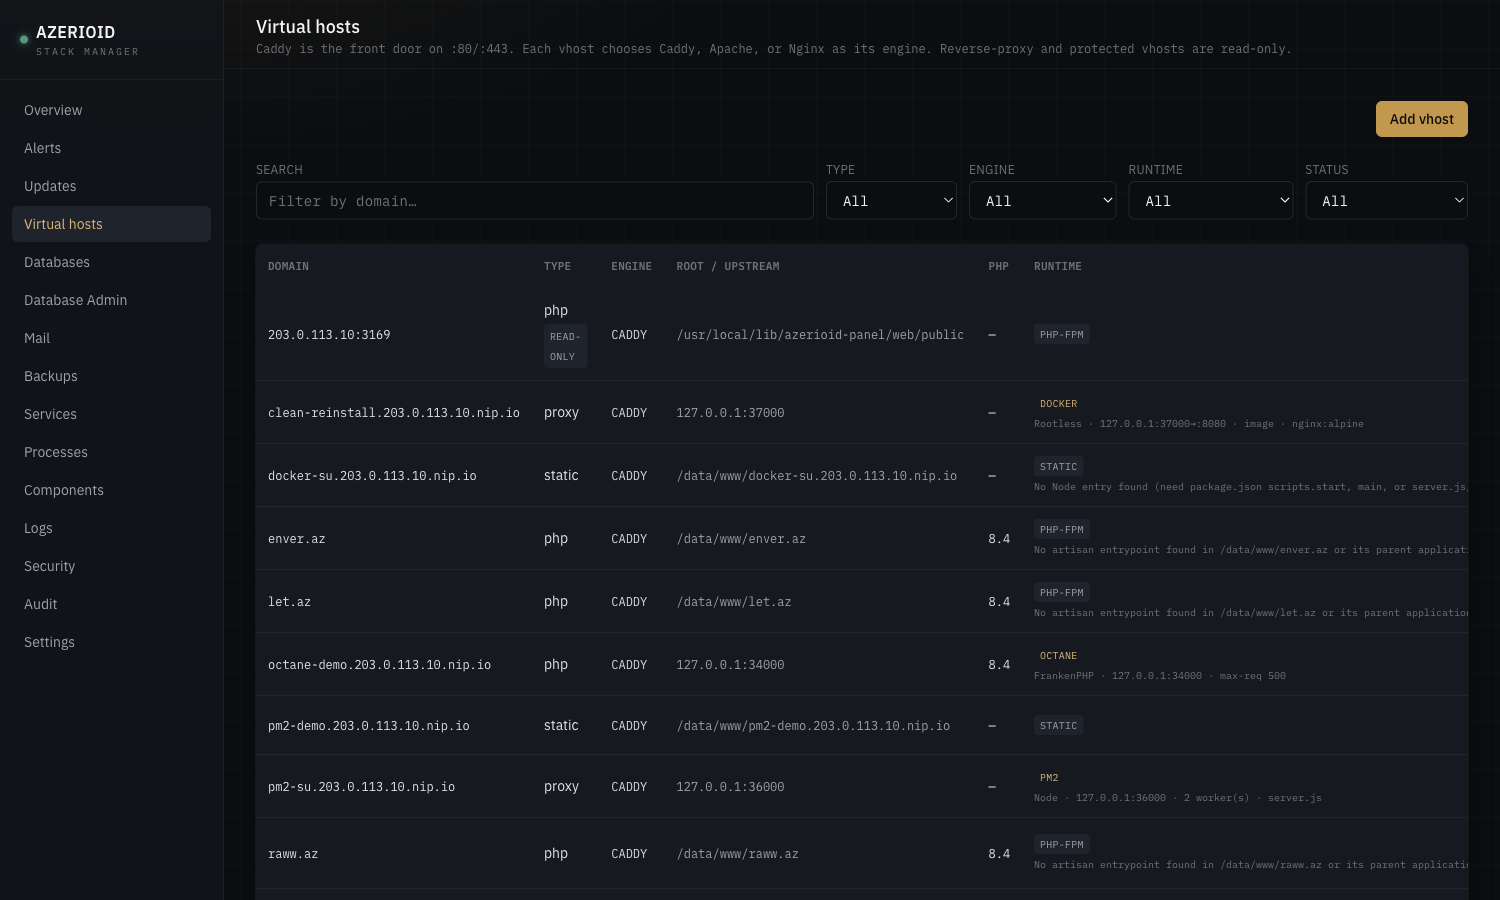
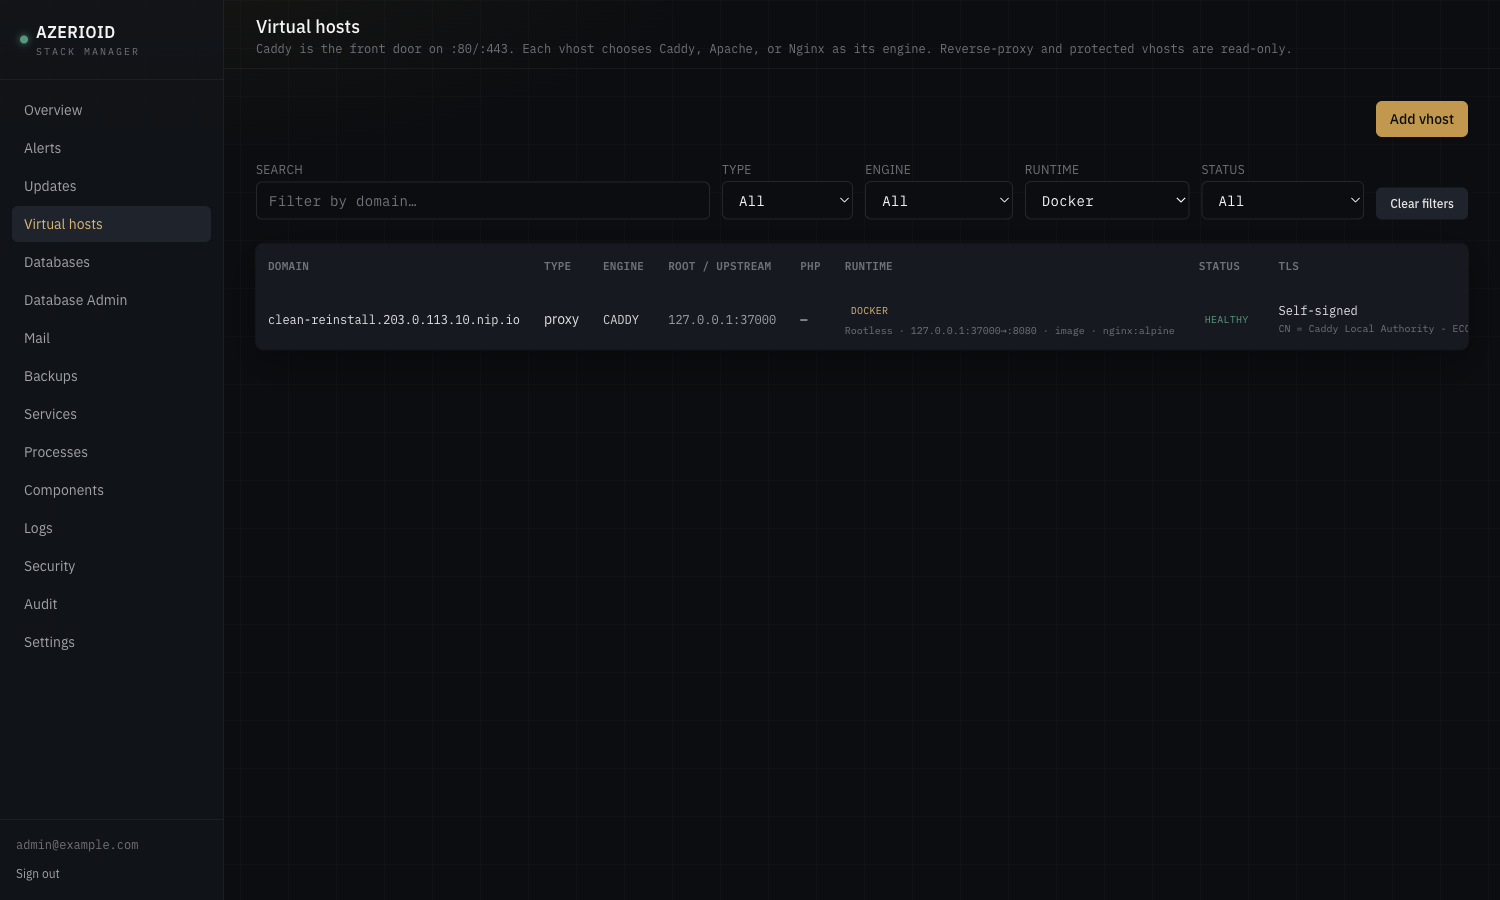
TLS терминируется Caddy, которая поддерживает автоматический Let's Encrypt HTTP-01, самоподписанный/внутренний TLS и DNS-01 через Cloudflare или DigitalOcean (протестировано слабее, чем внутренний TLS).Может ли каждый сайт работать на своём движке или рантайме?Да — каждый виртуальный хост независимо выбирает Caddy, Apache или Nginx как движок и может вместо стандартного PHP-FPM включить Laravel Octane (FrankenPHP), cluster-режим PM2 для Node или rootless Docker.
Да — каждый виртуальный хост независимо выбирает Caddy, Apache или Nginx как движок и может вместо стандартного PHP-FPM включить Laravel Octane (FrankenPHP), cluster-режим PM2 для Node или rootless Docker.Панель по умолчанию открыта в интернет?Нет, режим доступа по умолчанию — туннель на localhost (127.0.0.1:3169); публичный HTTPS на IP хоста — явный выбор при установке.
Нет, режим доступа по умолчанию — туннель на localhost (127.0.0.1:3169); публичный HTTPS на IP хоста — явный выбор при установке.What are similar projects?caprover, acme.sh, docker-mailserver, mailcow-dockerized, speedtest, dokploy, all-in-one, nginxconfig.io
caprover, acme.sh, docker-mailserver, mailcow-dockerized, speedtest, dokploy, all-in-one, nginxconfig.ioWhich topics is it in?mailserver, process-manager, totp, admin-panel, letsencrypt, apache, nginx, web-server, mariadb, firewall, vps, homelab
mailserver, process-manager, totp, admin-panel, letsencrypt, apache, nginx, web-server, mariadb, firewall, vps, homelab