



Что это такое?
 DockTail следит за контейнерами Docker, читает метки docktail и открывает подходящие контейнеры как Tailscale Services. По умолчанию приложениям не нужно публиковать порты Docker, потому что DockTail перенаправляет запросы на IP-адреса их сетей Docker.
Это отдельное устройство Tailscale на каждый контейнер или что-то другое?Ни то, ни другое. Используются нативные Tailscale Services вместо отдельного устройства Tailscale на каждый контейнер, поэтому ваши приложения не занимают отдельные слоты устройств.
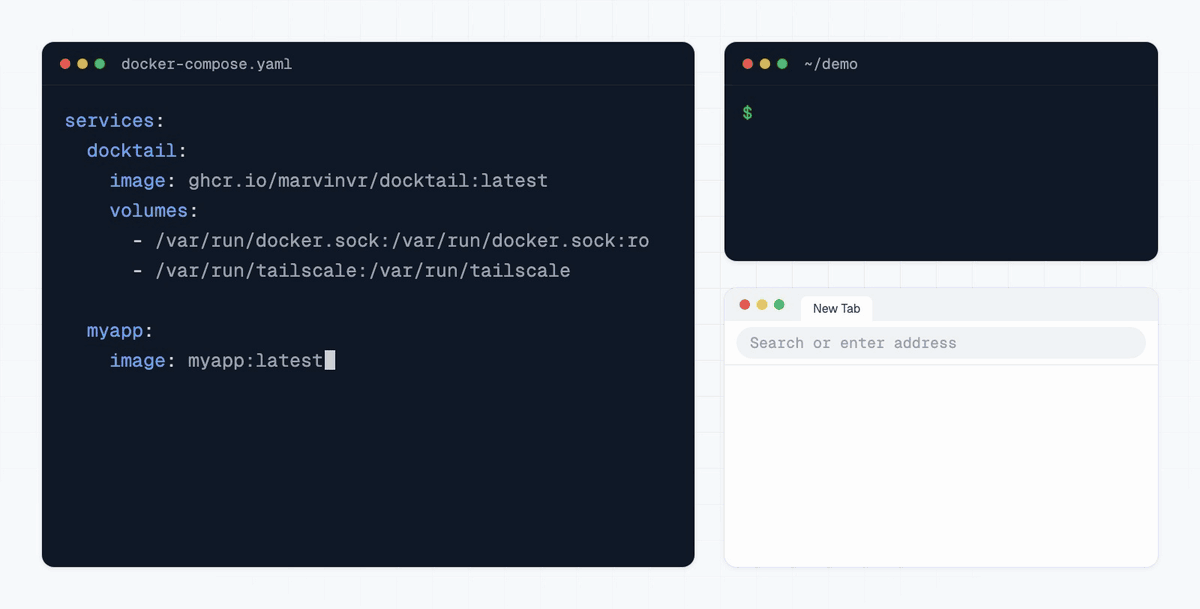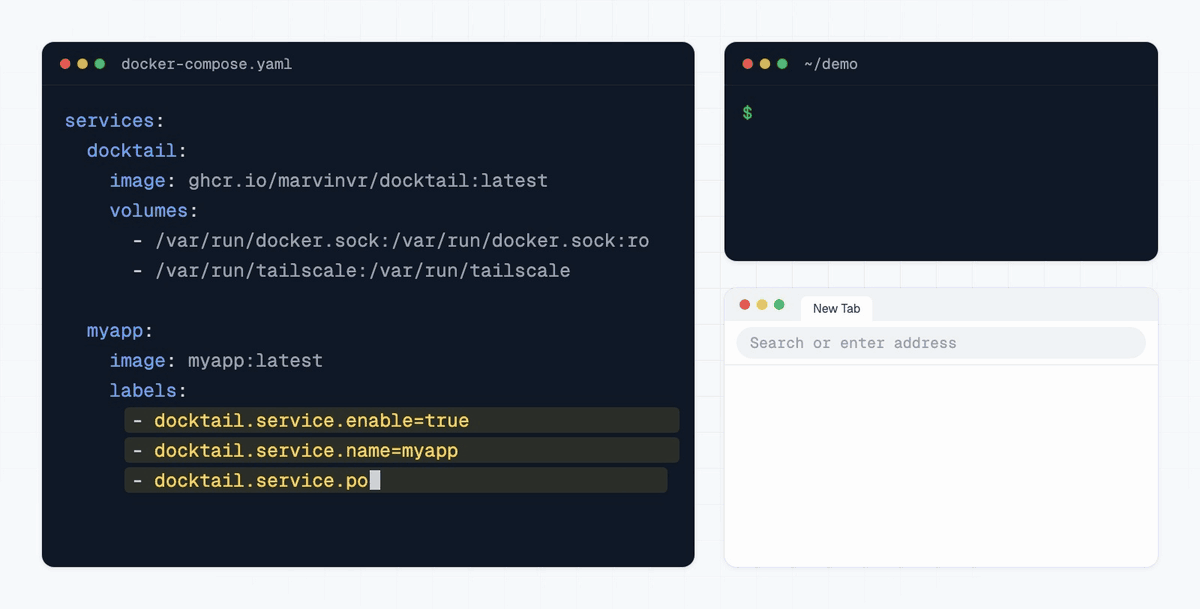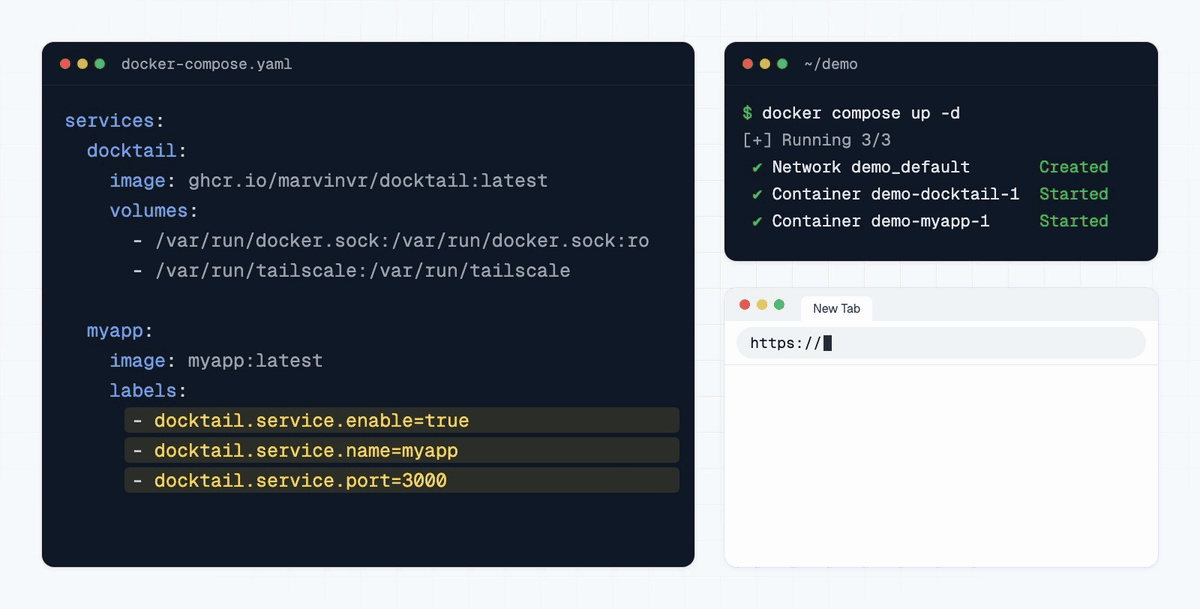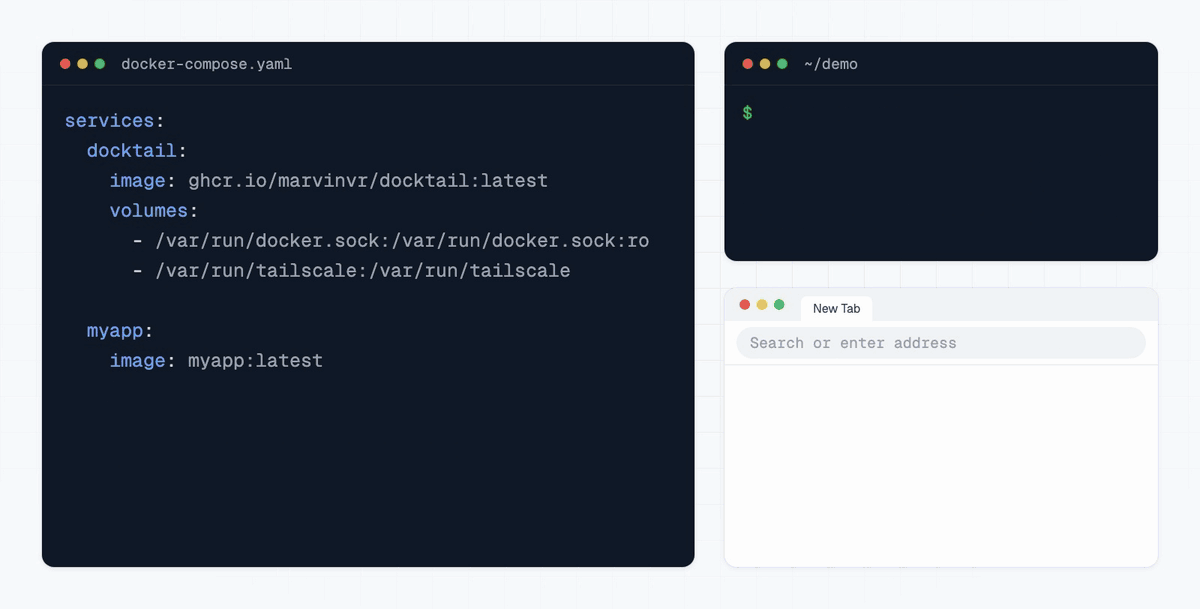
Ни то, ни другое. Используются нативные Tailscale Services вместо отдельного устройства Tailscale на каждый контейнер, поэтому ваши приложения не занимают отдельные слоты устройств.Как это запустить?Начните с готового docker-compose.yaml, предварительно подключив хост Docker к Tailscale и разрешив ему публиковать сервисы. Затем добавьте метки docktail к контейнерам, которые нужно открыть.
Начните с готового docker-compose.yaml, предварительно подключив хост Docker к Tailscale и разрешив ему публиковать сервисы. Затем добавьте метки docktail к контейнерам, которые нужно открыть.Что нужно перед началом?Хост Docker, подключённый к Tailscale и имеющий право публиковать сервисы, а также учётные данные OAuth-клиента или ключ API, чтобы DockTail мог создавать Tailscale Services автоматически.
Хост Docker, подключённый к Tailscale и имеющий право публиковать сервисы, а также учётные данные OAuth-клиента или ключ API, чтобы DockTail мог создавать Tailscale Services автоматически.Есть ли подводные камни?Tailscale Funnel открывает сервис для публичного интернета, поэтому включайте его осознанно. Очистка неиспользуемых определений Tailscale Services включается отдельно, по желанию.
Tailscale Funnel открывает сервис для публичного интернета, поэтому включайте его осознанно. Очистка неиспользуемых определений Tailscale Services включается отдельно, по желанию.Работает ли это на Synology, Unraid, TrueNAS или Kubernetes?Да, есть руководства для Podman, Synology, Unraid, TrueNAS, macOS, Windows, Swarm и Kubernetes, а также руководство по усилению защиты с прокси для сокета Docker только для чтения.
Да, есть руководства для Podman, Synology, Unraid, TrueNAS, macOS, Windows, Swarm и Kubernetes, а также руководство по усилению защиты с прокси для сокета Docker только для чтения.Отправляет ли это мои данные куда-нибудь?По умолчанию нет. Отправка отчётов в DockTail Cloud необязательна и включается только одной переменной окружения. Без ключа соединение не открывается, а канал работает только на исходящий трафик и передаёт только метаданные.
По умолчанию нет. Отправка отчётов в DockTail Cloud необязательна и включается только одной переменной окружения. Без ключа соединение не открывается, а канал работает только на исходящий трафик и передаёт только метаданные.Это бесплатно?Основной проект распространяется под лицензией AGPL v3 и бесплатен. DockTail Cloud — отдельный платный сервис, а его тарифы Homelab и Team начинаются с 30-дневного бесплатного пробного периода.
Основной проект распространяется под лицензией AGPL v3 и бесплатен. DockTail Cloud — отдельный платный сервис, а его тарифы Homelab и Team начинаются с 30-дневного бесплатного пробного периода.Что такое DockTail Cloud?Это необязательная облачная панель для наблюдения за несколькими машинами с DockTail. Она использует тот же контейнер, а ваш ИИ-агент может расследовать инциденты через её MCP-сервер и API.
Это необязательная облачная панель для наблюдения за несколькими машинами с DockTail. Она использует тот же контейнер, а ваш ИИ-агент может расследовать инциденты через её MCP-сервер и API.Почему не обойтись обычными Tailscale Services?Обычные Tailscale Services требуют ручной настройки. DockTail читает метки Docker и автоматически приводит настройки в соответствие, когда контейнеры перезапускаются или меняются их IP-адреса.
Обычные Tailscale Services требуют ручной настройки. DockTail читает метки Docker и автоматически приводит настройки в соответствие, когда контейнеры перезапускаются или меняются их IP-адреса.Можно ли открыть базу данных по TCP?Да. Поддерживаются HTTP, HTTPS, TCP и TCP с завершением TLS. Необязательный протокол PROXY позволяет TCP-бэкендам видеть реальный IP-адрес клиента в tailnet.
Да. Поддерживаются HTTP, HTTPS, TCP и TCP с завершением TLS. Необязательный протокол PROXY позволяет TCP-бэкендам видеть реальный IP-адрес клиента в tailnet.Какие есть похожие проекты?labtether, gately, nginx-proxy, 3x-ui, awesome-tunneling, hivepaas, scanopy, NewYork
labtether, gately, nginx-proxy, 3x-ui, awesome-tunneling, hivepaas, scanopy, NewYorkВ каких он темах?tailscale, https, remote-access, homelab, tunnel, reverse-proxy, containers, vpn, golang, docker-compose, proxy, devops
tailscale, https, remote-access, homelab, tunnel, reverse-proxy, containers, vpn, golang, docker-compose, proxy, devops