DockFlare is a self-hosted ingress and access-control plane for Cloudflare Tunnel environments. It continuously translates your desired state into Cloudflare configuration by combining Docker labels, manual rules from the web UI, and optional remote agents.
It was built to remove repetitive dashboard work from fast-changing self-hosted environments. Instead of manually updating DNS records, tunnel ingress rules, and Access applications, you define intent once and DockFlare reconciles it.
The result is a set-it-and-forget-it workflow with a fully localized native experience: less operational drift, more reliable service exposure, and one place to manage routing and access decisions.
Core Capabilities
Automatic service discovery from Docker labels.
Sovereign Email Suite: A fully self-hosted email system using Cloudflare Email Routing as a stateless delivery layer with local data sovereignty.
Multi-Domain Email Support: Manage inbound and outbound email for an unlimited number of domains simultaneously.
PWA-Ready Webmail: Modern, installable Vue 3 webmail client with offline support and desktop/mobile push notifications.
Automated Infrastructure Provisioning: One-click setup for Cloudflare Workers, R2 buckets, and Email Routing.
Advanced DNS & DKIM Management: Automatic zone-aware record placement with authoritative DKIM key handling.
Native Multi-Language Support (13 languages) for the Web UI and Help Center.
Manual Ingress Rule Management for non-Docker workloads.
Cloudflare Tunnel Ingress Orchestration, including advanced origin options.
Access Group & Reusable Policy Management with application assignment.
Open http://your-server-ip:5000 and complete the setup wizard.
If you are migrating from older environment-based setups, DockFlare can import existing values during onboarding.
Configuration Modes
Docker Label Mode
Use container labels to declare hostname, service target, and access behavior. DockFlare observes lifecycle events and reconciles records and ingress rules automatically.
Create and edit routes directly in the UI for static hosts, VMs, appliances, or external services. Manual rules support HTTP/HTTPS advanced origin options and are persisted in DockFlare state.
Hybrid Mode
Use labels for most workloads while managing exceptions in UI. DockFlare merges both sources into one reconciliation model.
Agent Mode (Multi-Server)
Run a central master with agents on remote Docker hosts. Agents stream host-local container events and execute commands while the master owns policy and Cloudflare configuration decisions.
DockFlare reconciliation is designed to be idempotent.
Runtime and configuration state are persisted in encrypted files.
Manual rule options are preserved and re-applied across restarts.
Optional unmanaged-ingress-field preservation can keep Cloudflare-side values that DockFlare does not explicitly model.
Backup and restore enable rapid recovery of full control-plane state.
Security Model
Supports web authentication with local credentials and OAuth providers.
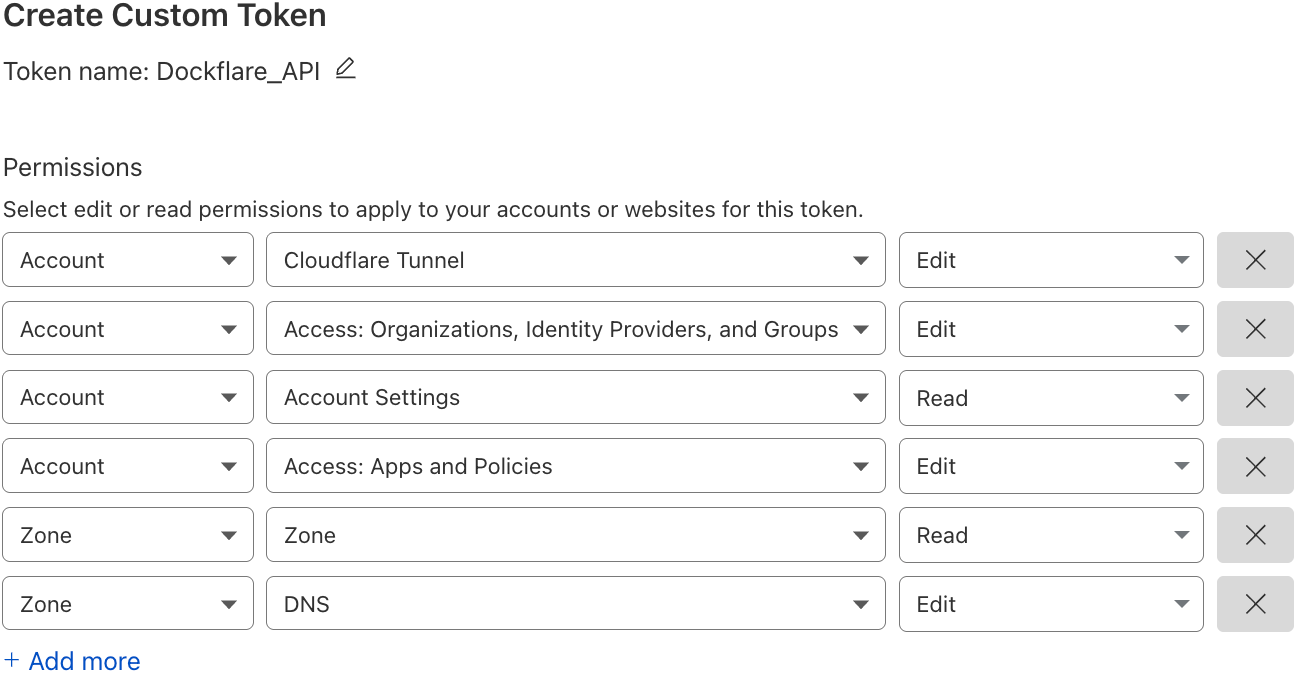
Uses scoped Cloudflare API tokens.
Encourages Docker socket proxy for least-privilege Docker API exposure.
Runs containers as non-root (UID/GID 65532) in the reference setup.
Supports agent API key lifecycle controls and enrollment flow.
Optional Cloudflare Zero Trust service token authentication for all agent traffic, removing the need for a private network or VPN between master and agents.
Operations and Day-2 Tasks
Common workflows handled in UI:
Add, edit, and remove manual routes.
Assign or change Access Groups on services.
View service status and reconciliation state.
Rotate or revoke agent API keys.
Trigger agent tunnel actions.
Export and restore backups.
Troubleshooting Pointers
Verify Cloudflare token scopes first when API calls fail.
Confirm domain-to-zone mapping when records do not appear.
Validate service URL format (http:// or https://) for manual rules.
Check agent heartbeat and enrollment status for remote hosts.
Confirm Docker socket proxy permissions if container discovery fails.
Что это такое?DockFlare автоматизирует настройку Cloudflare Tunnel для самостоятельно размещаемых сервисов. Он читает метки Docker и синхронизирует DNS-записи, правила входящего трафика туннеля и приложения Cloudflare Access, так что не нужно настраивать их вручную в панели Cloudflare.
Это приложение, которое я запускаю, или библиотека, которую добавляю в код?Это приложение, а не библиотека. Оно работает как стек Docker Compose с веб-интерфейсом, экземпляром Redis и необязательными компонентами для почты и агентов.
Как его запустить?Один раз создайте общую сеть Docker, затем запустите установочный скрипт в одну строку. Он спросит каталог установки (по умолчанию ~/dockflare/), порт веб-интерфейса (по умолчанию 5000) и, если нужно, настройку профилей Cloudflare Tunnel и почты. Завершите настройку в мастере в браузере.
Что нужно подготовить перед началом?Docker с Docker Compose, аккаунт Cloudflare, ваш Account ID и основной Zone ID, а также API-токен с перечисленными правами (Tunnel, Access, DNS). Для функций почты нужны дополнительные права Workers, R2 и Email Routing. Redis входит в стек быстрого старта.
Какая самая частая ошибка?Права API-токена. В README сказано в первую очередь проверять права токена, если вызовы API не работают, поэтому стоит правильно настроить токен до первого запуска.
Это для домашней лаборатории или для компании?Он создан для быстро меняющихся самостоятельно размещаемых сред, например домашних лабораторий. Конфигурации с несколькими хостами и агентами тоже подходят небольшим командам, которые управляют несколькими хостами Docker.
Что такое Email Suite и нужен ли он мне?Это необязательный профиль, который включается вручную. Он добавляет самостоятельно размещаемую почтовую систему на базе Cloudflare Email Routing. Поддерживает несколько доменов и включает устанавливаемый веб-клиент почты на Vue 3. Без включения почтового профиля он не запускается.
Как открыть сервис Docker с помощью меток?Добавьте к контейнеру метки, в которых указаны имя хоста, цель сервиса и правила доступа. Затем DockFlare автоматически создаст DNS-запись и правило входящего трафика.
Можно ли открыть то, чего нет в Docker?Да. Ручные правила в веб-интерфейсе подходят для статических хостов, виртуальных машин, устройств и внешних сервисов. Гибридный режим объединяет их с маршрутами на основе меток в единую модель согласования.
Для чего нужны Access Groups?Группа — это многоразовая политика доступа, которую можно привязать к нескольким сервисам. Настройки по умолчанию на уровне зоны помогают защитить wildcard-домены от случайного открытия.





 DockFlare автоматизирует настройку Cloudflare Tunnel для самостоятельно размещаемых сервисов. Он читает метки Docker и синхронизирует DNS-записи, правила входящего трафика туннеля и приложения Cloudflare Access, так что не нужно настраивать их вручную в панели Cloudflare.